
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit
 marcrowproject/bramble
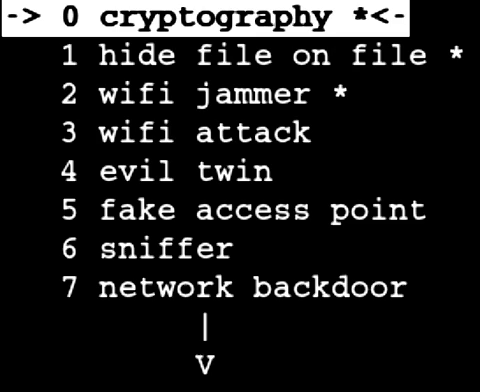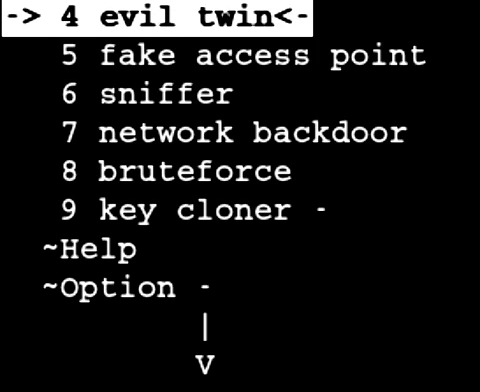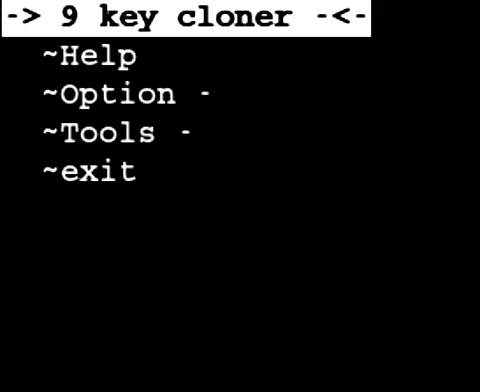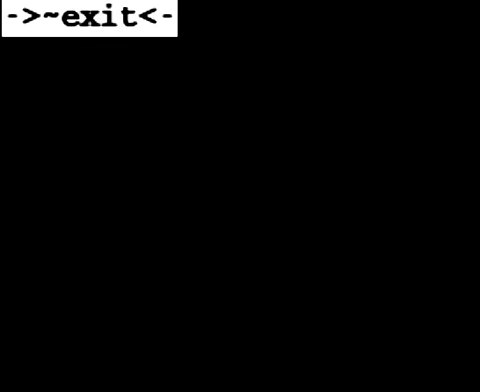
Bramble es una suite de hacking de código abierto.
 pulkin/esp8266-injection-example
Proyecto de ejemplo para demostrar las capacidades de inyección/sniffing de paquetes del IC ESP8266.
 xdavidhu/mitmap
📡 Un programa en Python para crear un AP falso y sniffear datos.
 xdavidhu/probesniffer
🔍 Una herramienta para interceptar solicitudes de sondeo inalámbricas no cifradas de dispositivos.
 pentesteracademy/patoolkit
PA Toolkit es un conjunto de complementos de análisis de tráfico centrados en la seguridad.
 matheus-garbelini/esp32_esp8266_attacks
Prueba de concepto de las vulnerabilidades Wi-Fi de ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 phoscoder/uncle-spufus
Una herramienta que automatiza la suplantación de direcciones MAC y nombres de host
 nccgroup/nobex
nOBEX permite emular los perfiles PBAP, MAP y HFP para probar sistemas de infoentretenimiento de vehículos y dispositivos similares que utilizan…
 josue87/airopy
Obtén clientes y puntos de acceso.
 lodi-g/cve-2019-13361
Los dispositivos Smanos W100 1.0.0 tienen Permisos Inseguros, explotables por un atacante en la misma red Wi-Fi.
 securelayer7/pwnfb50
:unlock: transferir la propiedad de cualquier cerradura inteligente FB50 a ti mismo (CVE-2019-13143)
 dnatividade/arduino_mousejack
Mousejack para Arduino UNO
 skickar/digitrack
Ataques por $5 o menos usando Arduino
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC
 securityward/mousejack
Todos los detalles y pasos necesarios para realizar mousejacking táctico utilizando Autojack
 infobyte/symax5sw-rx-tx
Syma X5SW Telemetría y Transmisor
 qingxp9/cve-2019-6203-poc
PoC para CVE-2019-6203, funciona en < iOS 12.2, macOS < 10.14.4
 1n3/prism-ap
Un framework automatizado de ataques MITM con RogueAP inalámbrico.








