
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit

 cisc0-gif/kitt
Framework de pentesting basado en Python
 saruman9/ble_connect_rust
Norton Core Secure WiFi PoC (CVE-2018-5234) en Rust.
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135, también conocido como BIAS (Ataque de Suplantación Bluetooth)
 raw-packet/raw-packet
Proyecto Raw-packet
 dougives/wisp
Script y kit de hardware para desautenticar automáticamente clientes 802.11 en masa. Captura paquetes para futuras fechorías.
 the-girl-who-lived/cve-2020-11539
Control de acceso inadecuado en Tata Sonata Smartband
 p0cl4bs/wifi-pumpkin-deprecated
OBSOLETO, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 insecurityofthings/jackit
Herramienta de explotación para la vulnerabilidad MouseJack que permite la inyección de pulsaciones de teclado y el secuestro del ratón a través de…
 staz0t/hashcatch
Capturar handshakes de redes WiFi cercanas automáticamente
 tylous/auto_eap
Ataques automatizados de fuerza bruta de inicio de sesión contra redes EAP.
 0x13enny/kr00k
PoC de la vulnerabilidad kr00k CVE-2019-15126
 adi0x90/attifyos
Attify OS - Distro para pentesting de dispositivos IoT
 hexway/r00kie-kr00kie
Exploit PoC para la vulnerabilidad CVE-2019-15126 kr00k
 s4vitar/eviltrust
Herramienta ideal para el despliegue automatizado de un Rogue AP con capacidad de selección de plantilla + 2FA. No requiere de conexión cableada.
 jmalinen/hostap
Clon de w1.fi hostap.git - NOTA: Esta no es la ubicación principal de desarrollo y las solicitudes de extracción (pull requests) para este…
 idkwim/cve-2020-0022
Repositorio de investigación que documenta experimentos de desbordamiento de heap en Bluetooth de Android BlueFrag (CVE-2020-0022), incluyendo…
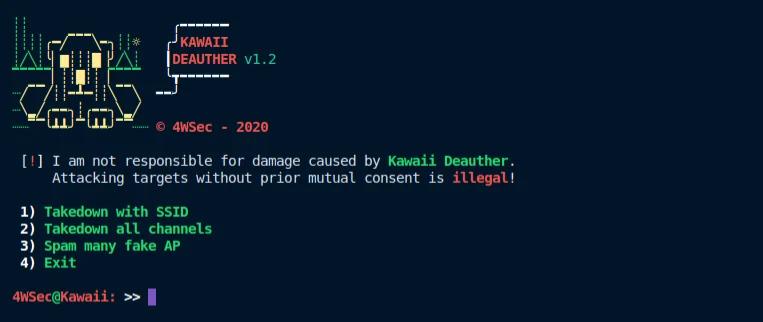 drau6/kawaiideauther
Kit de herramientas de pentest WiFi basado en shell que desautentica clientes y routers e inunda con puntos de acceso falsos usando mdk3 y macchanger…
 bishopfox/rickmote
The Rickmote Controller: Secuestra televisores usando Google Chromecast








