
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit

 s0lst1c3/eaphammer
Ataques de gemelo malvado dirigidos contra redes WPA2-Enterprise. Pivotes inalámbricos indirectos mediante ataques de portal hostil.

 amirasaiyad/ble-tpms
CVE-2024-39081. Manipulación de datos de TPMS BLE a través de comunicación bluetooth.
 avishekdhakal/cve-2023-45866_exploits
Exploits probados en Mi A2 Lite y Realme 2 pro
 fj016/cve-2024-41992-poc
PoC para el CVE-2024-41992 (RCE en dispositivos que ejecutan WiFi-TestSuite-DUT)
 xen0bit/fwbt
Código de prueba de concepto para la interacción con Firewalla a través de Bluetooth Low-Energy y explotación de CVE-2024-40892 / CVE-2024-40893
 seemoo-lab/internalblue
Framework de experimentación Bluetooth para chips Broadcom y Cypress.
 uthrasri/system_bt_cve-2024-0030
 ynwarcs/cve-2023-23388
PoC para CVE-2023-23388 (LPE en el servicio bthserv de Windows 10/11)
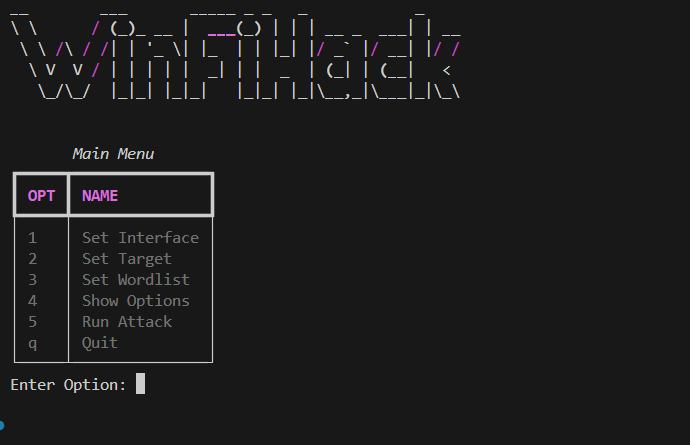 morpheuslord/winfihack
Una utilidad de fuerza bruta para WiFi en Windows que es un método extremadamente antiguo pero aún funciona sin la necesidad de dependencias externas.
 phuchaudeveloper/badblue
CVE-2024-21306 Implementación de BadBlue (Usando DuckyScript)
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - Desbordamiento de búfer en Bluetooth (PoC) BlueBorne - Prueba de concepto - Desarmado/No armado - Solo DoS (Caída)
 cisnarfu/bluepop
Exploit de inyección HID de Bluetooth Classic para CVE-2023-45866, que permite la inyección de pulsaciones de teclas no autenticada contra sistemas…
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Parche del framework Wi-Fi de Android para CVE-2021-0390, que aborda una vulnerabilidad de ejecución remota de código en el subsistema Wi-Fi.
 uthrasri/system_connectivity_wificond_cve-2021-0392
Exploit para CVE-2021-0392 dirigido al servicio del sistema wificond de Android para escalada de privilegios a través de una vulnerabilidad de…
 chapoly1305/cve-2023-46870
Análisis detallado y prueba de concepto para CVE-2023-46870, una escalada de privilegios local en Nordic Semiconductor nRF Sniffer para Bluetooth LE…
 d3adp3nguin/cve-2023-33105-transient-dos-in-wlan-host-and-firmware
Este repositorio contiene el código del exploit para CVE-2023-33105, una vulnerabilidad identificada en dispositivos Qualcomm. El exploit aprovecha…








