
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit

 souravbaghz/radareeye
Herramienta para escanear especialmente dispositivos cercanos y ejecutar un comando dado en su propio sistema mientras el dispositivo objetivo esté…
 wipi-hunter/pikarma
📡🍓🍍 Detecta ataques a redes inalámbricos realizados por el módulo KARMA (AP falso). Inicia un ataque de desautenticación (para puntos de acceso…
 marcnewlin/presentation-clickers
Vulnerabilidades de inyección de teclado en presentadores inalámbricos
 jasondoyle/google-nest-cam-bug-disclosures
Divulgaciones de vulnerabilidades PoC para cámaras IoT de consumo, que detallan desbordamientos de búfer BLE y ataques de desasociación WiFi capaces…
 esperto-input/esperto-wiimote
Software avanzado de remapeo de Wiimote
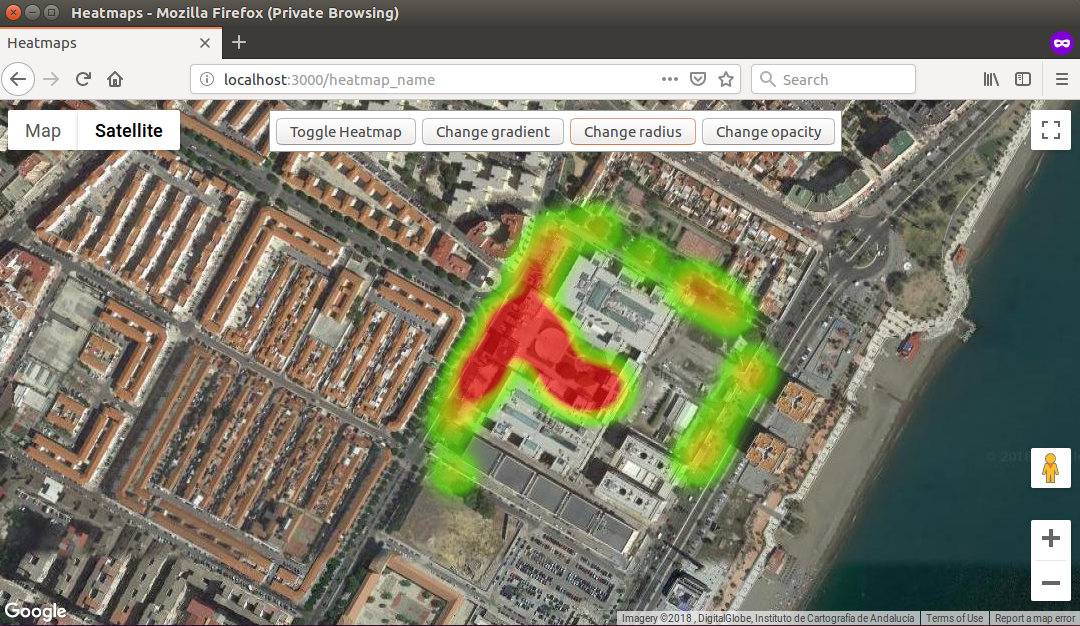 t1gr3s/airo-heat
Repositorio del equipo T1GR3$ en el hackathon de Cybercamp 2018
 vabold/ds-wireless-communication-remote-code-execution
Inyecta código arbitrario en el juego de un cliente.
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - Desbordamiento de búfer en Bluetooth (PoC) BlueBorne - Prueba de concepto - Desarmado/No armado - Solo DoS (Caída)
 lucasvanhaaren/cve-2026-22226
Prueba de concepto para el CVE-2026-22226
 the-girl-who-lived/cve-2020-11539
Control de acceso inadecuado en Tata Sonata Smartband
 harryanon/poc-cve-2018-4327-and-cve-2018-4330
Exploit de prueba de concepto para vulnerabilidades de la pila Bluetooth de iOS CVE-2018-4327 y CVE-2018-4330, que permite el control del registro PC…
 themalwareguardian/cve-2021-27289
CVE-2021-27289: Bypass de Protección de Reproducción en dispositivos Ksix Zigbee
 carlosdelrosario7/sploit-bx
Bash que instala los sploit CVE-2017-0781 y CVE-2017-0785 y lo necesario para su usos.
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Código fuente de la pila Bluetooth de Android (system/bt) que incluye el parche para la vulnerabilidad de escalada de privilegios CVE-2021-0522.
 thorat-shubham/jxl_infotainment_cve-2025-63895
Prueba de concepto para CVE-2025-63895: explotación de desbordamiento de búfer LMP de Bluetooth Classic en sistemas de infoentretenimiento para…
 louisabricot/writeup-cve-2019-19194
Un análisis y una prueba de concepto teórica para CVE-2019-19194
 d4rks1d33/c-poc-for-cve-2024-21306
Exploit de prueba de concepto para CVE-2024-21306 dirigido a stacks Bluetooth. Demuestra la explotación de vulnerabilidades mediante la manipulación…
 ultimatehg/cve-2025-52689-poc
Exploit de prueba de concepto para CVE-2025-52689, un bypass de autenticación en los puntos de acceso Wi-Fi Alcatel-Lucent Enterprise AP1361D, que…








