
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit

 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC package parcheado para CVE-2020-0453, que aborda una vulnerabilidad de seguridad en el componente NFC.
 seemoo-lab/openhaystack
Build your own 'AirTags' 🏷 today! Framework for tracking personal Bluetooth devices via Apple's massive Find My network.
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
Exploit de prueba de concepto para CVE-2021-0516 en wpa_supplicant en AOSP 10, que demuestra una vulnerabilidad de desbordamiento de búfer en la…
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 markqvist/reticulum
La pila de red basada en criptografía para construir redes imparables con LoRa, Radio de Paquetes, WiFi y todo lo demás.
 risinek/esp32-wifi-penetration-tool
Explorando las posibilidades de la plataforma ESP32 para atacar redes Wi-Fi cercanas.

 francozappa/knob
Ataques de negociación de clave de Bluetooth (KNOB) en Bluetooth BR/EDR y BLE [CVE-2019-9506]
 unsignedchad/bcm4360-wpa3
funcionalidad wpa3 para el chip WiFi en un MacBook Pro de 2014
 matheus-garbelini/esp32_bluetooth_classic_sniffer
Sniffer/inyector activo de Bluetooth BR/EDR tan barato como cualquier placa ESP32. Funciona con Scapy ;-)
 elhart05/airmongui
Una GUI alojada localmente para la suite de auditoría inalámbrica aircrack-ng.
 veteranop/trackem
Rastreador pasivo de dispositivos (Android) TrackEm Mobile es un escáner pasivo en tiempo real de probe requests de Wi-Fi + Bluetooth LE, diseñado…
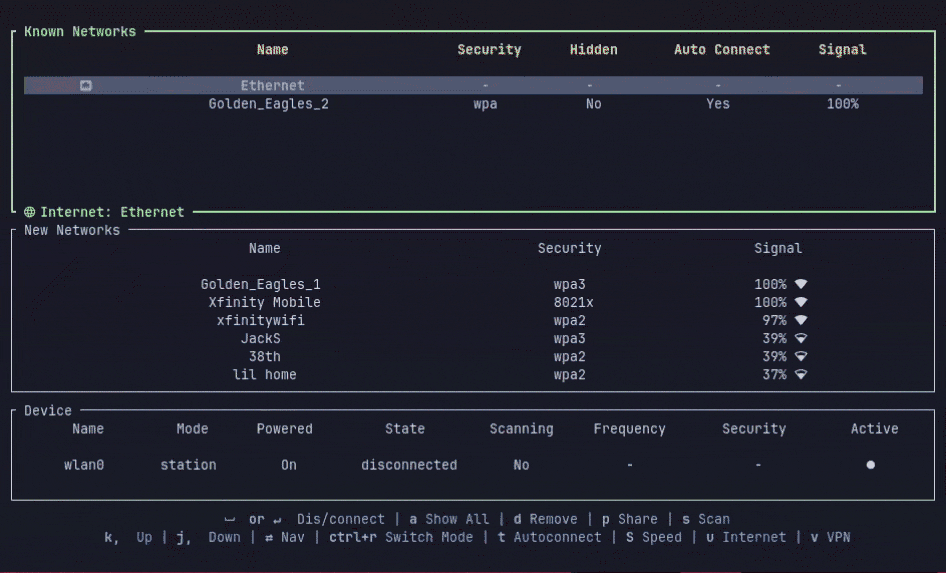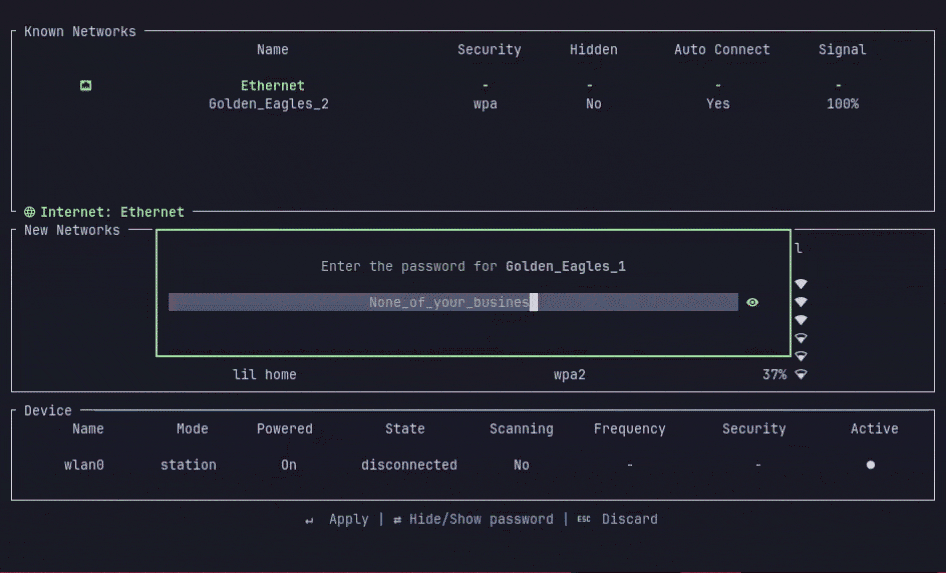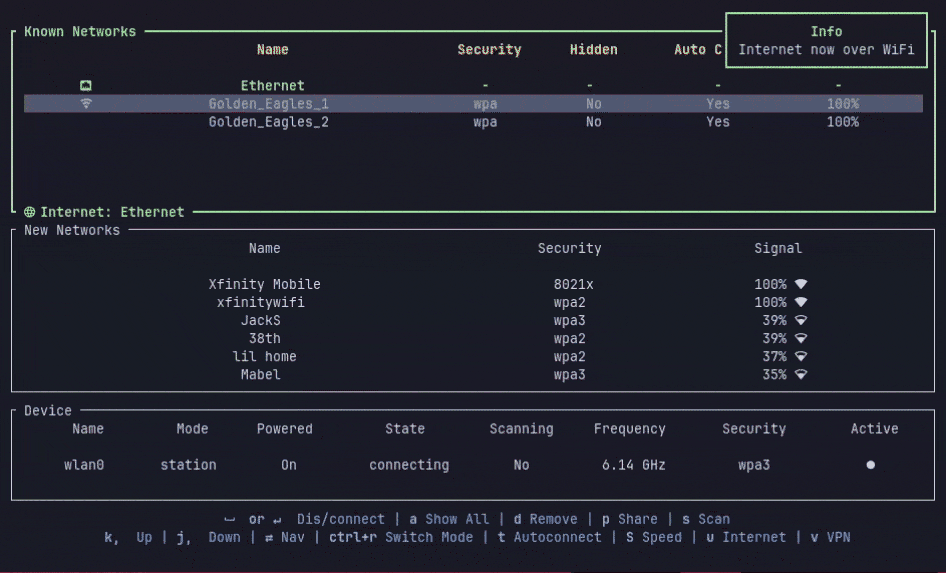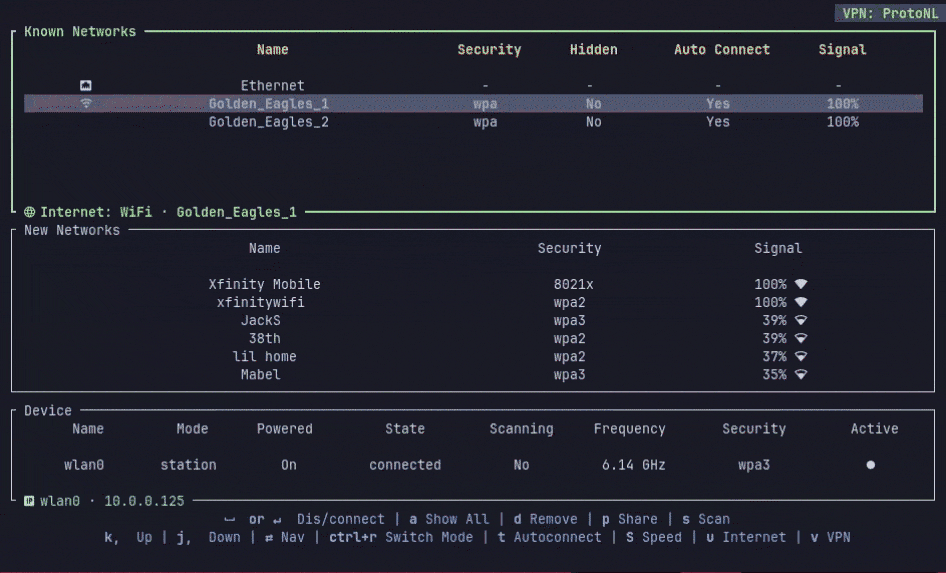 aashish-thapa/wlctl
🛜 TUI para gestionar wifi/ethernet/vpn en Linux con Network Manager
 george0papasotiriou/cve-2026-21006-zigbee-light-link-factory-reset-exploit
Exploit simulado de restablecimiento de fábrica de Zigbee Light Link (ZLL) para CVE-2026-21006, que demuestra una inyección de comandos TouchLink no…
 pybluez/pybluez
Módulo de extensión de Python que proporciona acceso a Bluetooth: consulta de dispositivos, navegación de servicios SDP, sockets RFCOMM/L2CAP y…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Notas de ingeniería inversa y herramientas en Python para el firmware de los JBL Wave Buds 2 (BES1306): formato de contenedor OTA, diseño de la…
 p0cl4bs/wifipumpkin3
Framework potente para ataque de punto de acceso rogue.
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
Código fuente de la pila Bluetooth de Android (Fluoride) para AOSP 10, modificado para el análisis y parcheo de CVE-2020-0413.








