 elhart05/airmongui
Una GUI alojada localmente para la suite de auditoría inalámbrica aircrack-ng.

Una interfaz web local para el conjunto de herramientas inalámbricas aircrack-ng.



Capturas · Inicio rápido · Características · Hoja de ruta · Contribuir
[!WARNING] Úsalo solo en redes de tu propiedad o para las que tengas permiso por escrito para hacer pruebas. Escanear, desautenticar o capturar tráfico de redes que no controlas es ilegal en la mayoría de los lugares. Consulta Uso legal y responsable.
AirmonGUI pone airmon-ng, airodump-ng, aireplay-ng y aircrack-ng detrás de una aplicación web que se ejecuta en tu propia máquina. Activas el modo monitor, escaneas redes, capturas un handshake WPA y lo descifras haciendo clic en formularios etiquetados en lugar de recordar flags.
No reimplementa ninguna de las herramientas. El backend invoca los binarios reales y analiza su salida, así que lo que ves es lo que la suite hizo realmente. La interfaz se vincula a 127.0.0.1 y la API nunca sale de tu máquina.
La suite aircrack-ng es excelente, pero el flujo de trabajo se reparte en cuatro comandos separados y muchos flags que tienes que mantener en la cabeza: poner la tarjeta en modo monitor, saltar entre canales para encontrar un objetivo, fijarte en un BSSID, lanzar el deauth en el canal correcto, esperar al handshake de cuatro vías y luego pasar la captura a una lista de palabras. Si te equivocas de canal, el deauth no llega a ninguna parte. Si olvidas --bssid, tu captura se llena de ruido.
Quería toda esa secuencia como un conjunto de pantallas que te guíen, te muestren lo que hay en el aire y mantengan el estado correcto entre pasos. Eso es lo que es. Funciona bien para aprender cómo se comportan realmente los ataques, para trabajo de laboratorio y para acelerar una evaluación autorizada.
| Área | Qué hace |
|---|---|
| Modo monitor | Activa o desactiva el modo monitor en una interfaz elegida con airmon-ng. Una acción independiente de check-kill ejecuta airmon-ng check kill cuando servicios en segundo plano como NetworkManager bloquean el modo monitor. |
| Escaneo de redes | Ejecuta trabajos de captura con airodump-ng y muestra los puntos de acceso y clientes en una tabla en vivo que puedes filtrar por nombre, seguridad o banda. |
| Análisis de señal | Clasifica los puntos de acceso según lo vulnerables que son a un ataque (potencia de señal, seguridad débil, clientes activos) y muestra gráficas de congestión de canales y de la mezcla de seguridad en el área. |
| Desautenticación | Envía deauth dirigido o de difusión mediante aireplay-ng, fijando primero la interfaz al canal del punto de acceso para que las tramas lleguen a su destino. |
| Captura de handshake | Un flujo de tres pasos que fija airodump-ng a un objetivo, ejecuta un motor de deauth automático y detecta el handshake WPA de cuatro vías por sí solo. |
| Descifrado | Pasa una captura y una lista de palabras a aircrack-ng, transmite el registro en vivo y muestra la clave recuperada en cuanto aparece. |
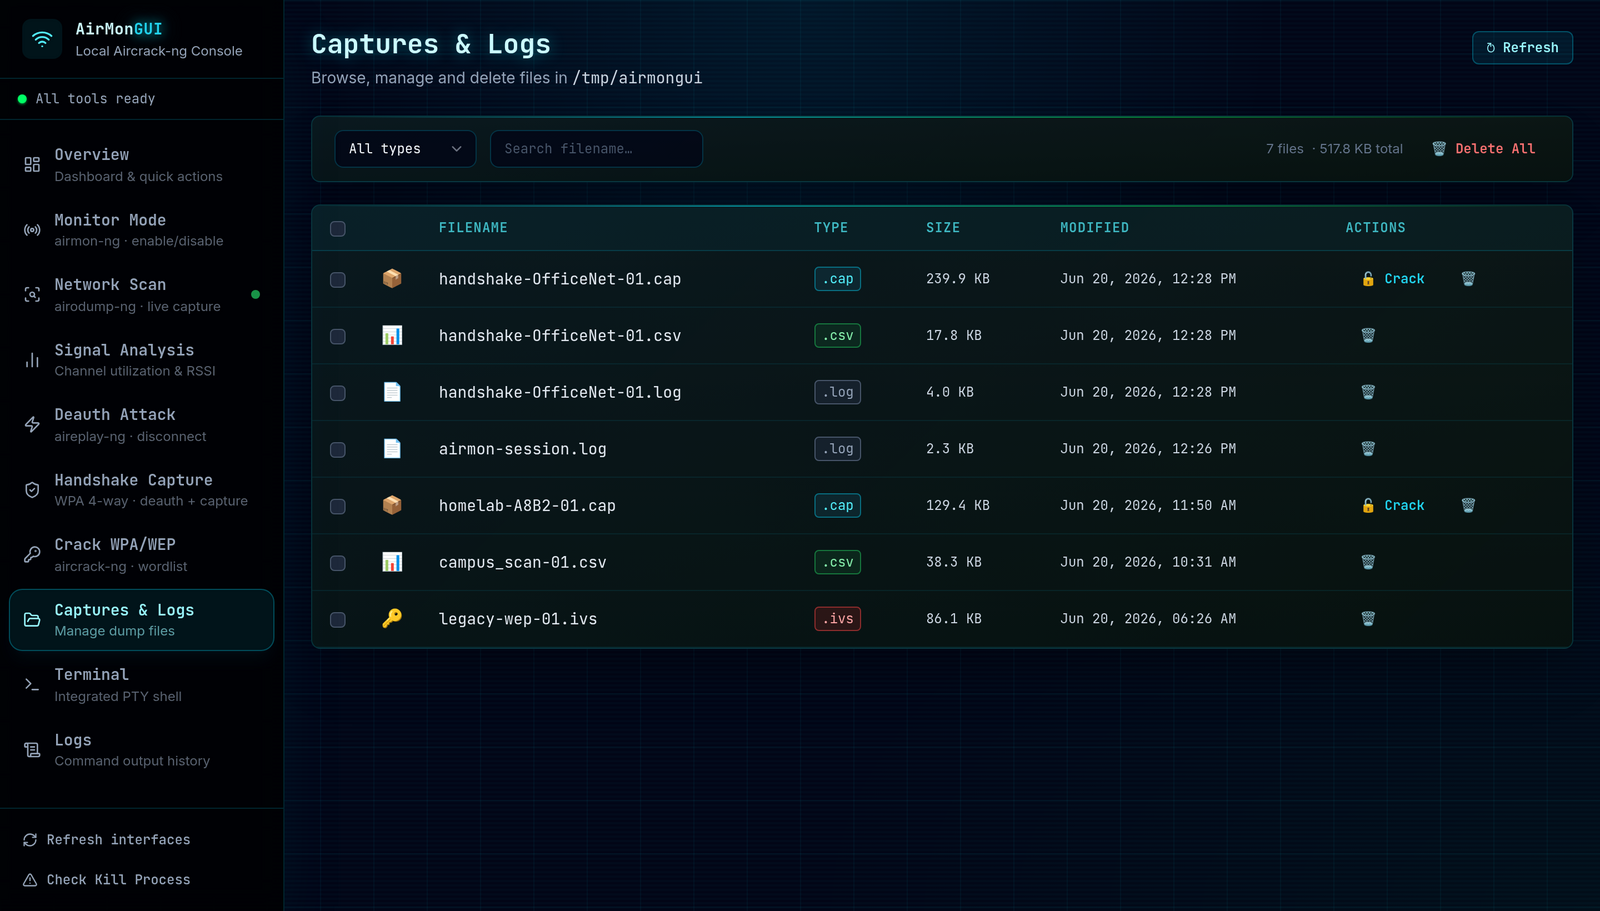
| Gestión de capturas | Explora, filtra, selecciona en bloque y elimina los archivos .cap, .csv, .pcap, .ivs y .log que genera la suite. |
| Terminal integrada | Un shell PTY real (xterm.js) para cuando quieras la línea de comandos cruda en la misma ventana. |
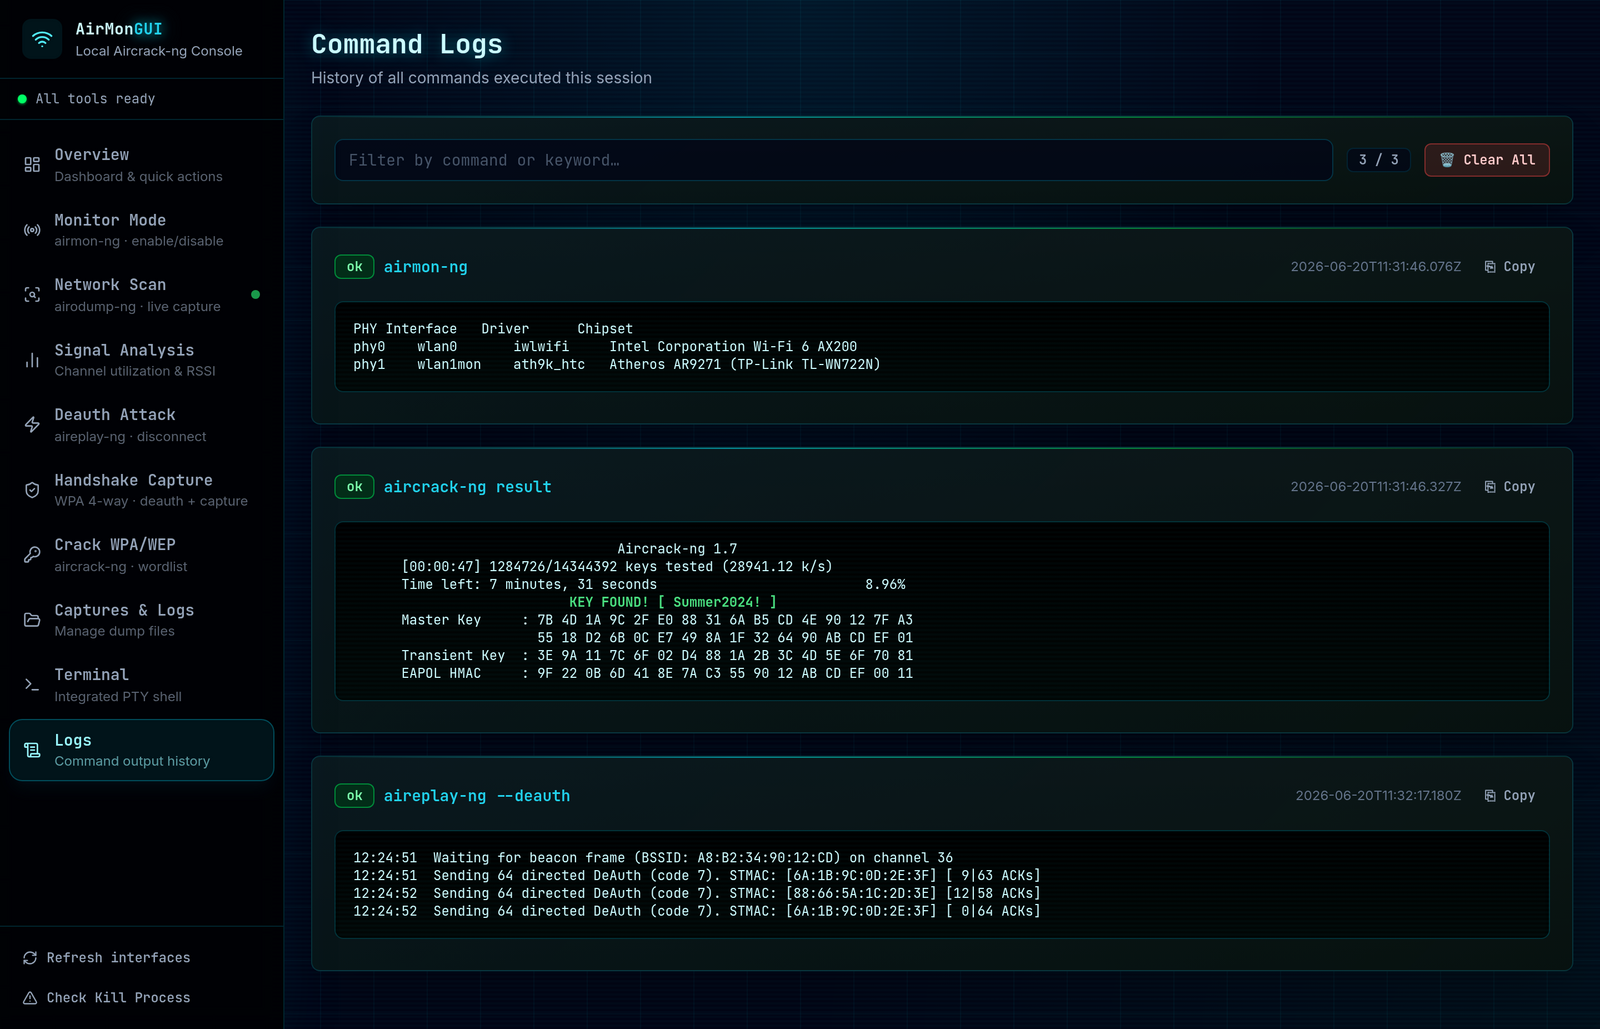
| Registros de comandos | Cada comando ejecutado en la sesión, con stdout, stderr, estado y copia con un clic. |
Una ejecución avanza de arriba abajo por la barra lateral. Estas son las pantallas.
Las redes, BSSID y clientes de las capturas de pantalla siguientes son datos de demostración sintéticos, no una captura real.
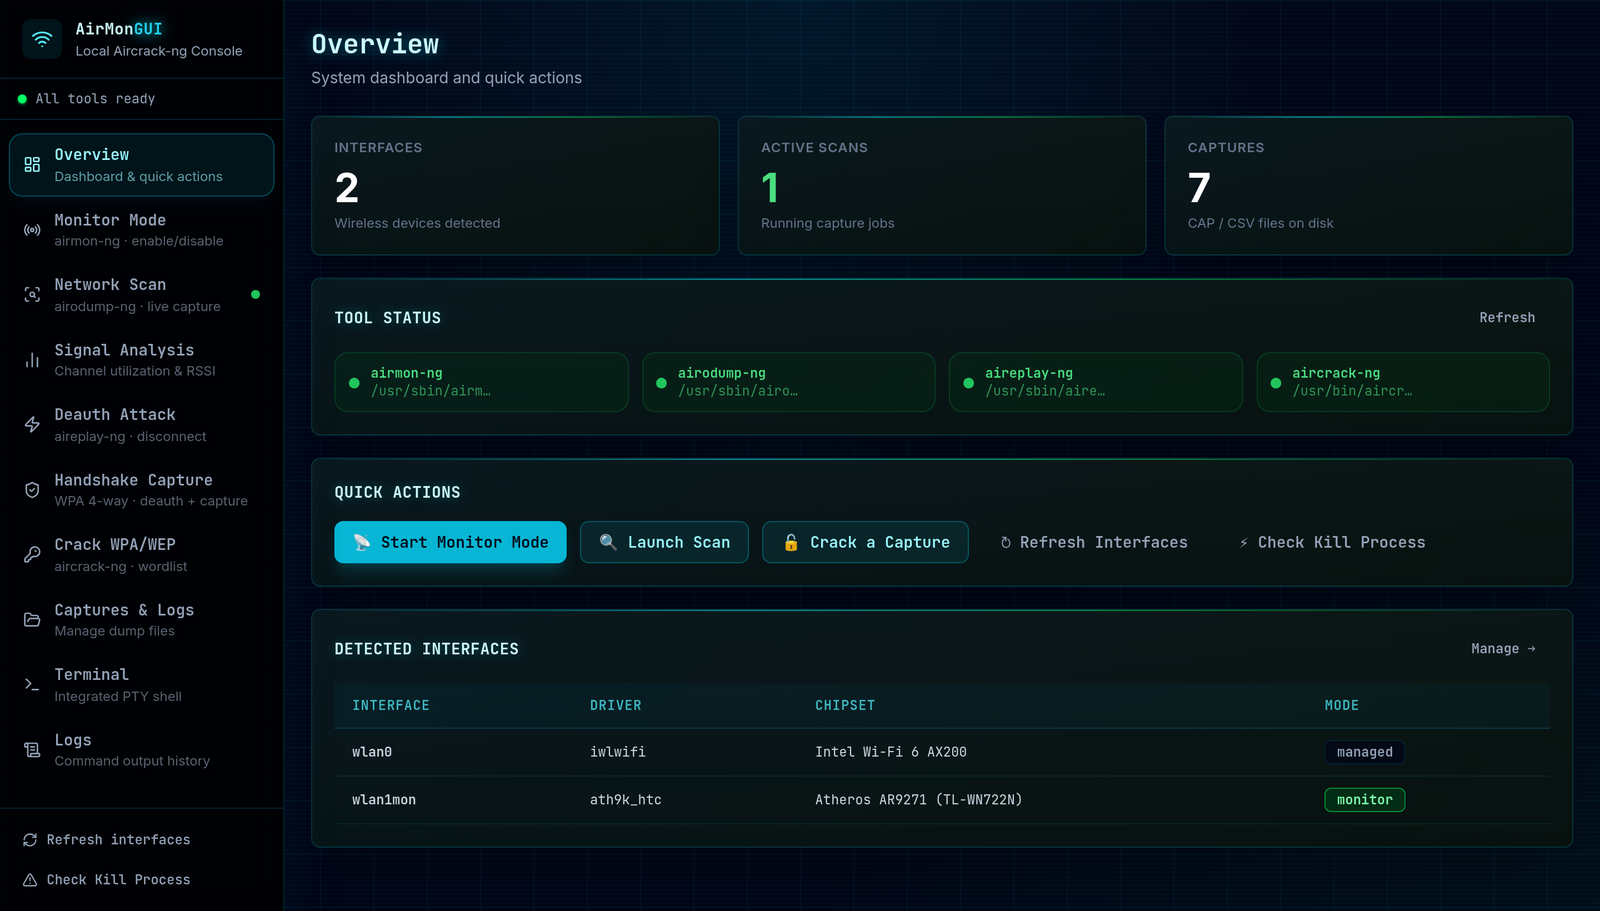
Elige una interfaz, revisa su driver, chipset y PHY, y activa el modo monitor. Libera solo esa interfaz cuando termines.
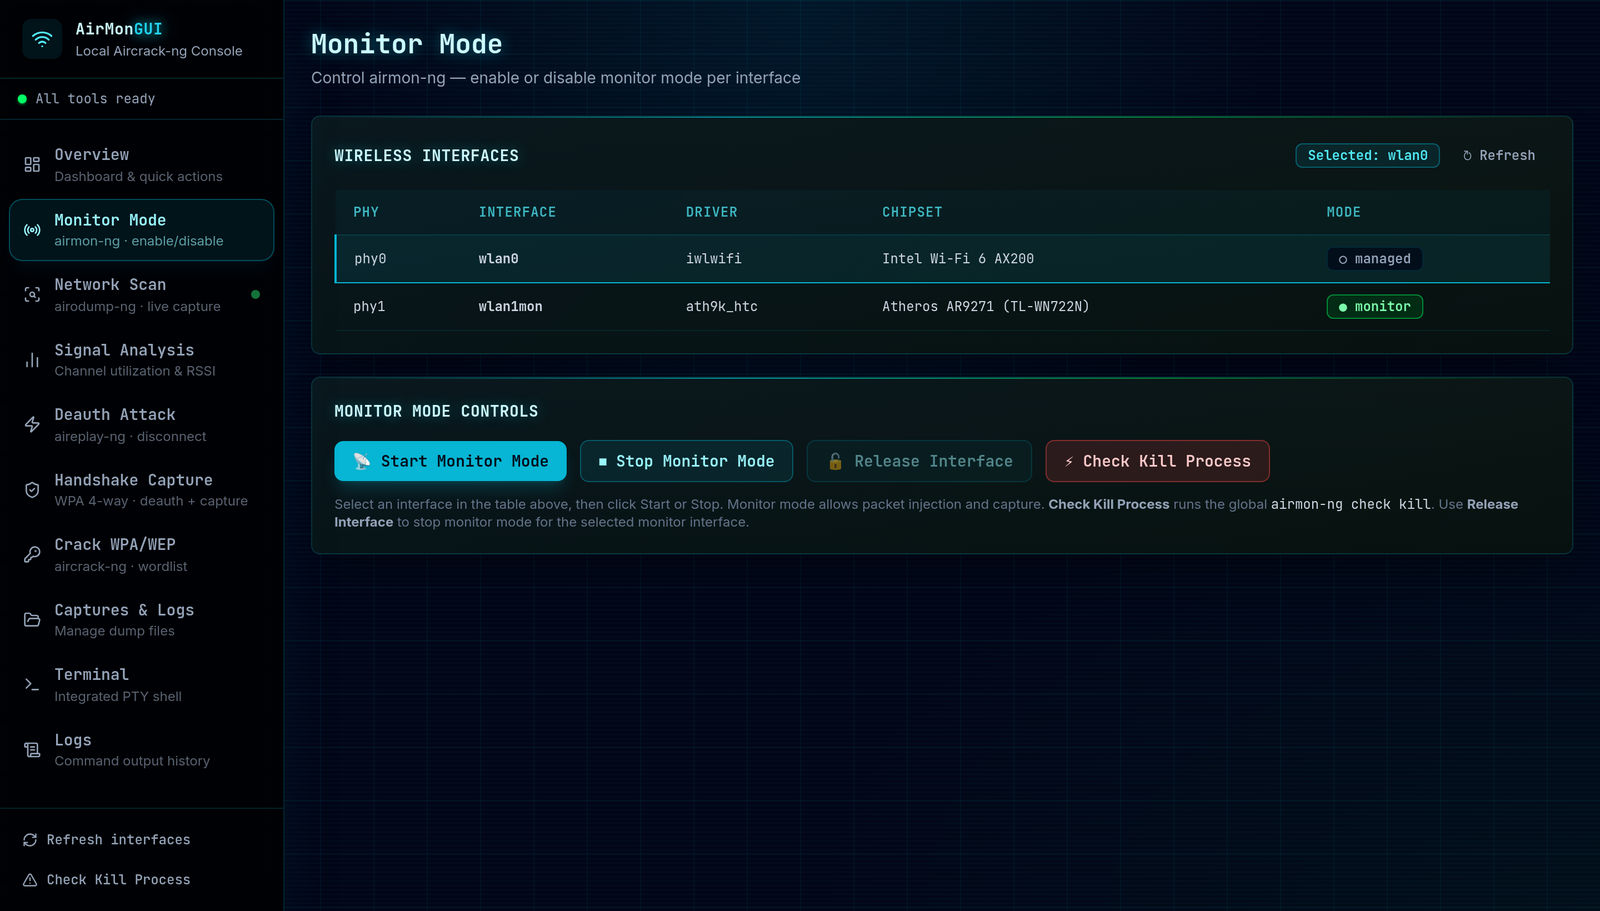
Inicia un trabajo de airodump-ng y observa cómo se van completando los puntos de acceso y los clientes a medida que se encuentran. Filtra la tabla y envía cualquier red directamente a un flujo de deauth o handshake.
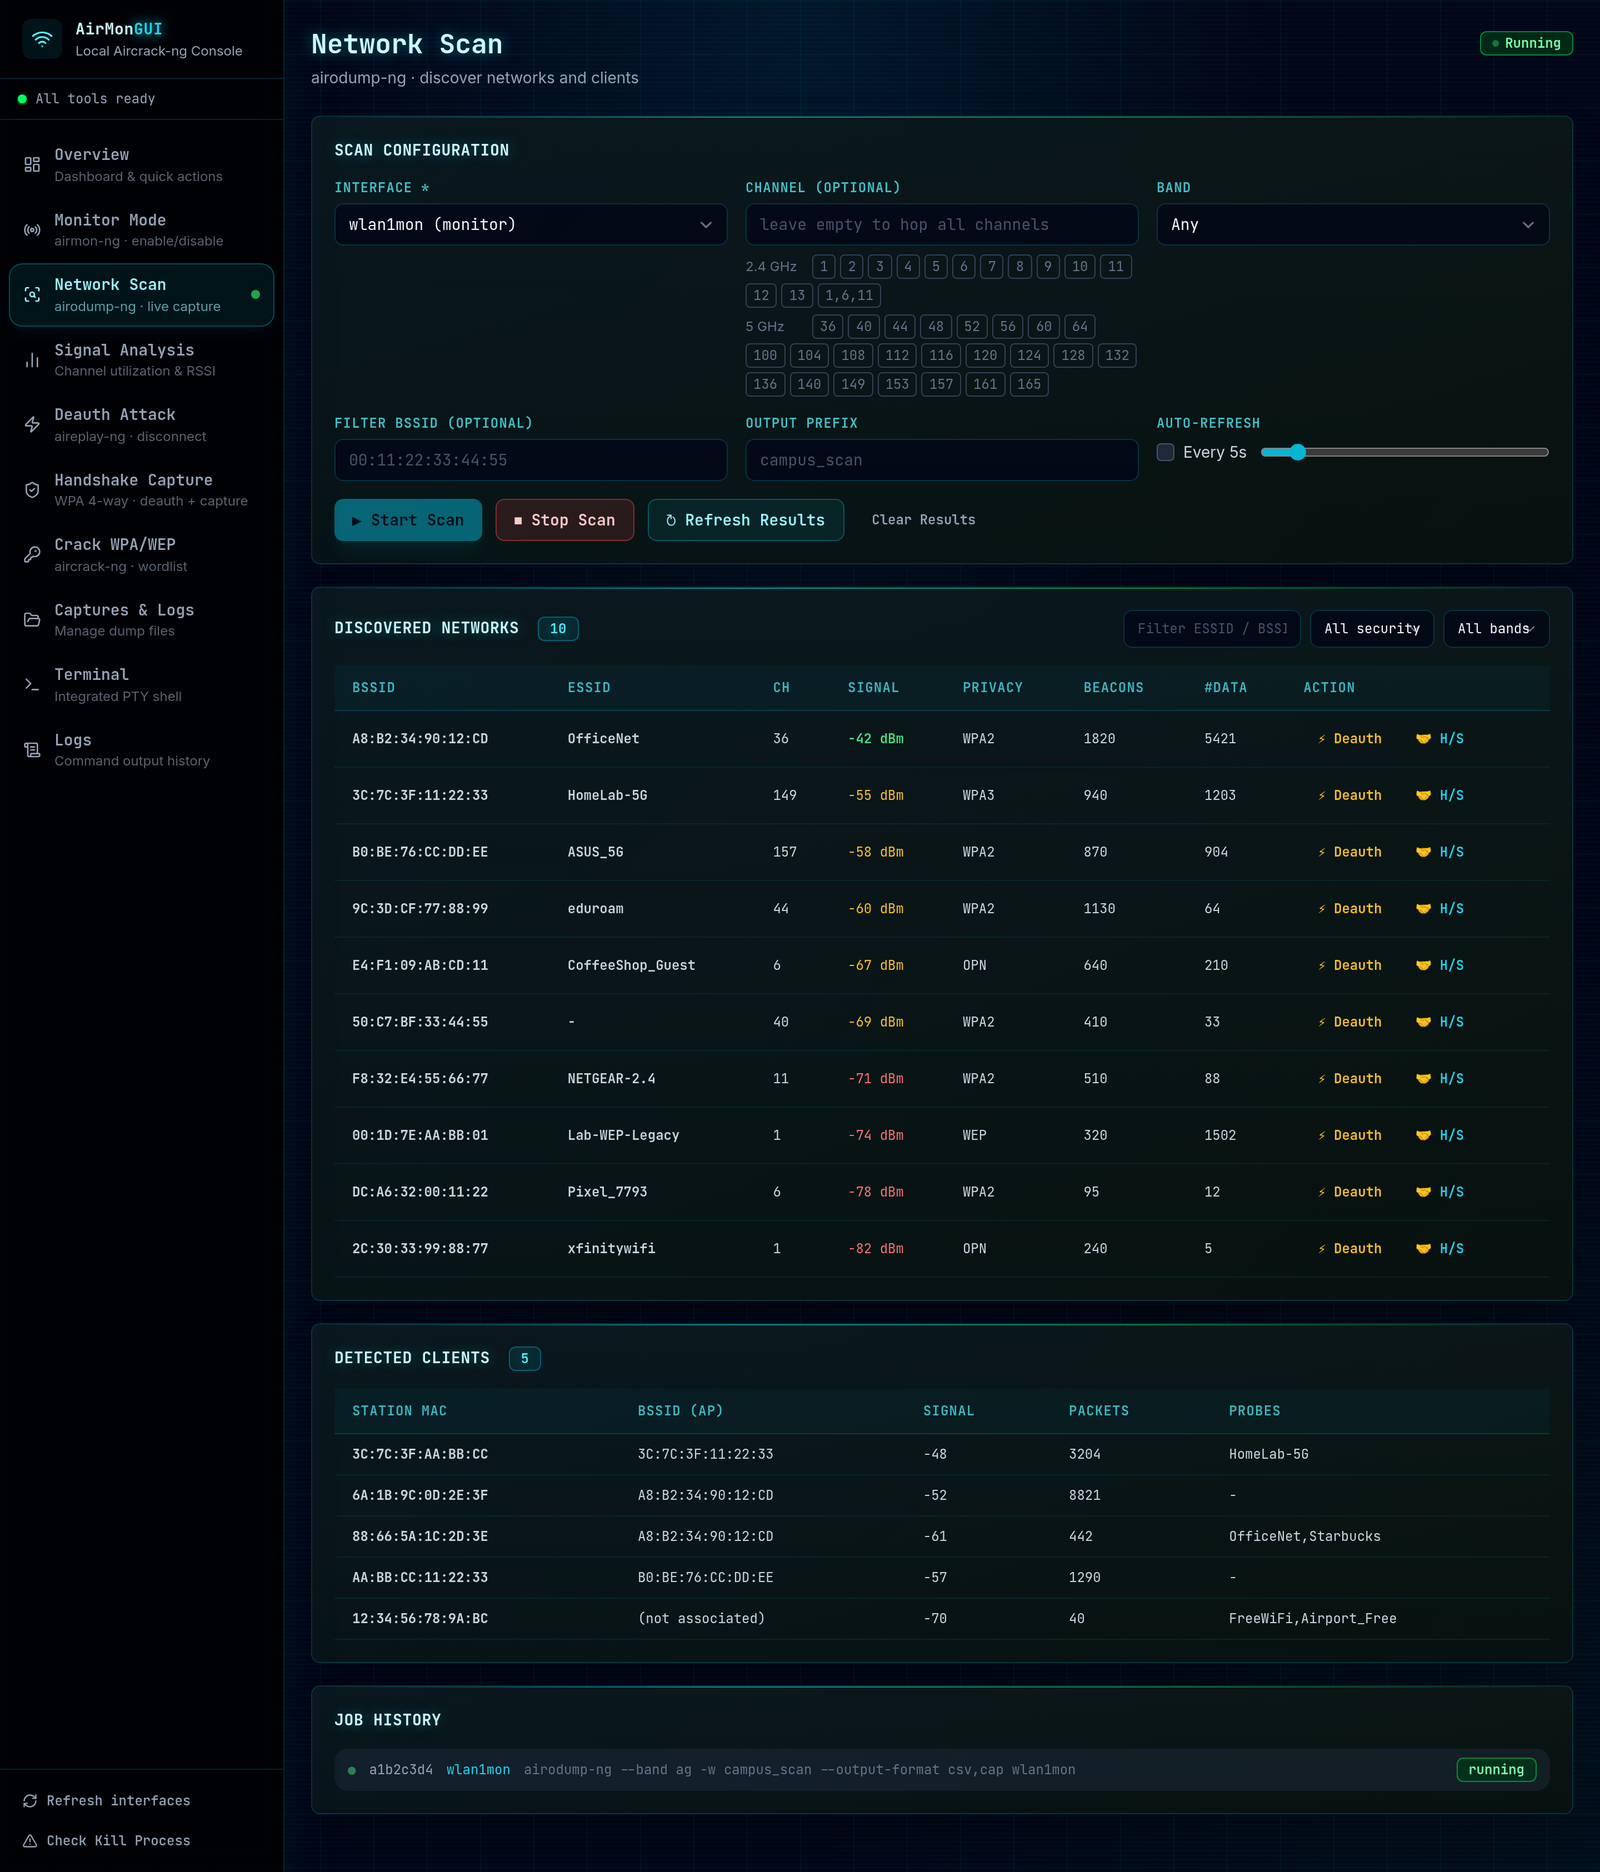
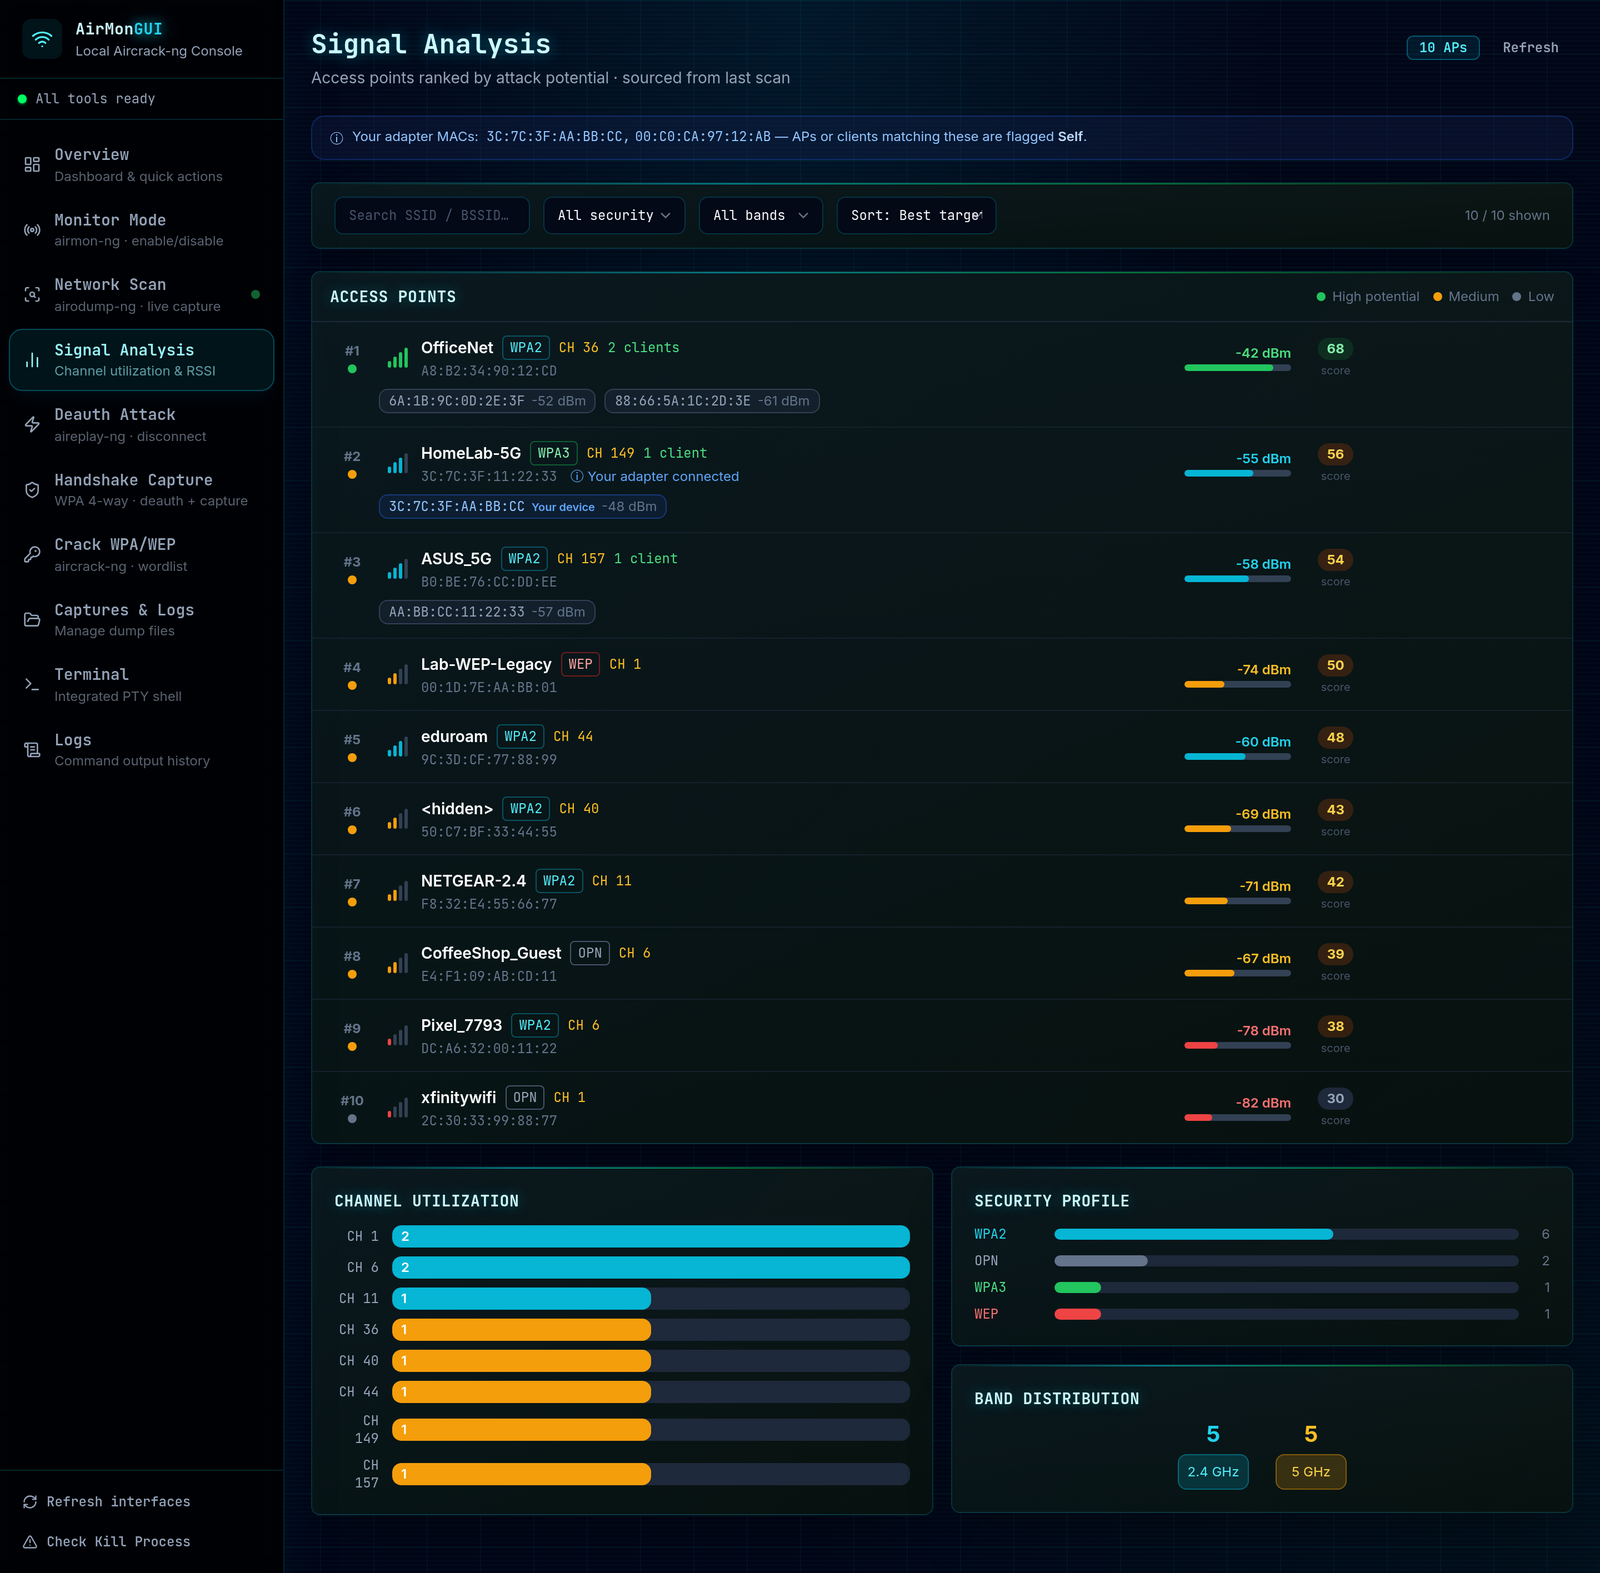
El análisis de señal puntúa cada punto de acceso para que los fuertes, con seguridad débil y clientes activos suban a la parte superior. También muestra qué tan ocupado está cada canal y qué seguridad usan las redes circundantes. Tus propios dispositivos se marcan para que no apuntes nada hacia ti por error.
Esta pantalla fija airodump-ng al BSSID y canal del objetivo, ejecuta el motor de deauth automático para desconectar a los clientes y que se reconecten, y se pone en verde en el instante en que se captura un handshake de cuatro vías.
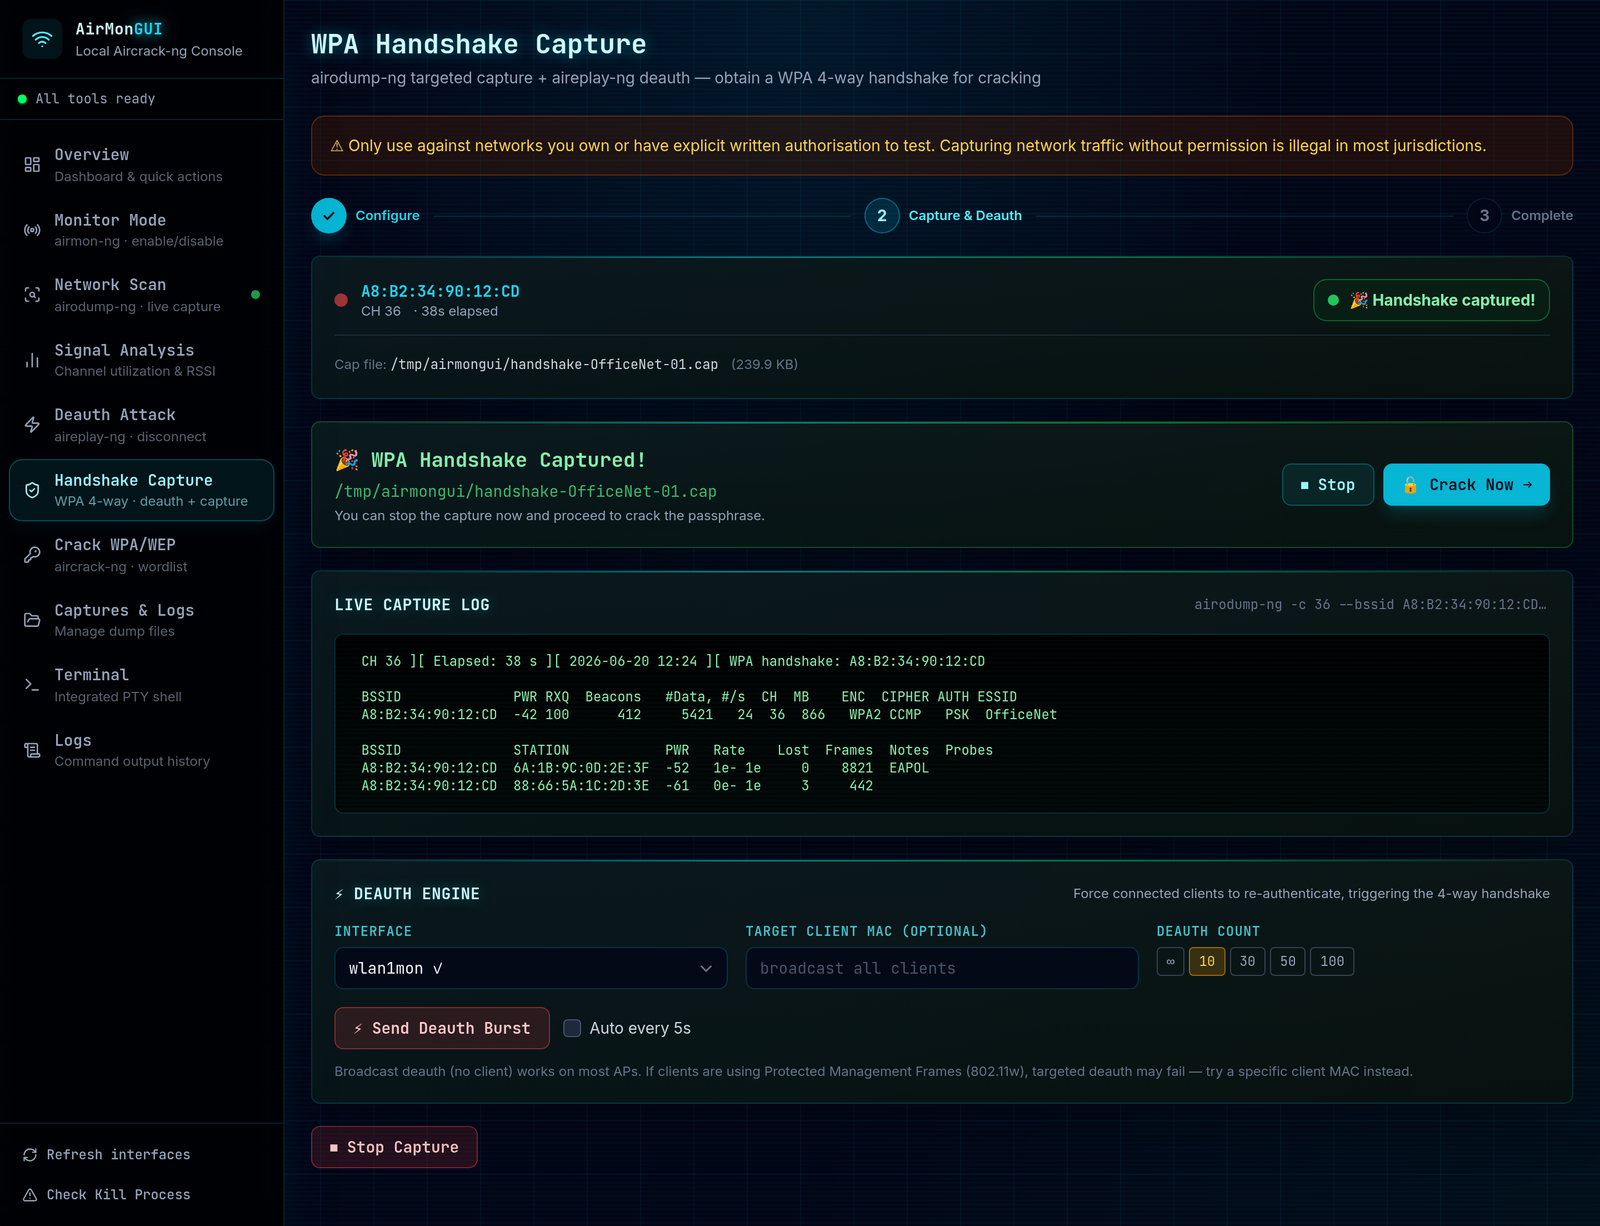
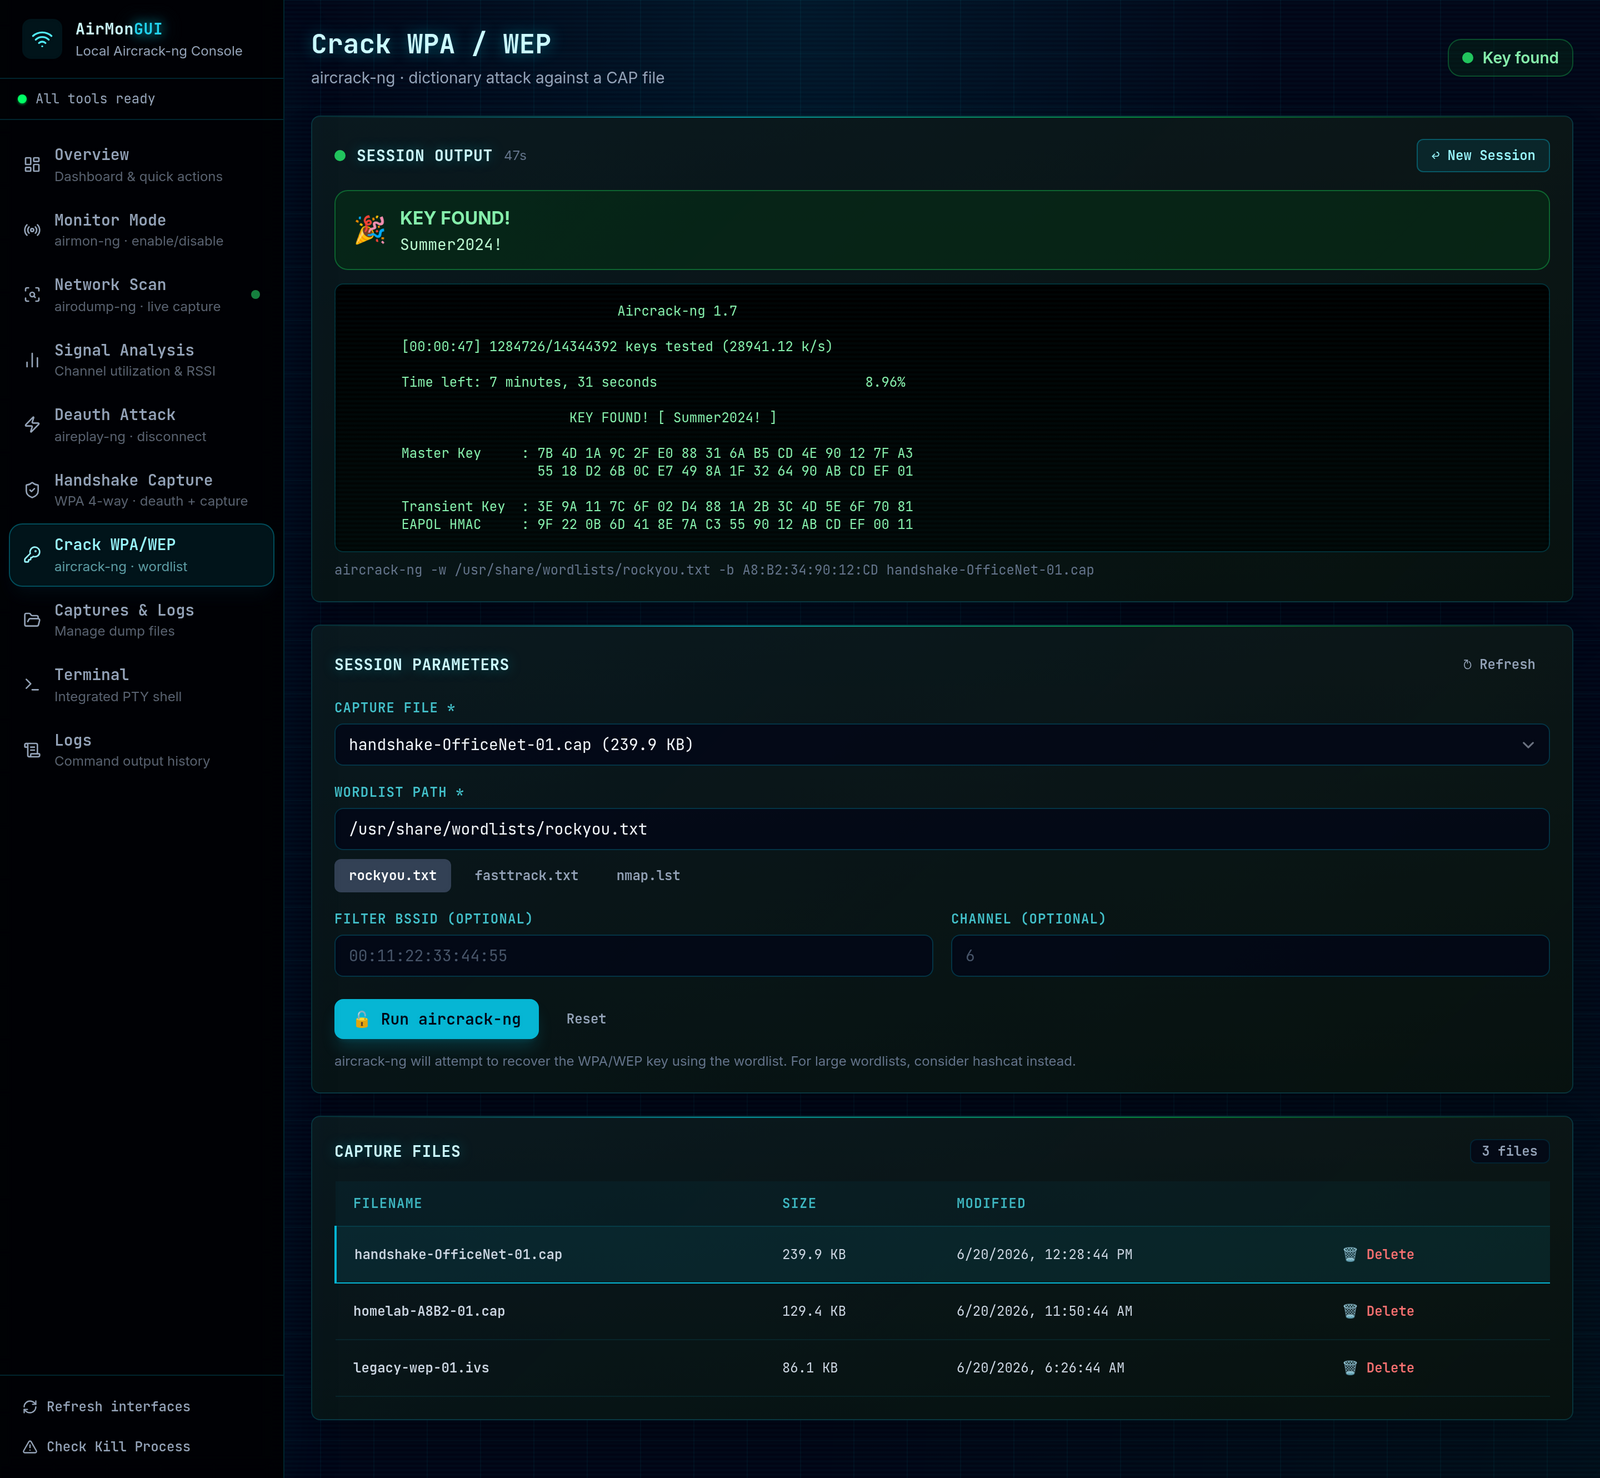
Apunta aircrack-ng a la captura y a una lista de palabras. El registro se transmite mientras se ejecuta y, si la contraseña está en tu lista, aparece en la parte superior.
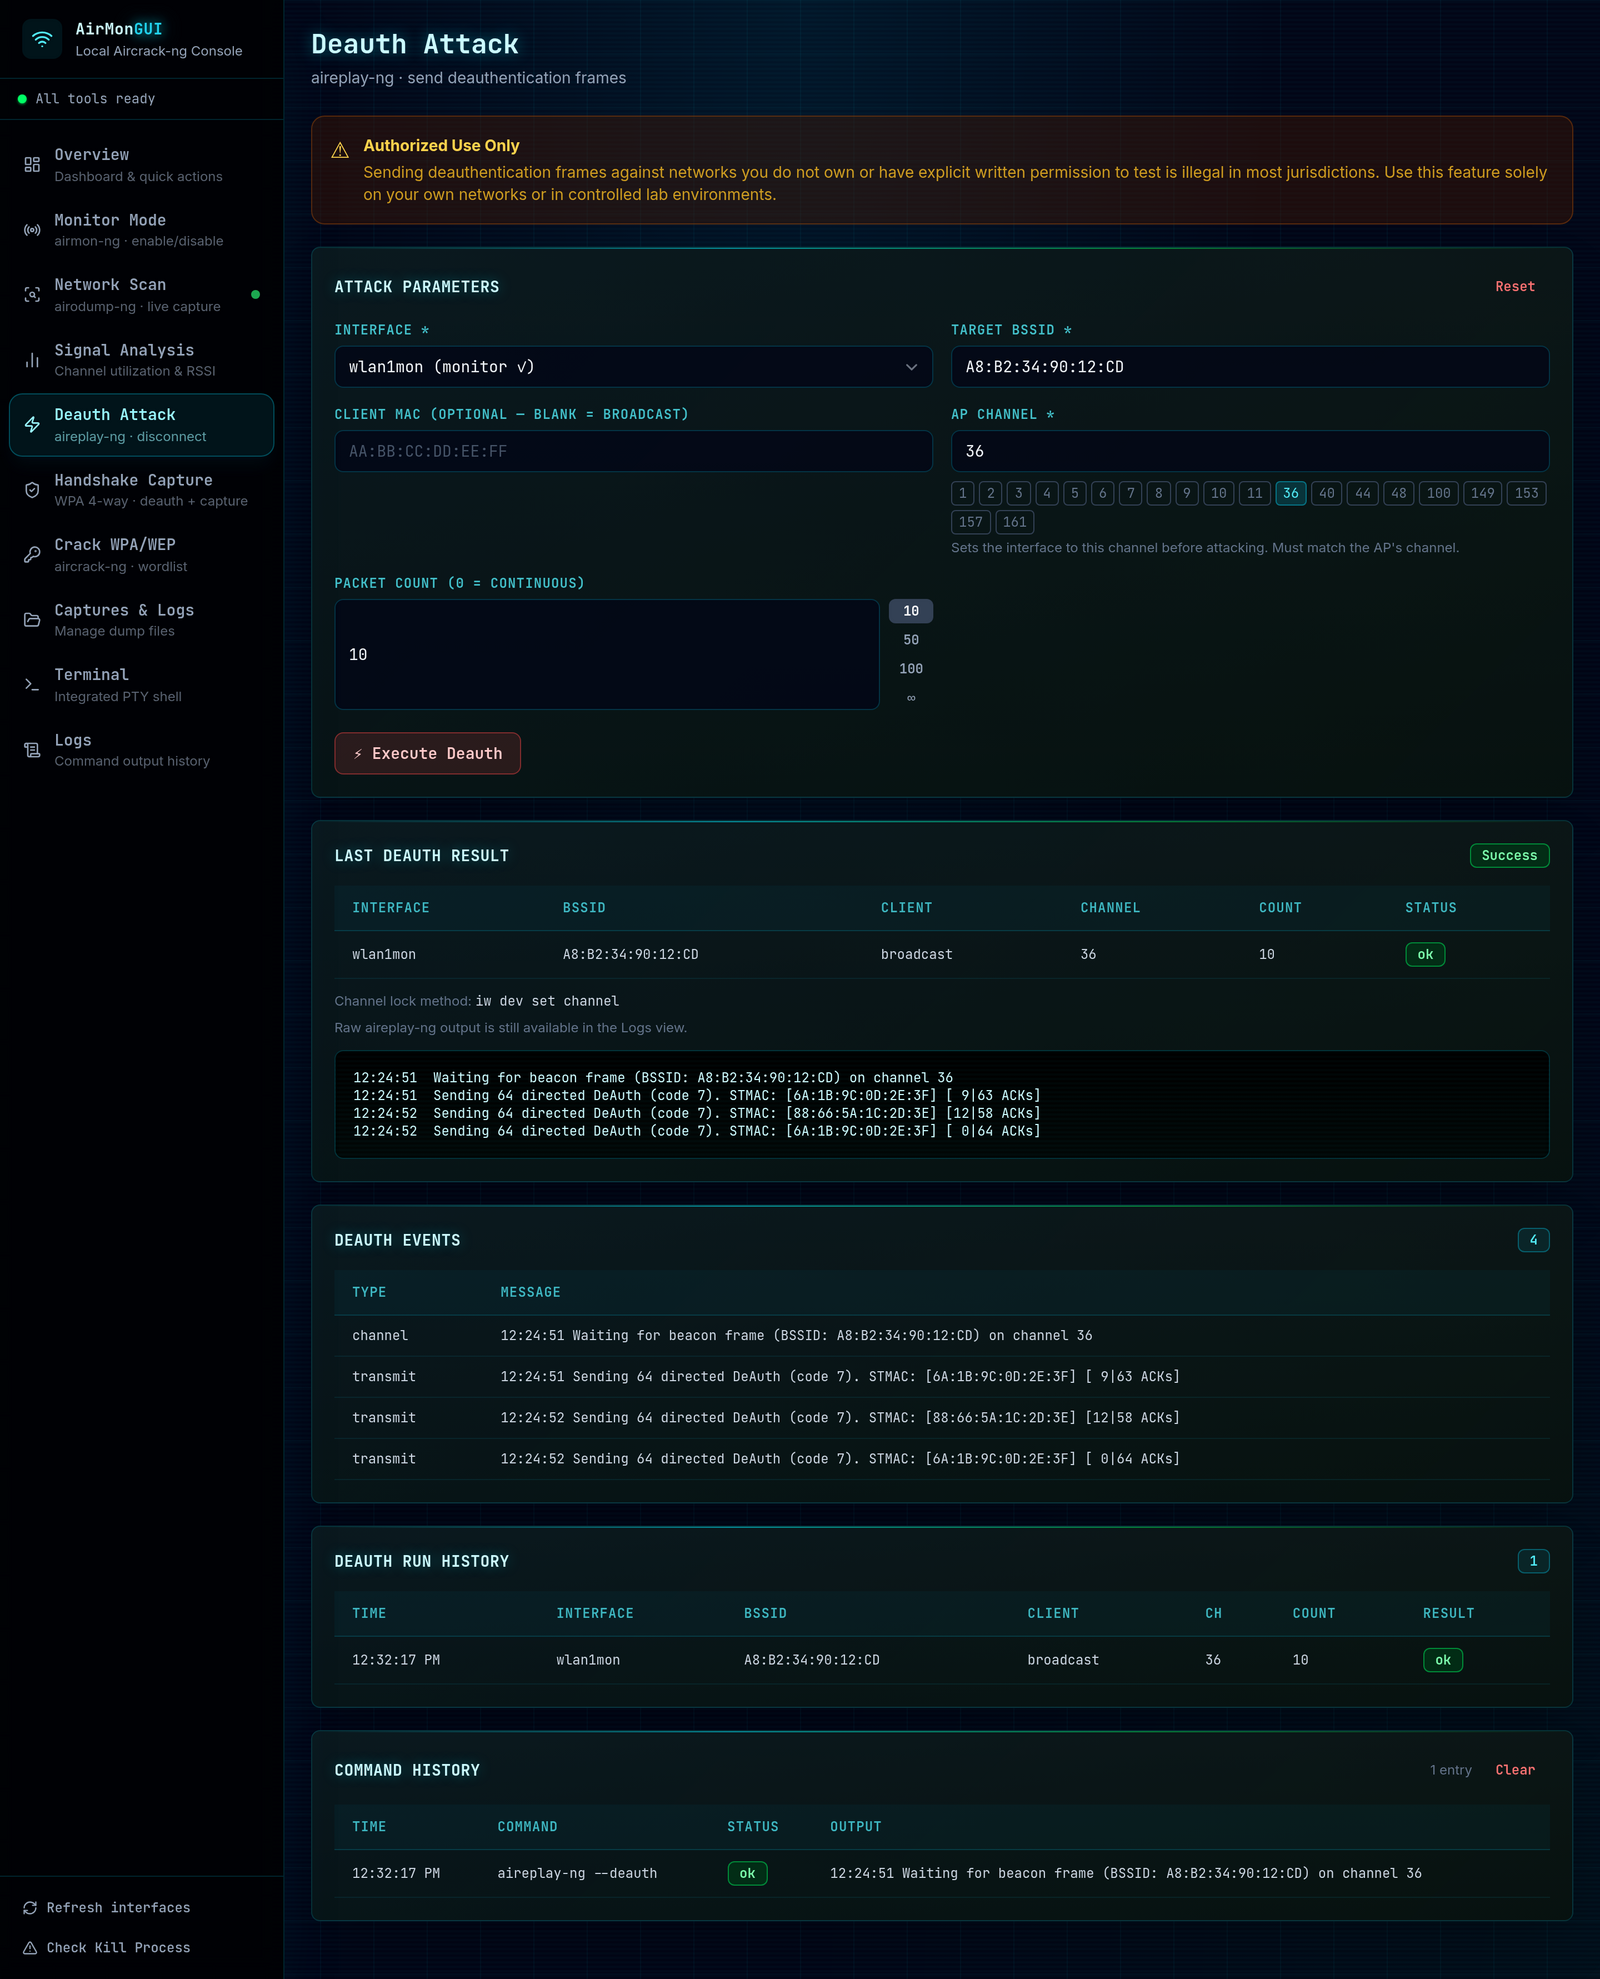
Deauth independiente con fijación de canal, historial de ejecución y salida de eventos analizada:
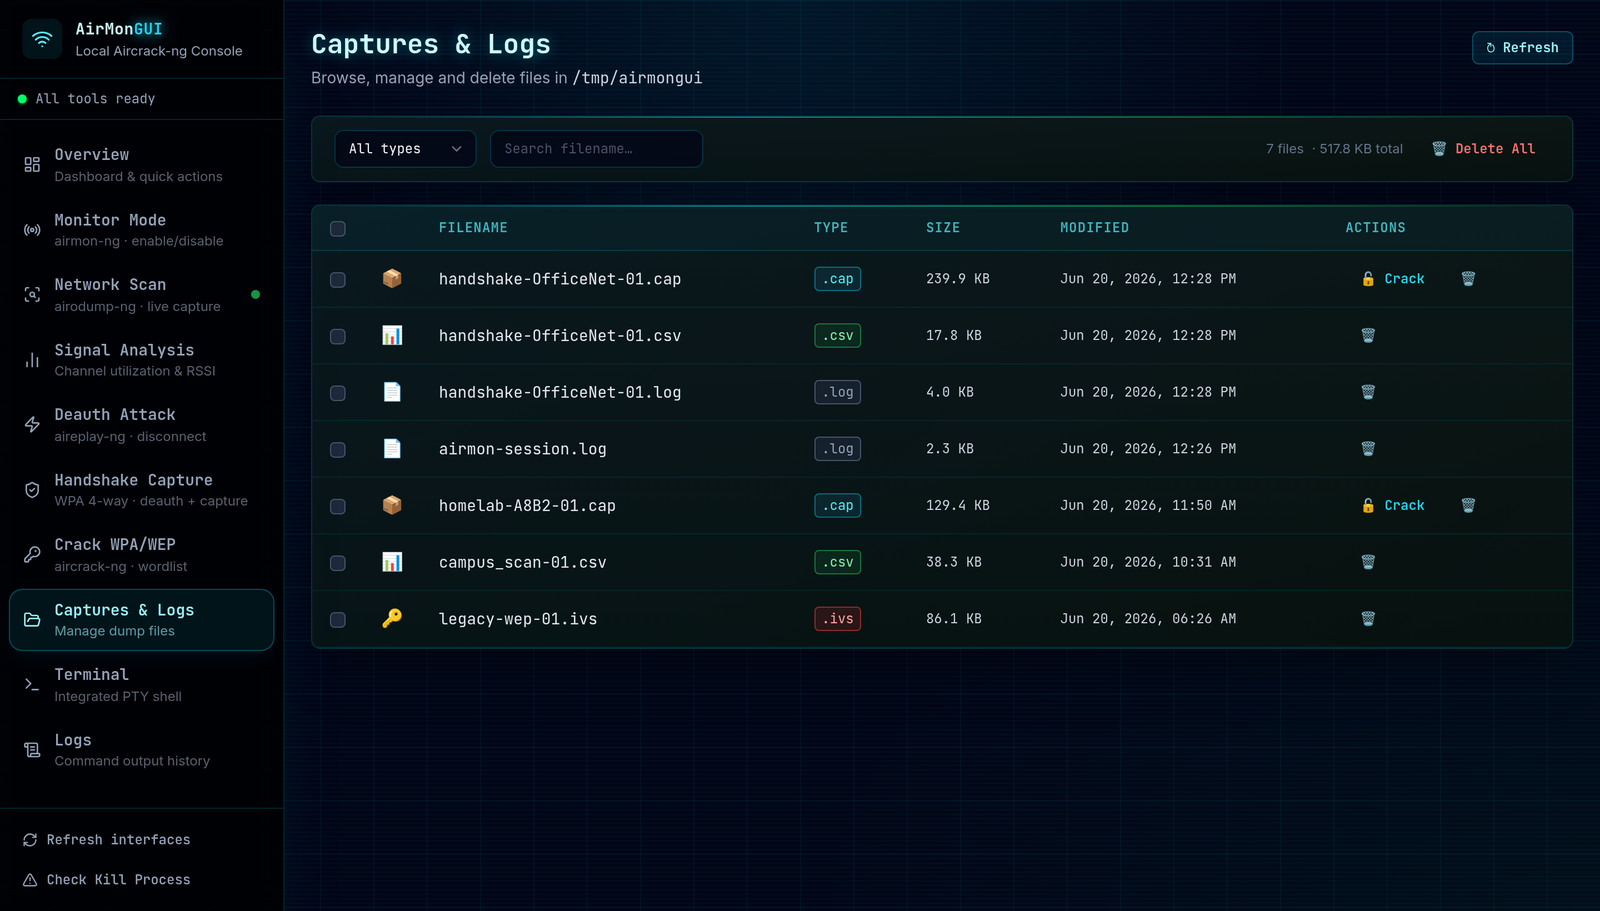
Gestión de archivos de captura:
Historial de comandos de la sesión: