
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 javanxd/demo-exploit-jackson-rce
Proyecto demo de explotación de CVE-2017-7525 con frontend Angular7 y Spring.
 toramanemre/log4j-rce-detect-waf-bypass
Una plantilla de Nuclei para la detección de RCE en Apache Log4j (CVE-2021-44228) con payloads de evasión de WAF
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce poc de detección masiva de vulnerabilidades
 alt3kx/cve-2022-22965_poc
Spring Framework RCE (Notas rápidas de pentest)
 12nio/cve-2025-68428_poc
CVE-2025-68428 Prueba de Concepto
 e1a/cve-2023-4596
Script PoC para CVE-2023-4596, ejecución remota de comandos no autenticada mediante cargas arbitrarias de archivos.
 t0xodile/crlf-powered-desync-scanner
Escáner de extensión de Burp para inyección CRLF y ataques de desincronización HTTP, mediante sondas mutadas, comprobaciones de falsos positivos de…
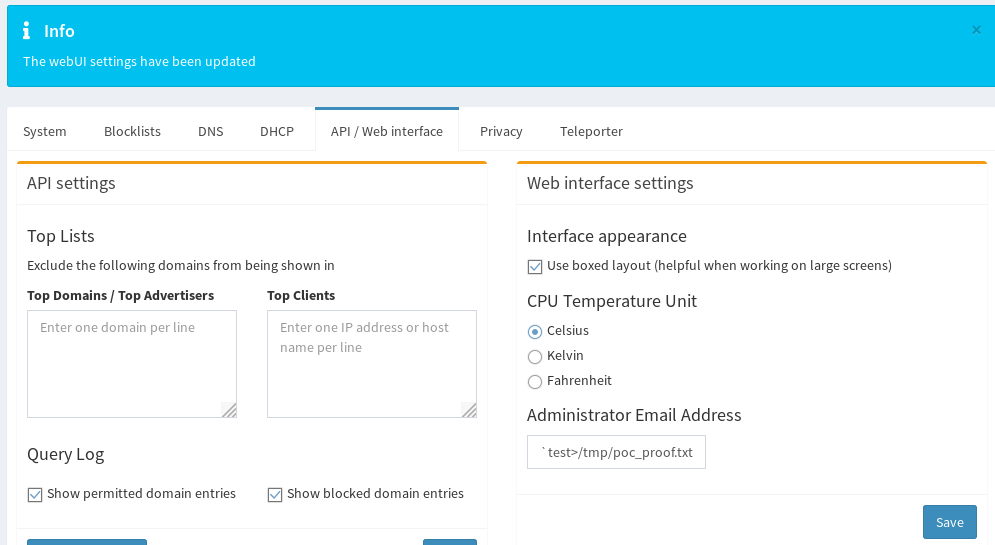 pr0tean/cve-2019-13051
Prueba de concepto de explotación para la inyección de comandos en Pi-Hole AdminLTE (CVE-2019-13051) que permite acceso root remoto mediante…
 pedrohavay/exploit-cve-2021-44228
Este es un exploit de prueba de concepto para Log4j RCE no autenticado (CVE-2021-44228).
 tianstcht/cve-2023-4427
Exploit para CVE-2023-4427 dirigido a Chrome 117 V8, que utiliza muchos iframes de origen cruzado para forzar por fuerza bruta ASLR y lograr…
 ap0dexme0/cve-2023-34960
Realizar con Inyección Masiva de Comandos (Chamilo)
 fairyming/cve-2020-9547
CVE-2020-9547:FasterXML/jackson-databind Vulnerabilidad de ejecución remota de código
 zack0x01/vuln-app-cve-2025-55182
Aplicación Next.js intencionalmente vulnerable que demuestra CVE-2025-55182 RCE a través de deserialización insegura en React Server Components.…
 blueteamsteve/cve-2021-41773
Imágenes de Docker vulnerables para CVE-2021-41773
 mr-xn/cve-2021-43798
CVE-2021-43798:Grafana vulnerabilidad de lectura arbitraria de archivos
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit para CVE-2024-0012 y CVE-2024-9474 dirigido a la omisión de autenticación y la inyección de comandos autenticada en la interfaz web de…
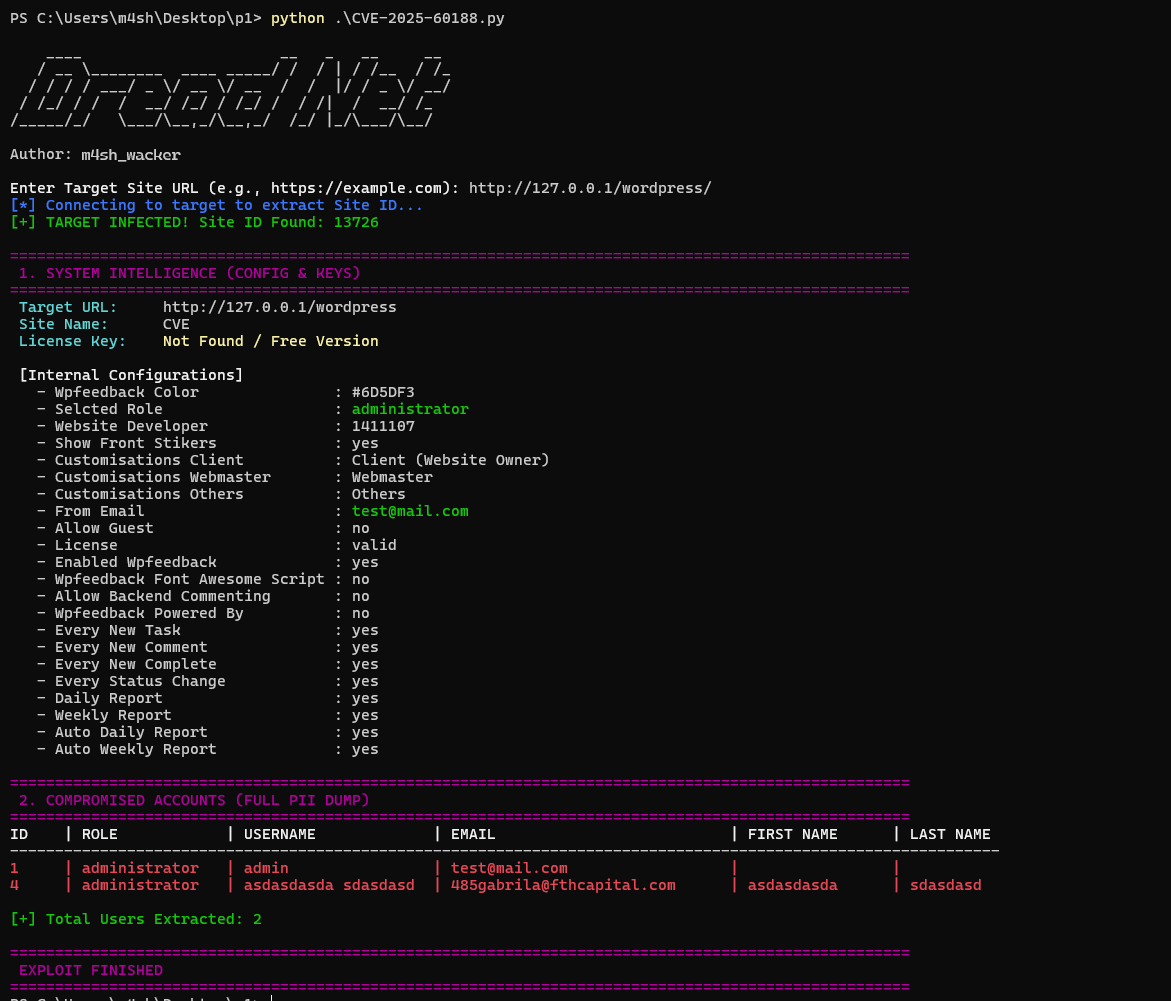 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim Plugin Exploit
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Código por: Tas9er








