
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 sinsinology/cve-2024-29855
PoC para la autenticación de Veeam Recovery Orchestrator CVE-2024-29855
 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 withdk/pulse-gosecure-rce-poc
Herramienta para probar la existencia de CVE-2020-8218
 hekadan/cve-2019-7609
Entorno de laboratorio basado en Docker y exploit para CVE-2019-7609 (Kibana Timelion RCE) con payload de reverse shell y análisis de parche.
 irsdl/viewstate-security-workshop
Este repositorio es para el taller de Testing de ASP.NET ViewState con YSoNet (YSoSerial.NET).
 bughuntar/cve-2025-5777
CVE-2025-5777 Citrix NetScaler Exploit de Fuga de Memoria (CitrixBleed 2)
 sachinart/cve-2025-32432
Este repositorio contiene un script de exploit de prueba de concepto para CVE-2025-32432, una vulnerabilidad de Ejecución Remota de Código (RCE) de…
 momika233/cve-2025-55182-bypass
CVE-2025-55182-bypass-waf
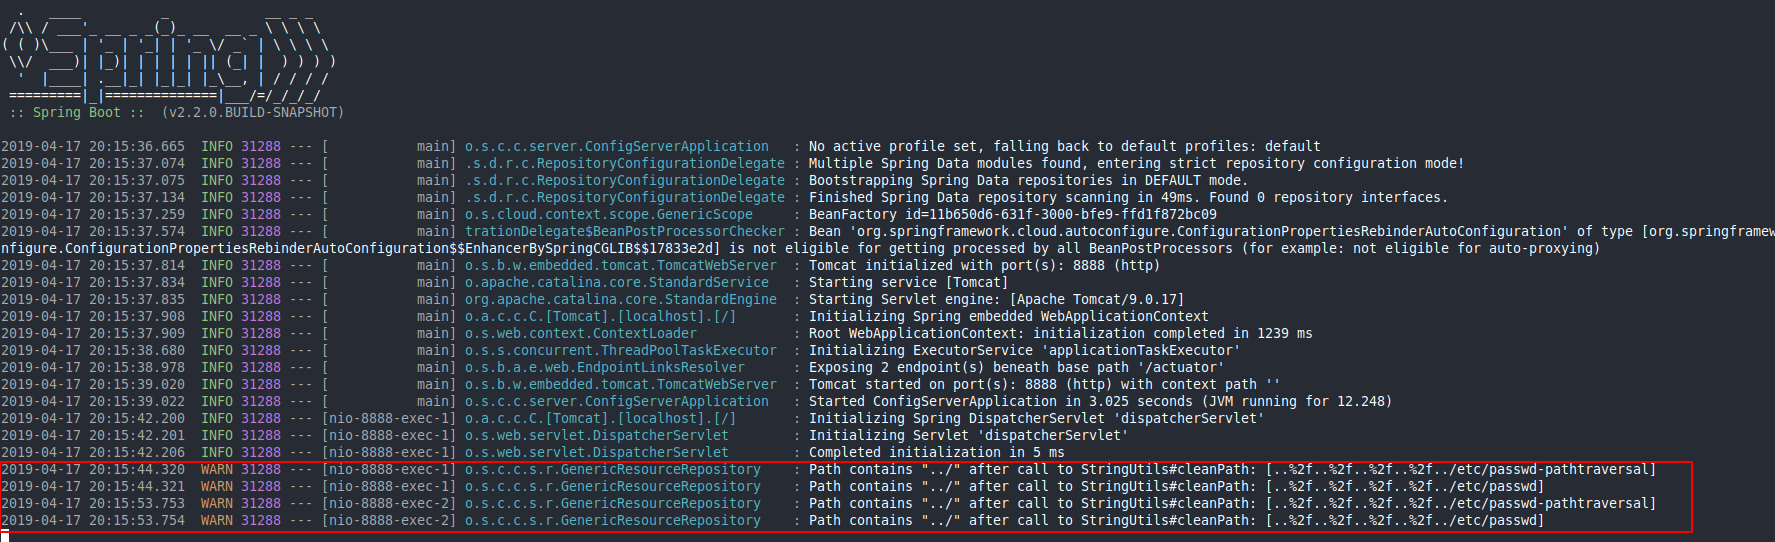 mpgn/cve-2019-3799
CVE-2019-3799 - Spring Cloud Config Server: Recorrido de directorios < 2.1.2, 2.0.4, 1.4.6
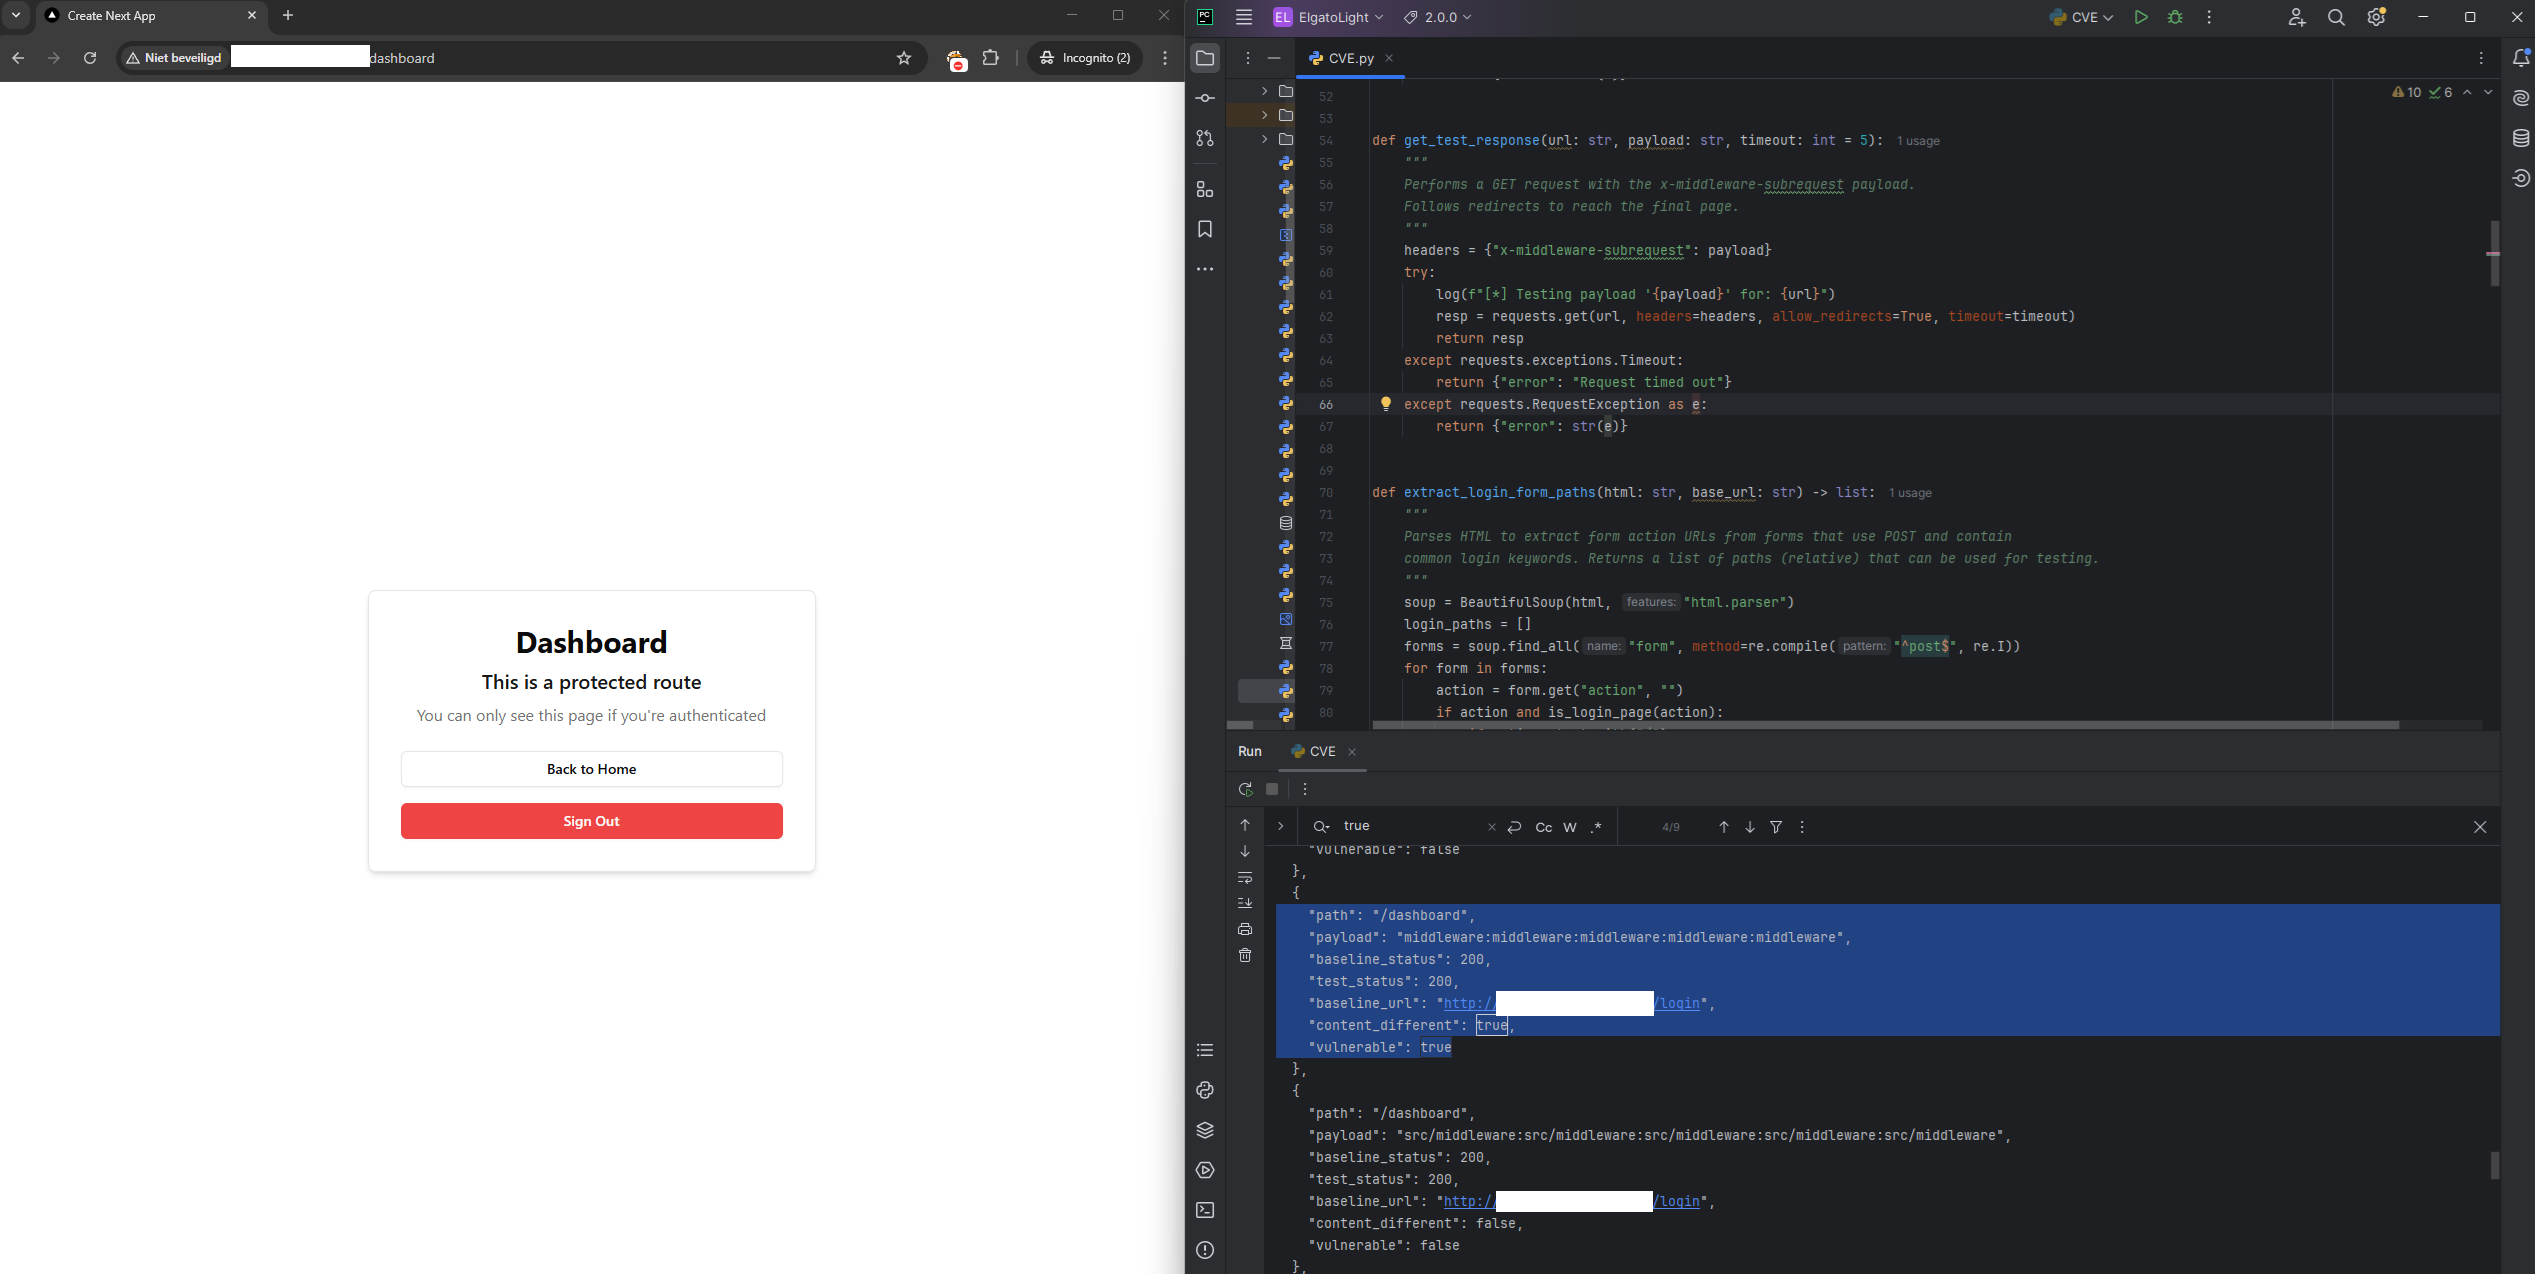 websecnl/cve-2025-29927-poc-exploit
Prueba de concepto para el bypass de autorización en el middleware de Next.js
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 coldfusionx/cve-2021-26086
Atlassian Jira Server/Data Center 8.4.0 - Lectura arbitraria de archivos (CVE-2021-26086)
 motikan2010/cve-2023-6063-poc
CVE-2023-6063 (WP Fastest Cache < 1.2.2 - Inyección SQL sin autenticación)
 rvzsec/cve-2023-26035
RCE no autenticado en instantáneas de ZoneMinder - Exploit PoC
 649/pingpon-exploit
Exploit para ejecución remota de código masiva en routers domésticos GPON (CVE-2018-10562) obtenido de Shodan.
 gh-ost00/cve-2024-1071-sql-injection
Prueba de concepto : CVE-2024-1071: Vulnerabilidad de WordPress explotada
 m3ssap0/gitlab_rce_cve-2022-2884
Explota la vulnerabilidad de RCE autenticada de GitLab conocida como CVE-2022-2884.
 duck-sec/cve-2023-46604-activemq-rce-pseudoshell
Este script aprovecha CVE-2023046604 (Apache ActiveMQ) para generar un pseudo shell. La vulnerabilidad permite la ejecución remota de código debido a…








