
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 kirill89/cve-2022-22965-poc
Exploit de prueba de concepto para CVE-2022-22965 (Spring4Shell) que demuestra la ejecución remota de código mediante la manipulación de Tomcat…
 zz-socmap/cve-2021-35587
Prueba de concepto del exploit para CVE-2021-35587, una vulnerabilidad de ejecución remota de código no autenticada en Oracle Access Manager, que…
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766): omisión de autenticación en Microsoft Exchange Server, exploit de prueba de concepto (POC)
 akamai/cve-2025-27636-apache-camel-poc
Prueba de concepto que demuestra la ejecución remota de código en Apache Camel mediante la explotación de bypasses de filtrado de cabeceras y…
 aiex-3/confluence-hack
Exploit para CVE-2023-22515 en Atlassian Confluence que crea un nuevo usuario administrador e implementa un plugin de shell basado en web para la…
 roo7break/serialator
Script de Python para explotar CVE-2015-4852.
 immersive-labs-sec/cve-2025-31161
Prueba de concepto para CVE-2025-31161 / CVE-2025-2825
 en0f/cve-2017-7529_poc
Exploit de prueba de concepto para CVE-2017-7529, una vulnerabilidad de desbordamiento de enteros en el servidor HTTP Nginx, que permite denegación…
 cyberheartmi9/cve-2017-8295
Prueba de concepto del exploit para CVE-2017-8295, una vulnerabilidad de restablecimiento de contraseña en WordPress que permite a atacantes obtener…
 blackmathit/2017-11882_generator
CVE-2017-11882 Generador de archivos PoC
 tin-z/cve-2025-27363
Desbordamiento de enteros en el software FreeType, que también afecta a Chrome
 muhammadwaseem29/cve-2025-53770
Ejecución remota de código no autenticada mediante deserialización insegura en Microsoft SharePoint Server (CVE-2025-53770)
 redrays-io/ws_racecondition_poc
PoC simple para demostrar condiciones de carrera en Websockets
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Inclusión de archivos locales de Pwndoc a ejecución remota de código Node.js en el servidor
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 & < 3.1.1 Inyección de Código (RCE)
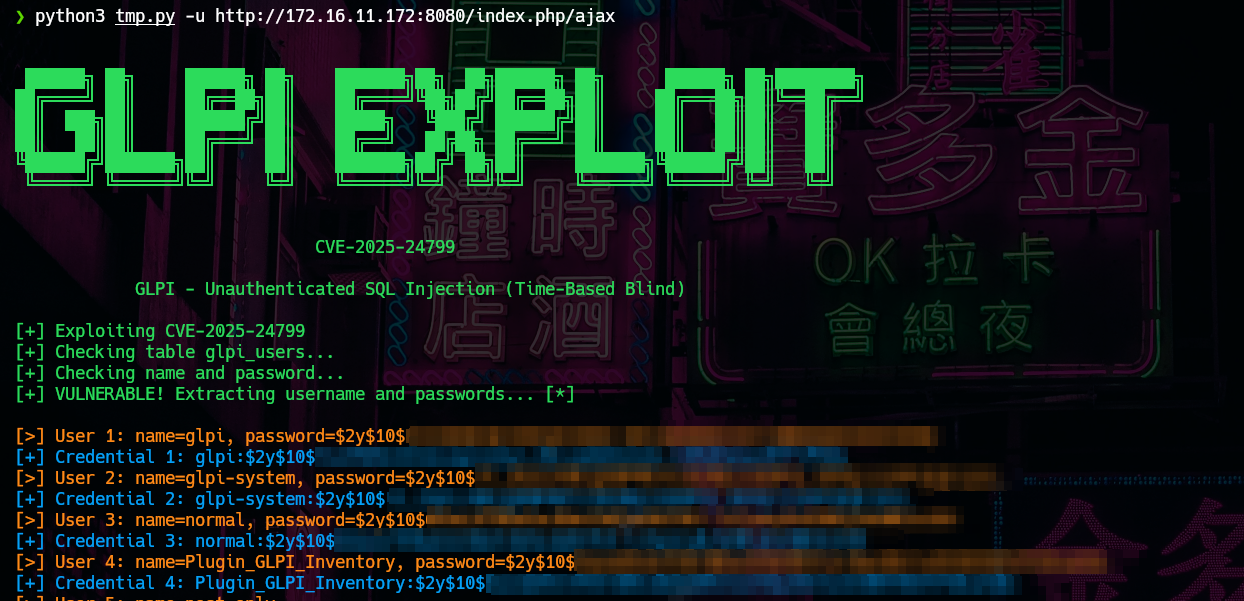 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 Exploit: GLPI - Inyección SQL no autenticada
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
Prueba de concepto de exploit para CVE-2023-34992 que permite inyección ciega de comandos no autenticada como root en dispositivos Fortinet FortiSIEM…








