
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 script de ejecución remota de código (con eco)
 brompwnie/cve-2019-5418-scanner
Un escáner Golang multiproceso para identificar endpoints de Ruby vulnerables a CVE-2019-5418
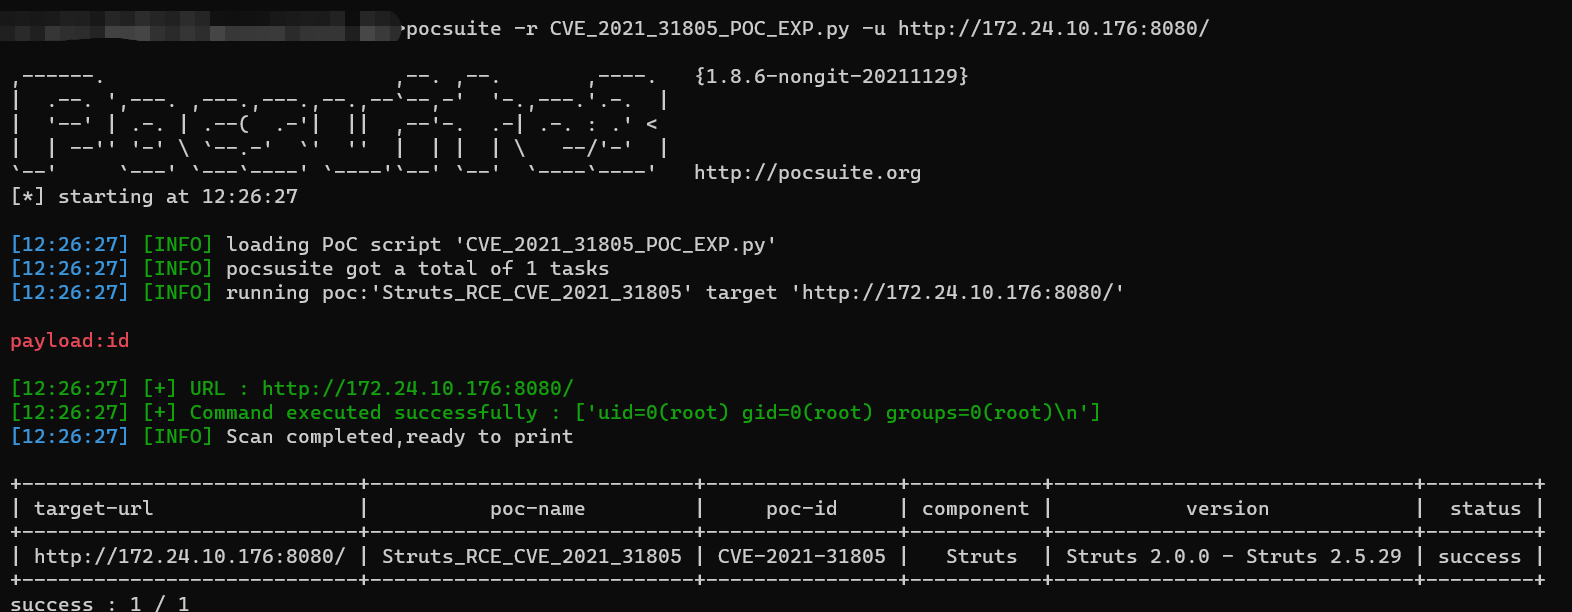 wrin9/cve-2021-31805
Prueba de concepto y exploit basado en Python para RCE en Apache Struts2 (CVE-2021-31805), que permite la ejecución de comandos mediante inyección…
 rwincey/cve-2021-22005
Exploit de prueba de concepto para CVE-2021-22005 dirigido a VMware vCenter Server. Permite la ejecución remota de código mediante una vulnerabilidad…
 luemmelsec/cve-2023-29357
Exploit de prueba de concepto en C# para CVE-2023-29357 dirigido a SharePoint, con reglas de detección YARA e instrucciones de uso detalladas para…
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Explotar una aplicación Spring vulnerable con la vulnerabilidad Spring4Shell (CVE-2022-22965).
 stuub/cve-2024-28995
PoC de explotación de CVE-2024-28955
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Una vulnerabilidad de inyección de comandos en la serie TP-Link WDR5620 hasta la versión 3.
 piratesshield/apiharvester
La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados
 revoltsecurities/cve-2023-22518
Una herramienta de explotación para explotar servidores de Confluence que sean vulnerables a CVE-2023-22518: Autorización Inadecuada
 ramoncjs3/cve-2019-0230
CVE-2019-0230 y s2-059 prueba de concepto.
 gbrsh/cve-2023-28121
WooCommerce Payments: Exploit de Acceso de Administrador No Autorizado
 noraj/vbsmin
Minificador de VBScript
 x1r0z/dubbo-rce
PoC de Apache Dubbo CVE-2023-23638
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
Cadena de exploits para CVE-2021-26855 (SSRF) y CVE-2021-27065 (RCE) dirigida a servidores Microsoft Exchange, que permite la ejecución remota de…








