
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 cosad3s/cve-2022-35914-poc
Exploit de prueba de concepto para CVE-2022-35914, una vulnerabilidad de inyección de comandos en GLPI a través de un script de una biblioteca de…
 gursev/flash-xdomain-xploit
Prueba de concepto en ActionScript para realizar lecturas entre dominios
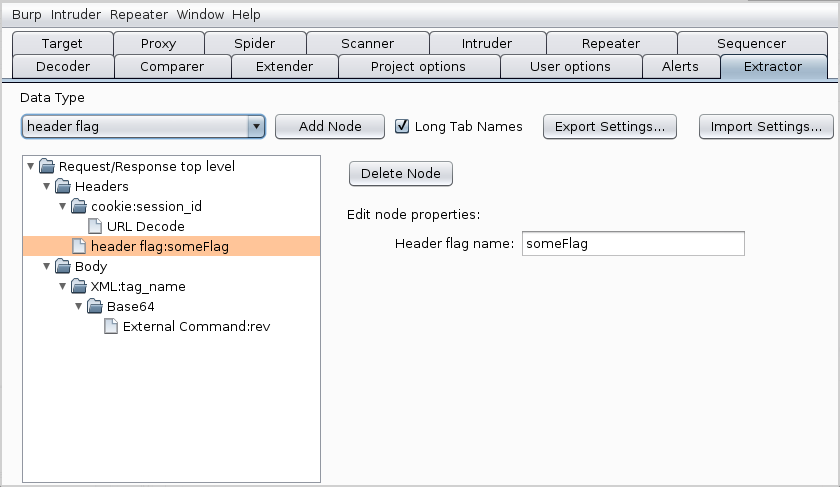 nccgroup/extractor
La extensión añade una nueva pestaña en Burp Suite llamada Extractor
 jas502n/burpsuite-plugin
Plugin para BurpSuite (Pentester)
 eqstlab/cve-2024-46538
Exploit de XSS Almacenado en PfSense que conduce a Ejecución de Código Arbitrario
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - Ejecución remota de código no autenticada (RCE)
 sailay1996/cve-2025-53772
PoC para CVE-2025-53772
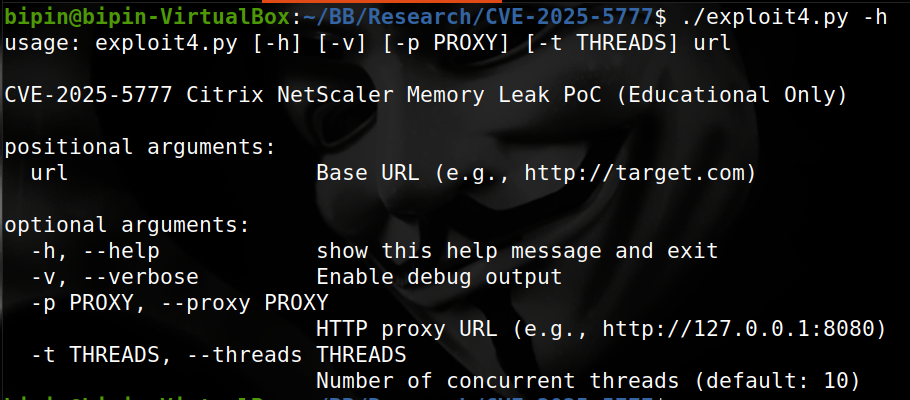 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Vulnerabilidad crítica de fuga de memoria que afecta a los dispositivos Citrix NetScaler ADC y Gateway
 seed1337/cve-2024-24919-poc
Exploit de prueba de concepto para CVE-2024-24919, una vulnerabilidad de lectura arbitraria de archivos no autenticada en dispositivos SSL VPN de…
 brianwrf/cve-2018-11788
Vulnerabilidad XXE en Apache Karaf (CVE-2018-11788)
 johnhammond/cve-2012-2982
Un exploit replicado en Python para Webmin 1.580 /file/show.cgi Remote Code Execution
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Inyección de comandos no autenticada.
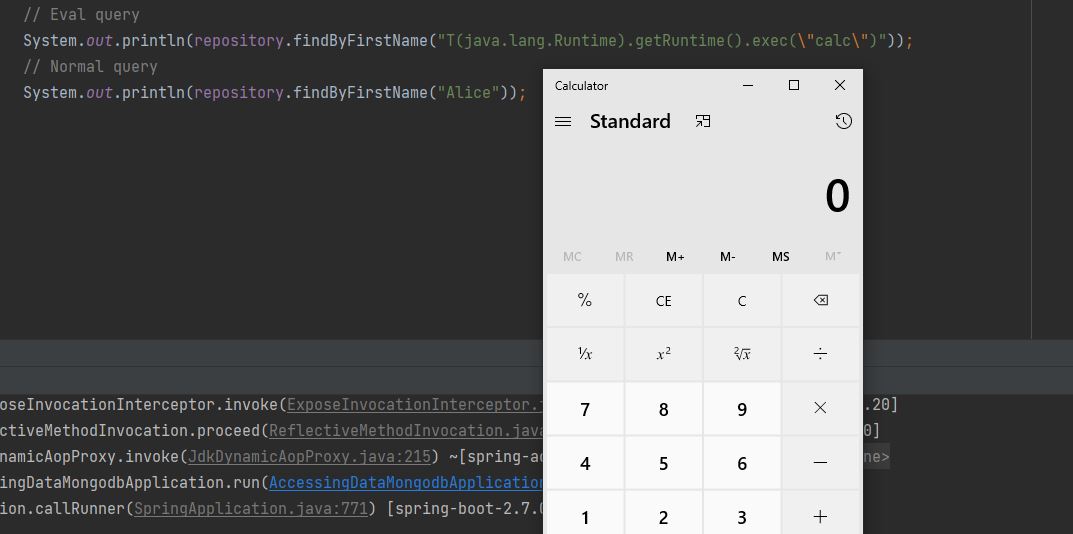 trganda/cve-2022-22980
Exploit de prueba de concepto para CVE-2022-22980 dirigido a Spring Data MongoDB. Demuestra la ejecución remota de código mediante consultas MongoDB…
 muirlandoracle/cve-2019-15107
Implementación en Python de un exploit de ejecución remota de código dirigido a versiones de Webmin 1.890-1.920 (CVE-2019-15107). Explotación…
 eliuha/webdav_exploit
Un exploit para Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
Todo sobre CVE-2018-14667; Desde qué es hasta cómo explotarlo con éxito.
 alcaparra/cve-2022-26138
Contraseña codificada de Atlassian Questions (CVE-2022-26138)
 motikan2010/cve-2021-29447
WordPress - XXE autenticado (CVE-2021-29447)








