
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 shirouqwq/cve-2022-2333
SXF VPN RCE
 agienka/blindy
Script sencillo para automatizar el fuerza bruta de vulnerabilidades de inyección SQL ciega
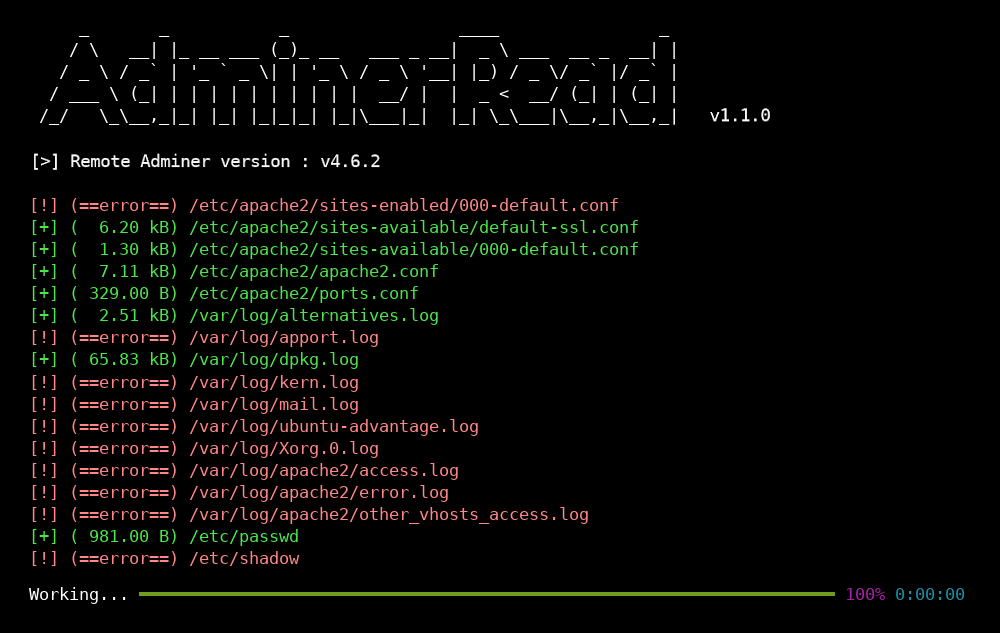 p0dalirius/cve-2021-43008-adminerread
Herramienta de explotación para la vulnerabilidad de lectura arbitraria de archivos CVE-2021-43008 en Adminer 1.0 hasta 4.6.2
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Prueba de concepto de RCE sin autenticación para Apache OFBiz CVE-2023-49070, que explota la deserialización Java XML-RPC para lograr la ejecución…
 zephrfish/cve-2024-4577-php-rce
PHP RCE PoC para CVE-2024-4577 escrito en bash, go, python y una plantilla de nuclei
 doocop/cve-2022-30190
Reproducción de la vulnerabilidad de ejecución remota de código CVE-2022-30190 (Follina) en Microsoft Office Word mediante archivos docx/rtf…
 nettitude/cve-2024-20356
Esta es una prueba de concepto para CVE-2024-20356, una vulnerabilidad de Inyección de Comandos en el CIMC de Cisco.
 mpgn/cve-2019-7609
Ejecución remota de código (RCE) en versiones de Kibana anteriores a 5.6.15 y 6.6.0 en el visualizador Timelion
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
Script en Python para detectar la omisión de autenticación de FortiOS (CVE-2024-55591) mediante el sondeo de conexiones WebSocket a la interfaz de…
 imabee101/cve-2023-44487
Script PoC para el Rapid Reset de HTTP/2 (CVE-2023-44487) que envía flujos HTTP/2 diseñados para provocar condiciones de denegación de servicio en…
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice información de alias errónea.
 ambionics/owncloud-exploits
Exploits de ownCloud para CVE-2023-49105
 csenox/gitlab-exiftool-rce
Exploit en Python que logra ejecución remota de código en versiones de GitLab anteriores a la 13.10.3 mediante el abuso del análisis de DjVu de…
 alt3kx/cve-2021-26084_poc
Prueba de concepto del exploit para CVE-2021-26084, una vulnerabilidad de inyección OGNL en Confluence Server y Data Center, que demuestra ejecución…
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)Exploit con GUI
 imbas007/cve-2026-42533
Exploit para el desbordamiento de búfer del heap de nginx (CVE-2026-42533) que proporciona RCE previa a la autenticación mediante la sobrescritura de…
 idealdreamlast/cve-2020-9484
Reproducción de la vulnerabilidad de ejecución de código por deserialización de sesión de Apache Tomcat usando Kali 2.0
 dragoneeg/struts2-048
Exploit de prueba de concepto basado en Python para CVE-2017-9791 (Apache Struts2 S2-048) con modos de verificación y ejecución de comandos para…








