
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 sysdream/pysqli
Framework de inyección SQL en Python
 linhlhq/cve-2019-0604
Exploit de prueba de concepto para CVE-2019-0604, una vulnerabilidad de ejecución remota de código en Microsoft SharePoint. Proporciona una…
 c0mmand3ropsec/cve-2017-10271
Exploit de ejecución remota de código no autenticado para Oracle WebLogic CVE-2017-10271. Proporciona payload XML y lista de endpoints para pruebas…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
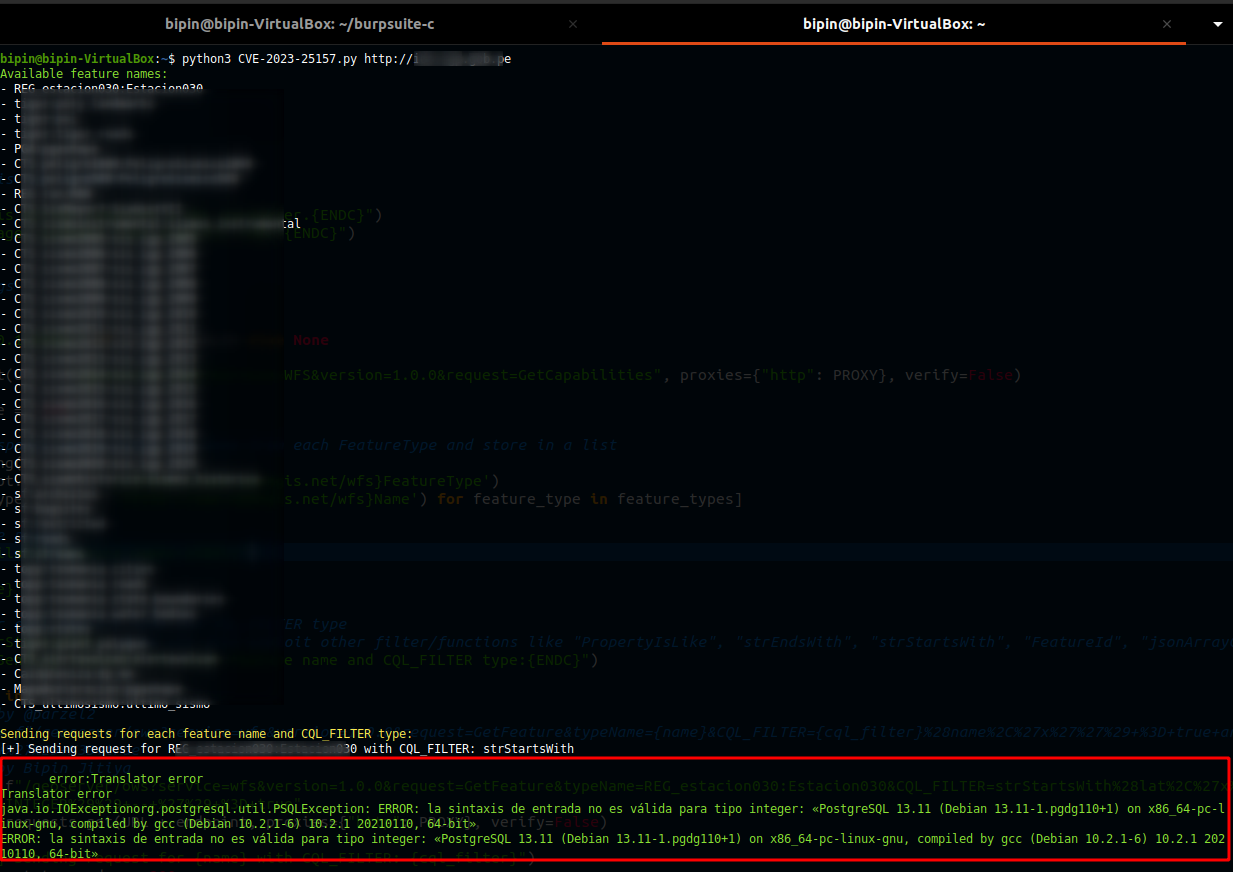 win3zz/cve-2023-25157
CVE-2023-25157 - Inyección SQL en GeoServer - PoC
 zcgonvh/cve-2017-7269
módulo msf corregido para cve-2017-7269
 d00movenok/htmlsmuggler
✉️ Generador y ofuscador de HTML Smuggling para tus operaciones de Red Team
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
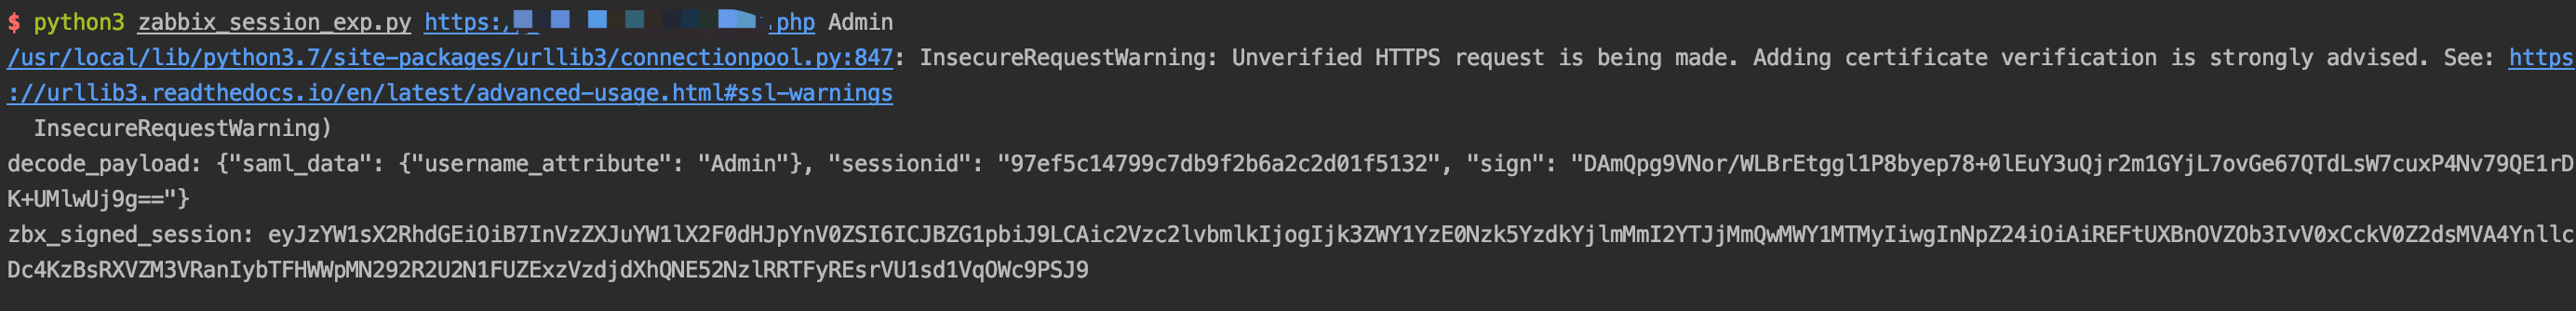 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 - Subida de archivos sin restricciones en WebLogic que conduce a RCE - Script de verificación
 a-d-team/grafanaexp
Una herramienta de explotación para la vulnerabilidad de lectura arbitraria de archivos no autorizada de Grafana (CVE-2021-43798), que puede hacer…
 pyroxenites/nextjs_rce_exploit_tool
Exploit para CVE-2025-55182 y CVE-2025-66478
 spiderlabs/airachnid-burp-extension
Una extensión de Burp para probar aplicaciones en busca de vulnerabilidades al ataque Web Cache Deception.
 cuerz/cve-2021-36260
Herramienta de detección y explotación masiva de la vulnerabilidad RCE de Hikvision
 bishopfox/imperva_gzip_waf_bypass
Exploit para evadir Imperva Cloud WAF mediante la cabecera gzip Content-Encoding para eludir las reglas del WAF en peticiones HTTP POST. Incluye…
 aaronsvk/cve-2020-3956
Exploit PoC para VMware Cloud Director RCE (CVE-2020-3956)
 tarihub/blackjump
Explotación integral no autorizada de JumpServer Bastion, Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
Exploit de Python y Metasploit para la vulnerabilidad de deserialización WLS-WSAT de Oracle WebLogic (CVE-2017-10271) con capacidades de escaneo de…








