
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Prueba de concepto
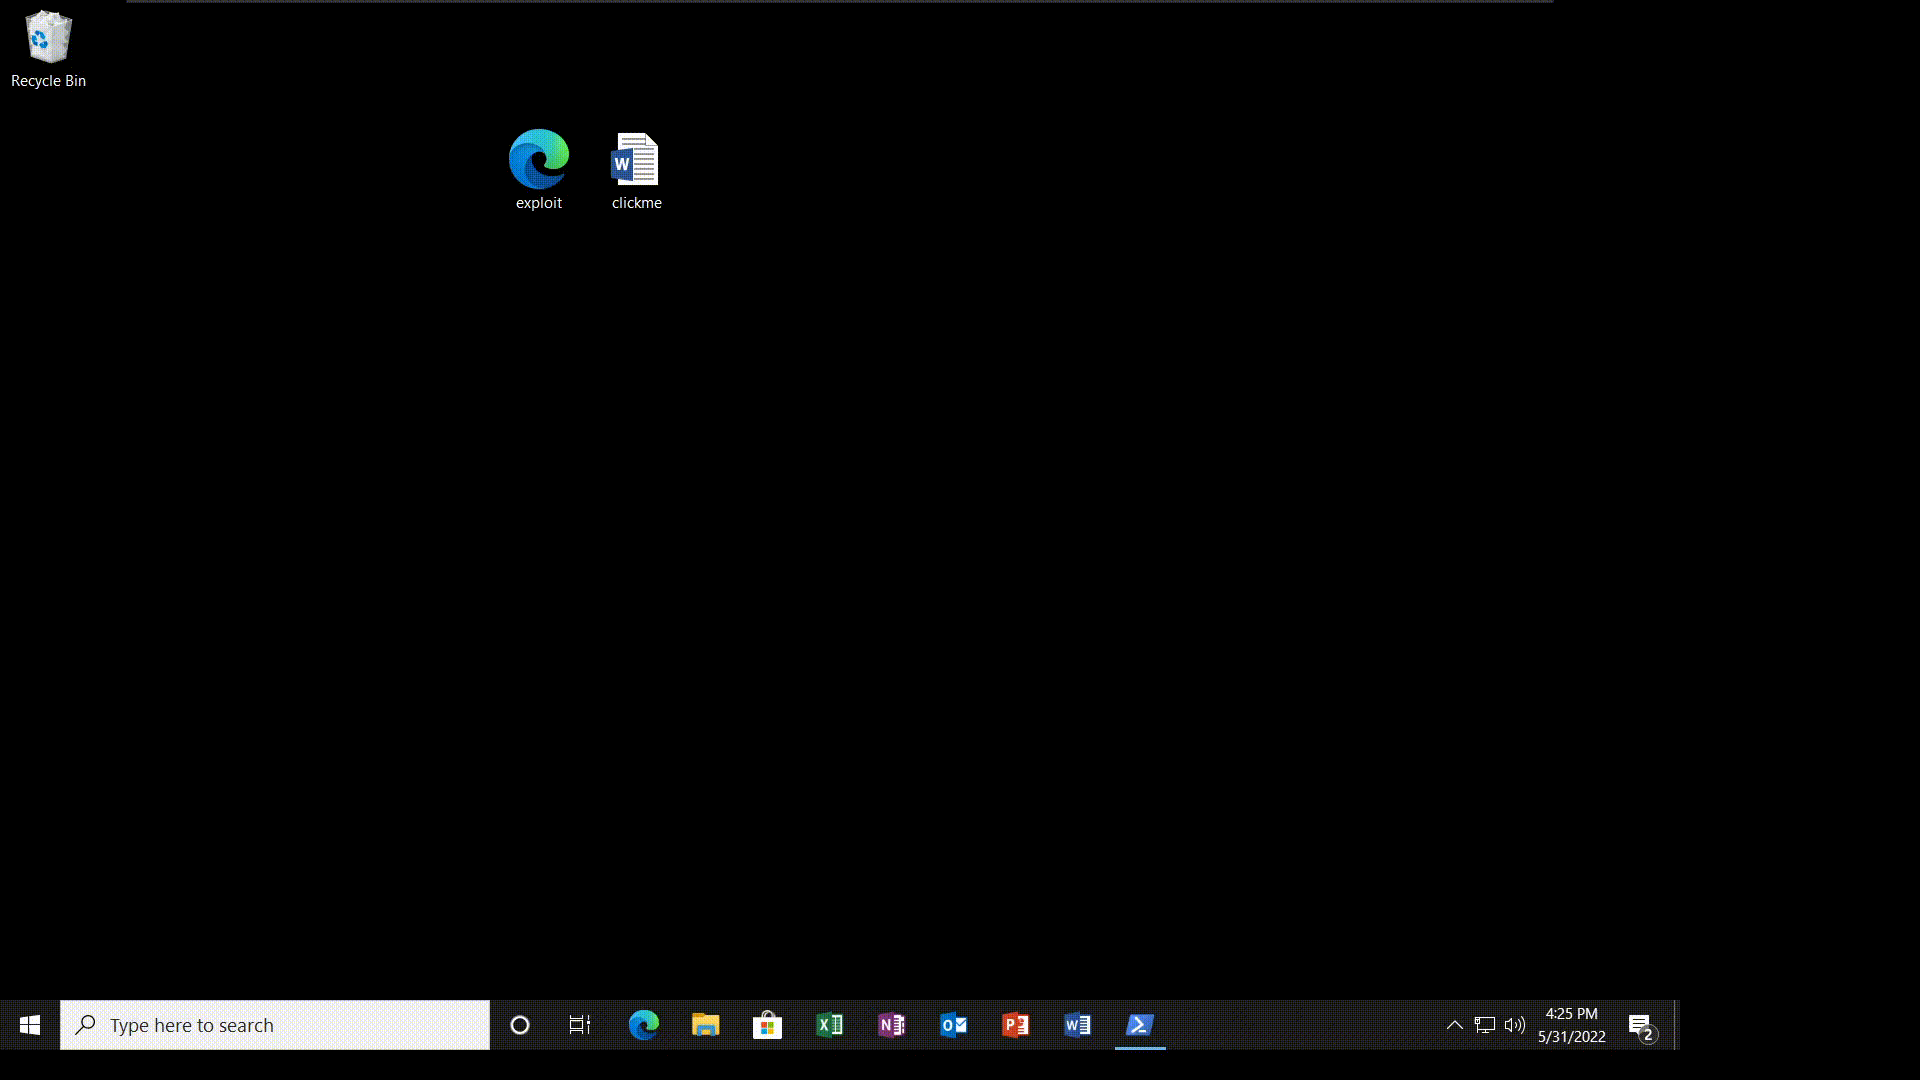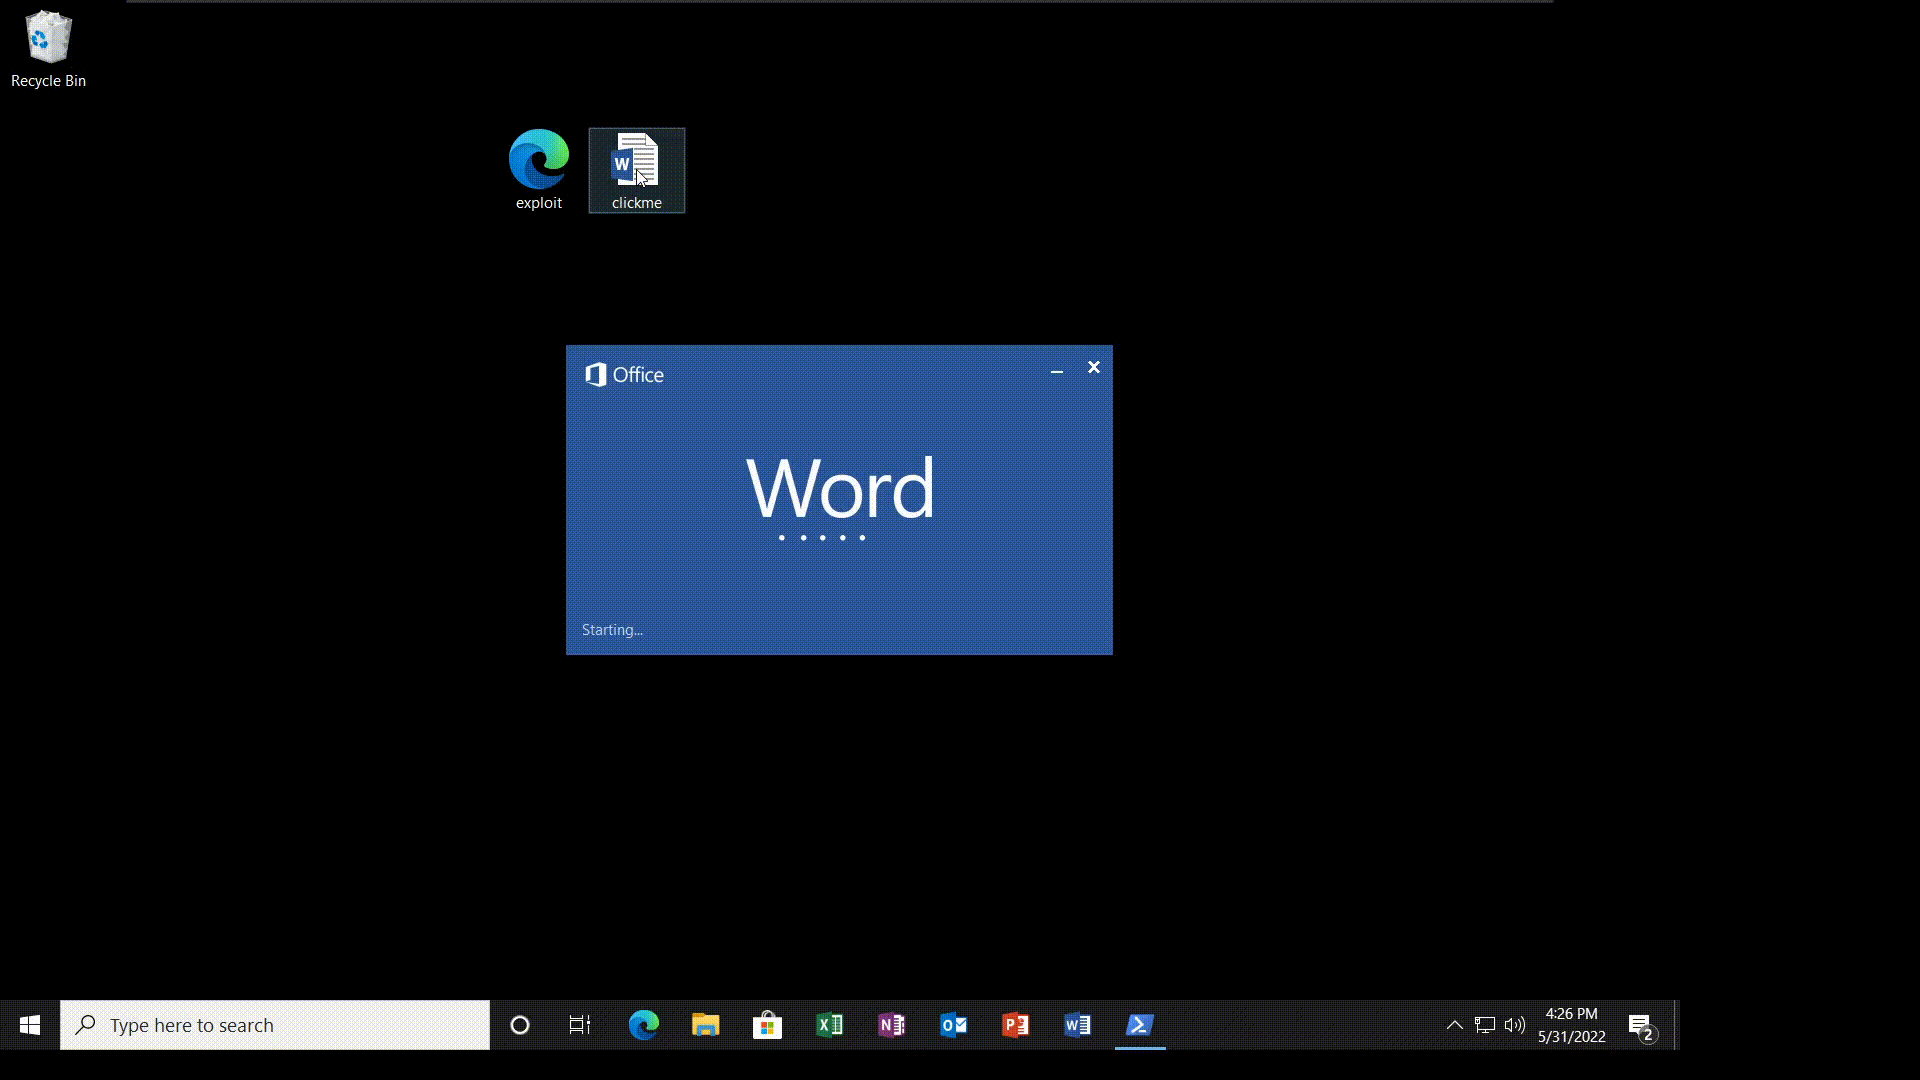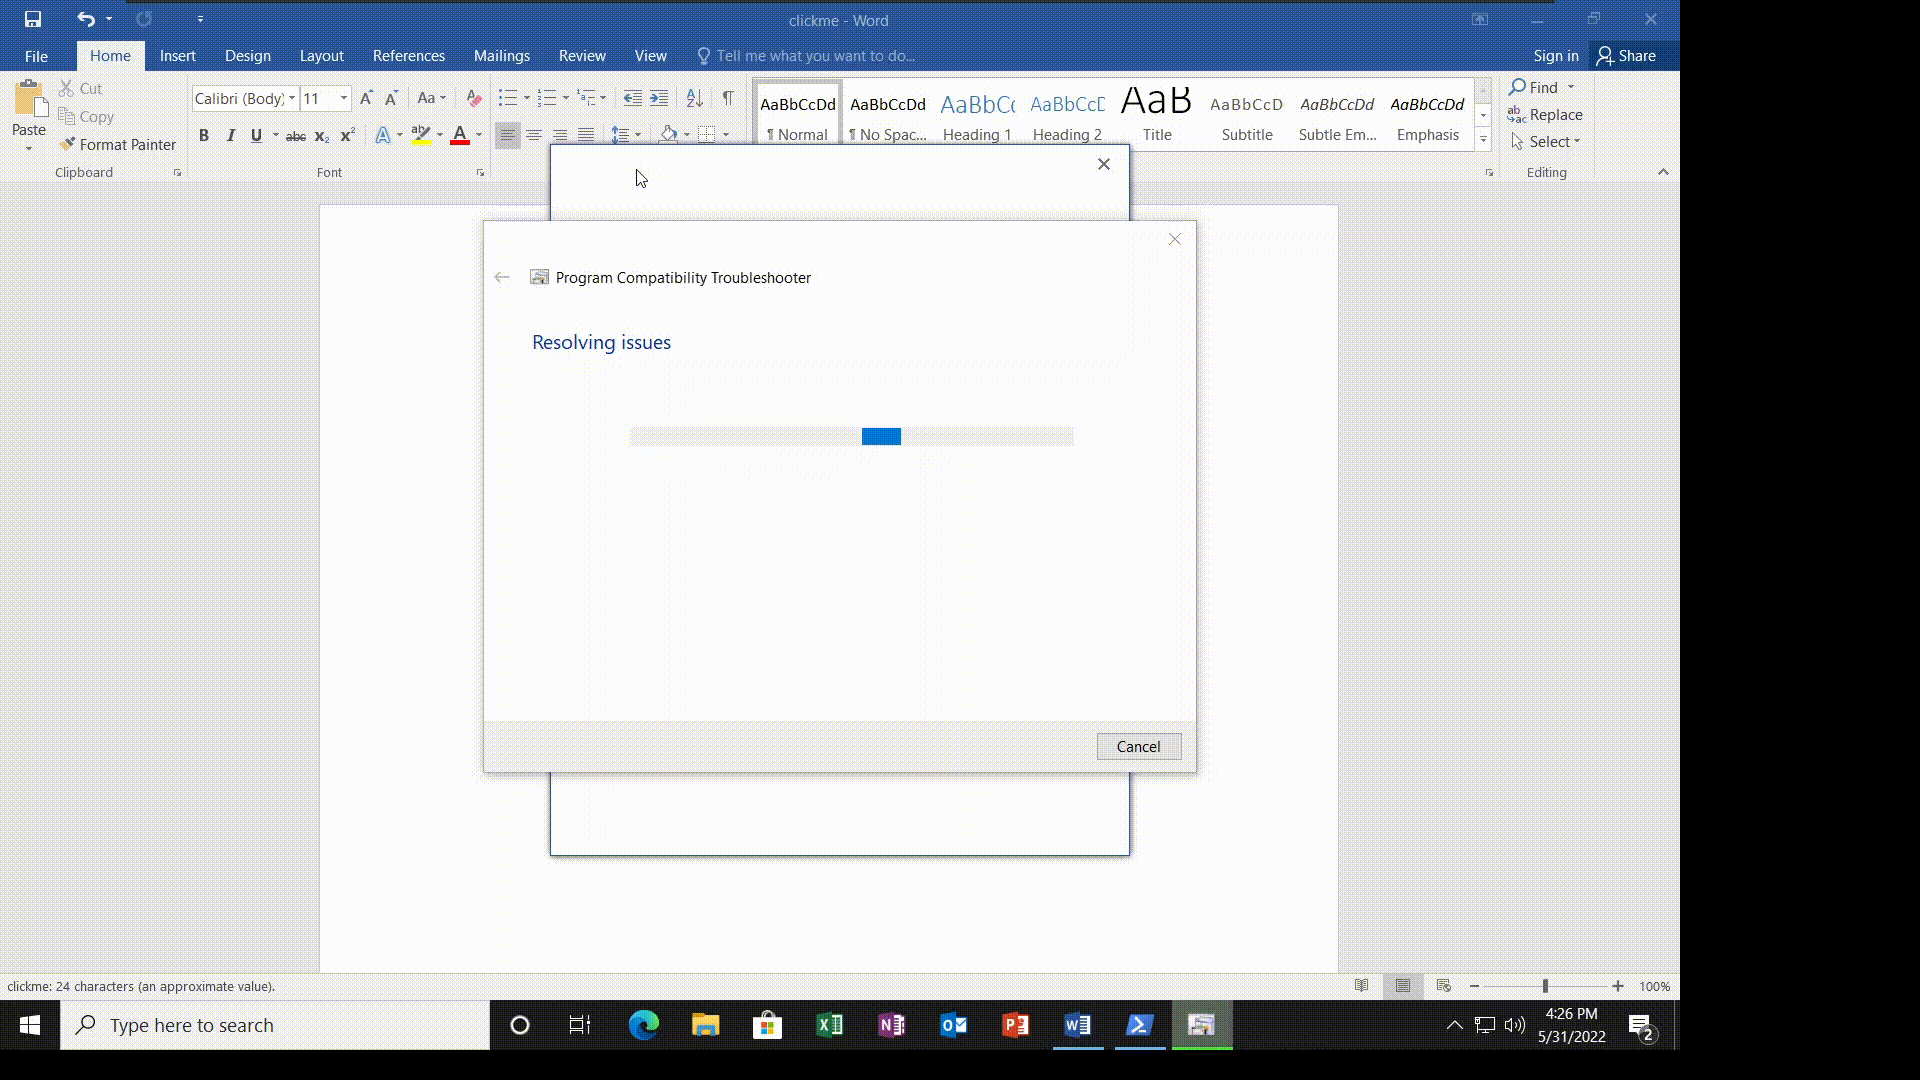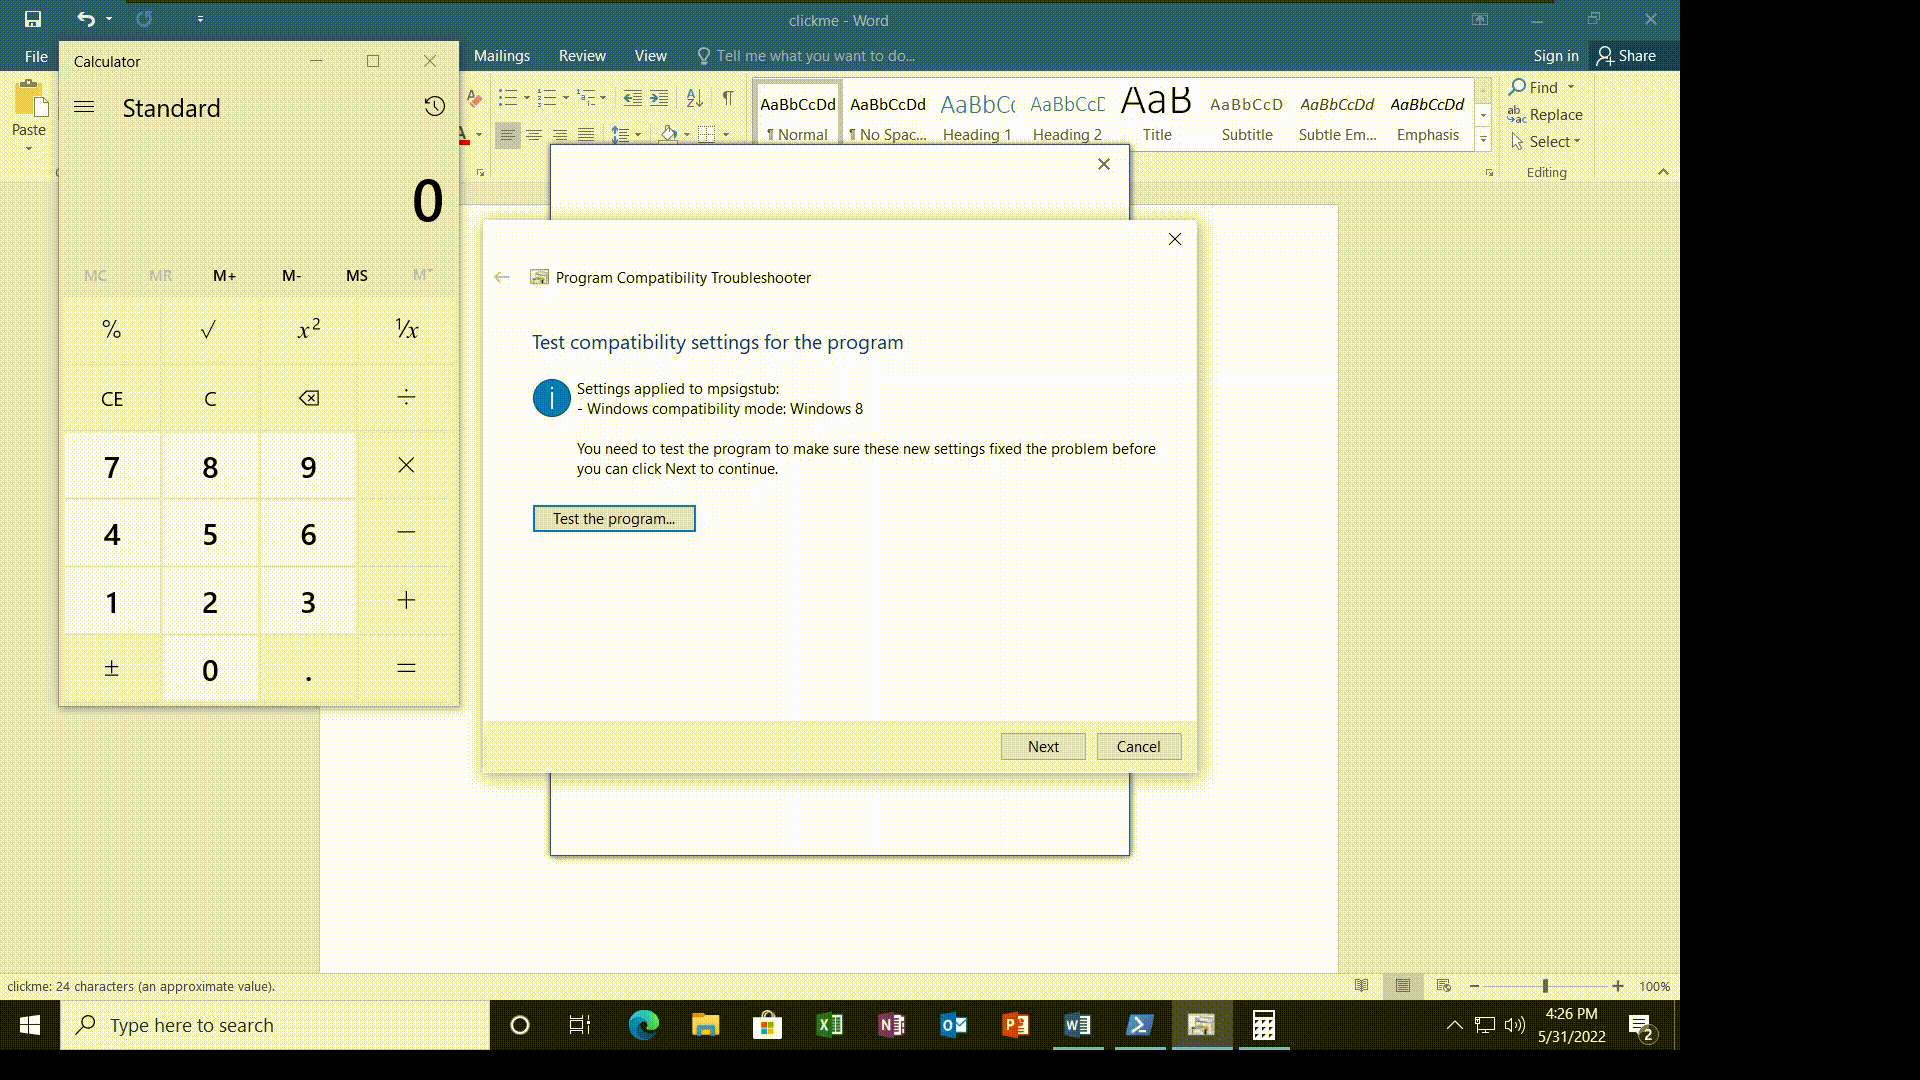 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 tuhinshubhra/shellstack
Una herramienta basada en PHP que te ayuda a gestionar eficientemente todos tus sitios web con backdoor.
 sma11new/poclist
Colección de POCs y exploits de vulnerabilidades, en constante actualización. Apache Druid - Lectura arbitraria de archivos (CVE-2021-36749),…
 mrd0x/webview2-cookie-stealer
Inyecta un keylogger en JavaScript en páginas WebView2 para capturar pulsaciones de teclas y exfiltrar cookies de sesiones de autenticación de…
 ethicalhackingplayground/tproxer
Una extensión de Burp Suite hecha para automatizar el proceso de encontrar SSRF basado en rutas de proxy inverso.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Bypass códigos de estado de respuesta HTTP 4xx y más. La herramienta está basada en Python Requests, PycURL y HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Exploit para la vulnerabilidad CVE-2024-43044 en Jenkins
 theori-io/chakra-2016-11
Exploit de prueba de concepto para fallos de Edge (CVE-2016-7200 y CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
Exploit de ejecución remota de código no autenticado para GitLab versiones < 13.10.3, que aprovecha el análisis de anotaciones DjVu de ExifTool para…
 esmog/nodexp
NodeXP - Una herramienta de inyección de JavaScript del lado del servidor capaz de detectar y explotar vulnerabilidades de Node.js
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 y CVE-2021-27065 Exploit del bug RawIdentity solucionado. [ProxyOracle] CVE-2021-31195 y CVE-2021-31196 Cadenas de…
 offxec/thedoc
Automatiza la explotación de inyecciones SQL con SQLMAP, rastrea vulnerabilidades, extrae credenciales de bases de datos, encuentra páginas de inicio…
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : vulnerabilidad 0-day de MS Office RCE, también conocida como msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) RCE no autenticado
 bishopfox/json-interop-vuln-labs
Laboratorios complementarios de "Una exploración de las vulnerabilidades de interoperabilidad JSON"








