
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit
 hev0x/cve-2021-26084_confluence
Exploit de Python para CVE-2021-26084, una vulnerabilidad de inyección OGNL en Confluence Server/Data Center que permite la ejecución remota de…
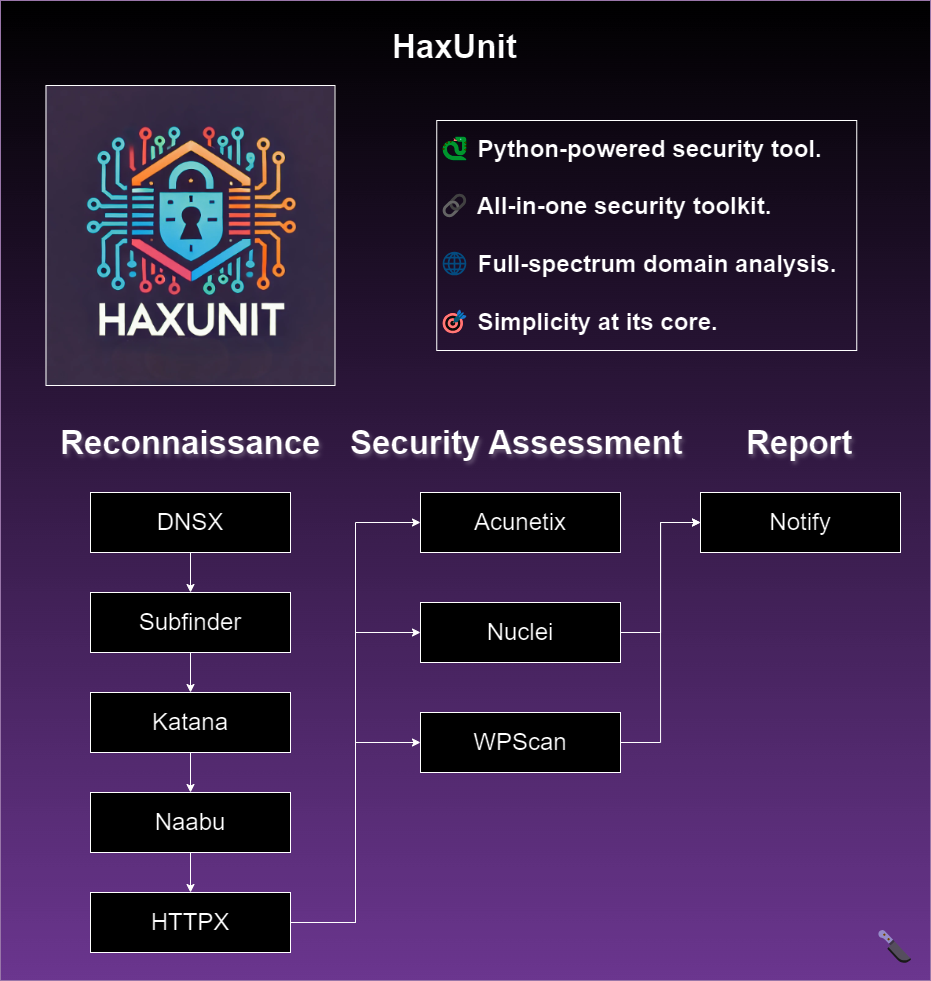 bandit-haxunit/haxunit
Herramienta automatizada de reconocimiento de dominios web y evaluación de seguridad que integra enumeración de subdominios, escaneo de puertos,…
 cybereason-public/owlsm
Motor de reglas Sigma dentro del kernel de Linux usando eBPF. Enfocado en capacidades de prevención.
 straightblast/my-poc-exploits
Exploits de PoC que escribí. Están tal cual y no ofreceré soporte.
 infobyte/cve-2022-27255
Kit automatizado de análisis de firmware y explotación para CVE-2022-27255, un desbordamiento de búfer en SIP ALG del SDK eCos de Realtek que afecta…
 emredavut/cve-2025-55182
Extensión de Chrome y escáner de Shodan para detectar y demostrar vulnerabilidades de RCE en React Server Components (RSC) y aplicaciones Next.js,…
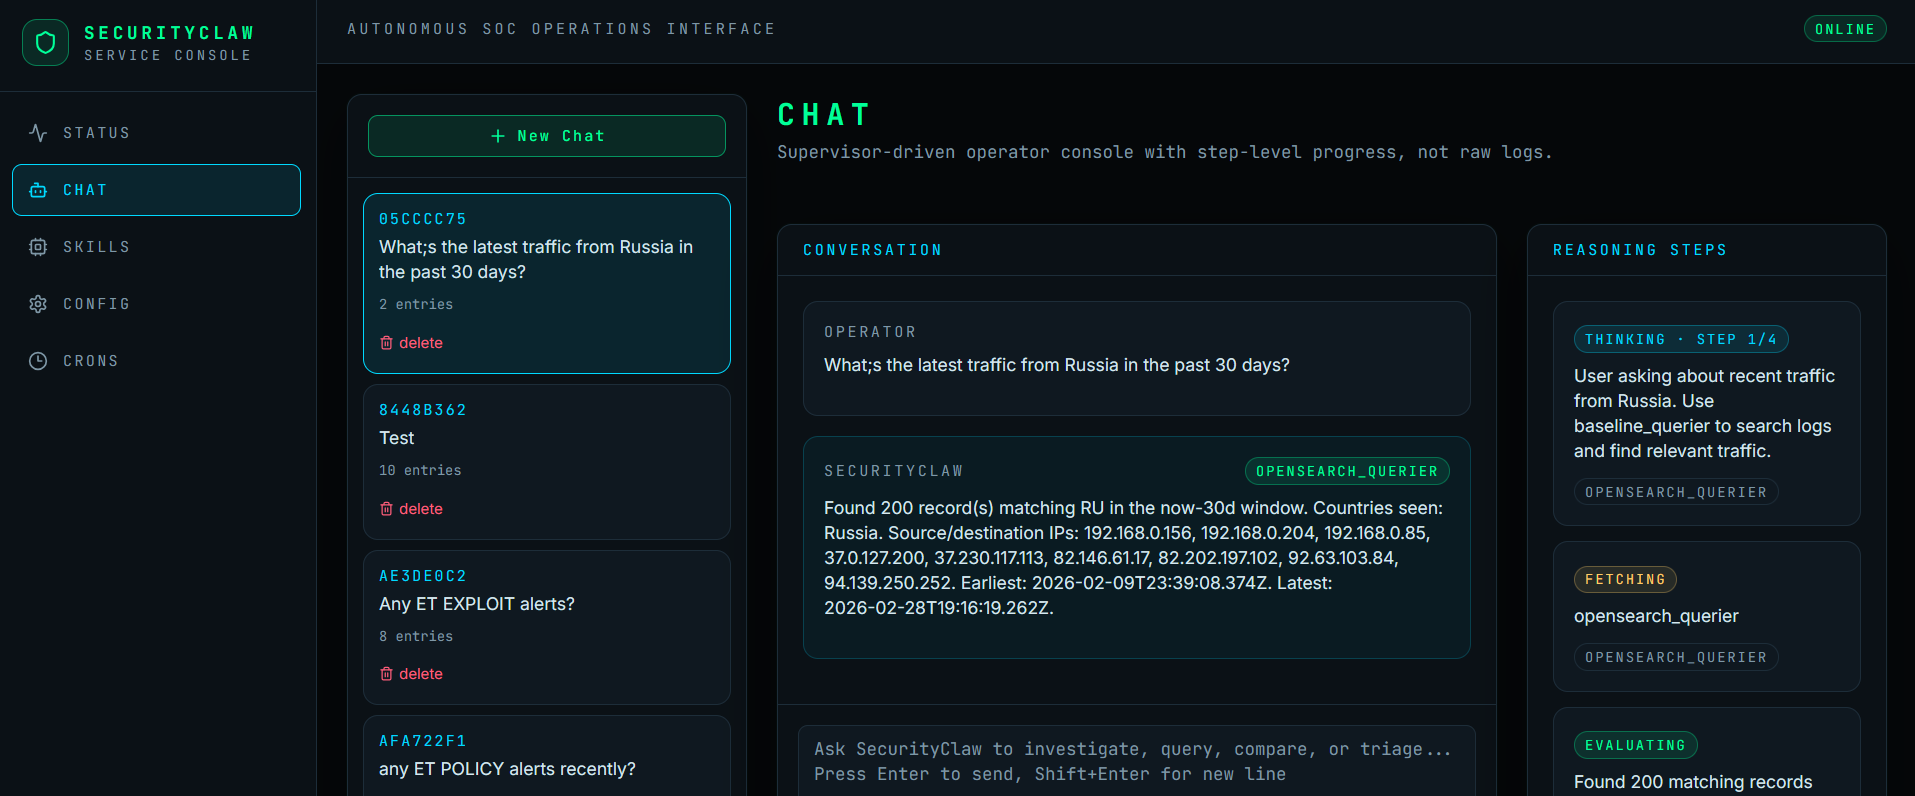 securityclaw/securityclaw
Un agente autónomo modular y basado en habilidades para el Centro de Operaciones de Seguridad (SOC) que monitorea datos de OpenSearch/Elasticsearch,…
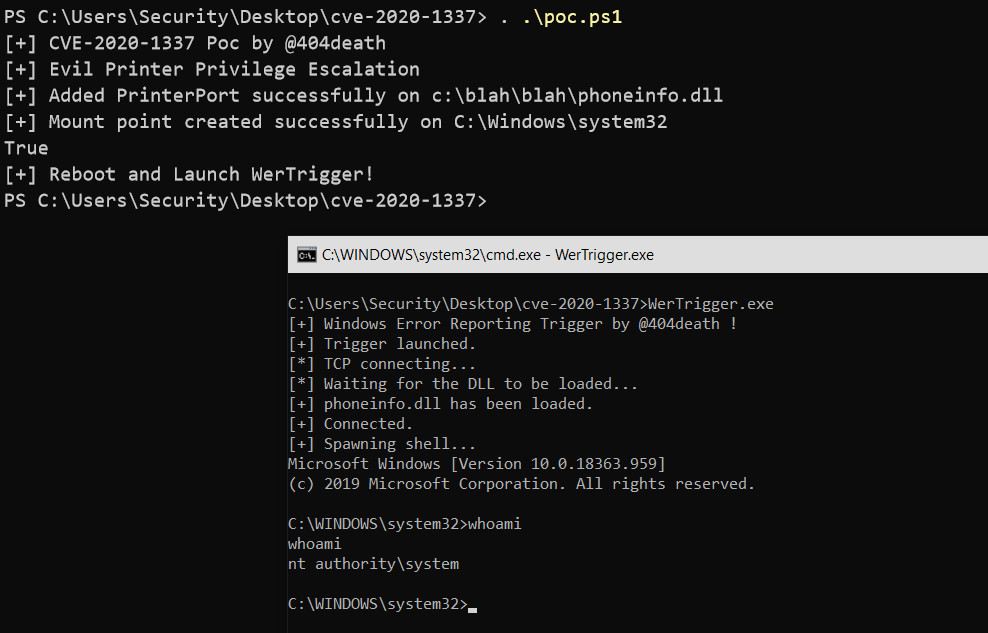 sailay1996/cve-2020-1337-poc
poc para CVE-2020-1337 (Elevación de Privilegios en Windows Print Spooler)
 api0cradle/cve-2023-23397-poc-powershell
Script de PowerShell para explotar CVE-2023-23397 enviando o guardando invitaciones de calendario de Outlook maliciosas que provocan fuga de…
 uwctcjnwlk/web3-decoder
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…
 dragonked2/egyscan
Egyscan El mejor escáner de vulnerabilidades web; es una potencia de seguridad multifacética diseñada para fortalecer tus aplicaciones web contra…
 wh04m1001/cve-2023-21752
Prueba de concepto de exploit para CVE-2023-21752, una vulnerabilidad de eliminación arbitraria de archivos en el servicio Windows Backup, con dos…
 0xkol/badspin
Bad Spin: Exploit de escalada de privilegios de Binder de Android (CVE-2022-20421)
 catsploit/catsploit
Herramienta automatizada de pruebas de penetración que utiliza la Puntuación de Técnicas de Ciberataque (CATS) para seleccionar y ejecutar escenarios…
 irsdl/ysonet
Generador de payloads de deserialización para una variedad de formateadores .NET
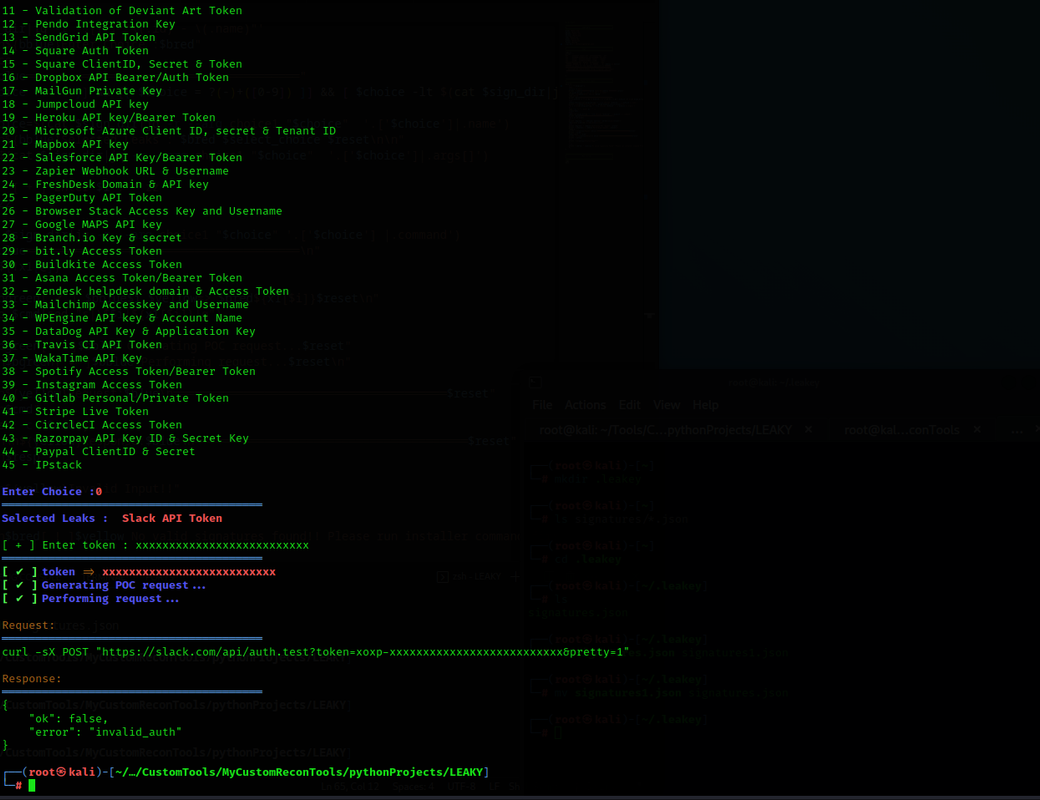 rynosec/leakey
Valida tokens y claves de API filtradas utilizando comprobaciones de firma personalizables basadas en JSON. Diseñado para pentesters y cazadores de…
 preempt/credssp
Un código que demuestra la CVE-2018-0886
 fox-it/cve-2019-1040-scanner
Escáner de vulnerabilidades SMB que detecta CVE-2019-1040 mediante el envío de paquetes de autenticación NTLM inválidos, lo que permite ataques de…








