
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit

 nccgroup/burpsuitehttpsmuggler
Una extensión de Burp Suite para ayudar a los pentesters a evadir WAFs o probar su efectividad mediante una serie de técnicas.
 ucsb-seclab/difuze
Fuzzer para controladores del kernel de Linux
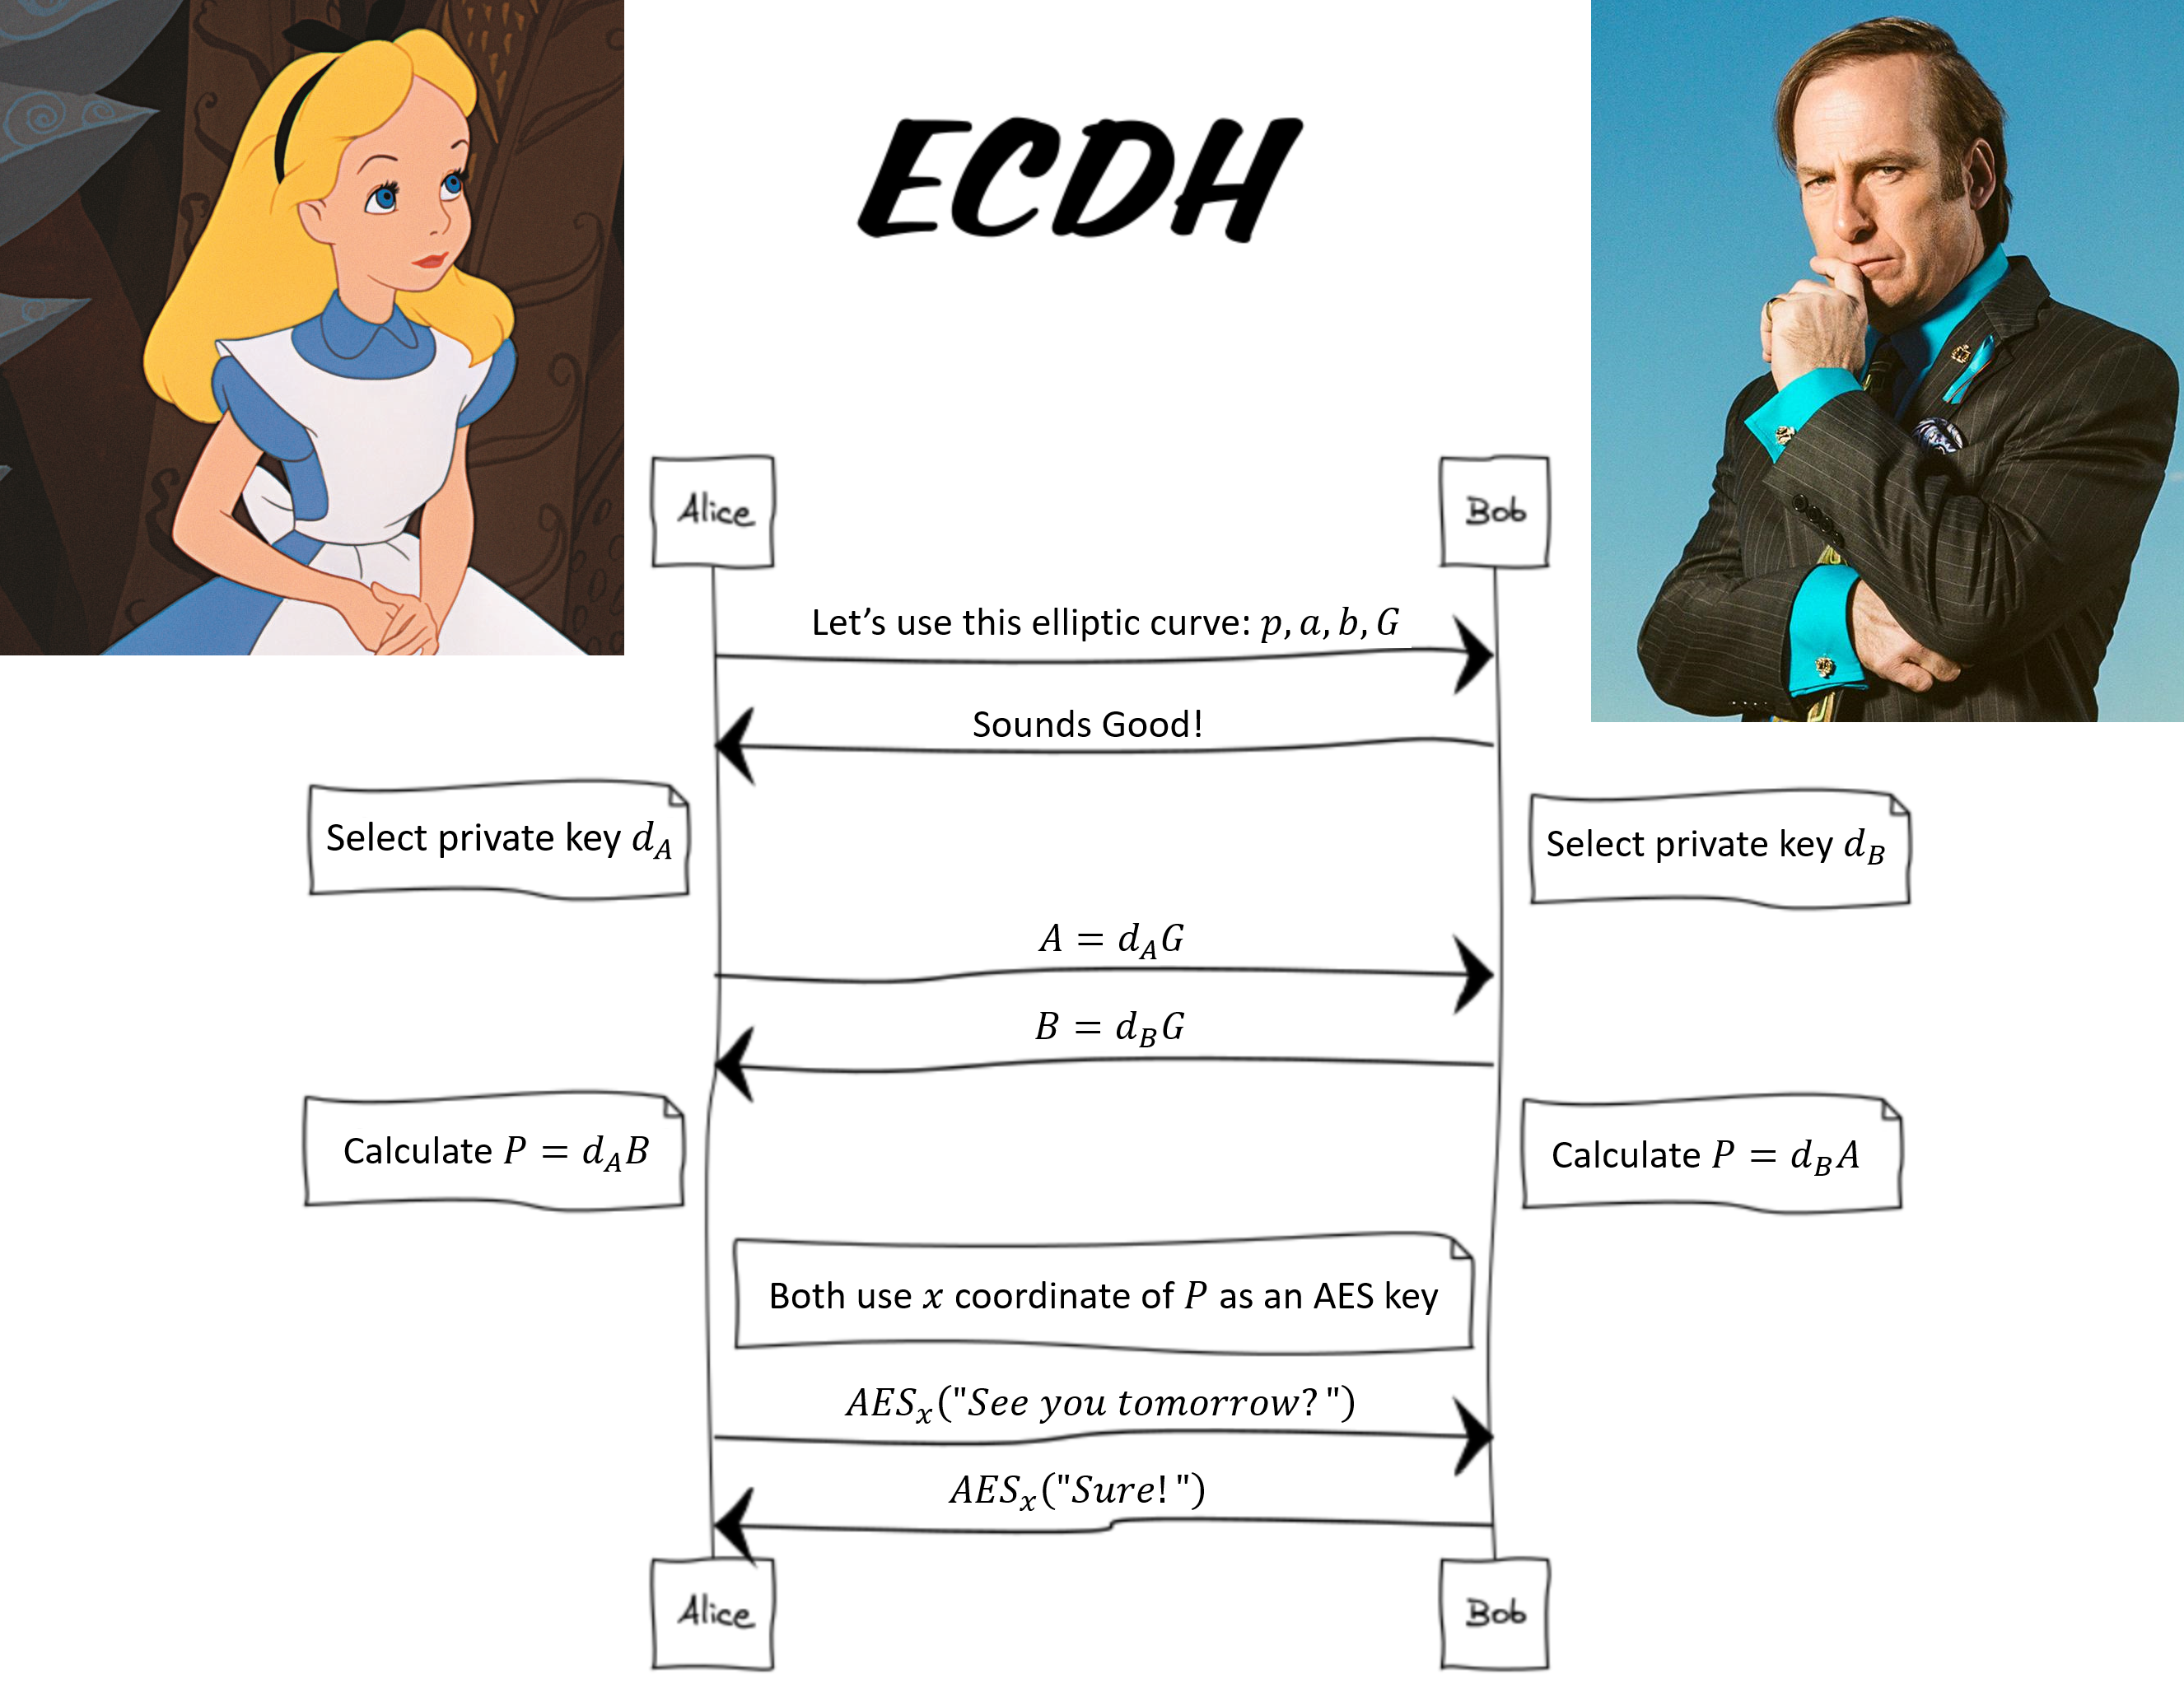 elikaski/ecc_attacks
Ataques conocidos contra la criptografía de curva elíptica
 sqlmapproject/testenv
Una colección de páginas web vulnerables a fallos de inyección SQL
 briskets/cve-2021-3493
Ubuntu OverlayFS Escalada de Privilegios Local
 zer0condition/reversekit
Kit de herramientas de ingeniería inversa dinámica x64
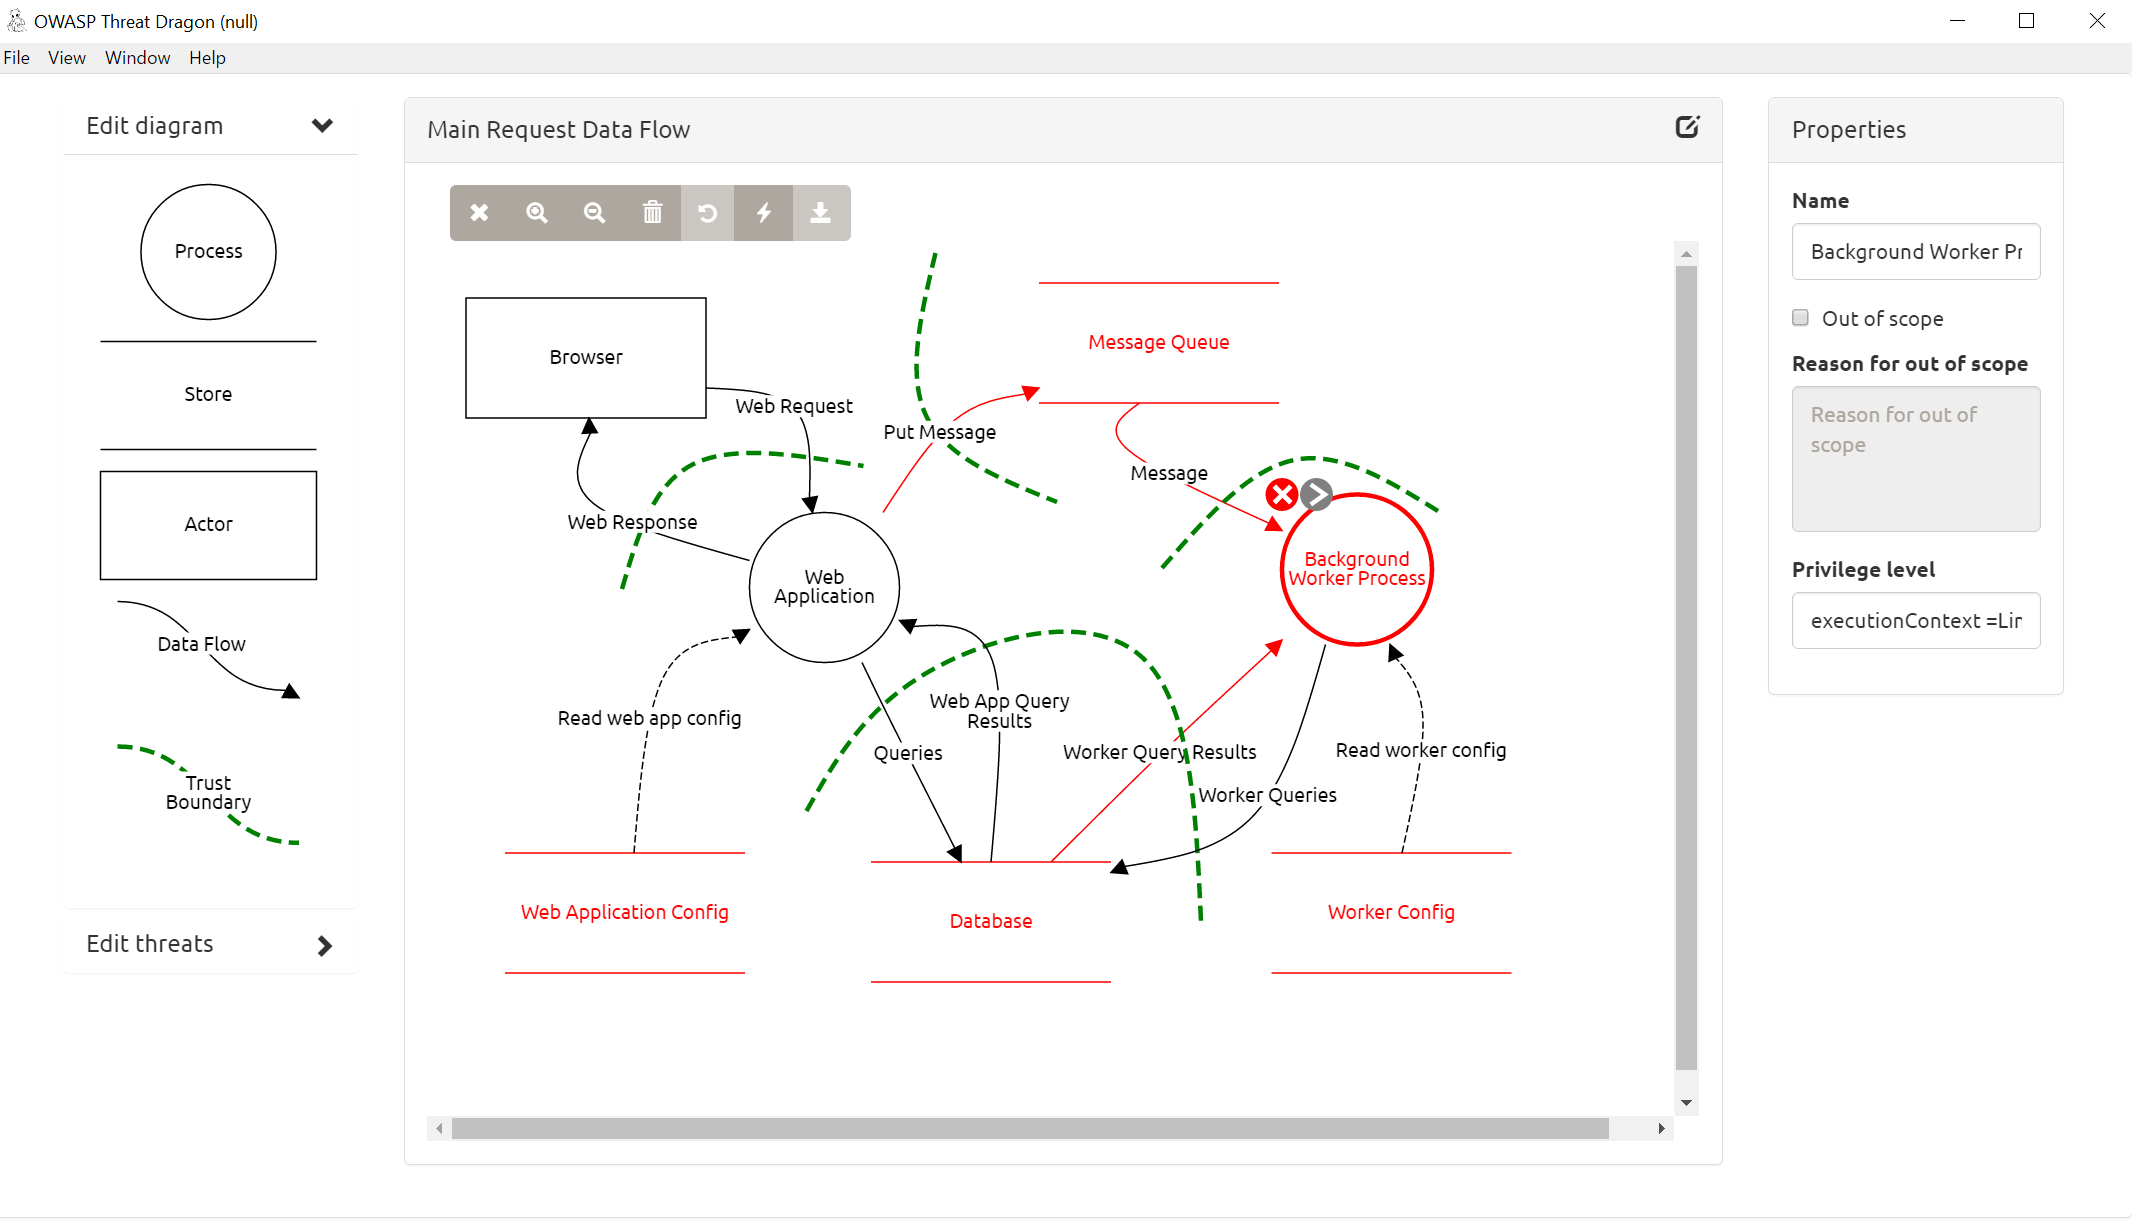 mike-goodwin/owasp-threat-dragon-desktop
Una variante de escritorio instalable de OWASP Threat Dragon
 nickstadb/barmie
Herramienta de enumeración y ataque de Java RMI.
 punk-security/smbeagle
SMBeagle - Herramienta de auditoría de archivos compartidos.
 y4er/weblogic-shiro-shell
WebLogic explota CVE-2020-2883 para atacar la vulnerabilidad de deserialización de Shiro rememberMe, registrando un shell de memoria filter de…
 doyensec/regexploit
Encuentra expresiones regulares que son vulnerables a ReDoS (Denegación de Servicio por Expresión Regular)
 al1ex/linuxeelvation
Escalada de privilegios en Linux (actualización continua)
 tothi/pwn-hisilicon-dvr
Exploit de prueba de concepto y divulgación de vulnerabilidad para dispositivos DVR/NVR HiSilicon hi3520d. Demuestra RCE a través de la interfaz web,…
 orleven/tentacle
Tentacle es un marco de verificación de vulnerabilidades y explotación de POC. Soporta la extensión libre de exploits y utiliza scripts POC. Soporta…
 star-sg/cve
Una colección de scripts de prueba de concepto de exploits escritos por el equipo de STAR Labs para varios CVEs que descubrieron o encontraron de…
 elc0mpa/aws-doctor
Potente CLI de código abierto para auditar seguridad, costos y mejores prácticas en AWS. 🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 exploit
 soulghost/iblessing
iblessing es un kit de herramientas de explotación de seguridad para iOS, que incluye principalmente recopilación de información de aplicaciones,…








