
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit

 stamparm/dsxs
Damn Small XSS Scanner
 google/capslock
Herramienta CLI para analizar las capacidades de paquetes Go mediante el rastreo de llamadas transitivas a operaciones privilegiadas de la biblioteca…
 depthfirstdisclosures/nginx-rift
Exploits de RCE en NGINX
 woj-ciech/kamerka-gui
Herramienta de reconocimiento definitiva para Internet de las Cosas/Sistemas de Control Industrial.
 projectdiscovery/pdtm
Gestor de herramientas de código abierto de ProjectDiscovery
 github/securitylab
Recursos relacionados con GitHub Security Lab
 alisamtechnology/atscan
Búsqueda Avanzada de Dorks y Escáner Masivo de Exploits
 adeyosemanputra/pygoat
Aplicación web intencionalmente vulnerable para seguridad en Django
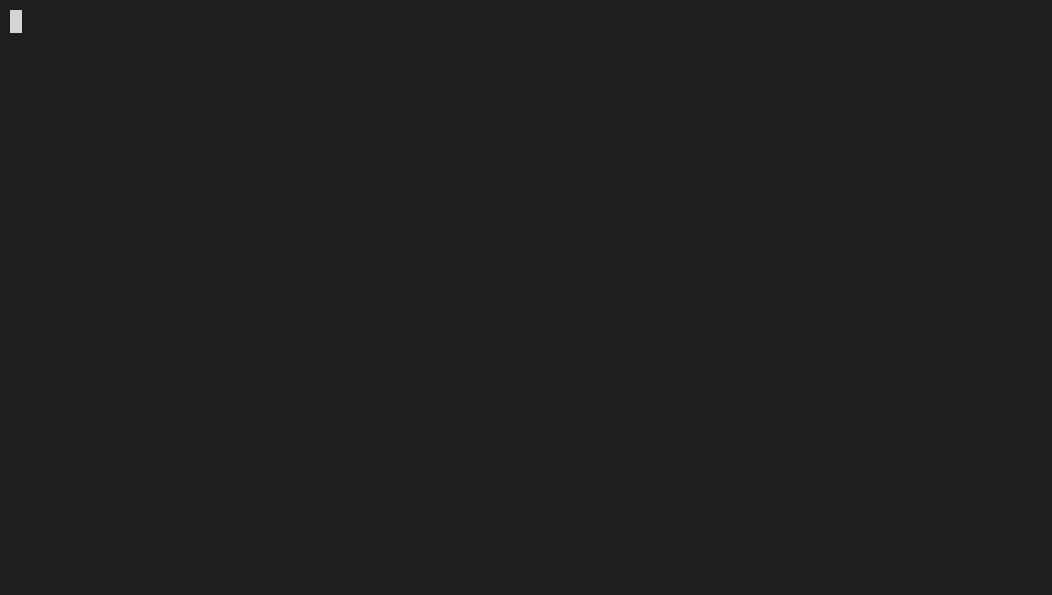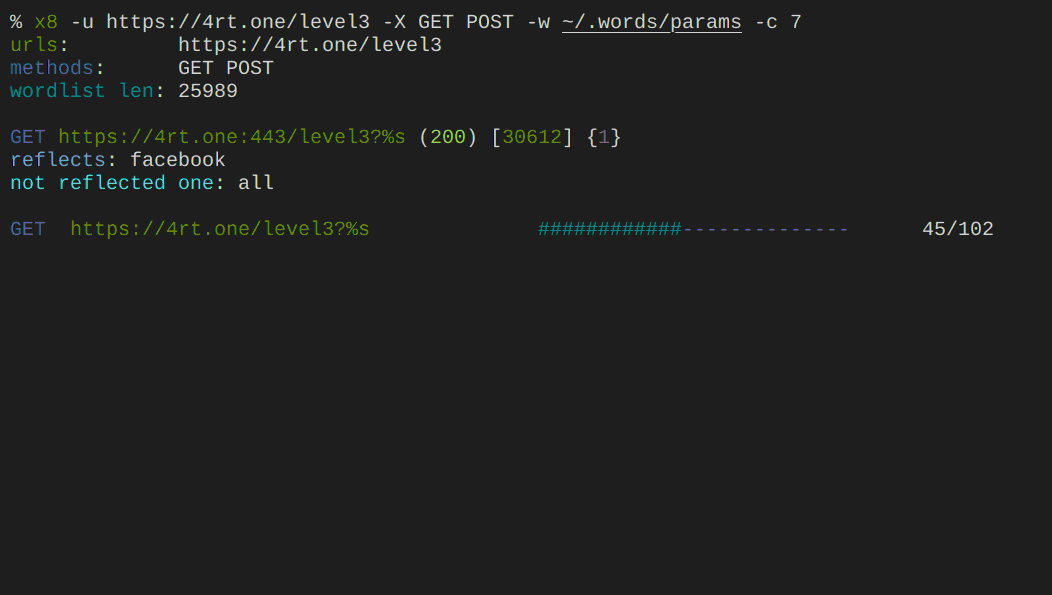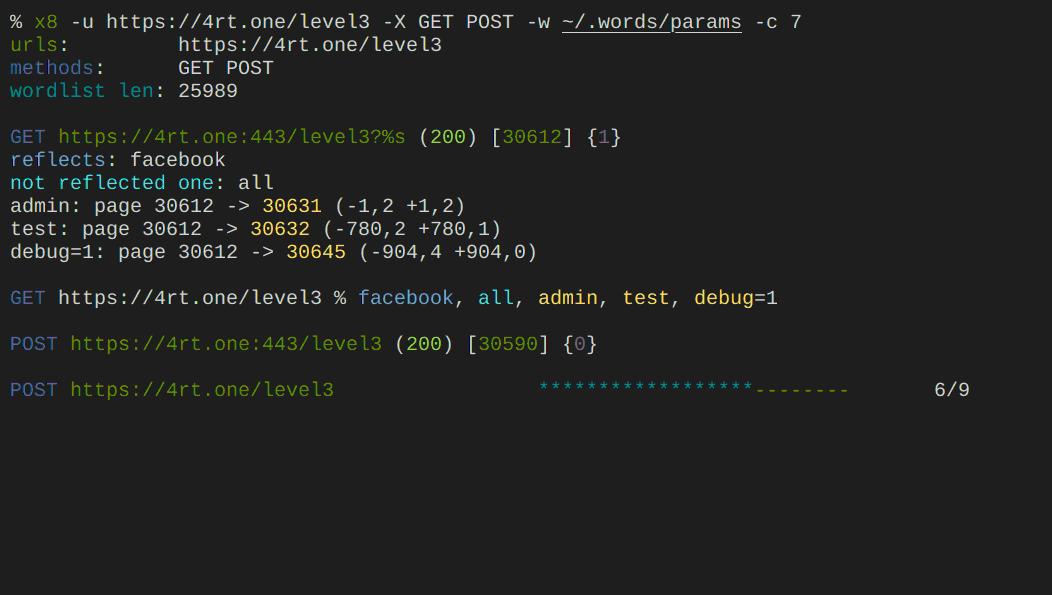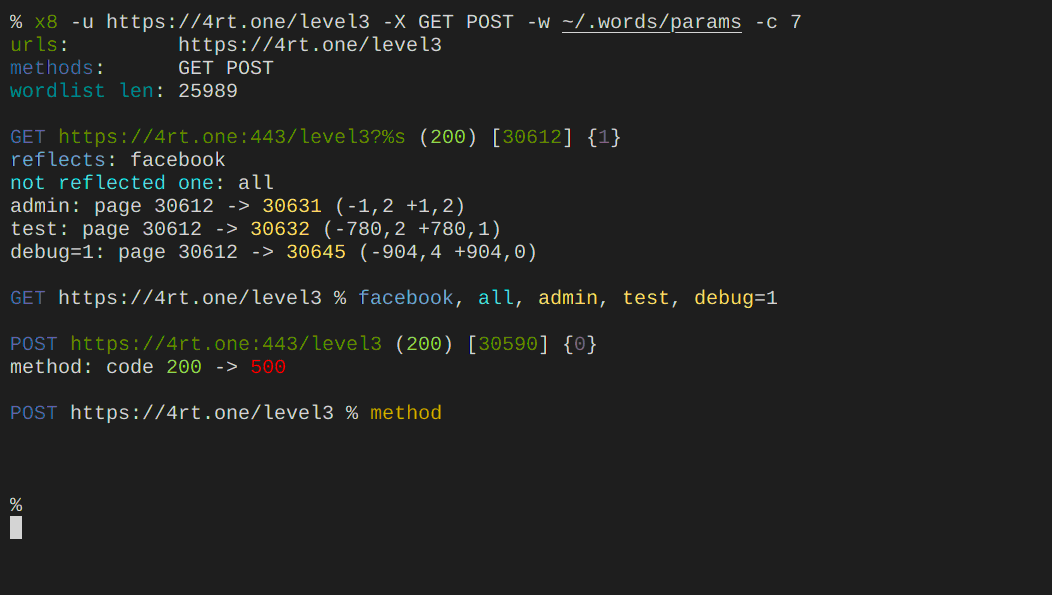 sh1yo/x8
Suite de descubrimiento de parámetros ocultos
 portswigger/xss-cheatsheet-data
Conjunto de datos JSON de vectores de payload XSS contribuido por la comunidad que impulsa la hoja de referencia XSS de PortSwigger, con metadatos de…
 sleepingbag945/dddd
Herramienta de recopilación de activos y escaneo de vulnerabilidades por lotes para equipos rojos. Extrae objetivos de Hunter, Fofa y Quake, realiza…
 behisecc/vibesec-skill
Esta habilidad ayuda a Claude a escribir código seguro y prevenir vulnerabilidades comunes.
 ayoubfathi/leaky-paths
Una colección de rutas especiales vinculadas a APIs sensibles comunes, elementos internos de devops, configuraciones de frameworks,…
 aquasecurity/starboard
Reemplazado por https://github.com/aquasecurity/trivy-operator
 trimstray/sandmap
Nmap potenciado. CLI simple con la capacidad de ejecutar el motor Nmap puro, 31 módulos con 459 perfiles de escaneo.
 metarget/metarget
Metarget es un framework que proporciona construcciones automáticas de infraestructuras vulnerables.
 stamparm/identywaf
Herramienta de identificación ciega de WAF
 portswigger/bambdas
Colección de Bambdas para Burp Suite Professional y Community.








