
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit
 venablee/cve-2026-30252
La aplicación ZenShare Suite es vulnerable a una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado, que afecta las funcionalidades de inicio de…
 amperclock/cve-2023-32784-kdbxpassdmp
Recupera la contraseña maestra de un volcado de memoria de Keepass, utilizando una pista de fuerza bruta.
 charanmv08/cve-2022-29117-assessment
CVE-2022-29117 (DoS por manejo de cookies en .NET) Marco de evaluación, comprensión y preguntas
 nymiitechtips/cve-2025-59528
Prueba de concepto para CVE-2025-59528, que demuestra la ejecución remota de código autenticada en Flowise mediante la inyección de mcpServerConfig,…
 r0x19/cve-2026-82222
GiveWP <= 4.16.7.1 Inyección de Objetos PHP No Autenticada → RCE
 brendonlee20042004-sys/weakrng-sweep
Débil-RNG investigación de barrido de flujo (clase CVE-2026-71851): esquemas PRNG x semillas -> BIP39 -> pertenencia al conjunto de víctimas
 cobbbex/cve-2025-20333
Herramienta completa de investigación y explotación para CVE-2025-20333, un desbordamiento de búfer crítico en la pila en Cisco ASA/FTD WebVPN.…
 naheeju/poc-cve-2026-0073
Prueba de concepto (PoC) de investigación de seguridad para CVE-2026-0073: verificación de omisión de autenticación de ADB
 pvharmo2/gha-lab-232af4821f
Laboratorio de investigación en seguridad que reproduce CVE-2021-4281 (GHSA-3796-3f93-cfvx): inyección de comandos de shell a través del nombre de la…
 radsih/activemq-cve-lab
ActiveMQ CVE-2015-5254 campo de tiro simulado - para pruebas de evaluación de CVE y demostración de escaneo SCA
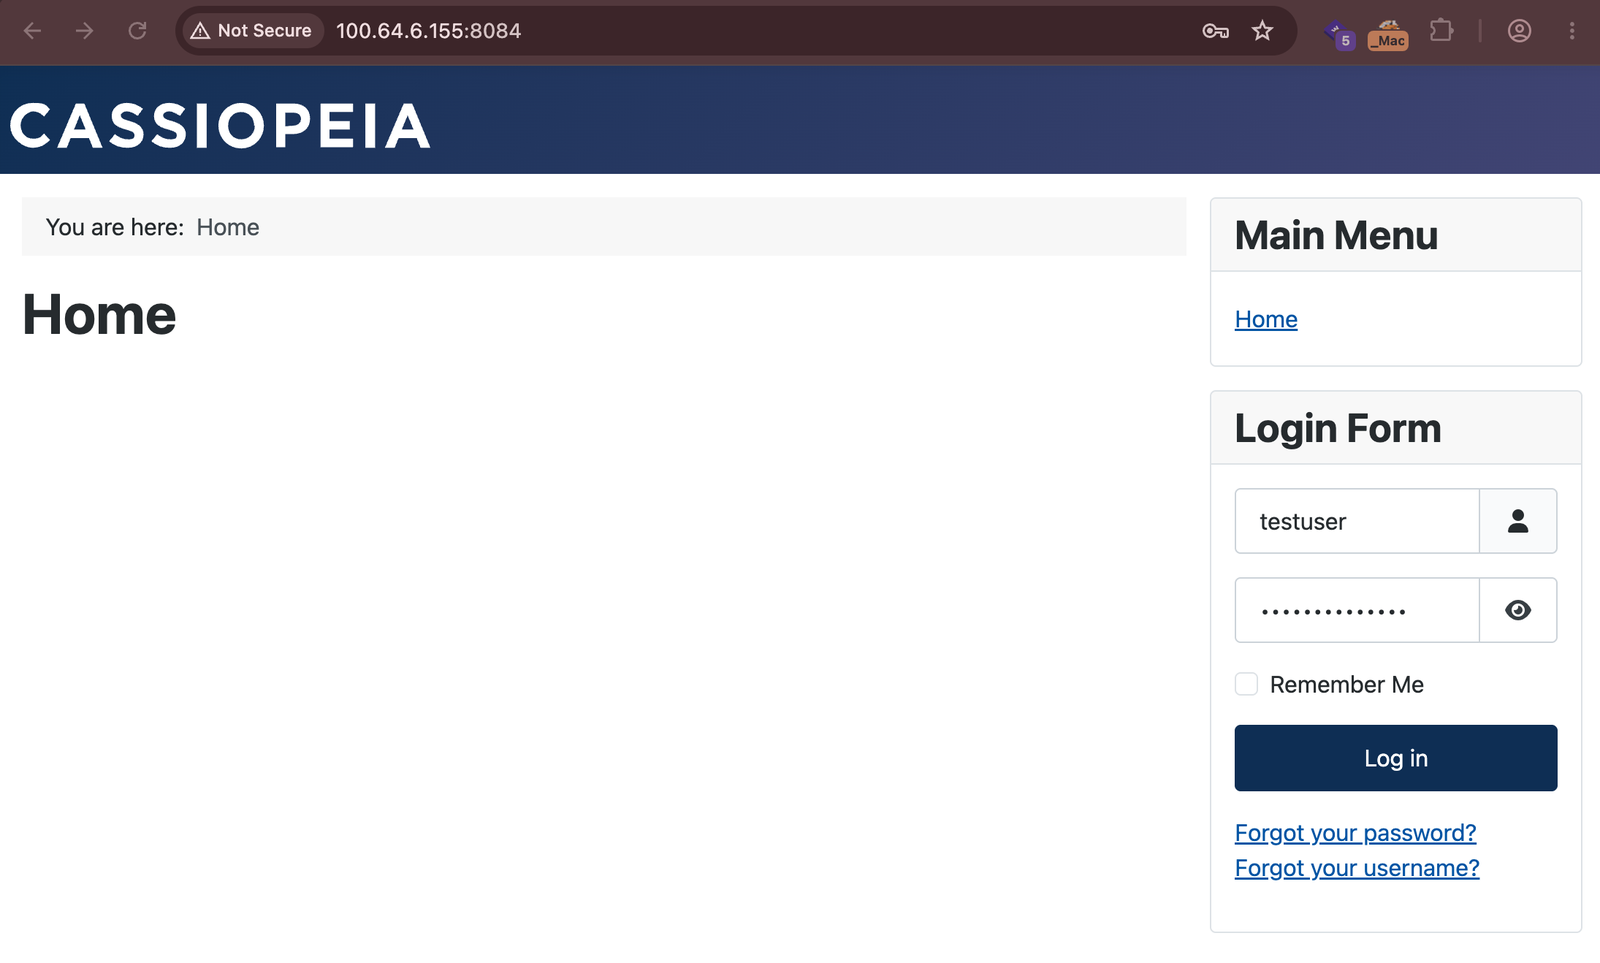 toanln-cov/cve-2026-76569
Reflejo de XSS a través del parámetro GET de búsqueda en Phoca Download
 undefinedcs/havocpwn
Exploit ampliado basado en CVE-2024-41570
 pvharmo2/gha-lab-fb32aba4a3
Reproducción de laboratorio autorizada de CVE-2023-26493 (GHSL-2023-027): inyección de comandos a través de github.head_ref en el flujo de trabajo…
 nhh9905/cve-2026-62735
Prueba de concepto para CVE-2026-62735, un desbordamiento de enteros en http.sys que conduce a un desbordamiento de montón y a un shell de SYSTEM.…
 spartanx-alejandro/cacti-cve-2023-39361
Exploit para CVE-2023-39361 en Cacti, una solución de gráficos de red, que demuestra la vulnerabilidad de inyección SQL con fines educativos y de…
 kemrec/cve-2025-0324-axis-vapix-privesc
Análisis de causa raíz y herramienta de verificación con compuerta de seguridad para CVE-2025-0324, una falla de escalada de privilegios en AXIS OS…
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-code-injection-vulnerability
 pvharmo2/gha-lab-b9842b12c0
Laboratorio de investigación de seguridad autorizado que reproduce CVE-2021-21423 (GHSA-gg2g-m5wc-vccq): solicitud pwn del projen rebuild-bot a…








