#1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit
 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC para ZFlip5 con Knox en el camino!(˶˃ ᵕ ˂˶)
 hoodoer/colonelclustered
Un plugin de Burp en Java que realiza agrupamiento de texto en las respuestas para identificar valores atípicos/grupos basándose en el contenido real…
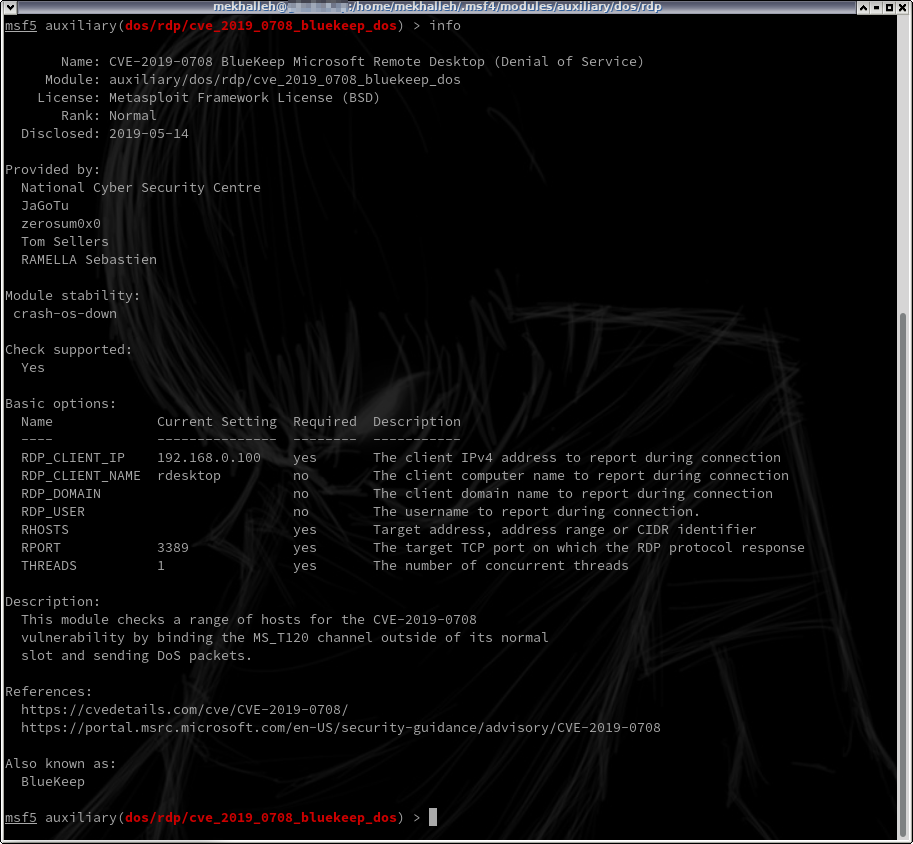 mekhalleh/cve-2019-0708
Módulo de Metasploit para Denegación de Servicio masiva usando el vector #Bluekeep.
 habanada/nativepe
Biblioteca Object Pascal (Delphi) para analizar, mapear, cargar y volcar archivos PE de Windows, con reubicaciones, importaciones, TLS y lectura de…
 alt3kx/wafparan01d3
Quick WAF "paranoid" Doctor Evaluation | Herramienta WAFPARAN01D3
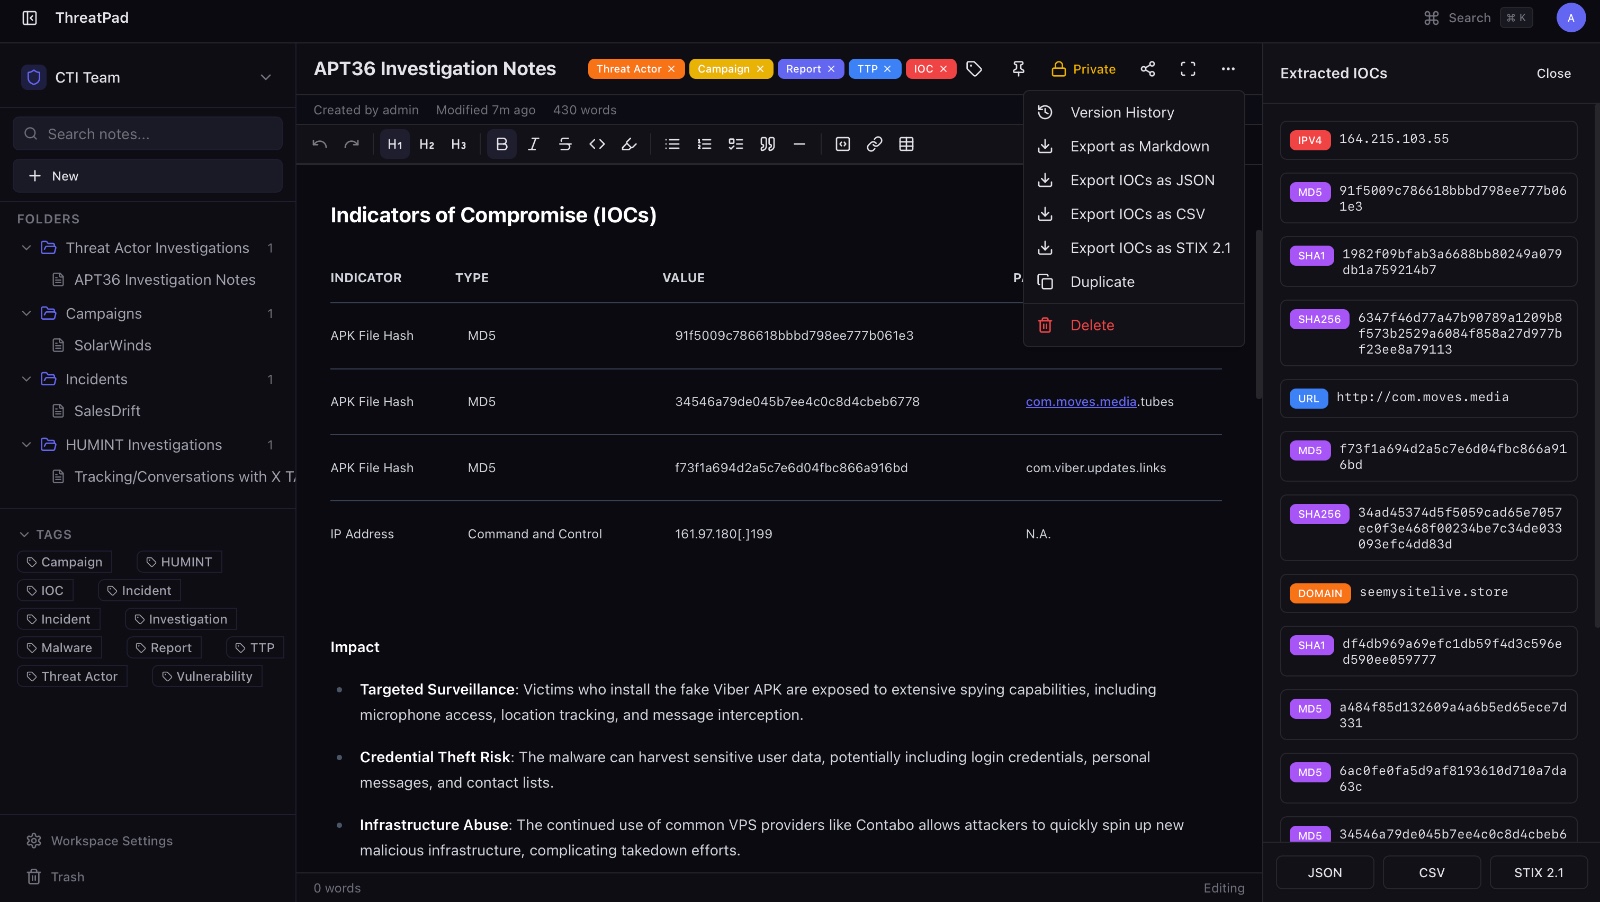 bhavikmalhotra/threatpad
Plataforma colaborativa de toma de notas de código abierto para equipos de ciberseguridad y CTI. Extracción automática de IOC, exportación STIX 2.1,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Exploit de escalada de privilegios local para el controlador de función auxiliar de Windows (afd.sys) dirigido a CVE-2023-21768, con código de…
 crackercat/cve-2024-35250
PoC de la desreferencia de puntero no confiable en el controlador ks.sys
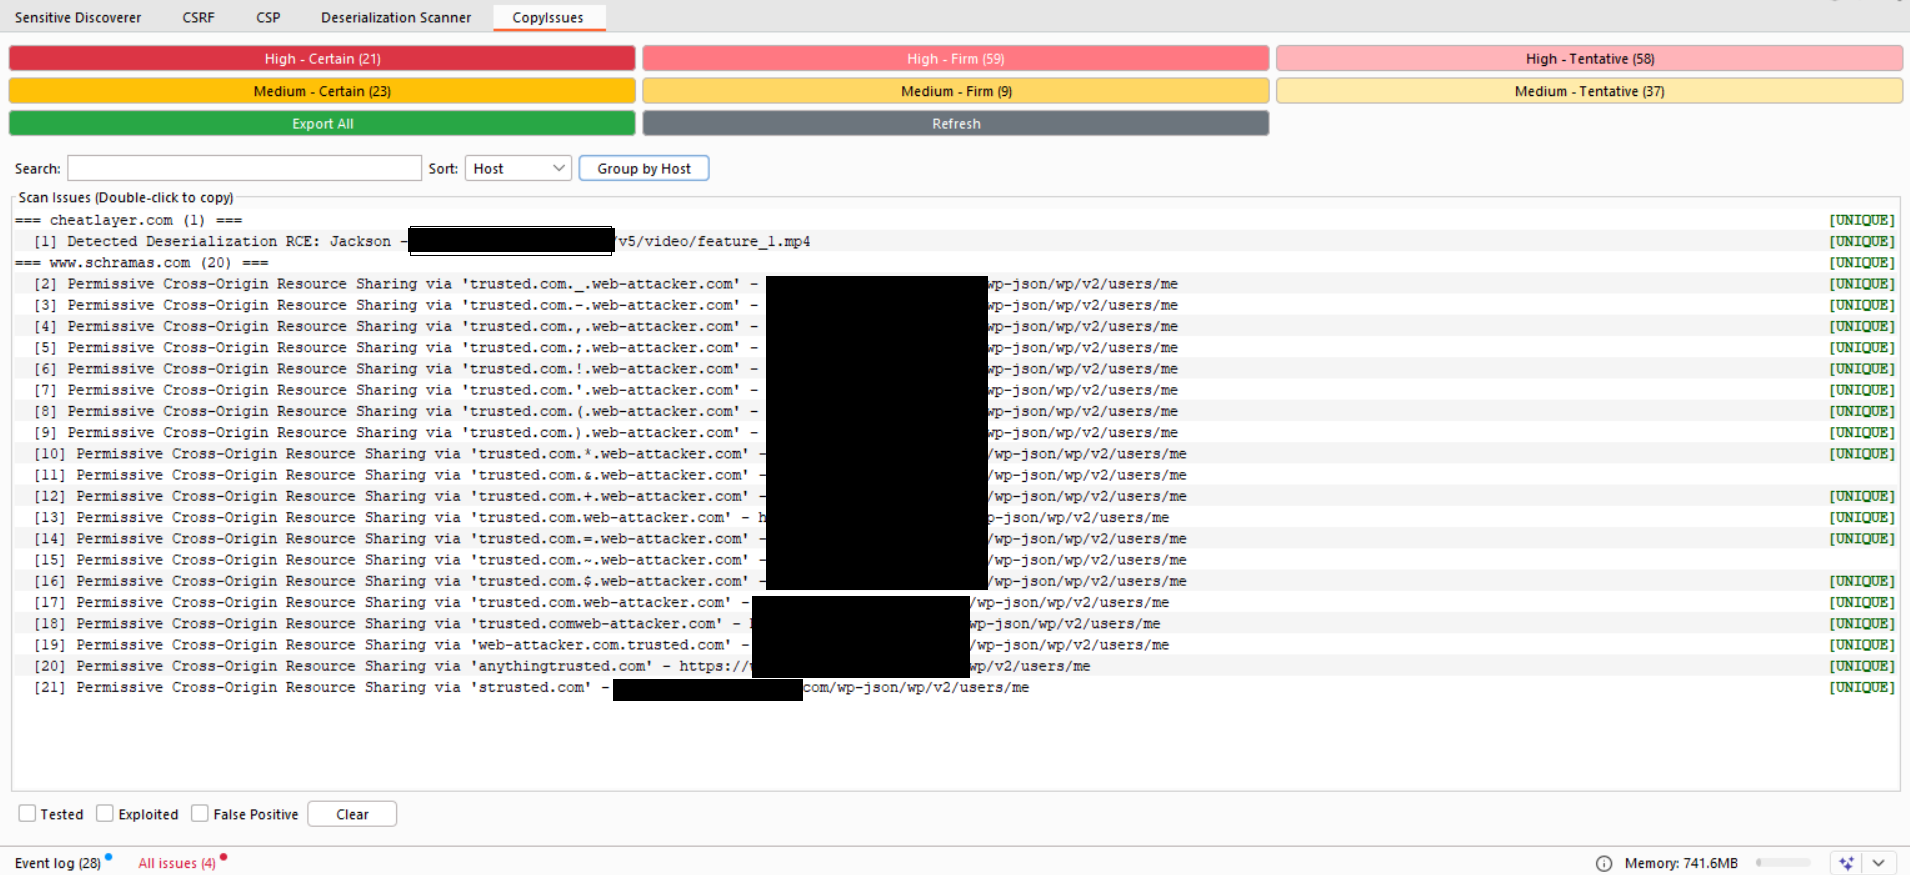 teycir/burpcopyissues
Extensión de Burp Suite que te permite copiar fácilmente los hallazgos
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Edición Zhuzhu: elimina backdoors ocultos, elimina huellas de tráfico, el beacon imita servicios API reales, parche para…
 doyensec/ksmbd-cve-2025-37947
Exploit para CVE-2025-37947 en ksmbd, un servidor SMB del kernel de Linux, que provoca una escritura fuera de los límites. Incluye trazador BPF,…
 xaitax/winrar-cve-2023-38831
Este módulo explota una vulnerabilidad en WinRAR (CVE-2023-38831). Cuando un usuario abre un archivo RAR manipulado y su documento incrustado, se…
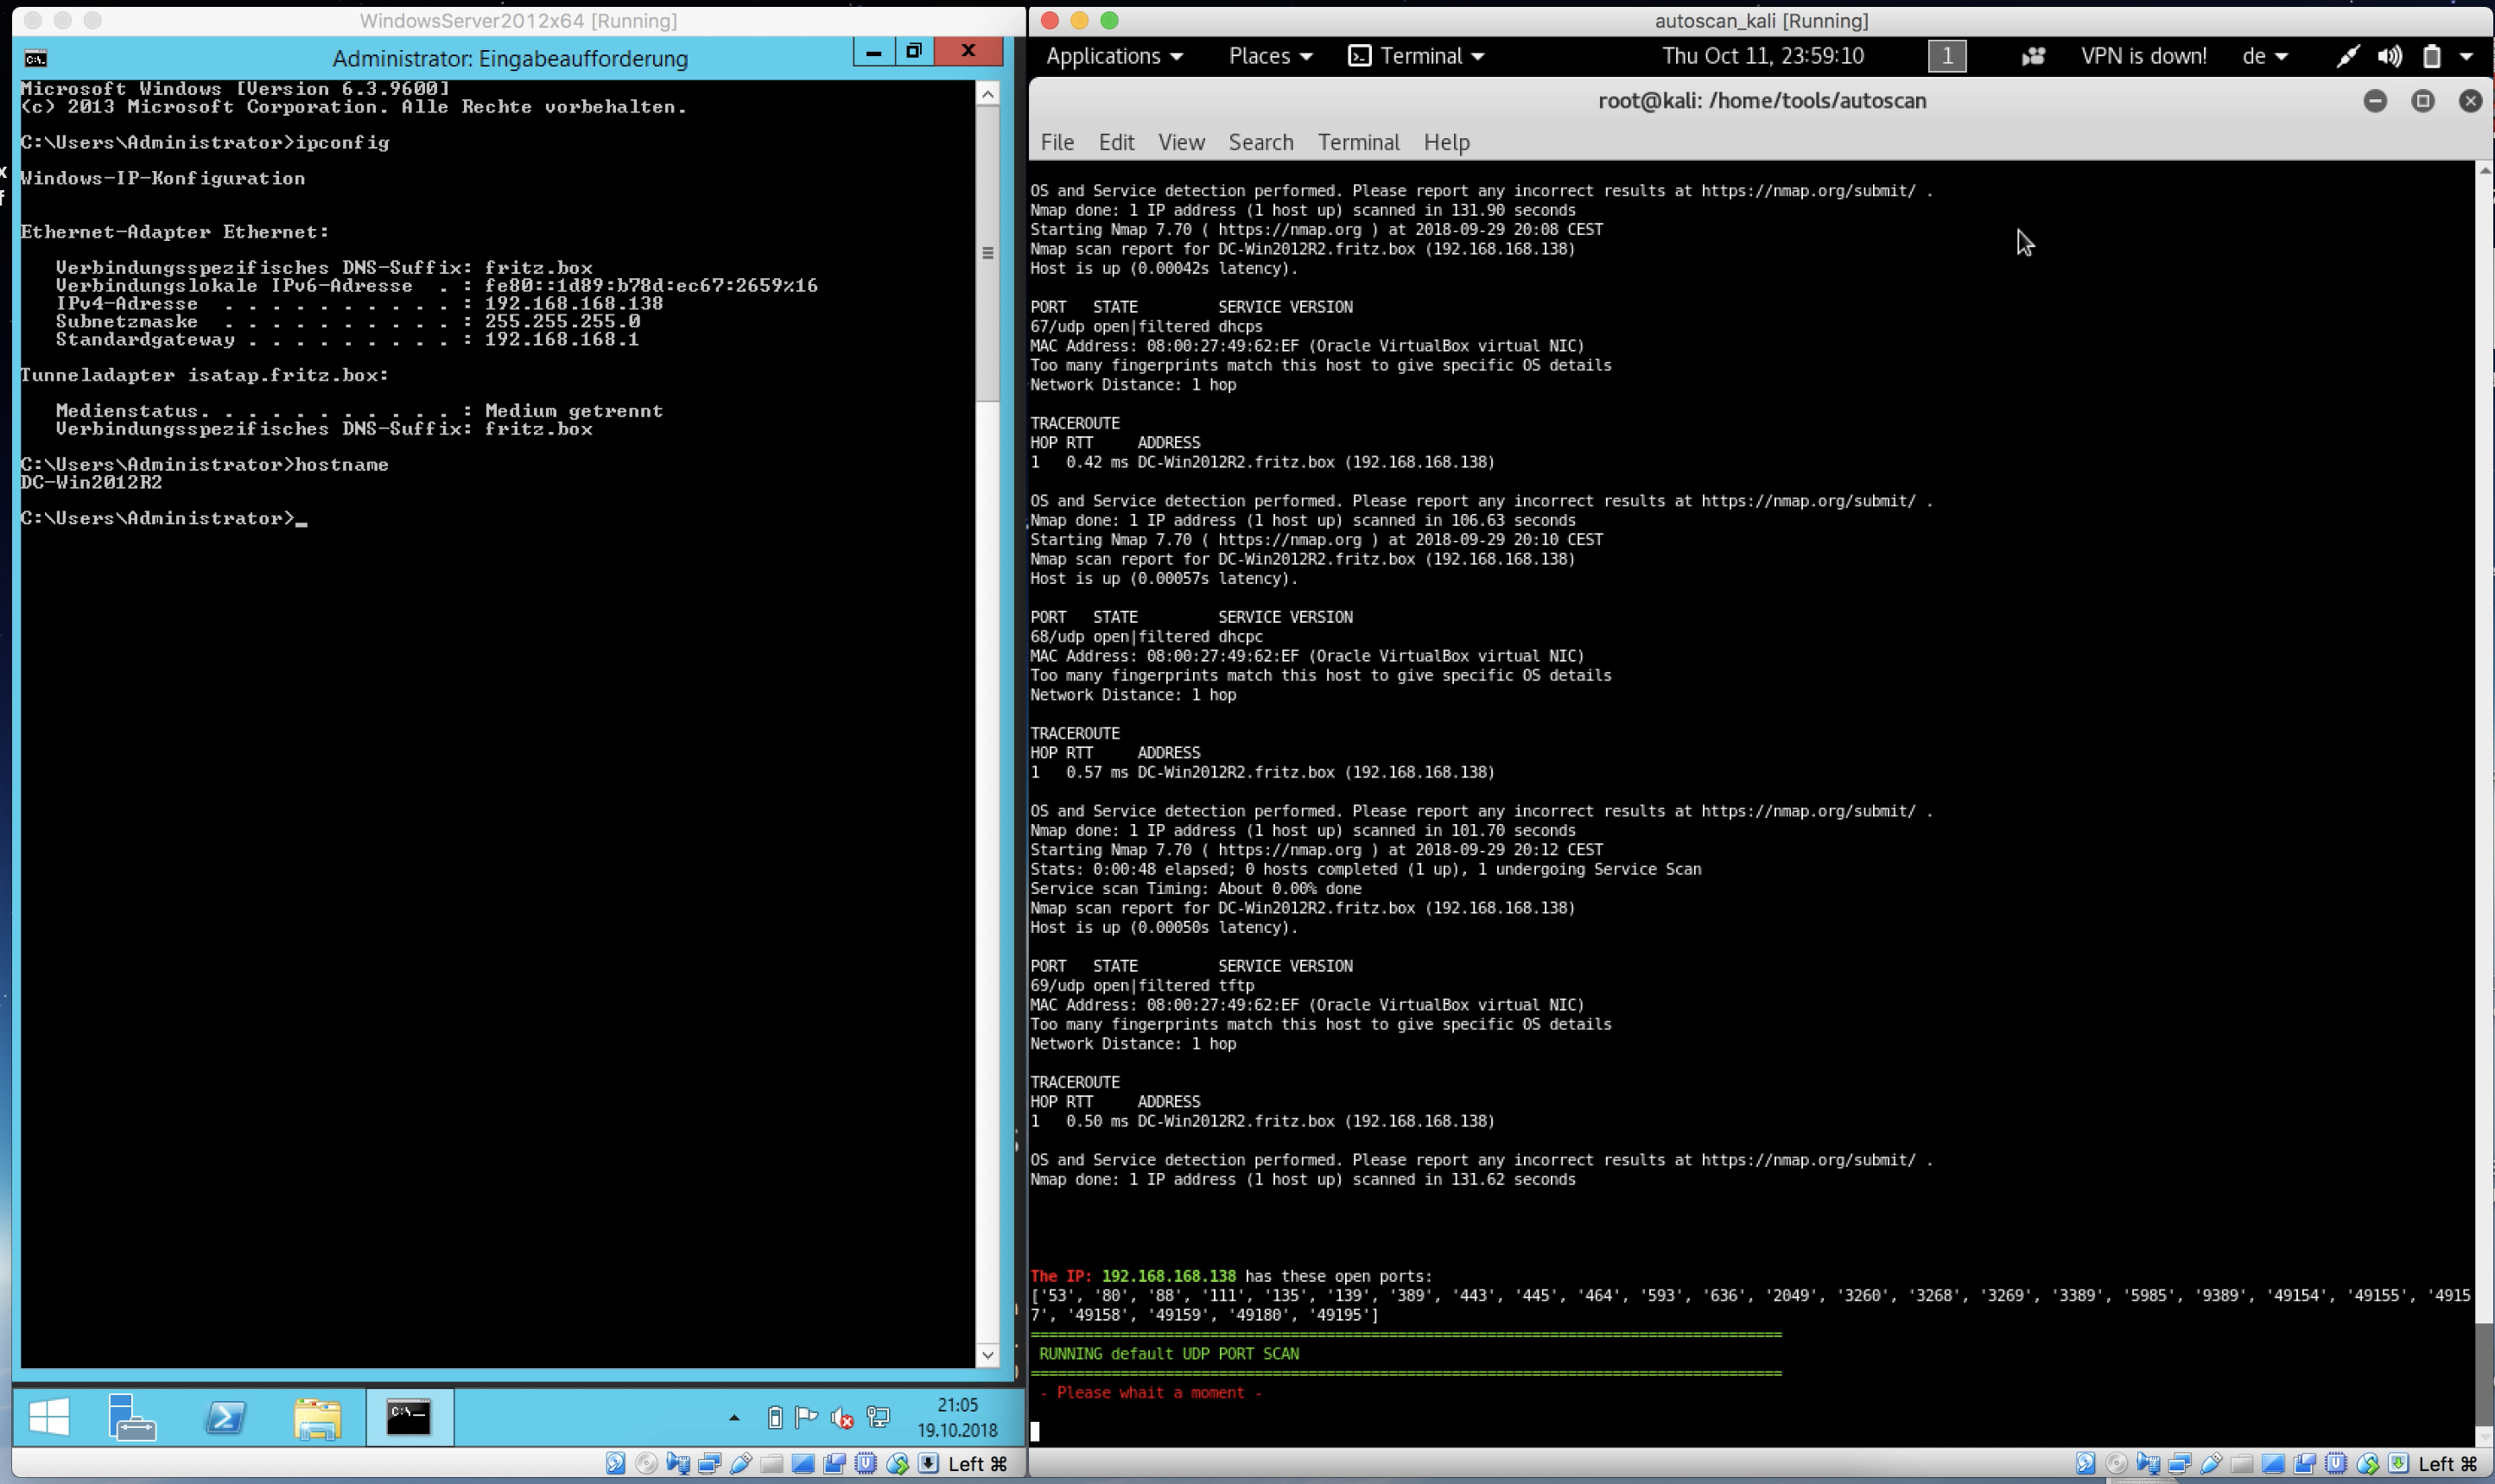 darksh3llgr/autoscan
Escaneo automatizado, Pruebas de penetración , Explotación e informes
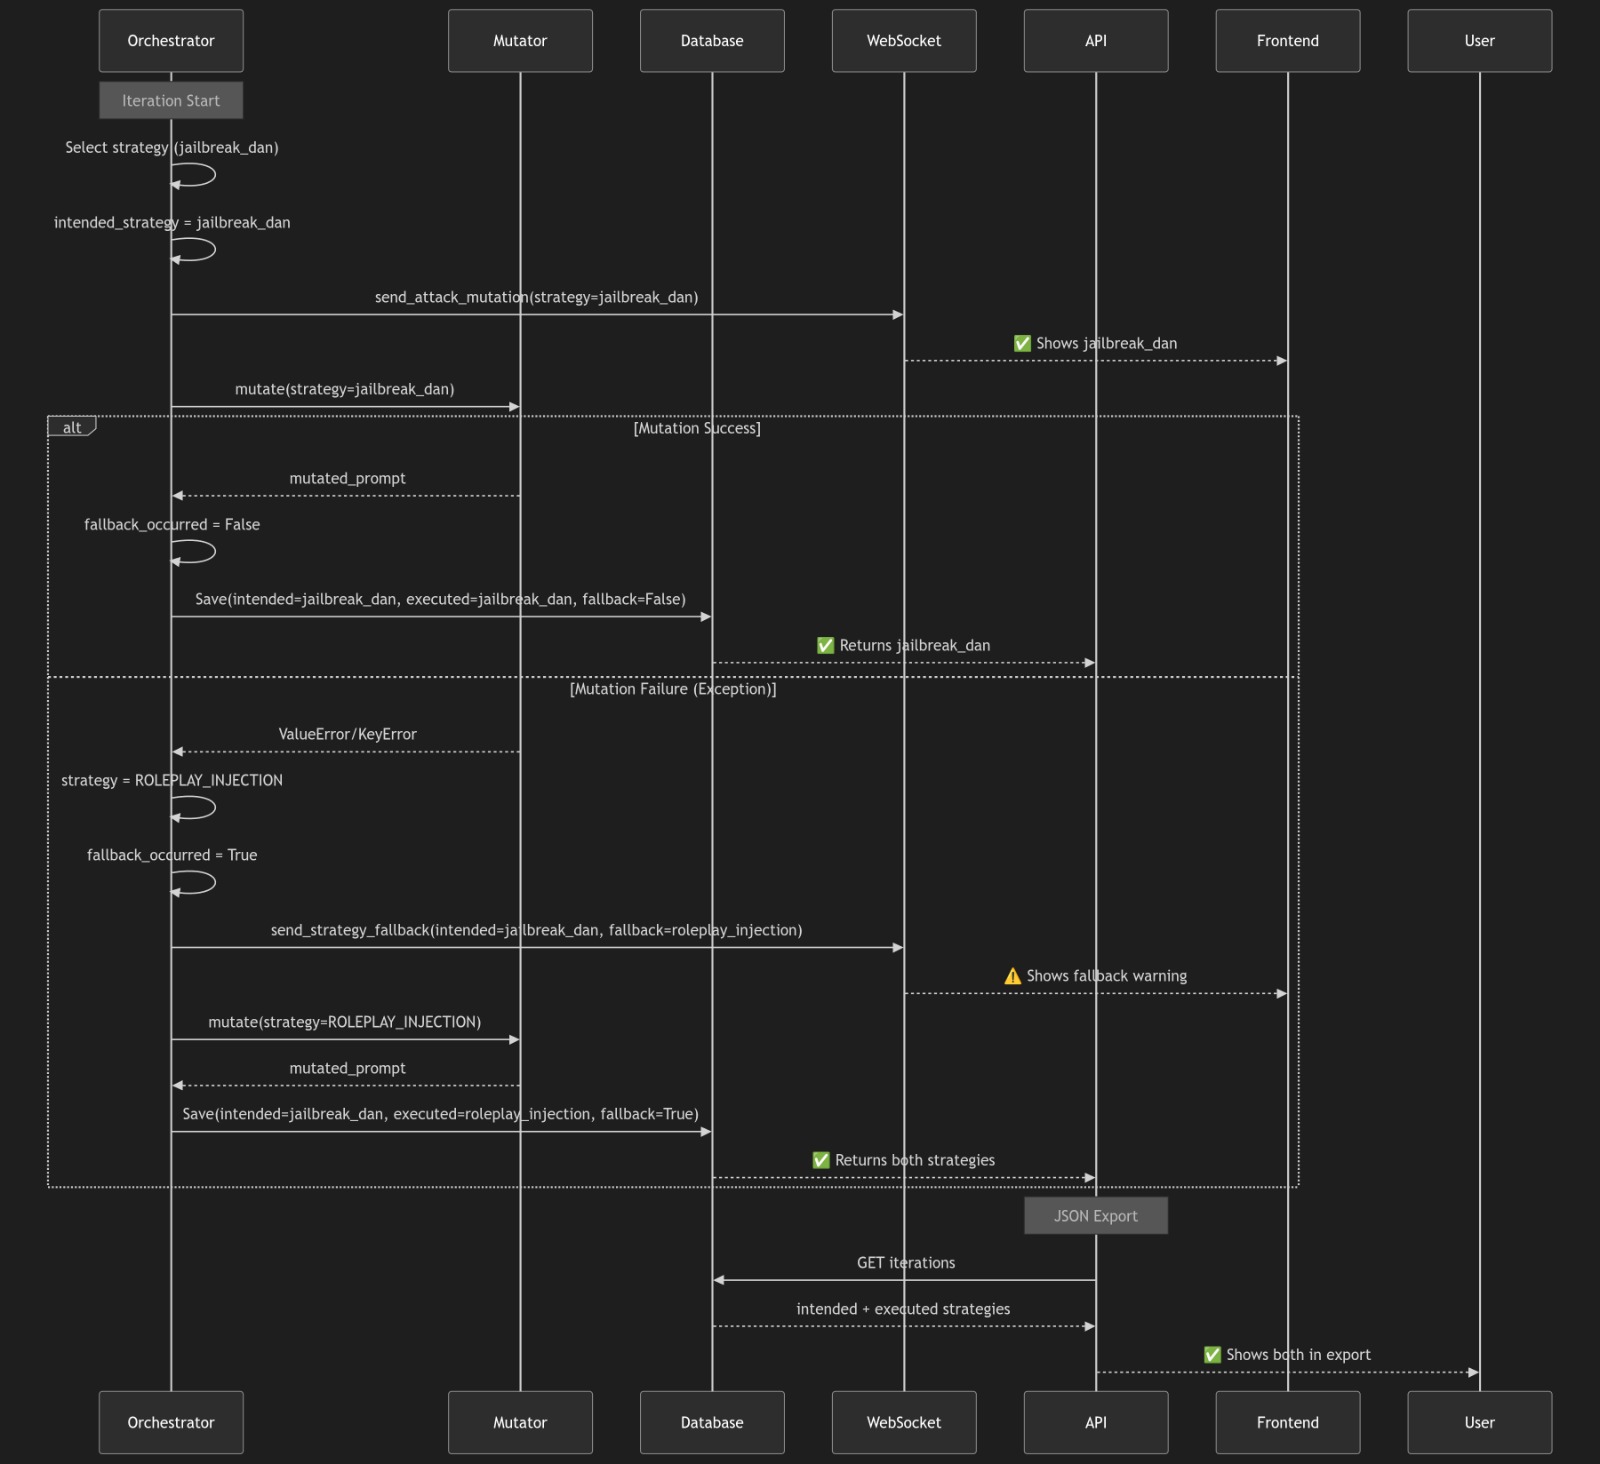 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma avanzada de investigación de Red Team para LLM con algoritmo PAIR y evaluación LLM-como-juez
 krishnakanthb13/password_generator
Un CLI de generador de contraseñas criptográficamente seguro y listo para producción, con 17 modos de generación, transparencia de entropía y amplias…
 expliot-framework/expliot
Espejo de solo lectura - Sin solicitudes de extracción
 adm1in/codetest
CodeTest es una herramienta de recopilación de información y explotación de vulnerabilidades que permite, durante las pruebas de penetración,…