
 #1
Herramientas para recopilar, analizar y operacionalizar feeds de amenazas, indicadores de compromiso (IOCs) y tendencias de ataque.
Recomendado por Kitploit

 danieleperera/onioningestor
Una herramienta extensible para recopilar, rastrear y monitorear sitios onion en la red tor e indexar la información recopilada en Elasticsearch
 joshhighet/ransomwatch
el rastreador transparente de reclamaciones de ransomware 🥷🏼🧅🖥️
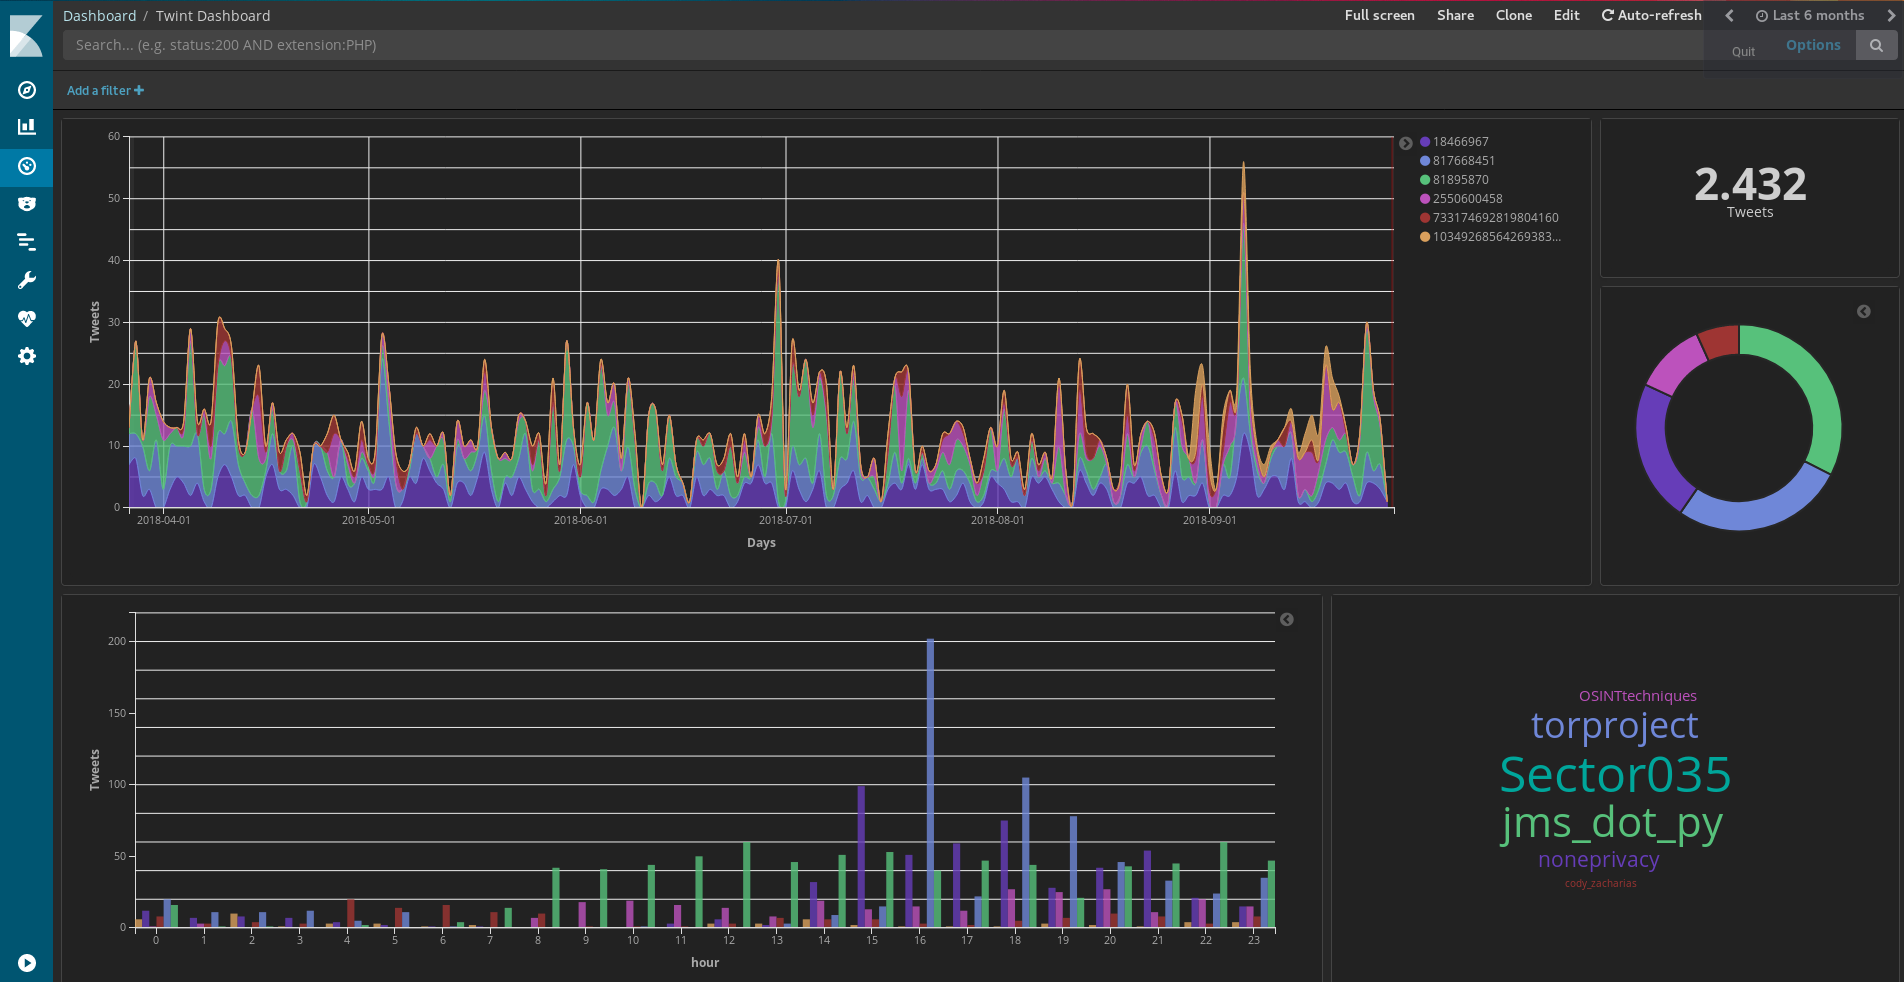 twintproject/twint
Una herramienta avanzada de scraping de Twitter y OSINT escrita en Python que no usa la API de Twitter, permitiéndote extraer los seguidores,…
 michenriksen/gitrob
Herramienta de reconocimiento para organizaciones de GitHub
 cuckoosandbox/cuckoo
Cuckoo Sandbox es un sistema automatizado de análisis dinámico de malware.
 netflix/security_monkey
Security Monkey supervisa organizaciones de AWS, GCP, OpenStack y GitHub para detectar activos y sus cambios a lo largo del tiempo.
 teler-sh/teler
Detección de intrusiones HTTP en tiempo real
 mozilla/mozdef
OBSOLETO - MozDef: Plataforma de Defensa Empresarial de Mozilla
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Aspirante - Ahora con un 100% más de Hipster
 hasecuritysolutions/vulnwhisperer
Convierta los datos de sus escaneos de vulnerabilidades en información procesable.
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): Una distribución basada en Windows totalmente personalizable y de código abierto, enfocada en el análisis de…
 snovvcrash/usbrip
Seguimiento del historial de eventos USB en GNU/Linux
 mgeeky/redwarden
Cobalt Strike C2 Reverse proxy que repele a Blue Teams, AVs, EDRs, scanners mediante la inspección de paquetes y la correlación de perfiles maleables
 dropbox/securitybot
¡Alertas distribuidas para las masas!
 toolswatch/vfeed
La API de Base de Datos de Inteligencia de Amenazas y Vulnerabilidades CVE Correlacionadas
 mandiant/silketw
Envoltorio en C# para ETW que serializa datos de eventos de kernel y modo usuario a JSON para caza de amenazas, análisis de malware y respuesta a…
 jerlendds/osintbuddy
Grafos de nodos, minería de datos OSINT y plugins. Conecta datos no estructurados y públicos para obtener perspectivas transformadoras. La…







