
 #1
Herramientas de descubrimiento de subdominios, DNS brute-force, transparencia de certificados y enumeración de activos.
Recomendado por Kitploit

 owasp/nettacker
Marco de pruebas de penetración automatizado - Escáner de vulnerabilidades de código abierto - Gestión de vulnerabilidades
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
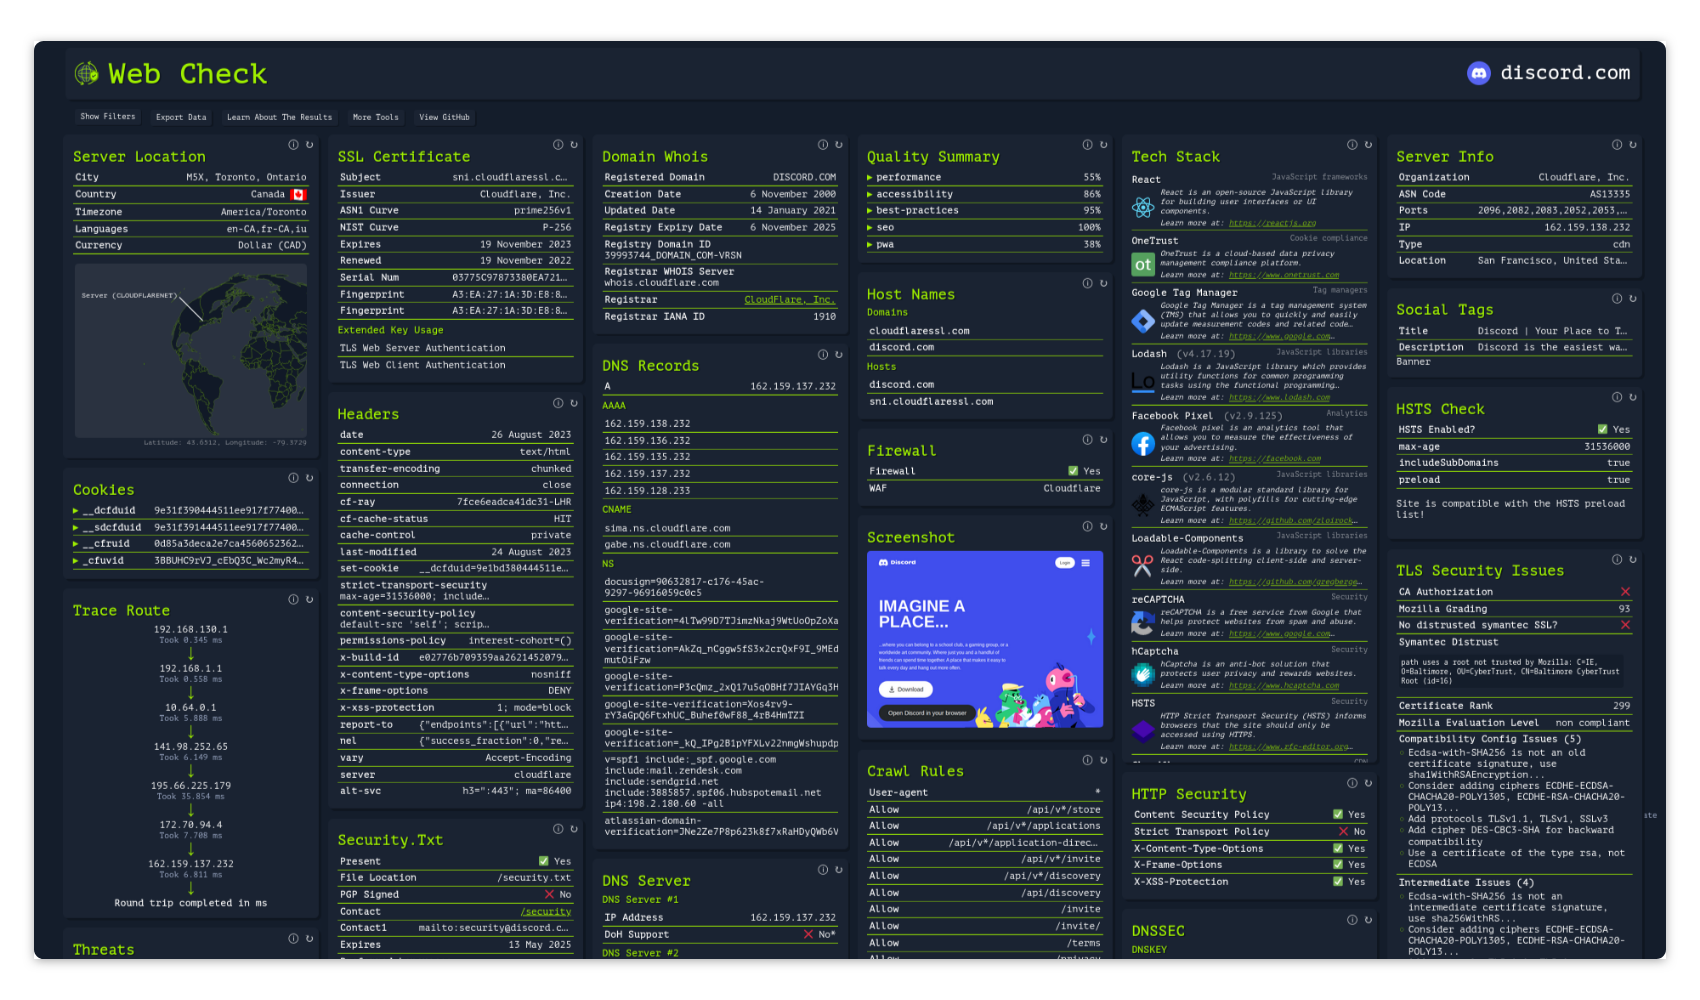 lissy93/web-check
🕵️♂️ Herramienta OSINT todo-en-uno para analizar cualquier sitio web
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
projectdiscovery/subfinderRápida herramienta de enumeración pasiva de subdominios.
 mateusverass/ngixshell
escáner de CVE nginx + framework de exploits RCE (CVE-2026-42945 + 16 otros)
 nmap/nmap
Herramienta de descubrimiento de red y auditoría de seguridad de alto rendimiento con escaneo avanzado de puertos, detección de sistema operativo,…
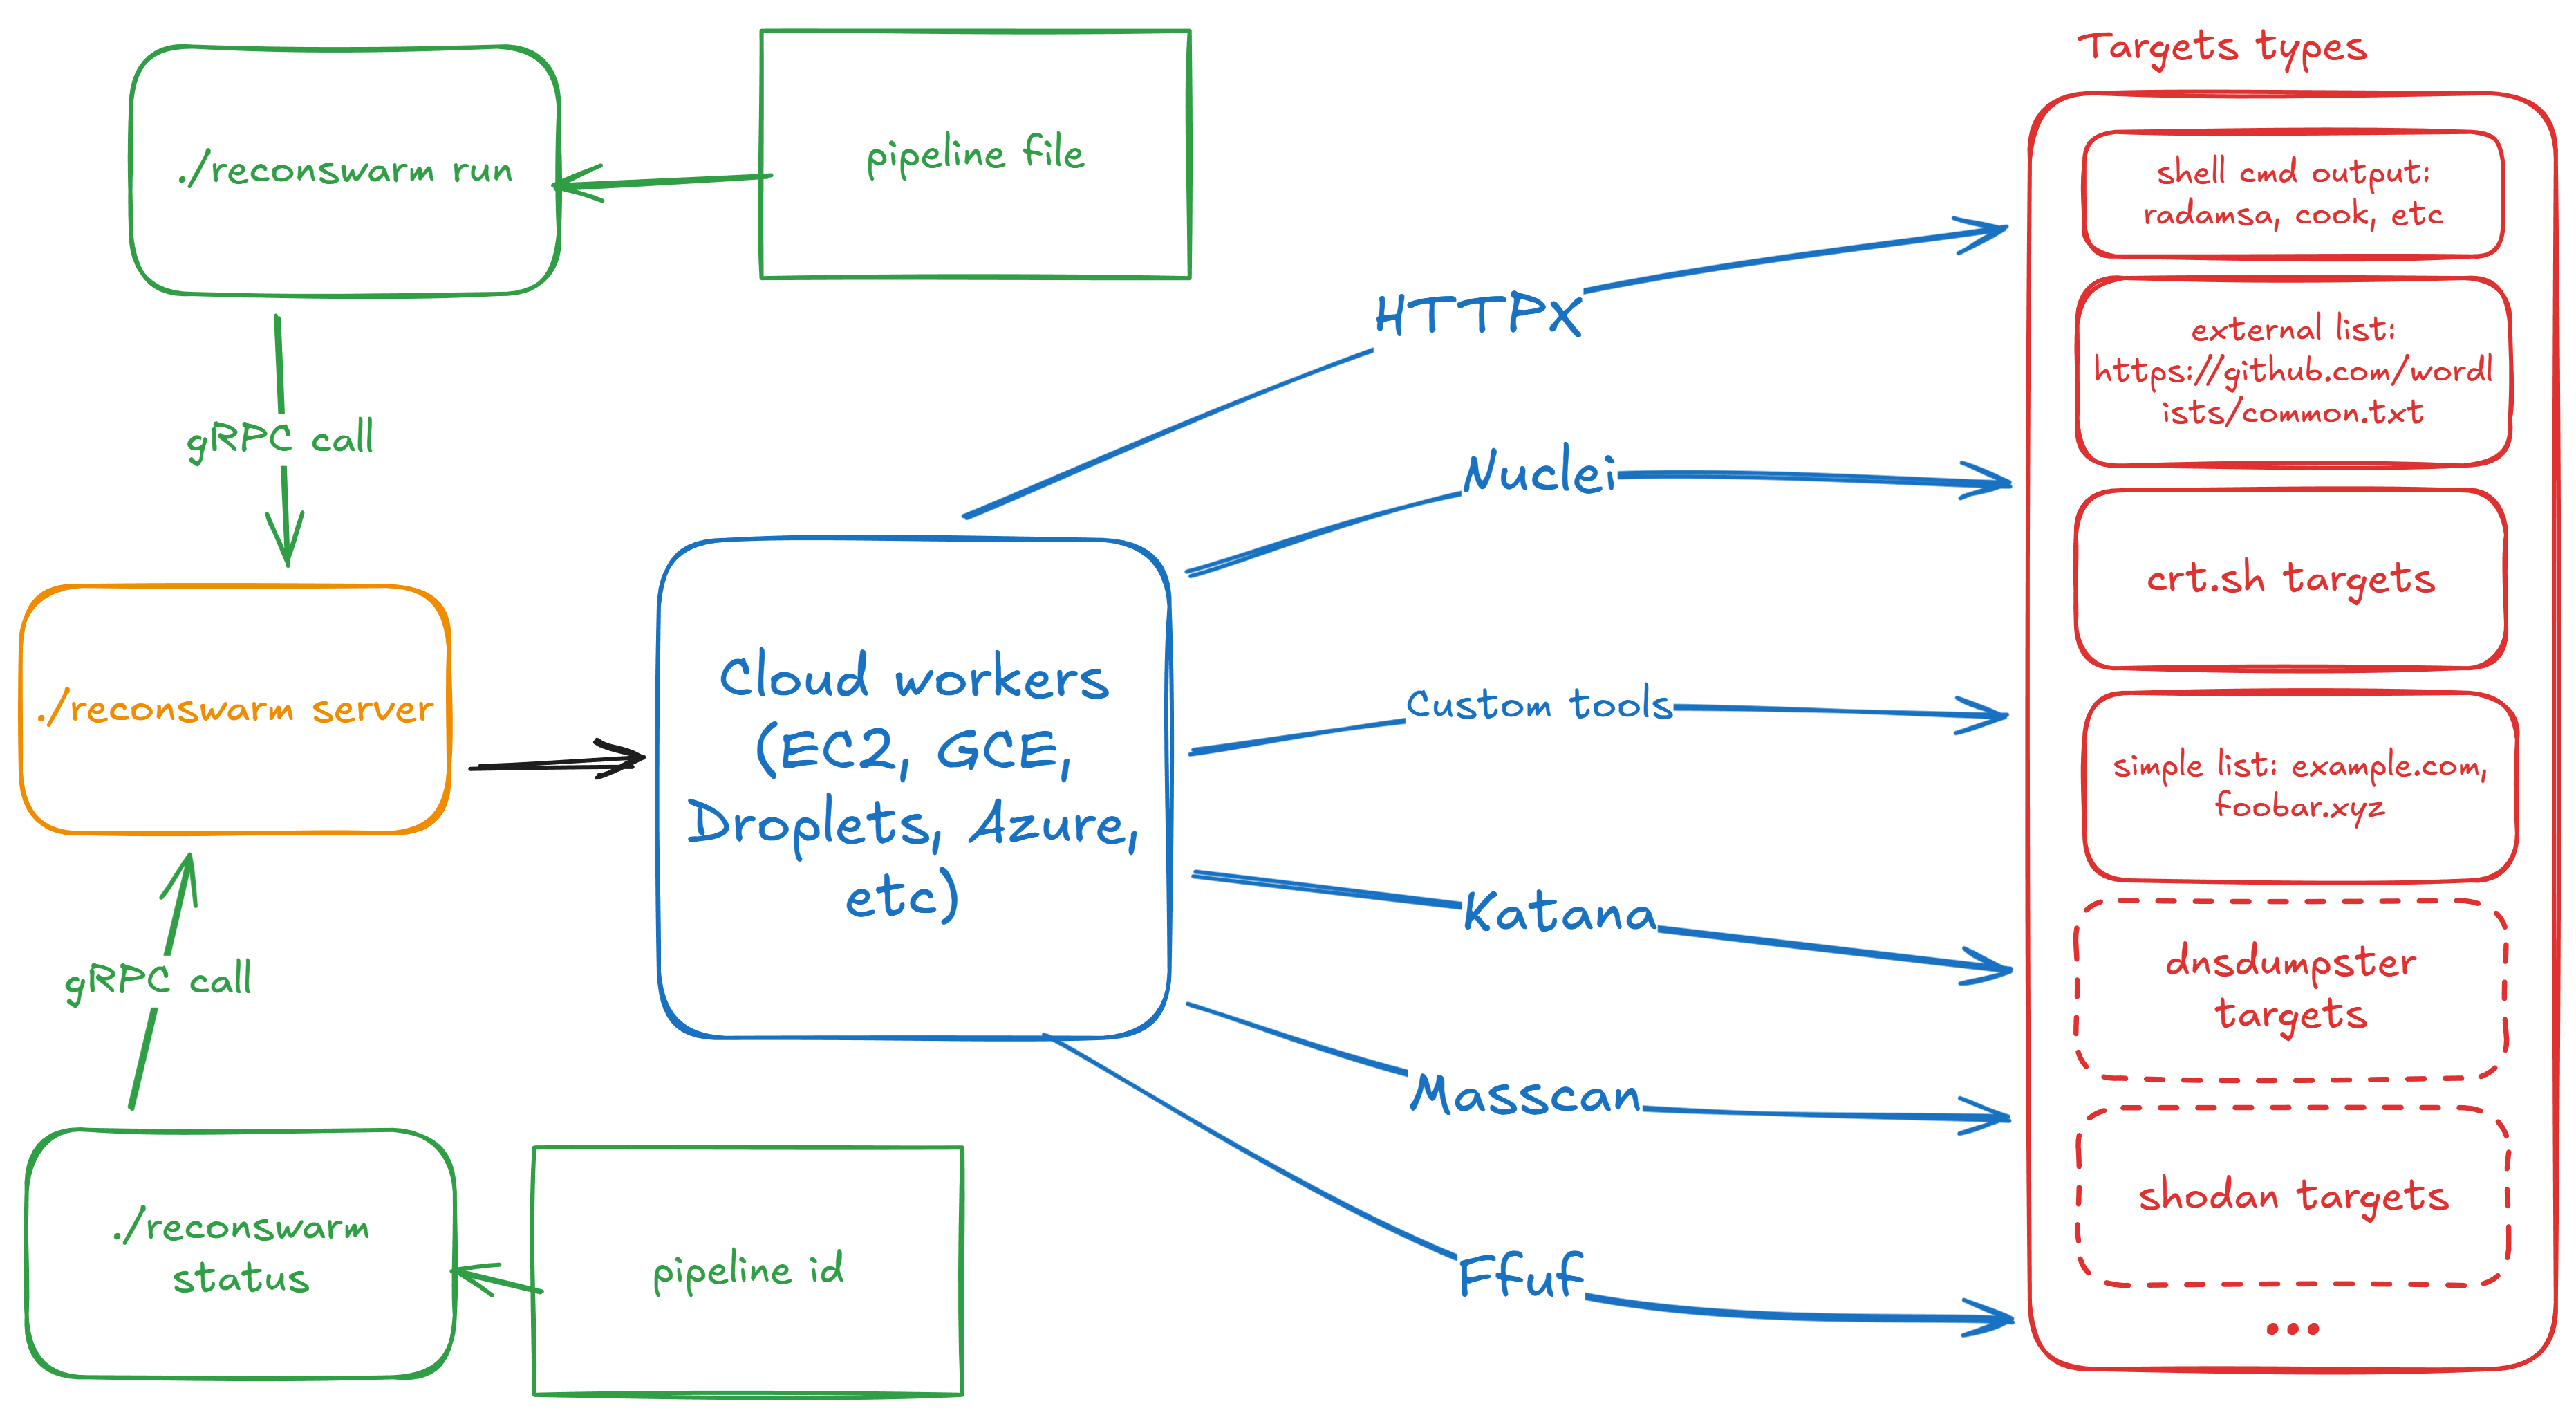 renatus-cartesius/reconswarm
Extiende tu reconocimiento con el poder de la nube
 escape-technologies/awesome-attack-surface-management
Una colección curada de herramientas, técnicas, frameworks y recursos de aprendizaje centrados en Attack Surface Management (ASM).
 jan0x190/cve-2025-55182-simple-scanner-main
Escáner multilingüe para la RCE CVE-2025-55182 en React Server Components de Next.js, con modos de escaneo único y masivo, y flujo de trabajo…
 himori123/-cve-2023-30845
Explora automáticamente CVE 2023-30845 a través de múltiples subdominios
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 desaivinayak449/bug-bounty-reports-desai-vinayak
Informes de bug bounty e investigación de vulnerabilidades por Desai Vinayak — incluye hallazgos de CVE-2023-50290 (Apache Solr) y toma de control de…
 yagamiilight/cerberus
Un potente escáner de vulnerabilidades. El brute force de subdominios utiliza aioDNS, con escaneo asíncrono rápido mediante asyncio, cubriendo todos…
 toritoio/torito-r2s
Torito React2Shell: Herramienta de Escaneo y Explotación (CVE-2025-55182 / 66478)
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 sec-dan/cve-2025-53770-scanner
Un escáner de reconocimiento basado en Python para identificar de forma segura una posible exposición a la vulnerabilidad de SharePoint…
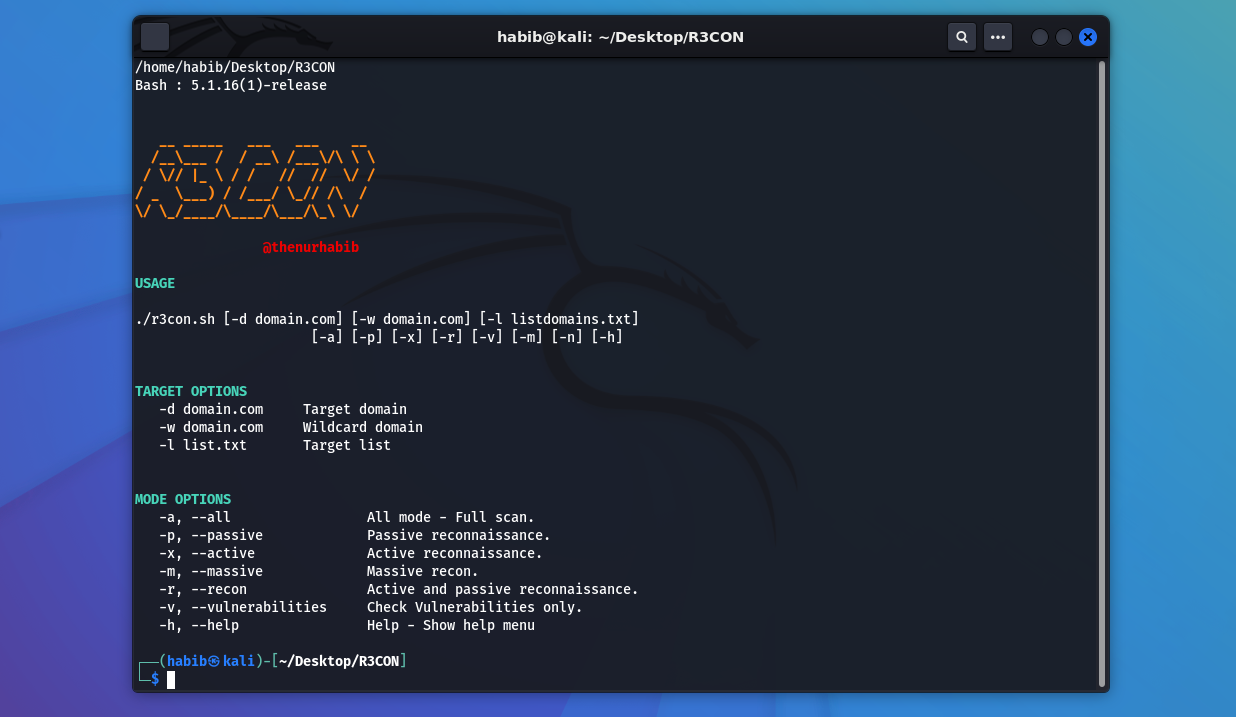 thenurhabib/r3con
Herramienta multifuncional de reconocimiento web y escaneo de vulnerabilidades








