
 #1
Herramientas de descubrimiento de subdominios, DNS brute-force, transparencia de certificados y enumeración de activos.
Recomendado por Kitploit
 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) Escáner
 siddolo/knockbleed
Prueba masiva de CVE-2014-0160 contra subdominios
 josekutty-k/frontpage-server-extensions-vulnerability-scanner
Script de Python para escanear la vulnerabilidad CVE-2000-0114 en Frontpage Server Extensions. Automatiza el escaneo de subdominios y la detección de…
 moon1705/easy_security
Proyecto con sublist3r, massan, CVE-2018-15473, fuerza bruta ssh, fuerza bruta ftp y nikto.
 nocomp/cve-2025-29927-scanner
script de Python para evaluar si eres vulnerable o no a next.js CVE-2025-29927
 foxvr-sudo/bugbounty-arsenal-resources
Listas de verificación y plantillas para programas de bug bounty. Con licencia MIT.
 opsecramdan/react2shell-cve-2025-55182
Marco de explotación automatizada para CVE-2025-55182 (RCE en Next.js) con enumeración de subdominios, escaneo de vulnerabilidades, generación de…
 shamo0/cve-2021-44228
log4shell (CVE-2021-44228) herramienta de escaneo
 jhaddix/lazyrecon
Este script está diseñado para automatizar tu proceso de reconocimiento de manera organizada.
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 PoC + Script de Automatización
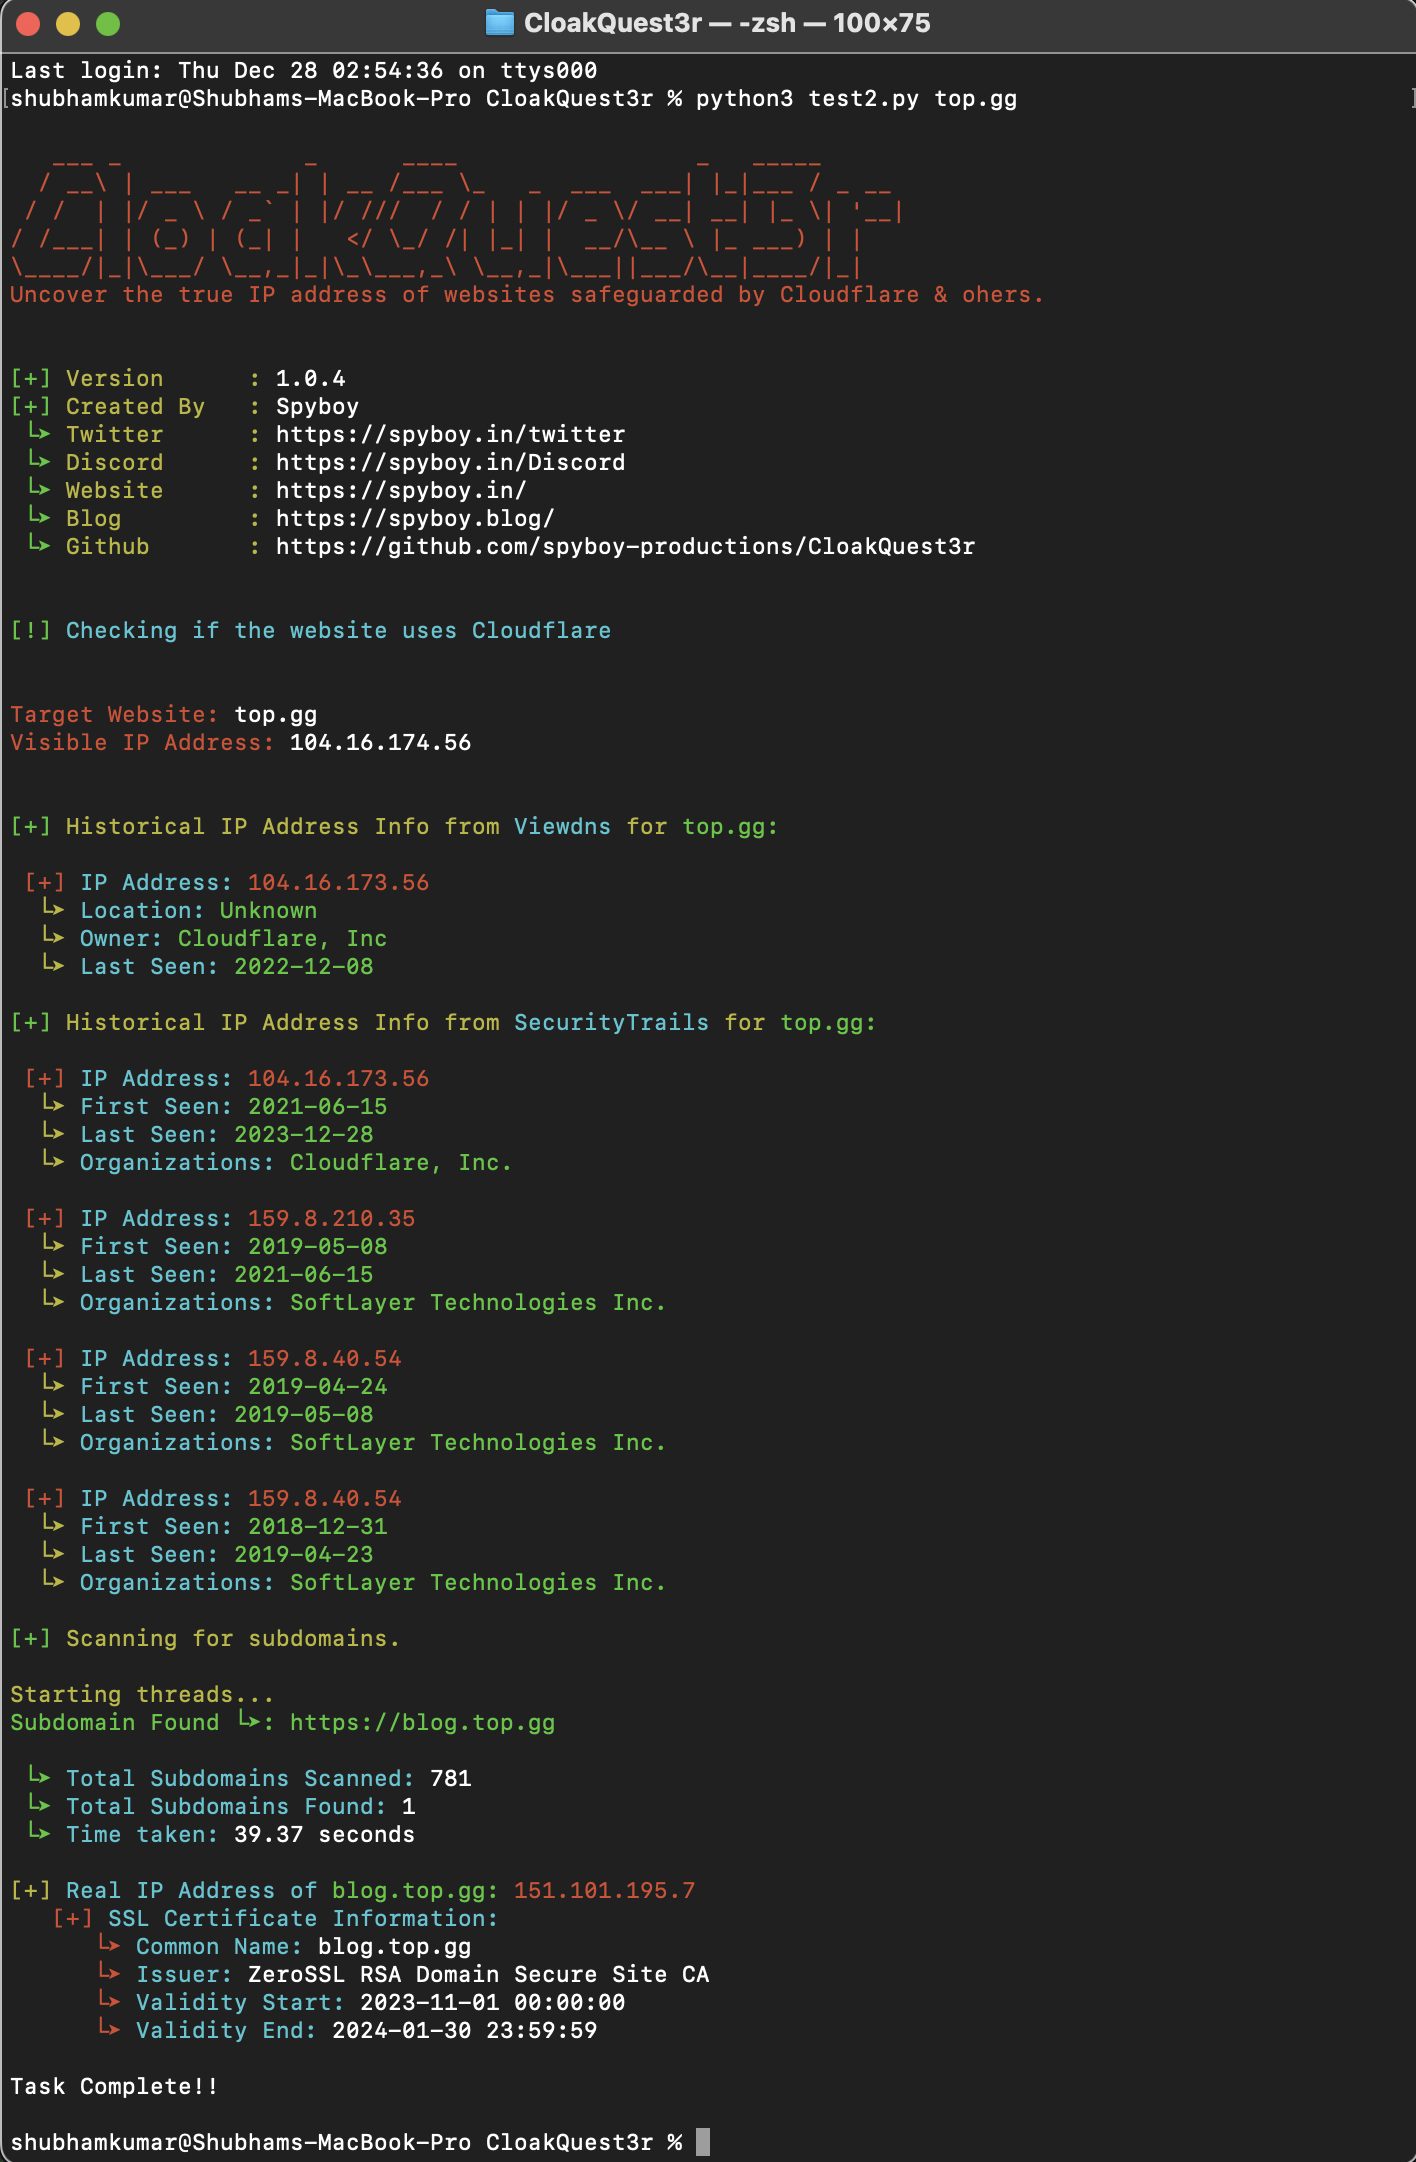 spyboy-productions/cloakquest3r
Herramienta de investigación de seguridad de código abierto para identificar la exposición de la IP de origen de sitios web protegidos por Cloudflare…
 k8gege/ladon
Ladon escáner de penetración de redes internas a gran escala, complemento de PowerShell, Cobalt Strike, carga en memoria, escaneo sin archivos.…
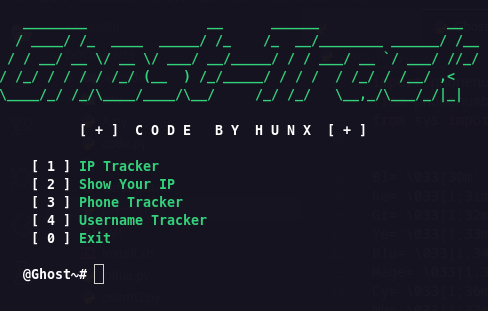 hunxbyts/ghosttrack
Herramienta útil para rastrear la ubicación o el número de móvil
 bountystrike/bountystrike-sh
Pipeline de bug bounty para pobres (¿o para ricos?) https://dubell.io
 lockfale/osint-framework
Marco curado de herramientas y recursos OSINT gratuitos para recopilar inteligencia de fuentes públicas, organizados por categoría con metadatos…
 thewhiteh4t/finalrecon
Herramienta automatizada de reconocimiento web que proporciona análisis de cabeceras, enumeración de DNS, descubrimiento de subdominios, escaneo de…
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 owasp/nettacker
Marco de pruebas de penetración automatizado - Escáner de vulnerabilidades de código abierto - Gestión de vulnerabilidades








