
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit

 owasp/trisuella-aidlca-framework
Marco de LLMSecOps gobernado por políticas que proporciona SAST basado en AST, escaneo de secretos, comprobaciones de cadena de suministro y CSPM…
 mbennett-labs/crypto-scanner
Herramienta CLI para escanear bases de código en busca de criptografía vulnerable a la computación cuántica
 nccgroup/secretscrub
Procesa la salida SARIF de herramientas de análisis estático para detectar y eliminar secretos embebidos en el código fuente, creando una copia…
 thrilokh-q123/cve-2025-23134_fixes_code
La función ASN1_STRING_set() toma una longitud `int`, asegúrese de que el argumento no se trunque inadvertidamente cuando se llama desde…
 sassoftware/shiro
CVE-2026-49268 — Análisis y remediación de una vulnerabilidad de omisión de autenticación por inyección LDAP
 minhhk68/cve-2026-13158
Exploit de prueba de concepto y aviso técnico para una vulnerabilidad de subida arbitraria de archivos con nivel Admin+ que deriva en ejecución…
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidad de deserialización de sesión) analizando el código fuente en busca de llamadas inseguras a…
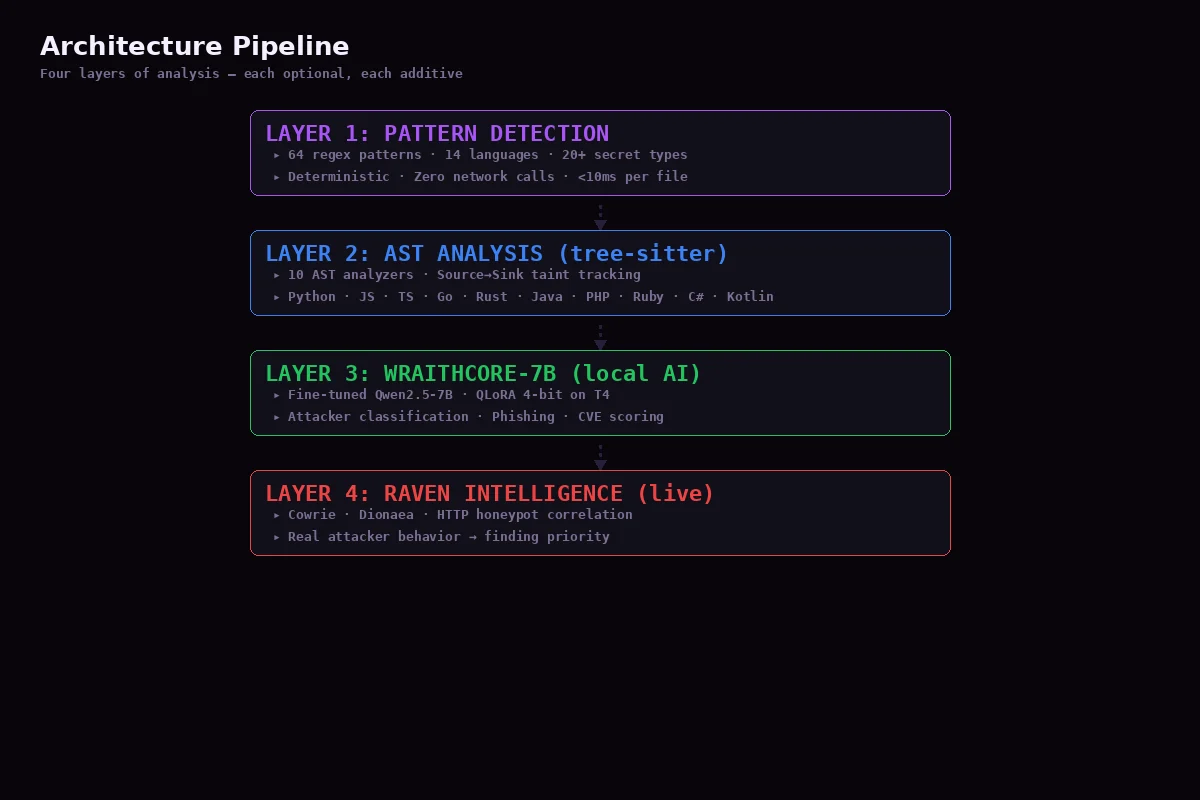 niffyhunt/codeguard-copilot
Copiloto de seguridad impulsado por IA que detecta vulnerabilidades mientras programas. Escaneo de seguridad en tiempo real, explicaciones educativas…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberadamente vulnerable para probar la detección de Log4Shell (CVE-2021-44228), la clasificación del impacto en el código y las…
 luiscastellanos-dev/cobol-shield
Kit de herramientas de endurecimiento de seguridad para sistemas heredados COBOL — detección de Unicode invisible, análisis de límites de formato,…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de desbordamiento de búfer de pila CWE-120 de CVE-2020-8597 (pppd EAP) como objetivo de análisis estático de CodeQL
 offensive360/sast-scan-action
GitHub Action para escaneos SAST de Offensive360 y resultados SARIF. Consulte el programa de código abierto para conocer los requisitos de…
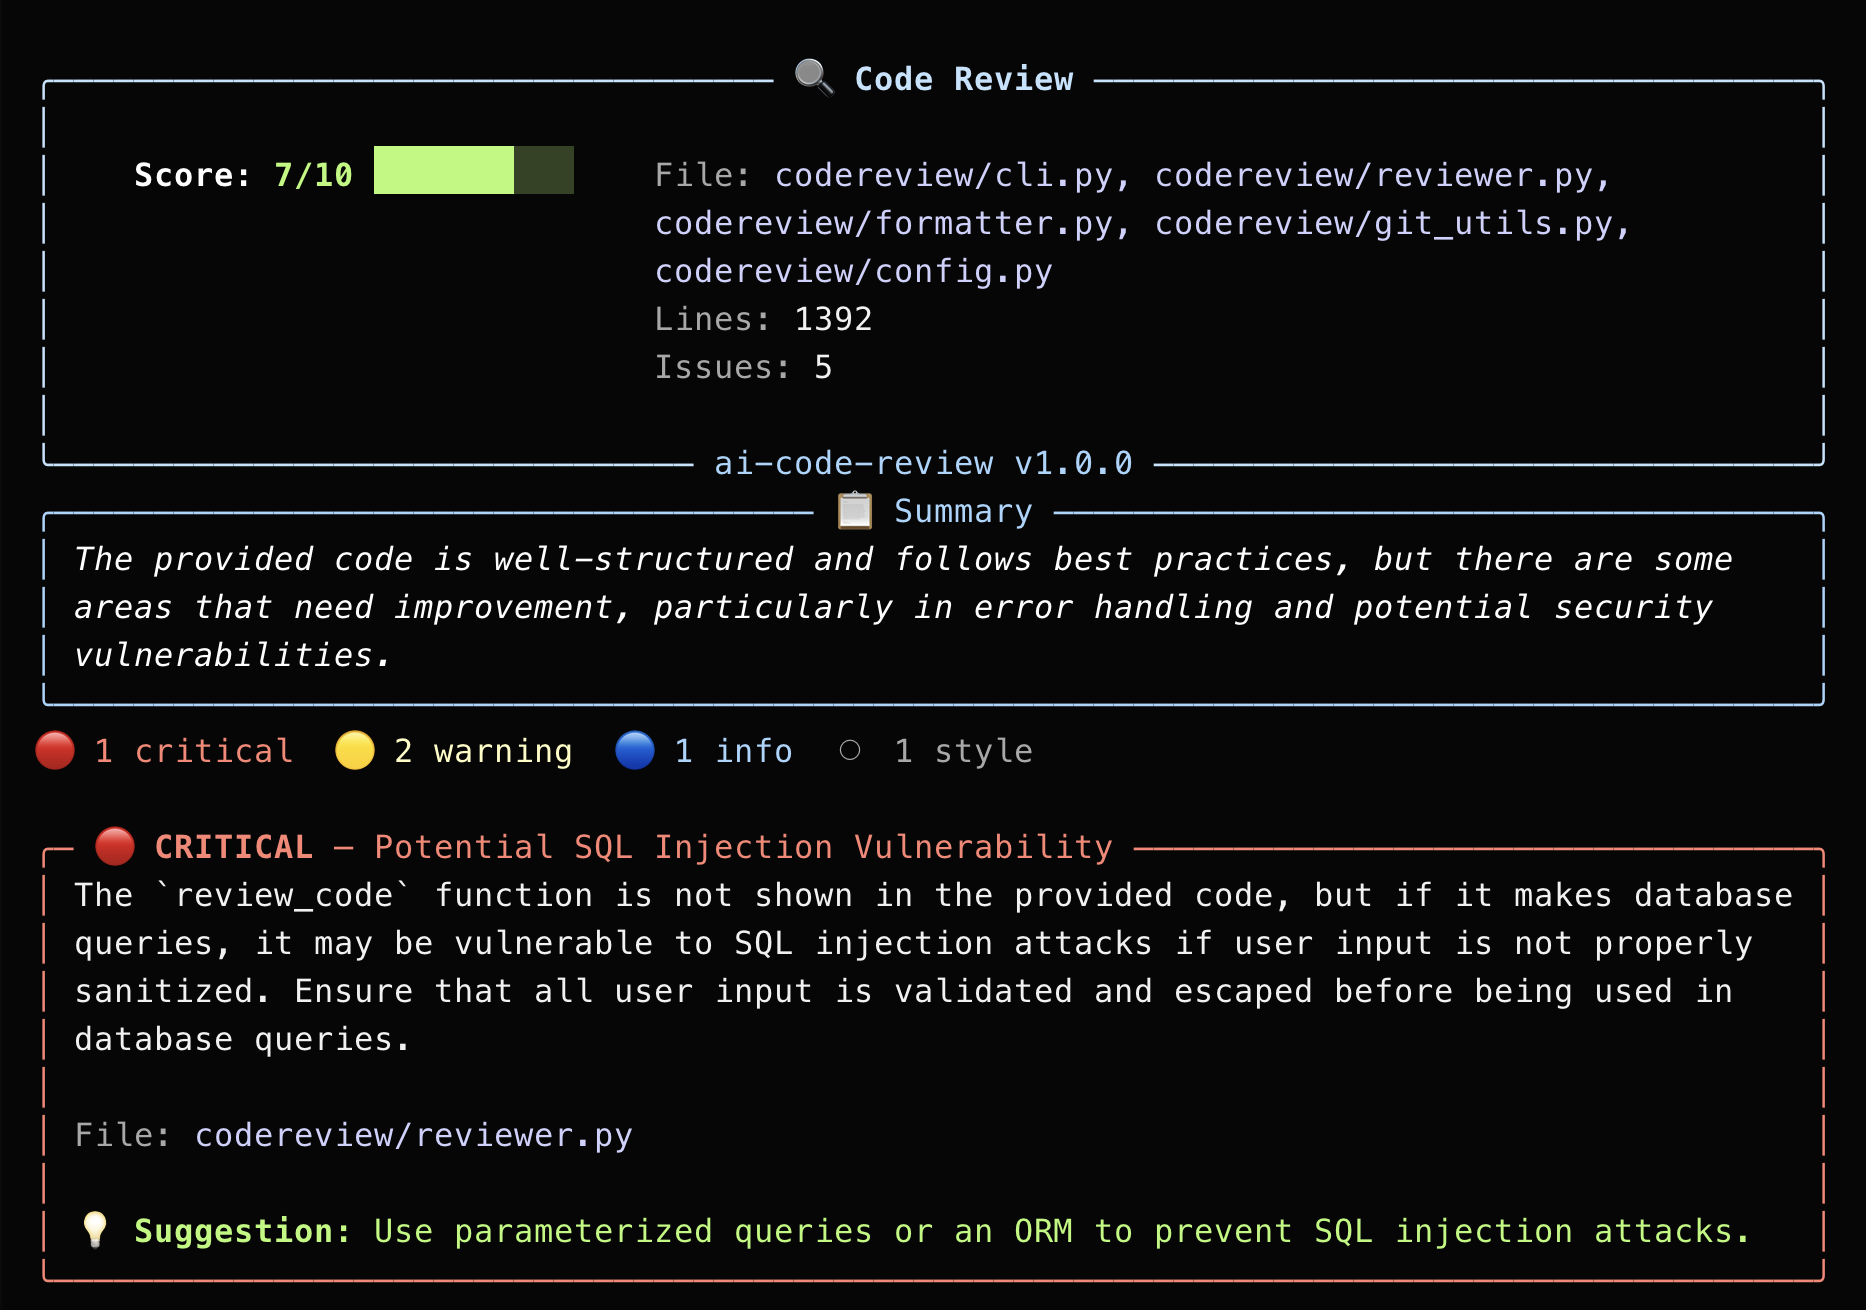 jaydendancer12/ai-code-review
Herramienta CLI impulsada por IA que revisa el código en busca de vulnerabilidades de seguridad, errores y antipatrones utilizando LLMs. Admite…
 offensive360/mcp-server
Servidor MCP que ejecuta análisis SAST en bases de código locales y devuelve hallazgos con severidad y correcciones, permitiendo que los asistentes…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Genera cinco formatos de payload de deserialización .NET para CVE-2026-56158, los entrega a través de endpoints HTTP/SOAP/JSON, e incluye servidor…
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
Documentación de CVE-2023-31606: una vulnerabilidad ReDoS en la función sanitize_html de la gema Redcloth, con análisis de causa raíz, puntuación…
 arian-gogani/enforcement-coverage
Encuentra rutas de API con autorización más débil que sus homólogas. Recuperó CVE-2026-45316 del código fuente. Incluye los resultados negativos.








