
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit
 xs2024770/cve-2024-57521-ruoyi-sqli
Auditoría estática de código de CVE-2024-57521, una inyección SQL autenticada en el módulo generador de RuoYi-Vue, con análisis de origen a destino y…
 auditinfra-io/o1js-scan
Analizador estático sin dependencias para errores de solidez en circuitos zk en o1js/Mina zkApps y circuitos Noir
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 sassoftware/shiro
CVE-2026-49268 — Análisis y remediación de una vulnerabilidad de omisión de autenticación por inyección LDAP
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberadamente vulnerable para probar la detección de Log4Shell (CVE-2021-44228), la clasificación del impacto en el código y las…
 owasp/trisuella-aidlca-framework
Marco de LLMSecOps gobernado por políticas que proporciona SAST basado en AST, escaneo de secretos, comprobaciones de cadena de suministro y CSPM…
 offensive360/sast-scan-action
GitHub Action para escaneos SAST de Offensive360 y resultados SARIF. Consulte el programa de código abierto para conocer los requisitos de…
 offensive360/mcp-server
Servidor MCP que ejecuta análisis SAST en bases de código locales y devuelve hallazgos con severidad y correcciones, permitiendo que los asistentes…
 arian-gogani/enforcement-coverage
Encuentra rutas de API con autorización más débil que sus homólogas. Recuperó CVE-2026-45316 del código fuente. Incluye los resultados negativos.
 awarexone/agentic-bug-hunter
Kit de caza de bug bounty impulsado por IA que funciona con o sin suscripción.
 splx-ai/agentic-radar
Un escáner de seguridad para tus flujos de trabajo agénticos con LLM.
 stelligent/cfn_nag
Herramienta de linting para plantillas de CloudFormation
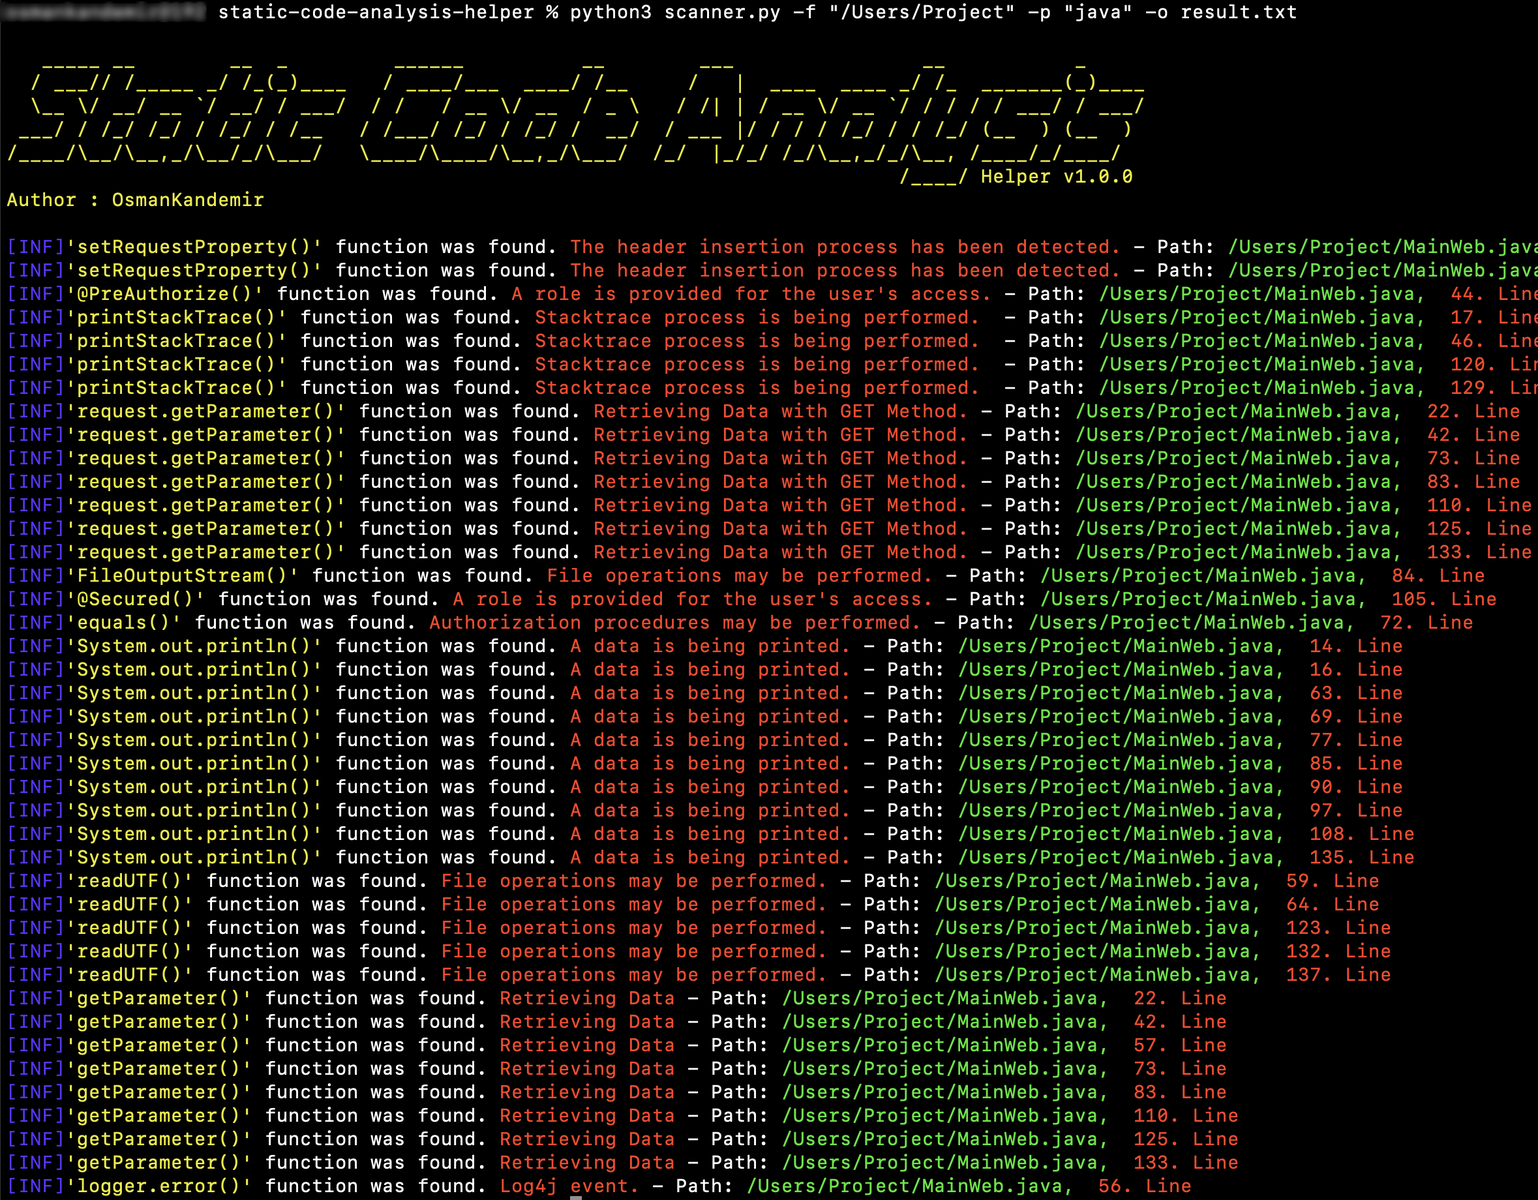 osmankandemir/static-code-analysis-helper
Examina el código fuente de proyectos en 16 lenguajes para señalar funciones peligrosas vinculadas a SQLi, XSS, SSRF, inyección de comandos,…
 contrastsecurity/contrast
CLI de SAST para escanear aplicaciones Java, JavaScript y .NET, además de funciones de AWS Lambda, detectando vulnerabilidades de código y políticas…
 analysis-tools-dev/static-analysis
Directorio curado de herramientas de análisis estático (SAST) y linters para lenguajes de programación, configuraciones, herramientas de compilación…
 controlplaneio/kubesec
Análisis de riesgos de seguridad para recursos de Kubernetes
 semgrep/semgrep-rules
Paquete de reglas de análisis estático para detectar vulnerabilidades de seguridad, patrones de código peligrosos y problemas de configuración en…
 promptfoo/modelaudit
Escáner de seguridad para archivos de modelos de IA/ML. Detecta código malicioso, puertas traseras y vulnerabilidades antes del despliegue








