
 #1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit PoC para CVE-2026-27579, una mala configuración de CORS en el backend de Appwrite, que demuestra el robo de datos de cuenta con credenciales…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 es una vulnerabilidad crítica (CVSS 9.8) en PDF.js, que permite la ejecución arbitraria de código JavaScript debido a comprobaciones de…
 elenichristopoulou/poc-cve-2026-20841
Prueba de concepto del exploit para CVE-2026-20841, una vulnerabilidad de ejecución remota de código en el Bloc de notas de Windows, que utiliza un…
 b1tbit/cve-2026-32201-exploit
Exploit en Python para CVE-2026-32201, un XSS reflejado en Microsoft SharePoint Server, que permite la suplantación no autenticada y la modificación…
 azhariramadhan/cve-2026-39047
Marco de explotación de impresoras para pruebas de seguridad a través del puerto raw 9100, con entrega de payloads PCL, bombardeo DoS, códigos QR C2,…
 keepwannabe/whatsrce
Esto es una generación automatizada de payload para CVE-2019-11932 (Ejecución remota de código en WhatsApp)

 toxy4ny/bl00dym4ry
Simulador educativo de troyanos para la formación en ciberseguridad, que simula ataques de phishing con ingeniería social, reconocimiento del…
 venomous/cloudscraper
Un módulo de Python para evadir la página anti-bot de Cloudflare.
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 mrbrutti/cartero
Framework modular de phishing con CLI para clonar sitios, enviar correos electrónicos con plantillas y lanzar campañas de phishing a través de correo…
 muraenateam/muraena
Automatiza actividades de phishing y post-phishing con un proxy inverso casi transparente que refleja dinámicamente las aplicaciones web objetivo e…
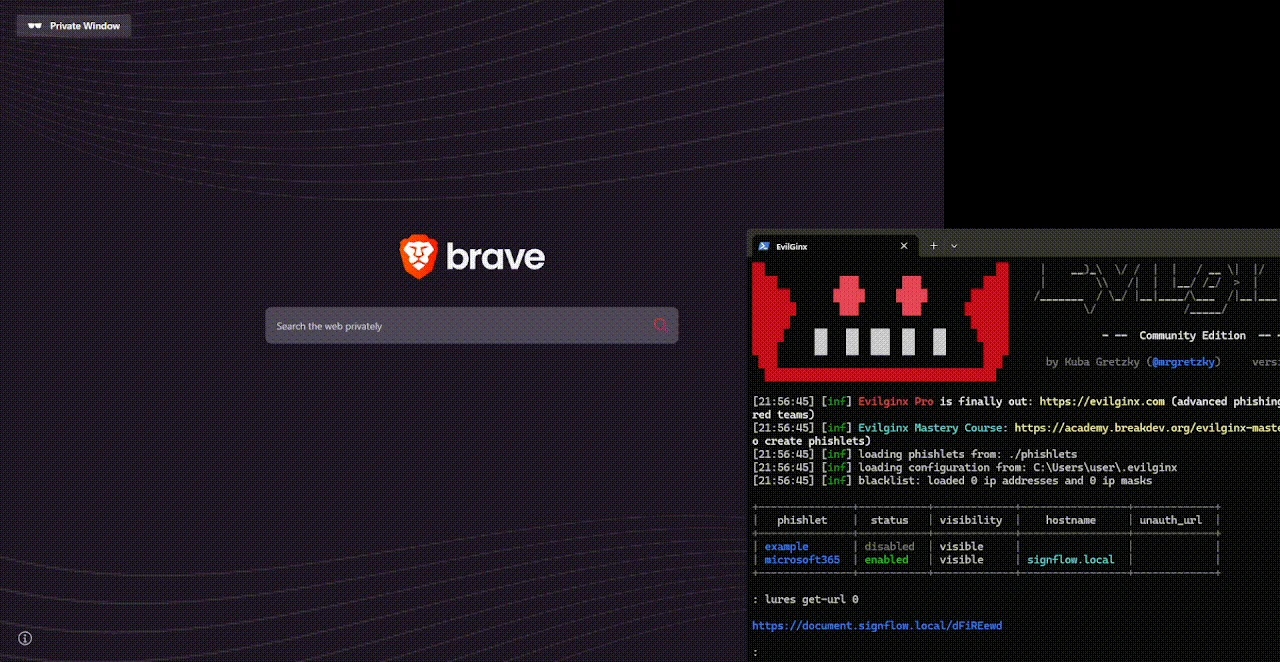 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Sin iframes, sin problemas de frame‑busting. Una librería de un solo script basada en Shadow DOM /…
 webbreacher/whatsmyname
Community-maintained dataset of 700+ websites for finding accounts by username — powers OSINT and digital footprint tools.
 ransomleak/training-security-awareness
Biblioteca interactiva de formación en concienciación sobre seguridad de código abierto con más de 130 ejercicios SCORM que cubren phishing, vishing,…
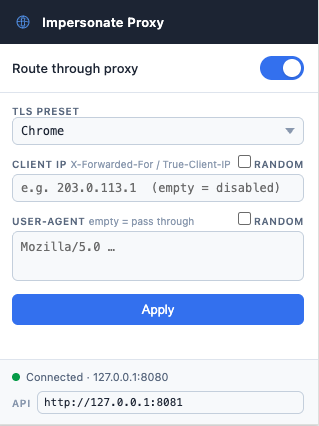 ytkoka/impersonate-proxy
Un proxy MITM local que te permite controlar las huellas TLS (JA3/JA4), las huellas de HTTP/2, el orden de las cabeceras HTTP y el User-Agent — todo…
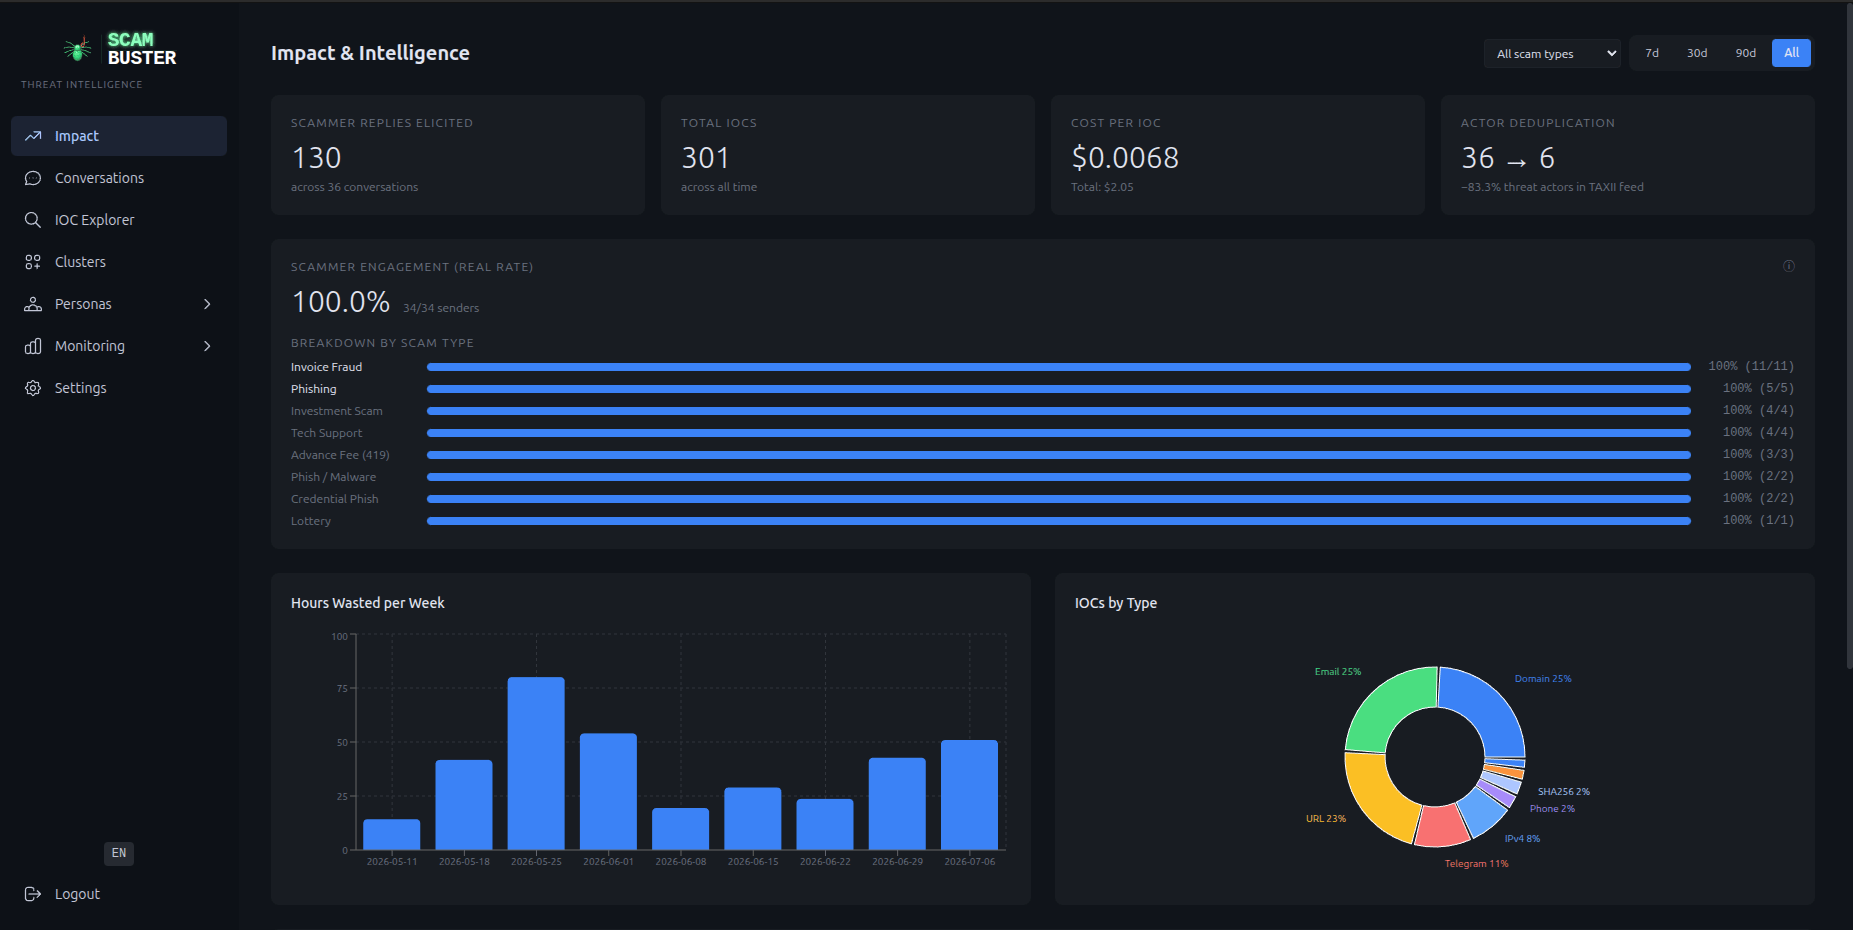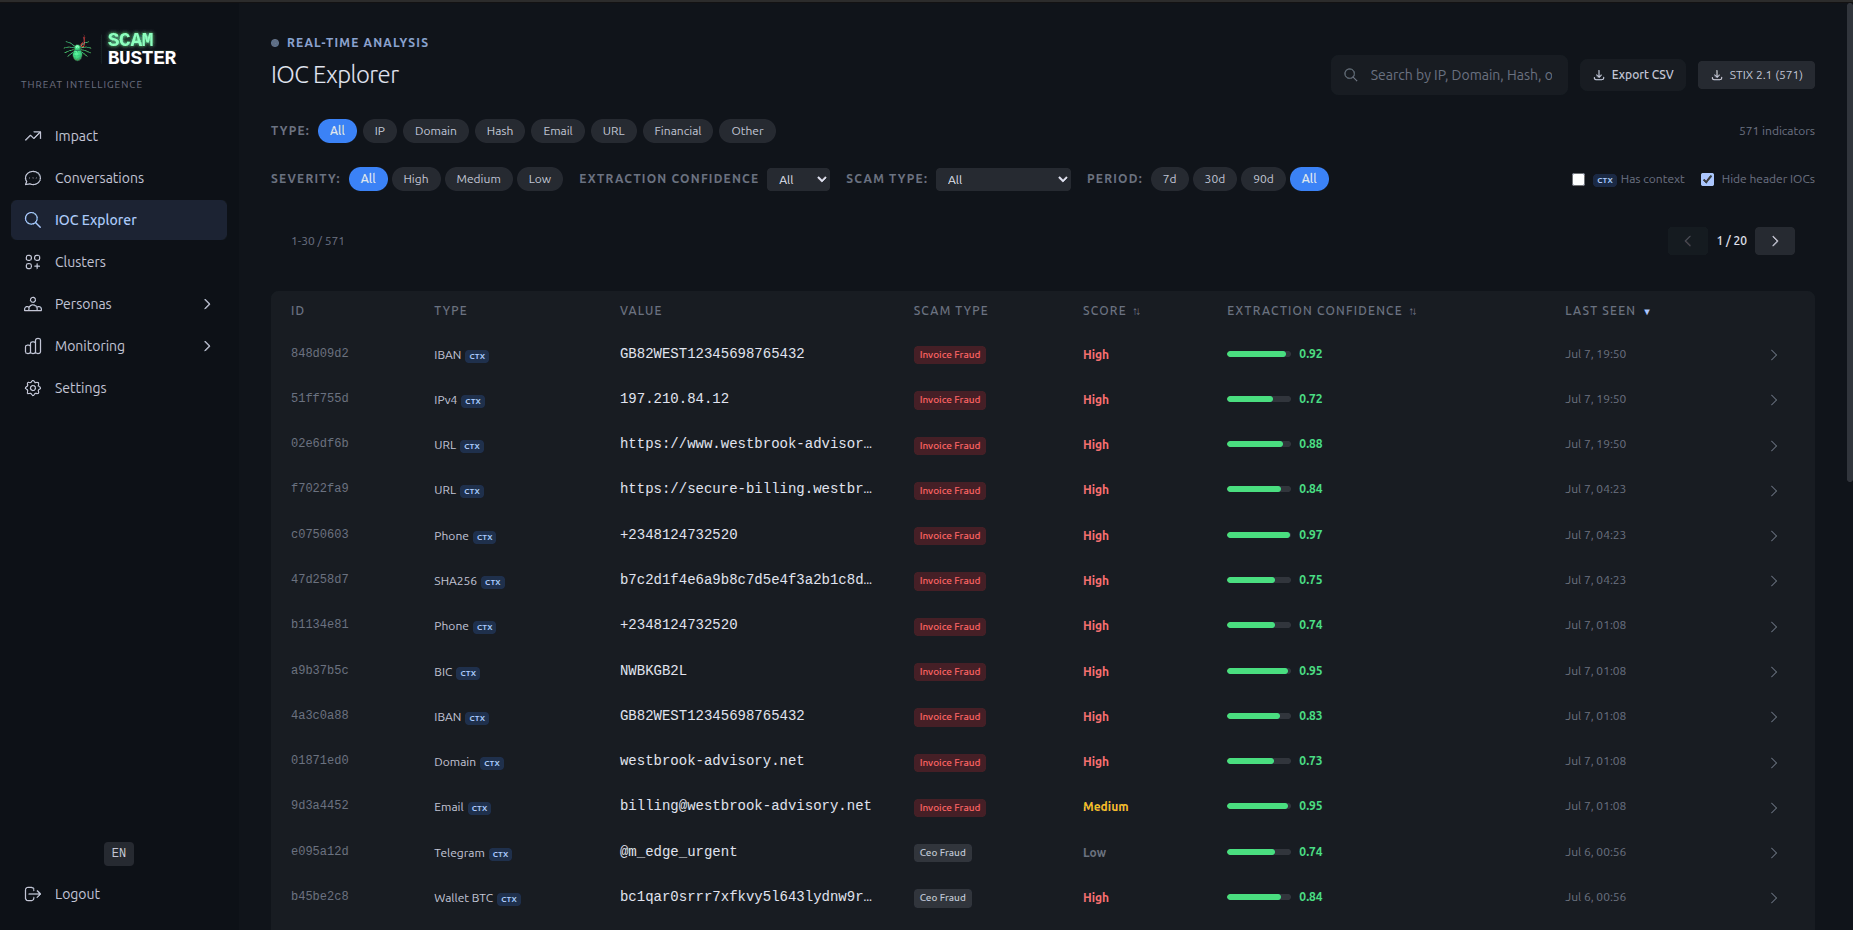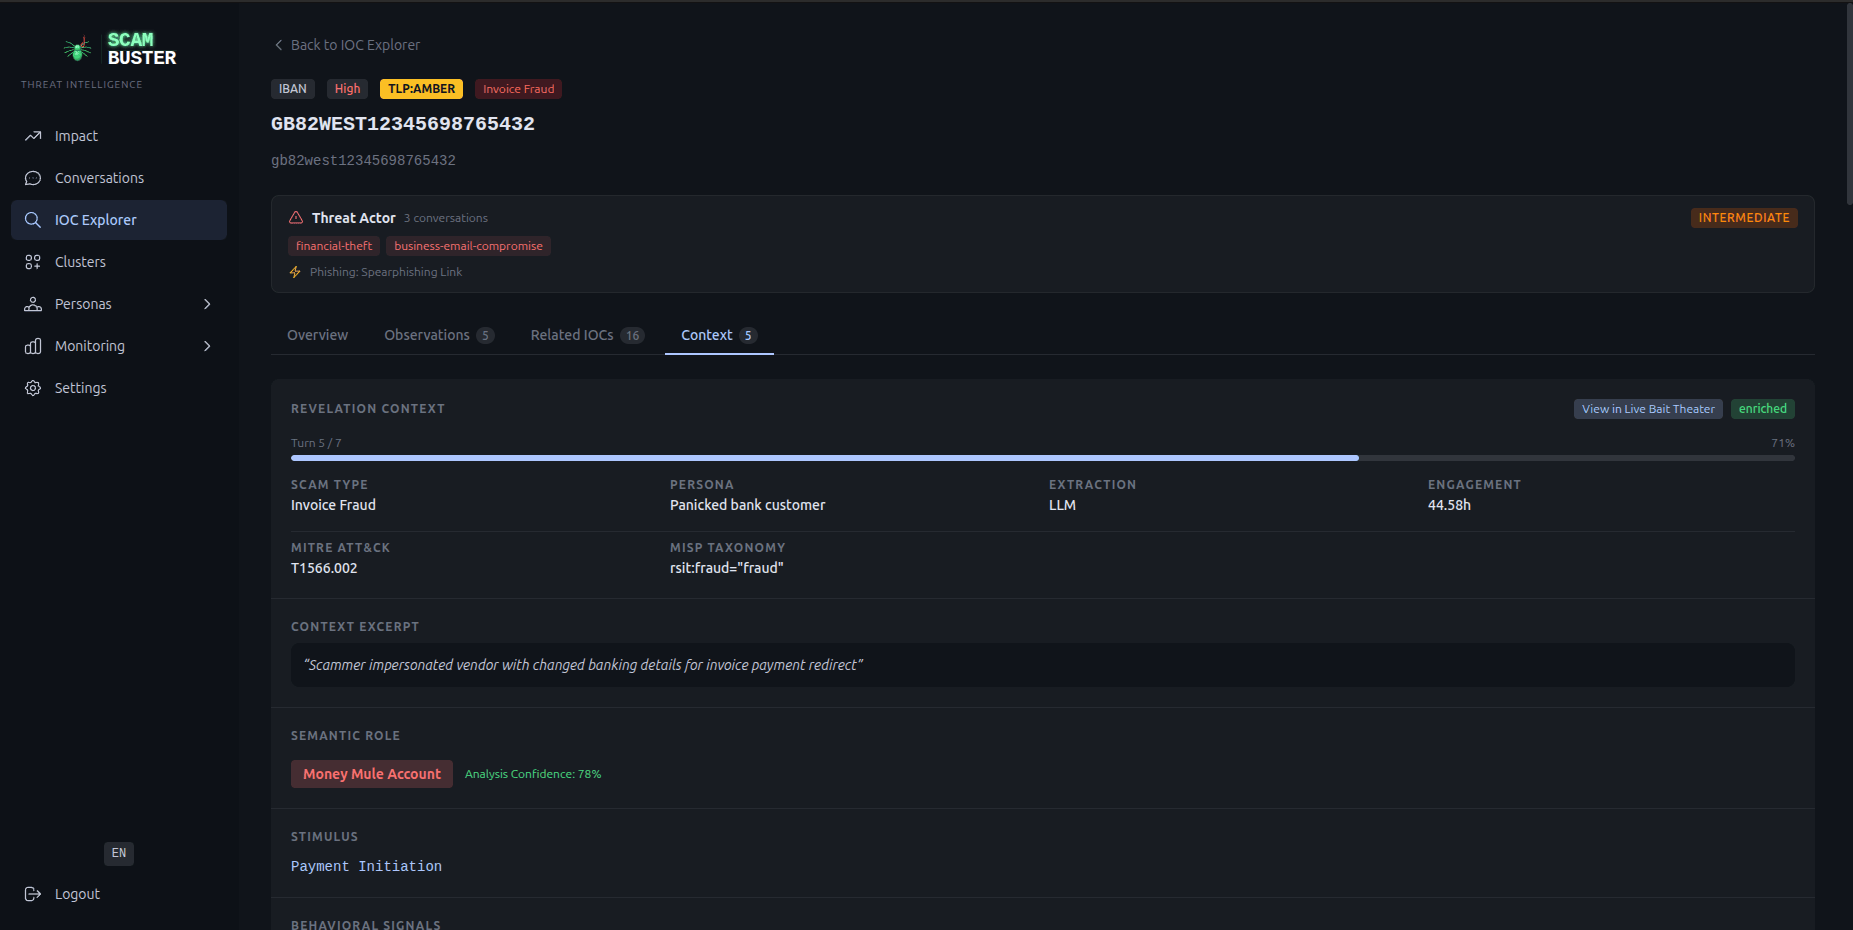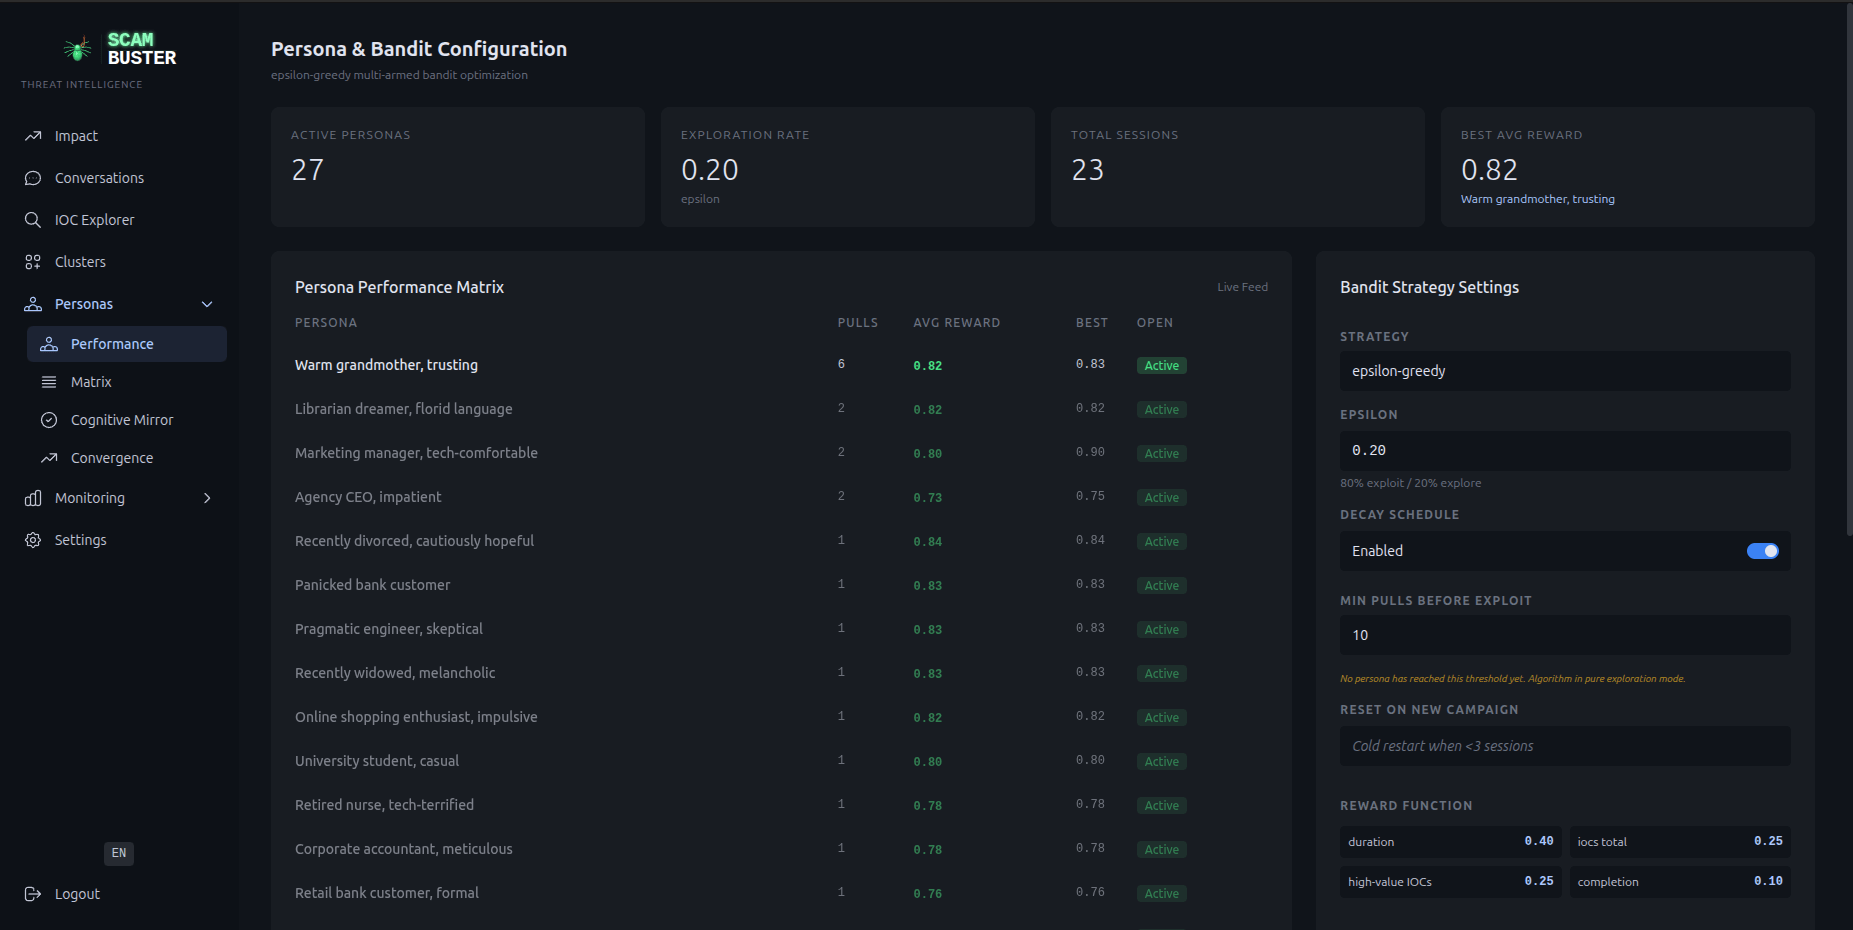 laugiov/scambuster
Laboratorio de investigación de inteligencia de amenazas e interacción defensiva. Convierte los correos de estafa entrantes en IOCs accionables…
 yfelipecruvinel/tryhackme-moniker-link
Documentación de mi laboratorio práctico Moniker Link (CVE-2024-21413) completado en TryHackMe.
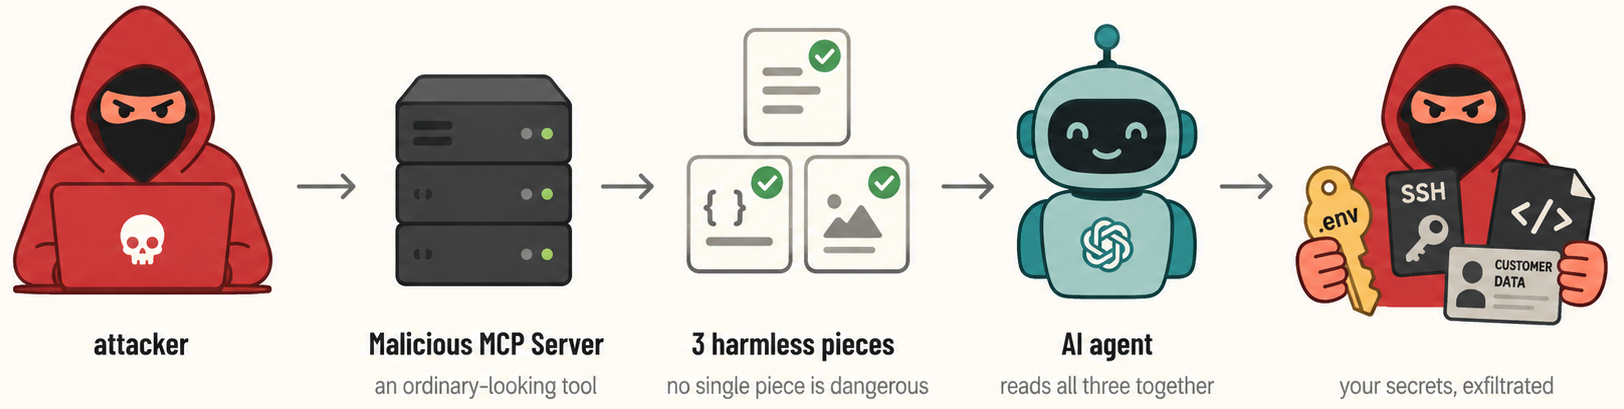 asset-group/ghostsplice
Repositorio Ghostsplice: PoC para el ataque de fragmentación de confianza entre canales







