
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 tremwil/ds3-nrssr-rce
Documentación y código de prueba de concepto para CVE-2022-24125 y CVE-2022-24126.
 tanc7/exocet-av-evasion
EXOCET - herramienta de entrega de payloads que evade AV y es indetectable
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES es el primer motor de shellcode polimórfico del mundo, con propiedades metamórficas y capacidad…
 mgeeky/shellcodefluctuation
Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…
 monoxgas/srdi
Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
 icyguider/nimcrypt2
.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
 rburrito/payloadgenerator
Un envoltorio para MSFvenom que permite la generación fácil de payloads.
 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 darthton/blackbone
Librería de hacking de memoria para Windows
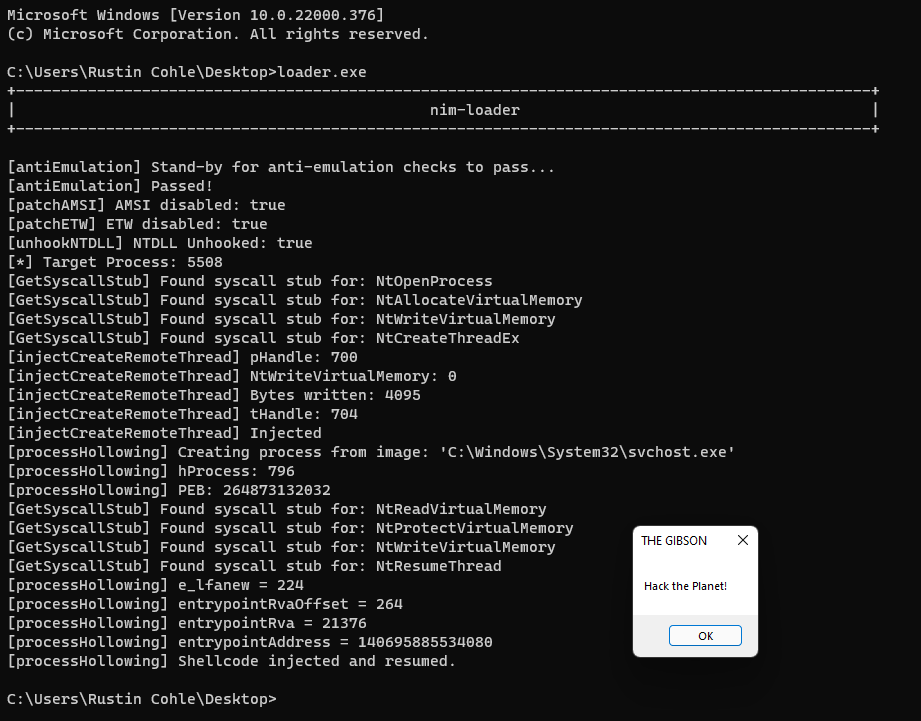 adamsvoboda/nim-loader
WIP cargador de shellcode en Nim con técnicas de evasión de EDR
 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…
 bishopfox/cve-2021-35211
Exploit en Python para la vulnerabilidad SSH de Serv-U (CVE-2021-35211) con múltiples modos de payload: stage, exec y download-execute, que permiten…
 andrewtrube/cve-2014-7205
Bassmaster Plugin NodeJS RCE
 mracumen/cve-2021-40444
Microsoft-Office-Word-MSHTML-Remote-Code-Execution-Exploit
 tiagob0b/cve-2021-40444
Generador de DOCX malicioso que explota CVE-2021-40444 (RCE de Microsoft Office Word) con carga lateral de DLL basada en CAB y cadenas de ataque…
 kal1gh0st/cve-2021-40444_cab_archives
Generador de plantillas CAB personalizadas para CVE-2021-40444, que crea archivos de gabinete maliciosos para explotar la ejecución remota de código…








