
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 bigsizeme/cve-2018-2893
Generador de shell inversa
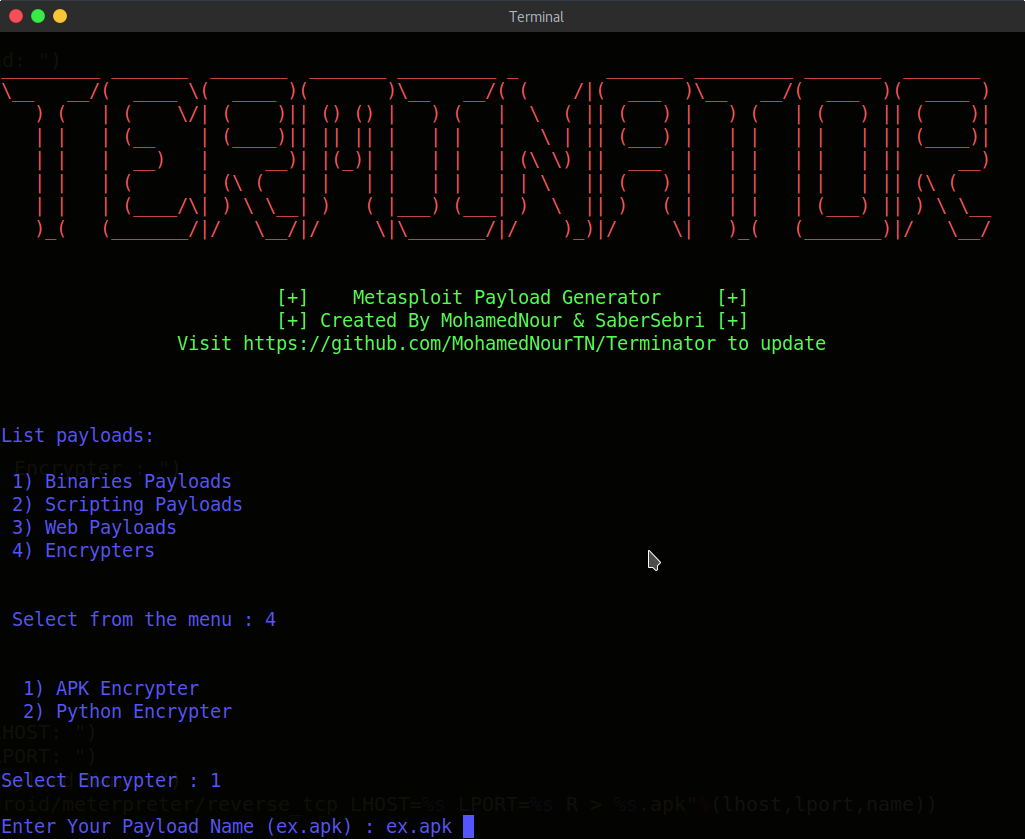 mohamednourtn/terminator
Terminator generador de payloads de metasploit
 gpoulios/ropinjector
Parchear shellcodes codificados con ROP en PEs
 runik/harmonic
Suite para el manejo de reverse shells orientada a trabajar dentro del shell nativo
 cybereason/siofra
Simula el cargador PE de Windows para identificar vulnerabilidades de secuestro de DLL, genera DLLs armadas con payloads de shellcode y detecta…
 m4sc3r4n0/astroid
ASTROID v 1.2 sortea la mayoría de los software antivirus.
 touhidshaikh/bin2shell
bin2shell es una utilidad muy pequeña para extraer código shell de un archivo binario.
 x0rz/eqgrp
Contenido descifrado de eqgrp-auction-file.tar.xz

 egebalci/egesploit
EGESPLOIT es una librería de golang para el desarrollo de malware
 whu-enjoy/cve-2012-1889
Aquí se guardan mis archivos utilizados para aprender la explotación de la vulnerabilidad CVE-2012-1889
 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
 vlad902/hacking-team-windows-kernel-lpe
Exploit anteriormente 0day de la filtración de Hacking Team, escrito por Eugene Ching/Qavar.
 johnjohnsp1/cve-2014-4113
Exploit basado en PowerShell para CVE-2014-4113 dirigido a sistemas Windows x64 con descarga y ejecución remota de payload.








