
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 alberties/ghostfuscator
El Ofuscador Protegido por Contraseña de Python
 bishopfox/sliver
Marco de Emulación de Adversarios
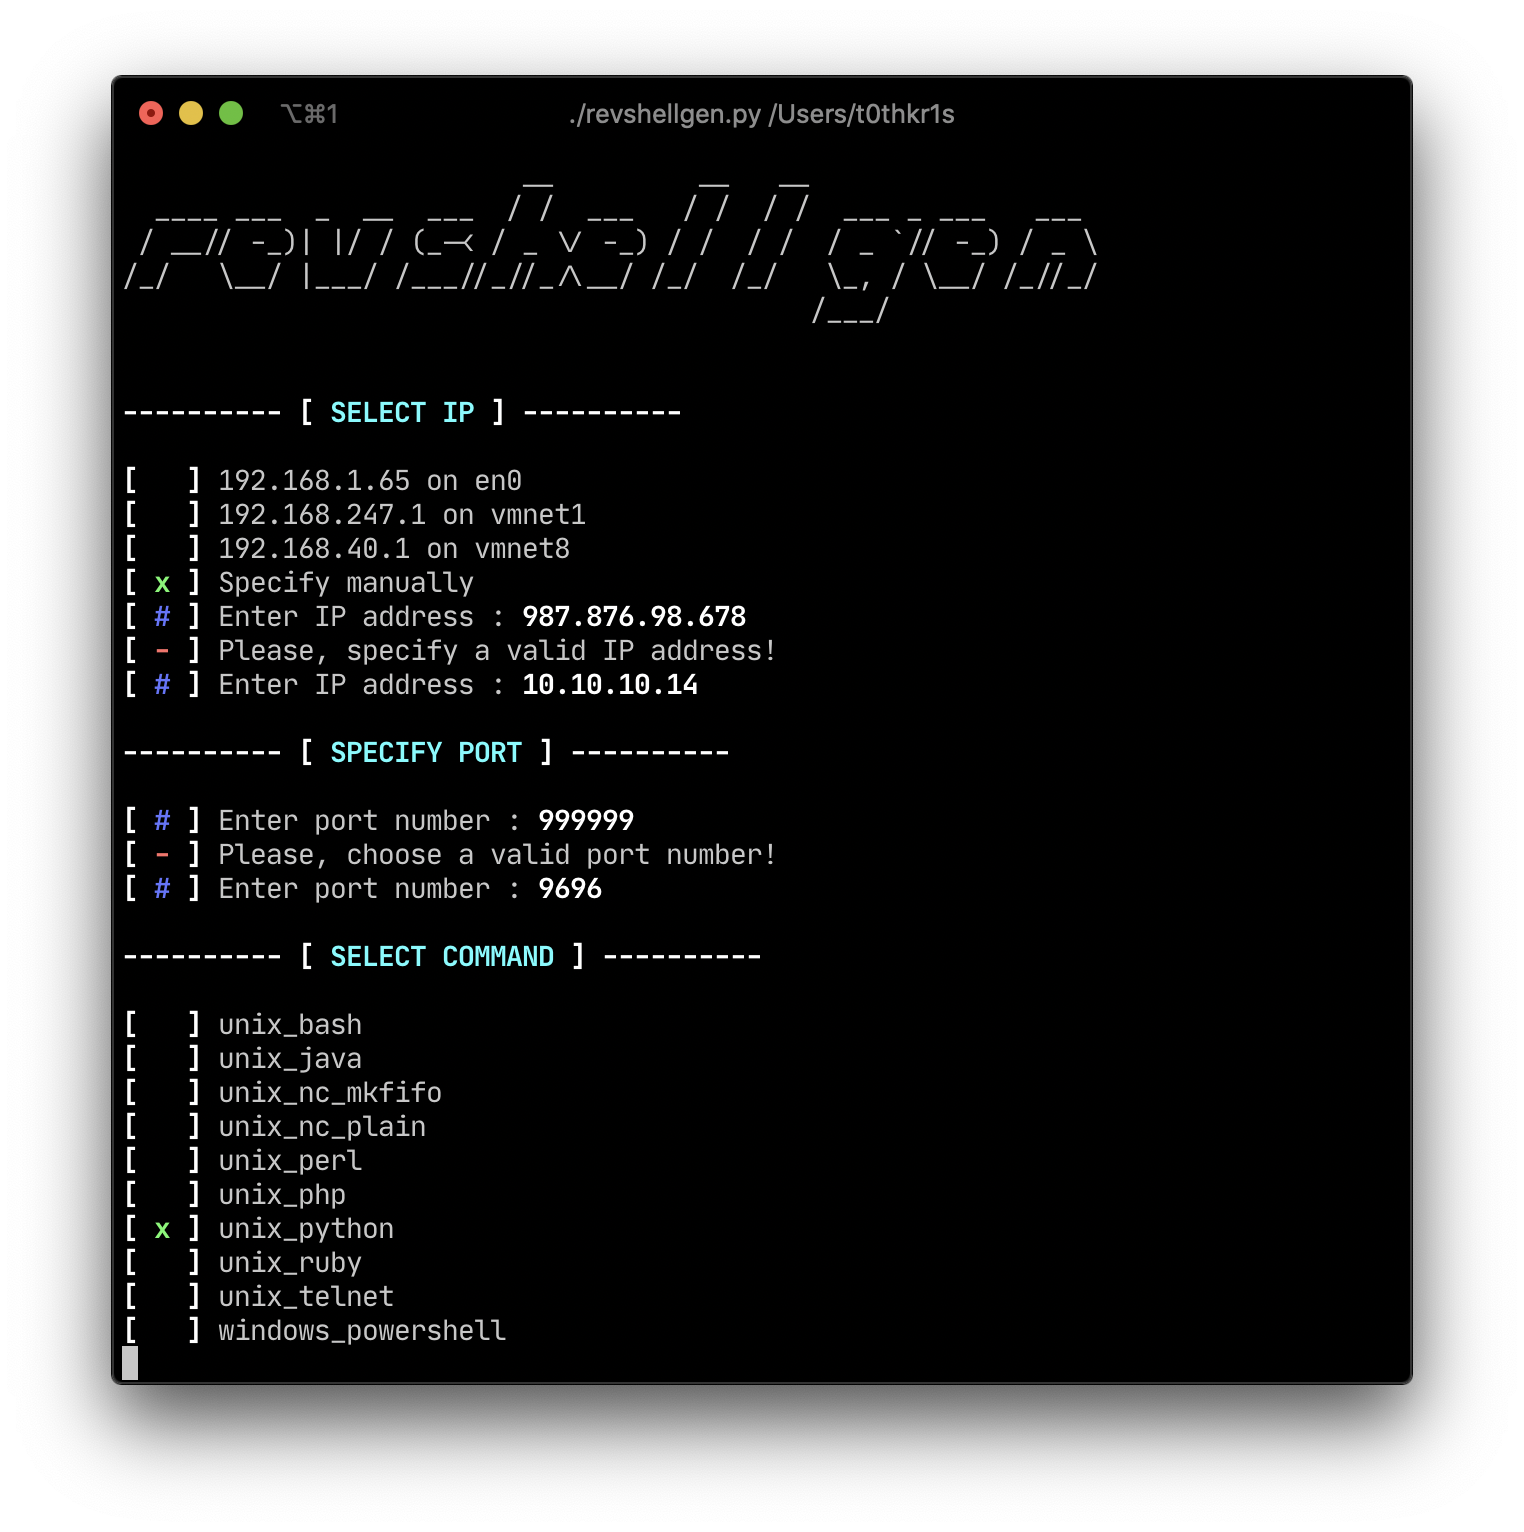 t0thkr1s/revshellgen
Generador de shell reversa escrito en Python 3.
 thewover/donut
Genera shellcode independiente de posición para x86, x64 o AMD64+x86 que carga .NET Assemblies, archivos PE y otras cargas útiles de Windows desde la…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/


 s0lst1c3/dropengine
DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…
 hasherezade/pe_to_shellcode
Convierte PE en shellcode
 shutdownrepo/shellerator
Herramienta CLI simple para la generación de shells bind y reverse en múltiples lenguajes
 tokyoneon/chimera
Chimera es un script de ofuscación de PowerShell diseñado para eludir AMSI y soluciones antivirus comerciales.
 egebalci/sgn
Codificador binario polimórfico para payloads de seguridad ofensiva. Codifica shellcode con bucle de retroalimentación basado en LFSR, inyección de…
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.
 zznop/sploit
Paquete Go que ayuda en el análisis y explotación binaria.
 jthuraisamy/syswhispers2
Evasión de AV/EDR mediante llamadas directas al sistema.



