
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 petitoto/chromium-exploit-dev
Toolkit para convertir vulnerabilidades de Chromium en exploits fiables, multiplataforma y de cadena completa.
 sam00/poc-cve-2026-0300-exploit
Palo Alto - Exploit CVE-2026-0300
 saerxcit/libtp_gadget
Crystal Palace, biblioteca para proxear llamadas a la API Nt a través del Threadpool. Actualizada para call gadgets.
 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)

 touhidshaikh/bin2shell
bin2shell es una utilidad muy pequeña para extraer código shell de un archivo binario.
 vlad902/hacking-team-windows-kernel-lpe
Exploit anteriormente 0day de la filtración de Hacking Team, escrito por Eugene Ching/Qavar.
 x0rz/eqgrp
Contenido descifrado de eqgrp-auction-file.tar.xz
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basado en C para evadir PayloadRestrictions.dll de Windows y la mitigación ROP de wdeg, permitiendo la ejecución de payloads y la explotación…
 bishopfox/cve-2021-35211
Exploit en Python para la vulnerabilidad SSH de Serv-U (CVE-2021-35211) con múltiples modos de payload: stage, exec y download-execute, que permiten…
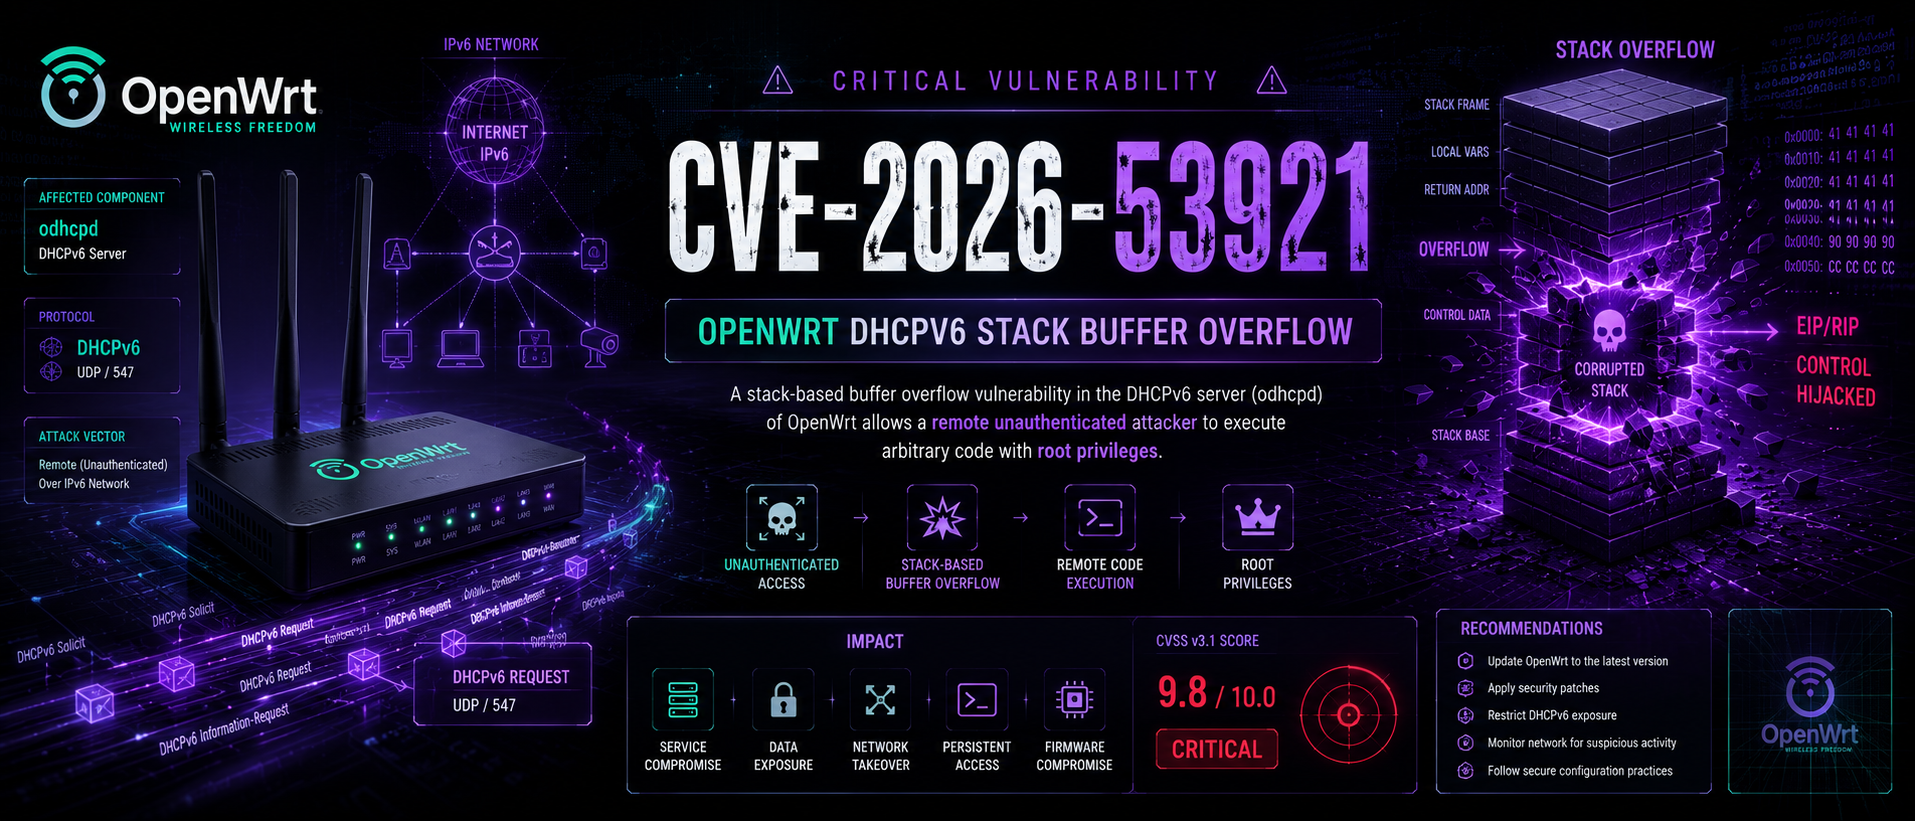 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ Write-Up detallado y completo de la vulnerabilidad, y Verificador y Multi-exploit para RCE en…
 hvictor/shellcode-x64
Shellcodes para Windows >= 11 x64
 gh05tcrew/metasploitmcp
Servidor MCP para Metasploit
 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
 theman001/cve-2025-62215
CVE-2025-62215: Condición de carrera en el kernel de Windows + Doble liberación EoP








