#1

 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 chaelsoo/hollow
Un generador de cargadores de shellcode con soporte para múltiples técnicas de inyección, diseñado para operaciones de red team.
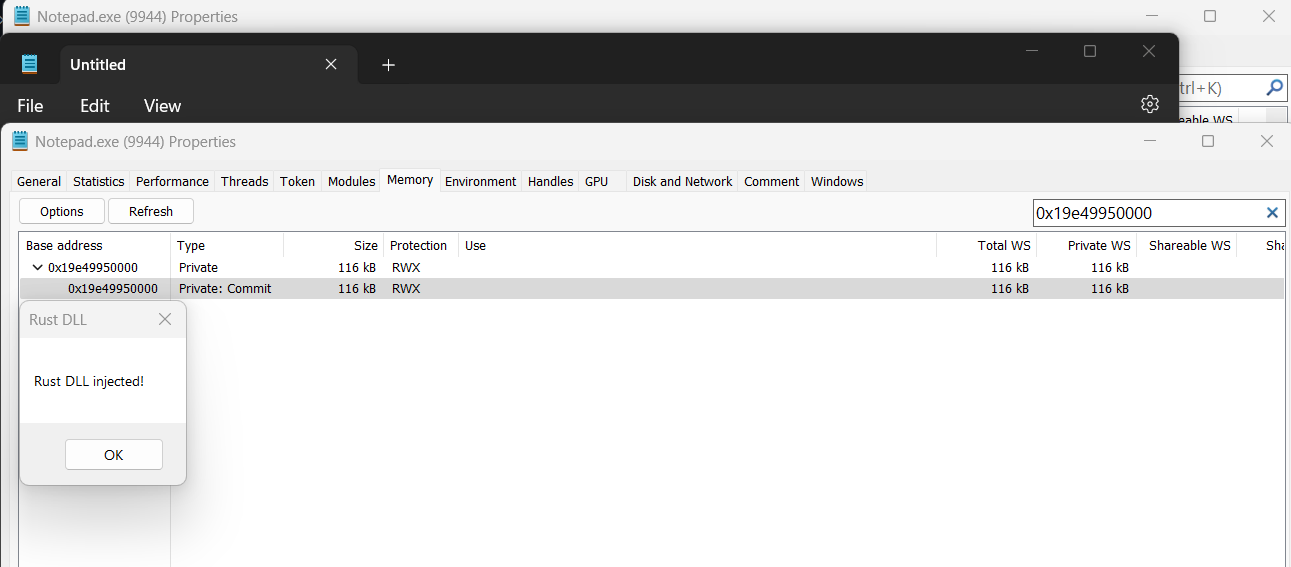 memn0ps/venom-rs
Rusty Injection: inyección de DLL reflectante mediante shellcode (sRDI) en Rust (Nombre en clave: Venom)
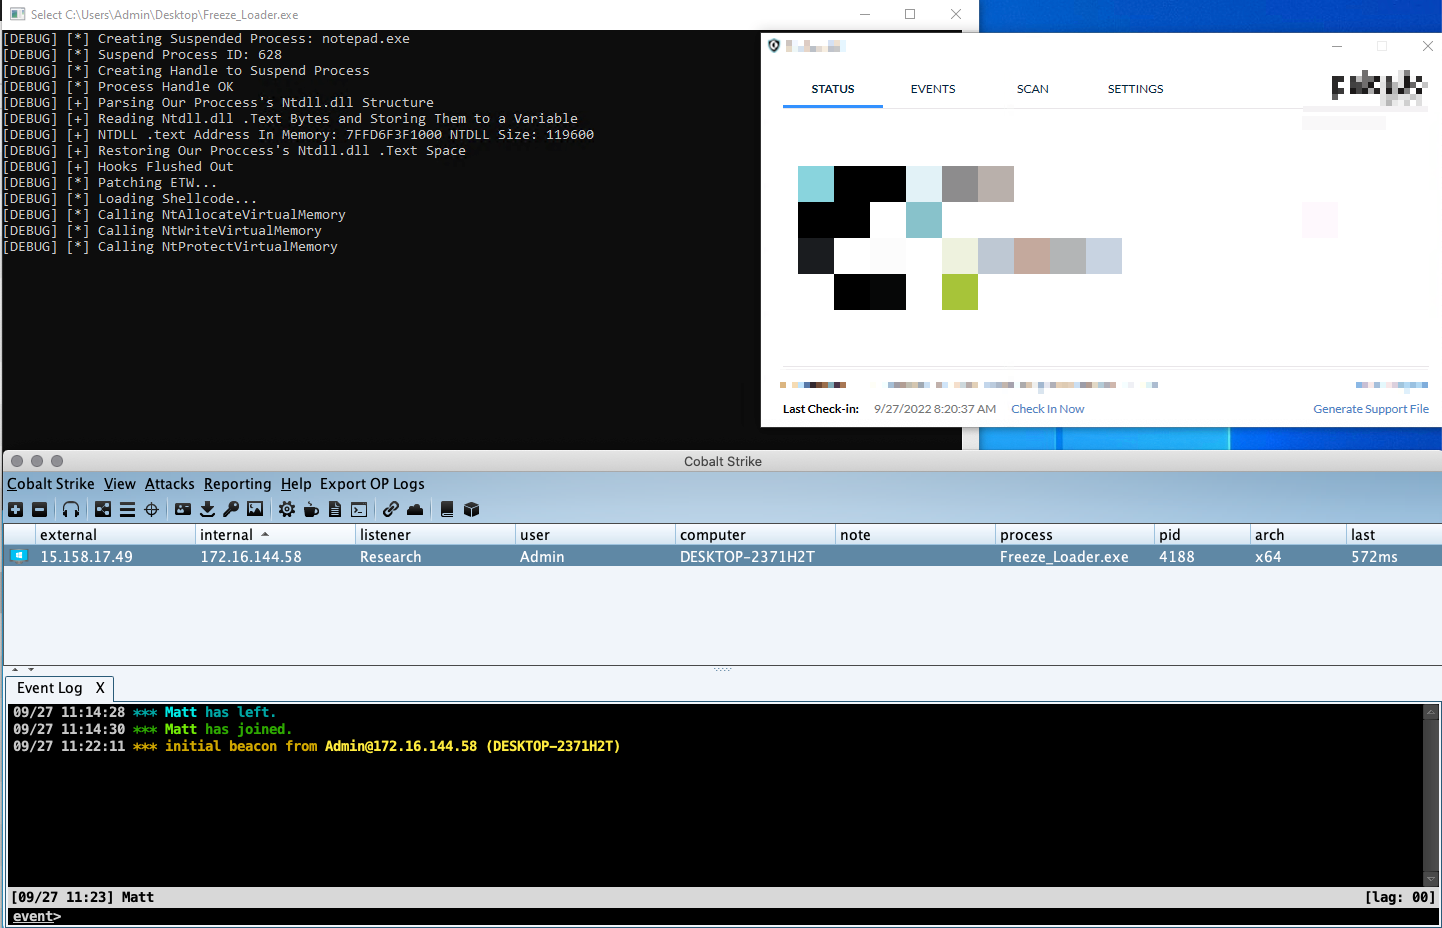 optiv/freeze
Freeze es un kit de herramientas de payloads para evadir EDRs mediante procesos suspendidos, syscalls directas y métodos de ejecución alternativos.
 havocframework/havoc
El Havoc Framework
 optiv/mangle
Mangle es una herramienta que manipula aspectos de ejecutables compilados (.exe o DLL) para evadir la detección de los EDR
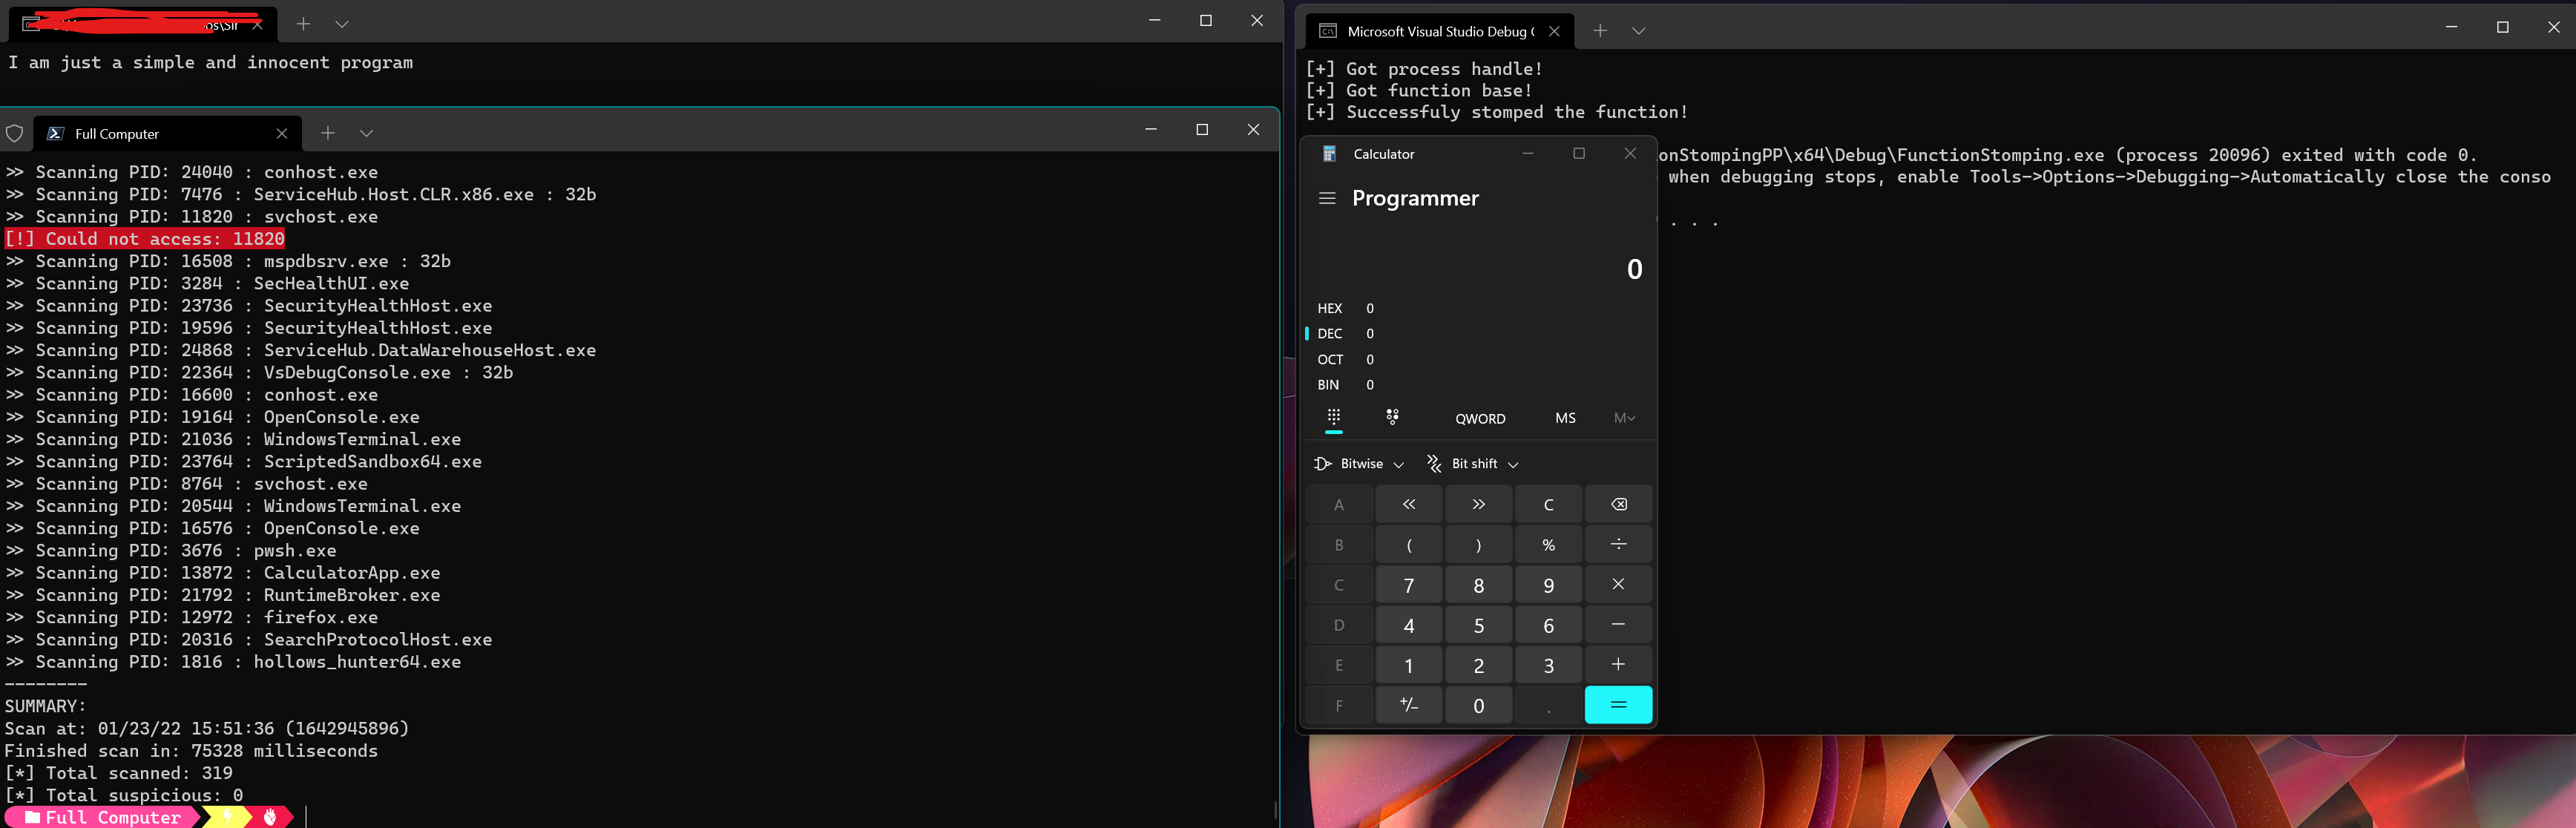 idov31/functionstomping
Técnica de inyección de shellcode. Proporcionado como encabezado de C++, programa independiente de Rust o biblioteca.
 octetsplicer/lazypariah
Una herramienta para generar payloads de reverse shell sobre la marcha.
 getrektboy724/meterpwrshell
Herramienta automatizada que genera el payload perfecto de Meterpreter en PowerShell
 oddcod3/phantom-evasion
Herramienta de evasión de antivirus en Python
 veil-framework/veil
Veil 3.1.X (Consulta la información de la versión en Veil en tiempo de ejecución)
 egebalci/egesploit
EGESPLOIT es una librería de golang para el desarrollo de malware
 egebalci/hercules
HERCULES es un generador de payloads especial que puede evadir software antivirus.
 veil-framework/veil-evasion
Veil Evasion ya no recibe soporte, ¡usa Veil 3.0!