
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 m4sc3r4n0/astroid
ASTROID v 1.2 sortea la mayoría de los software antivirus.
 machine1337/fudshell
Un script eficiente para generar una reverse shell persistente FUD para Red Teaming. No subas el stub generado a Virustotal.
 saerxcit/libtp_gadget
Crystal Palace, biblioteca para proxear llamadas a la API Nt a través del Threadpool. Actualizada para call gadgets.
 flabbergastedbd/cve-2019-11707
https://bugs.chromium.org/p/project-zero/issues/detail?id=1820
 moonheadobj/cve-2019-9766
CVE-2019-9766 React
 nudttan91/webmin-cve-2022-0824-enhanced-exploit
Exploit en Python para Webmin CVE-2022-0824 con soporte de modo dual: ejecución directa de comandos y shell reversa. Incluye múltiples tipos de…
 orangepirate/cve-2018-9948-9958-exp
un exploit para cve-2018-9948/9958, shellcode actual llamado win-calc
 blueisbeautiful/cve-2018-19323
Un framework de explotación para CVE-2018-19323 - Vulnerabilidad de escalada de privilegios GIGABYTE GDrv con soporte multiarquitectura e integración…
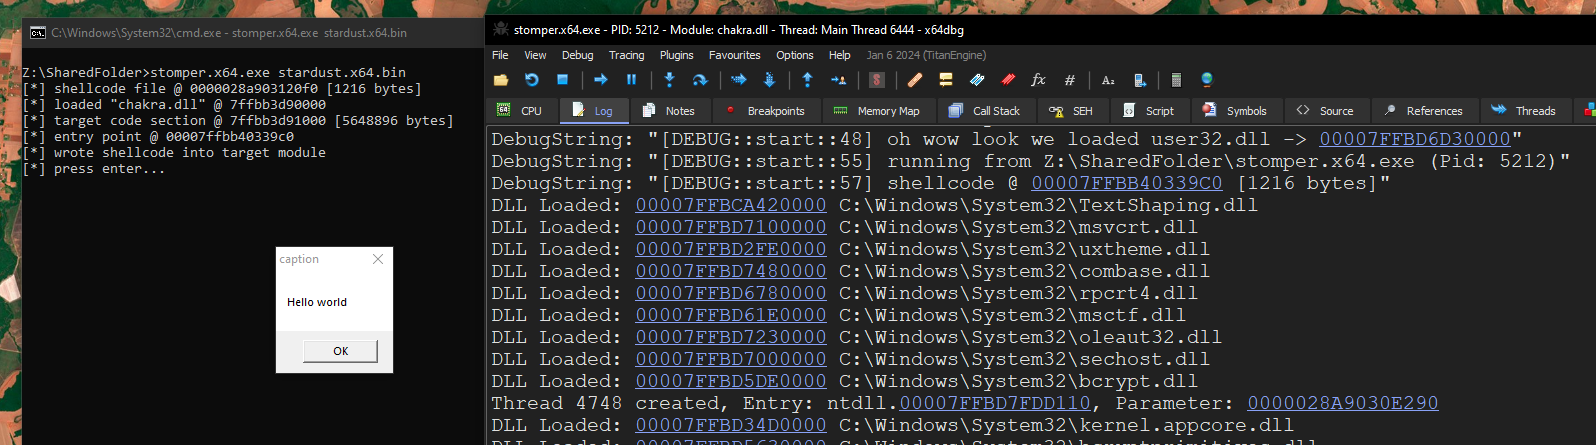 cracked5pider/stardust
Una plantilla moderna de implante independiente de posición de 32/64 bits
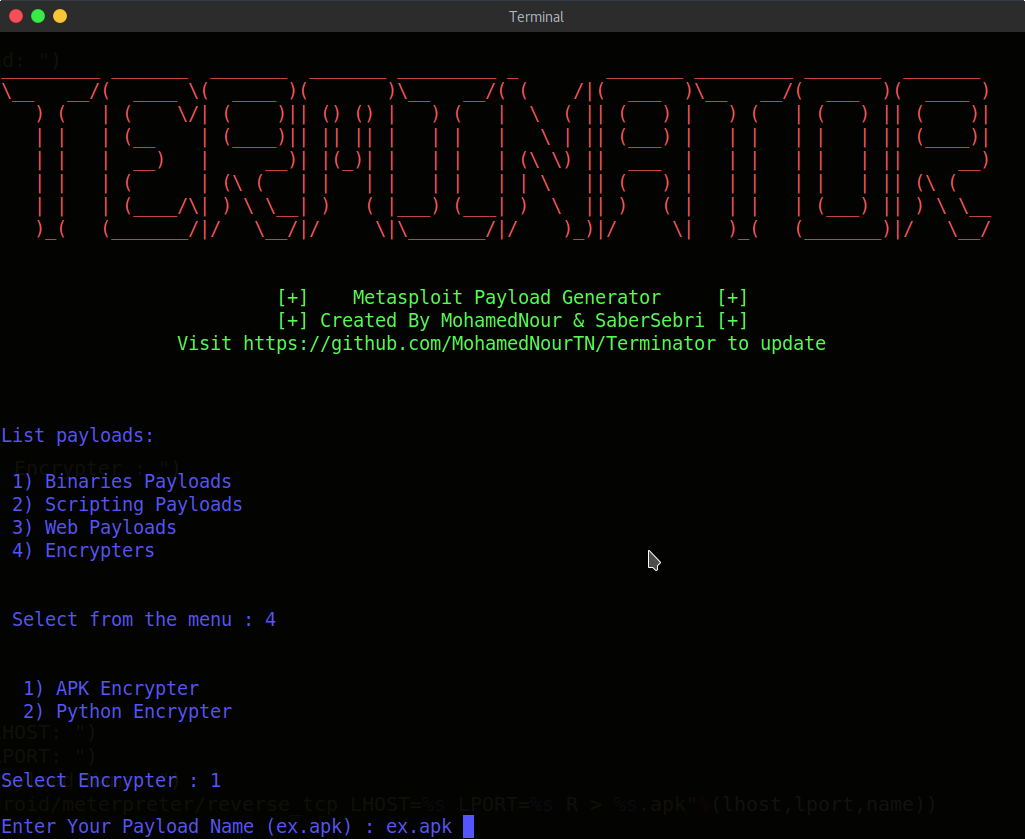 mohamednourtn/terminator
Terminator generador de payloads de metasploit
 sliverarmory/malasada
Cargador de shellcode desde biblioteca compartida de Linux
 elweth-sec/cve-2023-2255
CVE-2023-2255 Libre Office
 oldboy21/shgenob
Herramienta basada en Python para generar Shellcode desde PIC C
 mahmoudimus/static_asm
Ensamblador de solo cabecera en tiempo de compilación en C++2x para la codificación de instrucciones x86/x86-64
 hvictor/shellcode-x64
Shellcodes para Windows >= 11 x64
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
Exploit para CVE-2026-38526 en Krayin CRM v2.2.x - RCE autenticado mediante bypass de carga de archivos en TinyMCE. Incluye shell interactiva,…
 drac0nids/cve-2017-8570
## Generar automáticamente archivos ppsx maliciosos para cve-2017-8570 en Kali y configurar el listener de msf








