
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 cybereason/siofra
Simula el cargador PE de Windows para identificar vulnerabilidades de secuestro de DLL, genera DLLs armadas con payloads de shellcode y detecta…
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 pimps/cve-2019-2725
Deserialización insegura de WebLogic - CVE-2019-2725 constructor de payloads y exploit
 l-urk/cve-2024-6387
Script de Python de prueba de concepto para el exploit regreSSHion.
 tanc7/exocet-av-evasion
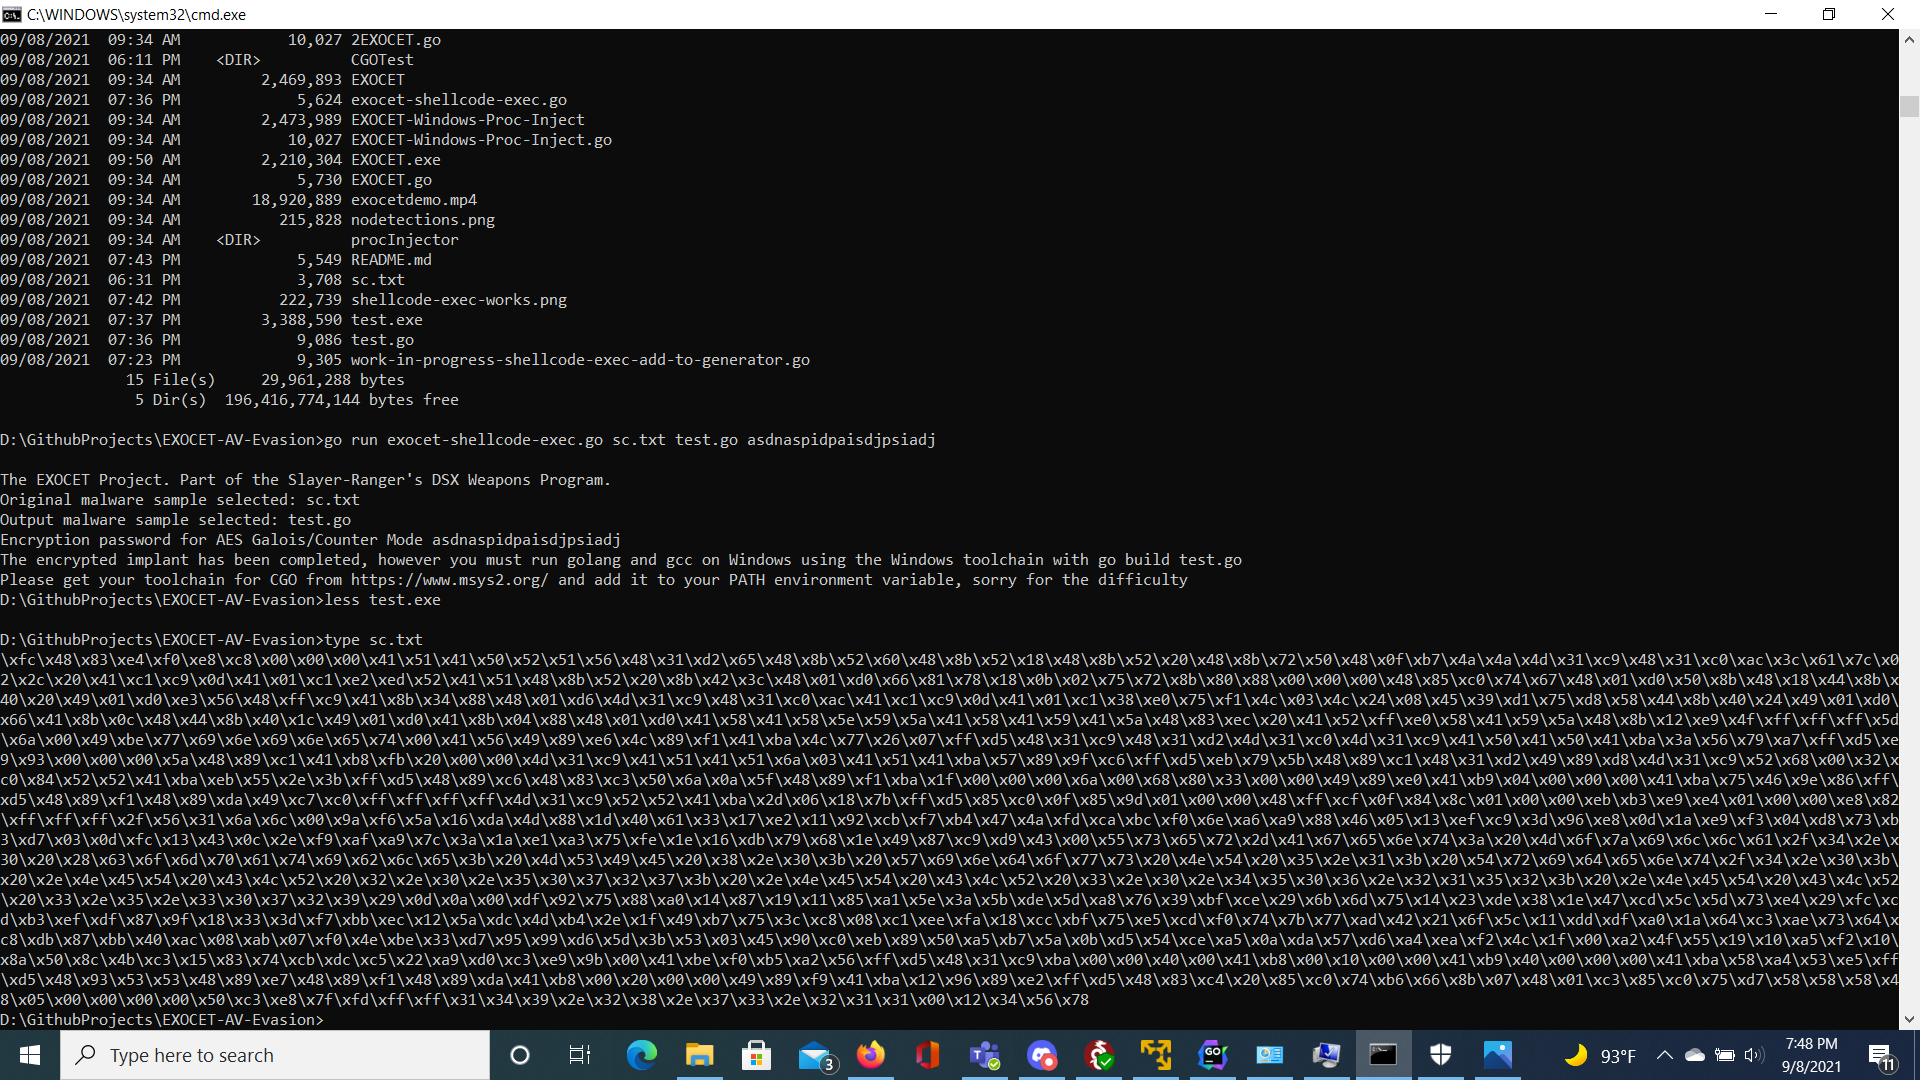
EXOCET - herramienta de entrega de payloads que evade AV y es indetectable
 t0thkr1s/revshellgen
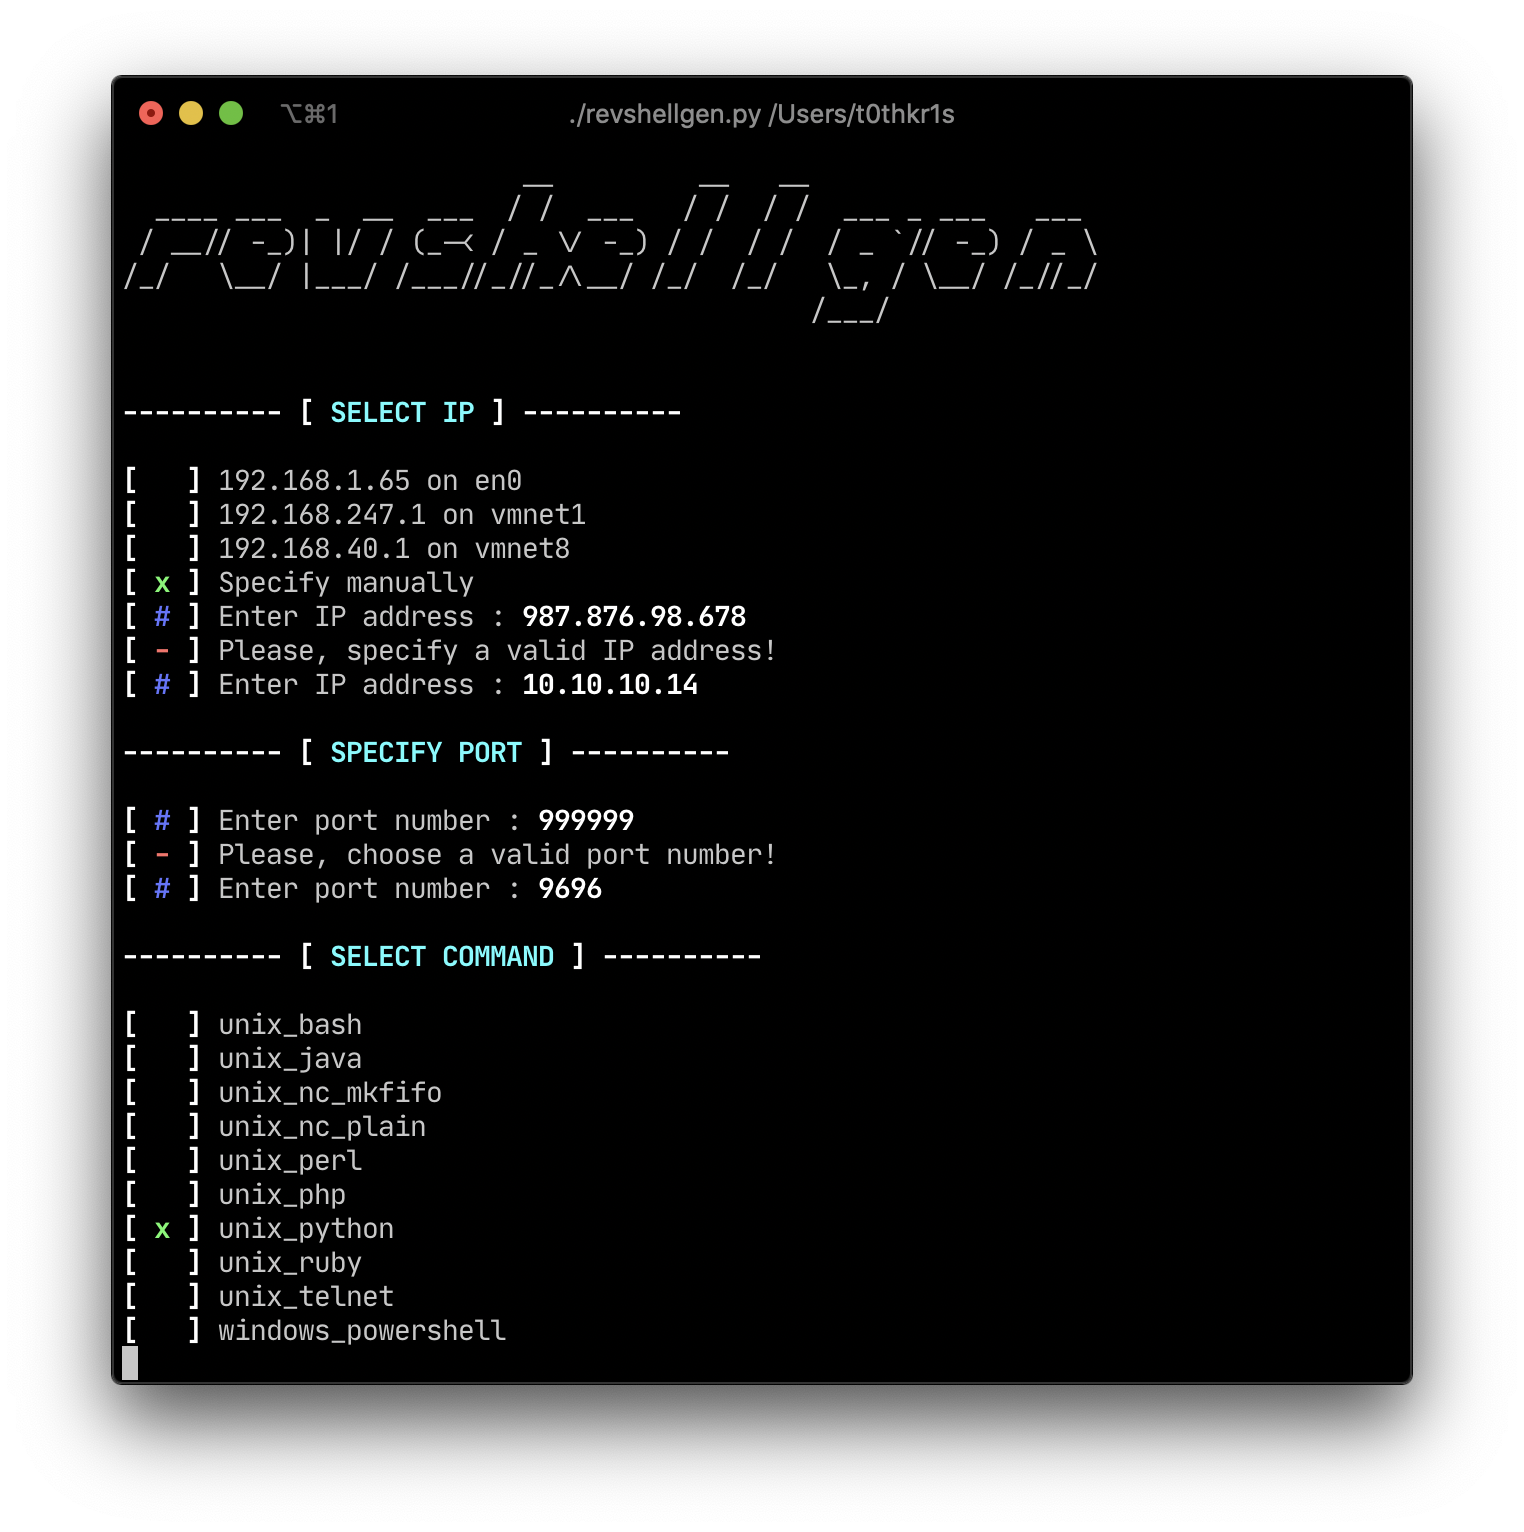
Generador de shell reversa escrito en Python 3.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus STEALTH KILLER. MorphAES es el primer motor de shellcode polimórfico del mundo, con propiedades metamórficas y capacidad…
 petitoto/chromium-exploit-dev
Toolkit para convertir vulnerabilidades de Chromium en exploits fiables, multiplataforma y de cadena completa.
 flangvik/sharpproxylogon
PoC en C# para CVE-2021-26855, también conocido como ProxyLogon, soporta tanto el shell web clásicamente semi-interactivo como la inyección de…
 blacknbunny/mcreator
Generador de Reverse Shell Codificado con Técnicas para Evadir AV's

 licitrasimone/crystalsliver
Kit de evasión Crystal Palace para Sliver
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
 damariion/cve-2015-8522.rce
Exploit para CVE-2015-8522 dirigido a Tivoli FastBack Server con desbordamiento de búfer basado en pila, evasión de ASLR/DEP y establecimiento…








