
 #1
Herramientas para crear y gestionar entornos aislados (máquinas virtuales, contenedores) para pruebas de seguridad y análisis de malware.
Recomendado por Kitploit
 spensercai/copy_fail
Exploit PoC en Rust para LPE del kernel de Linux CVE-2026-31431 (escritura en page-cache de AF_ALG) más defensa en tiempo de ejecución con eBPF que…
 aarif450/aarif450.github.io
Explota el escape de invitado a host de KVM/x86 CVE-2026-64561 con Zapscape, una prueba de concepto que demuestra la vulnerabilidad del hipervisor.
 huzjie/aegisagent
Puerta de enlace de seguridad en tiempo de ejecución para agentes de IA: certifica criptográficamente las llamadas a herramientas, aplica políticas,…
 horkimhab/cve-2026-53365
CVE-2026-53365

 roxanne_ardary/securekit
Securekit es un núcleo de seguridad independiente del protocolo que aplica la ejecución en entorno aislado (sandbox) y de confianza cero para el uso…
 suominen/januscape
Seguimiento de Januscape (CVE-2026-53359), el escape de invitado a host de KVM/x86
 suominen/itscape
Seguimiento de ITScape (CVE-2026-46316), el escape de invitado a host en KVM/arm64
 dylan-chainguard/cve-2026-22732-poc
Prueba de concepto que demuestra CVE-2026-22732, una falla de Spring Security donde setIntHeader("Content-Length") elimina todos los encabezados de…
 mrunalp/block-copyfail
BPF LSM blocker para CVE-2026-31431 (Copy Fail): remediación sin reinicio para OpenShift 4
 fevar54/cve-2026-76461-detection-kit-
Kit de detección defensiva para CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway, con reglas Sigma y YARA, IOCs y guía de…
 pauldechassey/cve-2026-21636
Prueba de concepto que demuestra una evasión del modelo de permisos de Node.js (CVE-2026-21636) que permite el acceso a la red a través de…
 phalanx-ccs/copy-fail
Herramienta de diagnóstico pasivo que comprueba si un sistema Linux es vulnerable a CVE-2026-31431 probando la accesibilidad de los sockets AF_ALG,…
 linux-zs/cve-2026-31431-mitigation
Mitigación basada en Seccomp para CVE-2026-31431, un LPE del kernel de Linux. Bloquea el socket AF_ALG mediante un módulo PAM y un envoltorio…
 siyad01/agentbox
Open-source sandboxed runtime para agentes de IA: aislamiento con gVisor/Docker, bóveda de credenciales, registro de auditoría inmutable. Construido…
 vatson112/deny-af-alg-bpf
eBPF LSM program que bloquea la creación de sockets AF_ALG para mitigar CVE-2026-31431, con un daemon en espacio de usuario que registra los intentos…
 db-ol/cuaharm
Punto de referencia para evaluar los riesgos de seguridad de los agentes que usan computadoras, con 104 escenarios realistas de uso indebido en siete…
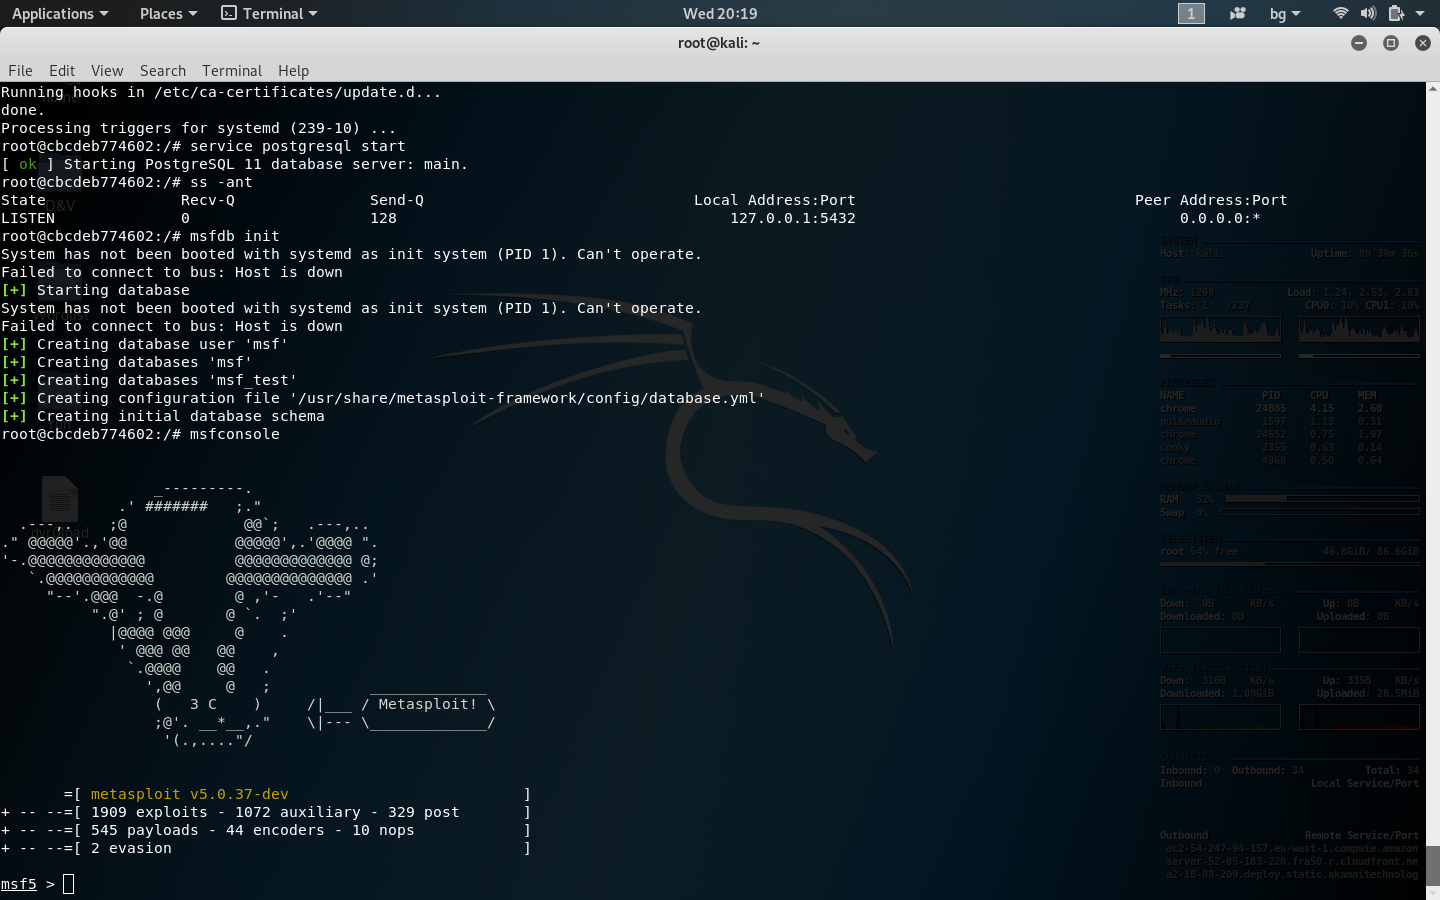 nu11secur1ty/kali-linux-docker
kali-linux-docker
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Imagen de Docker que empaqueta un exploit de prueba de concepto para CVE-2022-0847 (Dirty Pipe), una vulnerabilidad de escalada de privilegios del…








