
 #1
Herramientas para evaluar y asegurar sistemas de Control de Supervisión y Adquisición de Datos (SCADA) y Sistemas de Control Industrial (ICS).
Recomendado por Kitploit
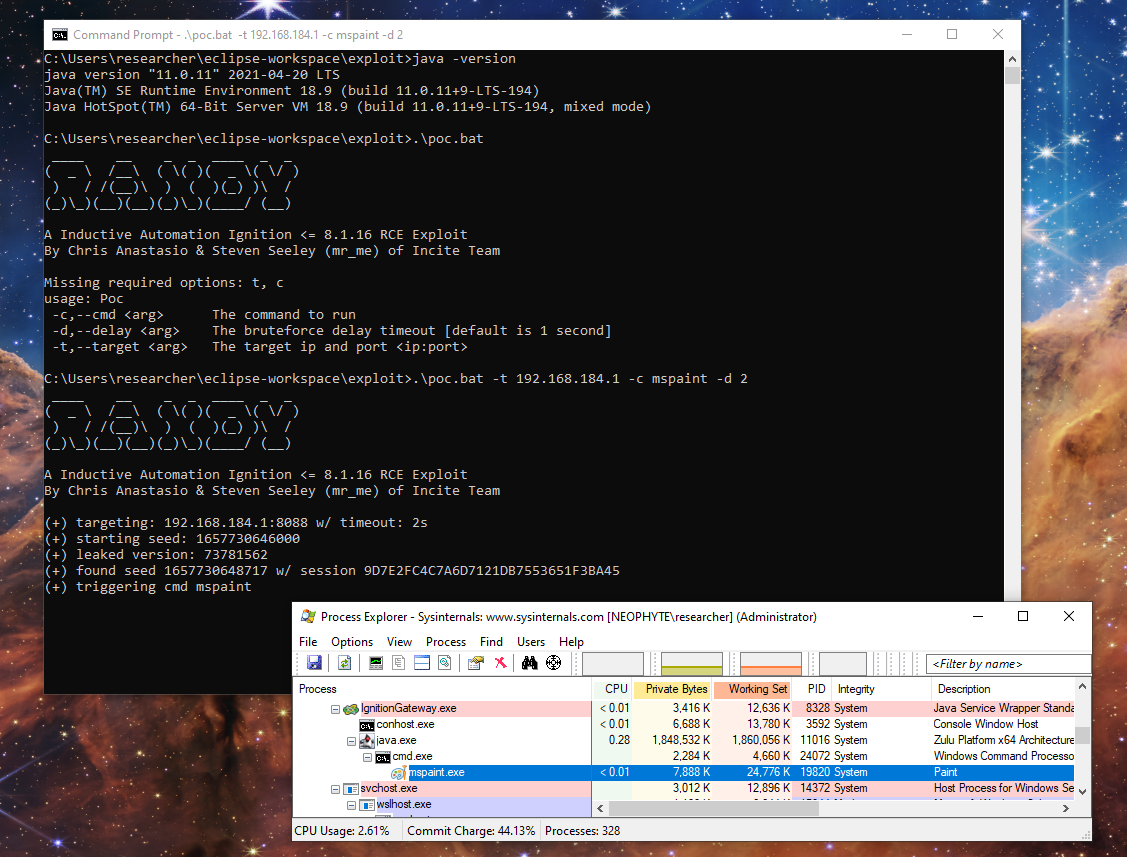
 sourceincite/randy
Un exploit de RCE preautenticado para Inductive Automation Ignition
 yakushstanislav/ultraviolet
Motor de descubrimiento de red y búsqueda autohospedado con escaneo continuo de puertos, sondeo profundo de protocolos en ~100 servicios,…
 reidmefirst/moxapass
Pequeño script para recuperar contraseñas de muchos tipos de dispositivos Moxa, incluyendo NPort, OnCell, MGate, etc.
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) es un framework de pruebas para implementaciones y dispositivos de protocolos industriales.
 sbaresearch/amlsec
Identificación Automatizada de Riesgos de Seguridad Utilizando Datos de Ingeniería Basados en AutomationML
 momalab/icsfuzz
Fuzzer instrumentado para aplicaciones de control ICS basadas en PLC, dirigido al runtime de Codesys en controladores Wago para descubrir corrupción…
 corelight/ripple20
Un paquete de Zeek para la detección pasiva de vulnerabilidades "Ripple20" en la pila TCP/IP de Treck.
 secarmalabs/indushell
PoC C&C para el malware Industroyer
 0vercl0k/kepaboo
Neutralizar las técnicas anti-depuración de KEPServerEX
 ret2/pwn2own-auto-2024-charx
Exploit funcional para Phoenix Contact CHARX SEC-3100 que utiliza paquetes Ethernet sin procesar de Scapy para activar vulnerabilidades y obtener una…
 geeknik/scada-scanner
Un escáner SCADA/ICS asíncrono y de alto rendimiento
 finngineering/apxutil
Una herramienta para manipular archivos de archivo PLC de Schneider Electric.
 hev0x/cve-2021-26828_scadabr_rce
Exploit de prueba de concepto para CVE-2021-26828 que permite ejecución remota de código autenticada en sistemas SCADA ScadaBR mediante carga de…
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 Vulnerabilidad de nombre de usuario y contraseña FTP codificados
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Descripción y explotación de CVE-2023-33831 que afecta al software FUXA de visualización de procesos basado en web (SCADA/HMI/Dashboard).
 9lyph/cve-2022-29593
Prueba de concepto de explotación para la omisión de autenticación mediante captura y reproducción en el relé Dingtian DT-R002, que permite el…
 hunt3r0x/cve-2021-31630-htb
exploit de prueba de concepto (PoC) para CVE-2021-31630, dirigido al servicio OpenPLC que se ejecuta en la máquina WifineticTwo de la plataforma Hack…
 seifallahhomrani1/cve-2023-0861-poc
Analizando y reproduciendo la vulnerabilidad de inyección de comandos (CVE-2023-0861) en routers NetModule







