
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ingeniería Inversa — Página 70 | Kitploit
Categorías

Ingeniería Inversa

Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 13h 40m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 4h 59m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 día
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 3 días
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 5 días
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4khace 26 días
angr preview#7

angr

GitHubangr/angr
9.0khace 13h 3m
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2khace 8 meses
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9khace 16h 32m
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7khace 3 meses
Más nuevasRelevanciaMás popularesActualizadas recientemente
1840 resultados
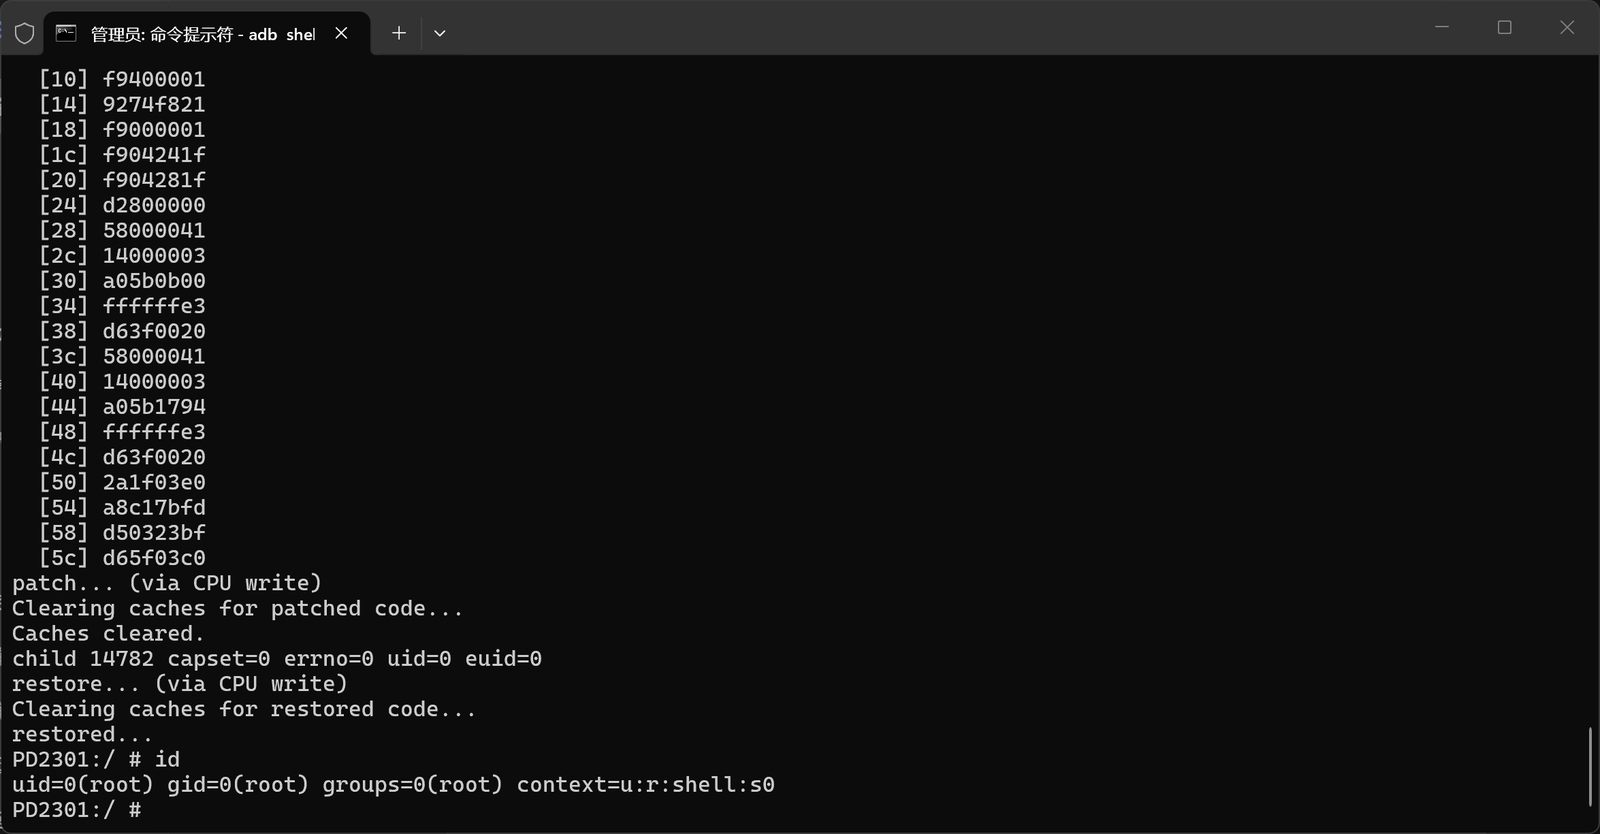
cve-2025-21479_iqooneo8 preview

cve-2025-21479_iqooneo8

GitHubqingizi7/cve-2025-21479_iqooneo8

Exploit de root local para CVE-2025-21479 (Adreno KGSL) en iQOO Neo8 (SM8475) - lectura/escritura de memoria física, desactiva SELinux, genera un…
android-securityprivilege-escalationexploit-frameworks+6
6hace 1 mes
CVE-2026-65330 preview

CVE-2026-65330

GitHubbytev0rtex/cve-2026-65330

Prueba de concepto para una omisión del diversificador de PAC corregida en el manejador de setxattr de tmpfs en iOS 26.6, que demuestra la…
privilege-escalationios-securityvulnerability-analysis+4
7hace 2 meses
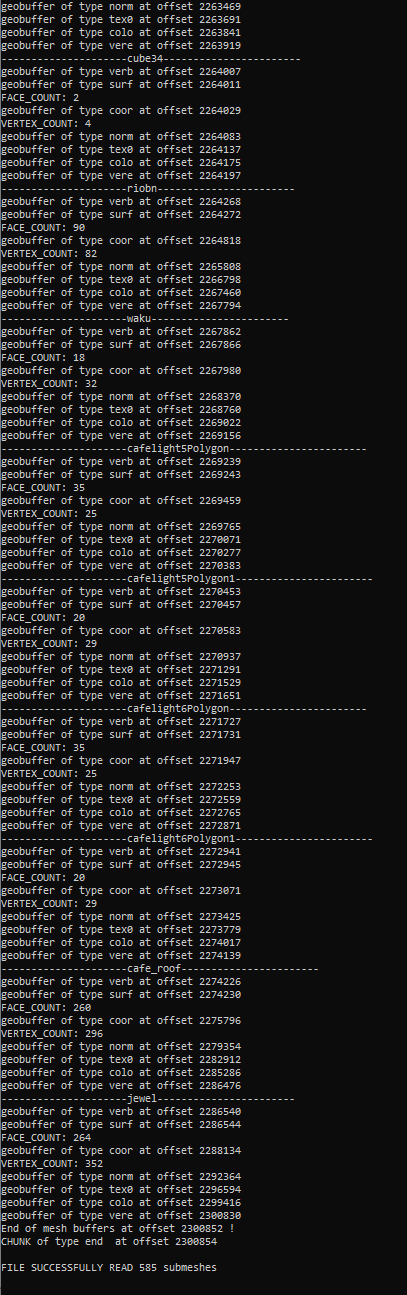
Prineo_RE preview

Prineo_RE

GitHubexifdev/prineo_re

Ingeniería inversa del motor que impulsa los juegos de PriPara en arcade.
embedded-systems-securityreverse-engineeringcryptography+3
5hace 1 mes
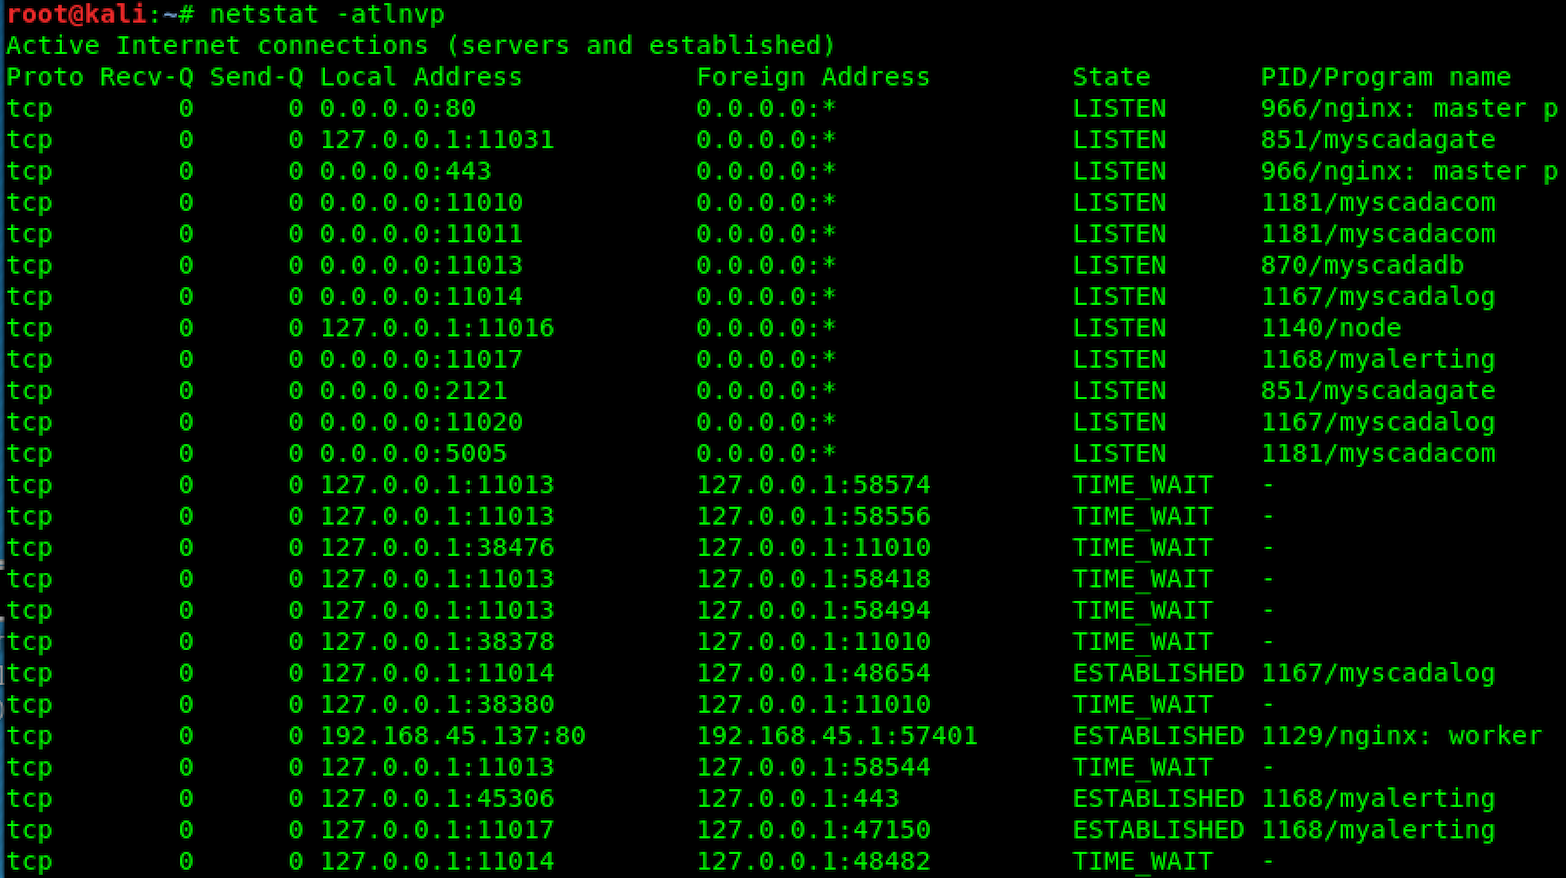
mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password preview

mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password

GitHubemreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password

CVE-2018-11311 | mySCADA myPRO 7 Vulnerabilidad de nombre de usuario y contraseña FTP codificados
embedded-systems-securitypassword-attacksvulnerability-analysis+4
12hace 8 años
CVE-2026-28609-matroska-pcm-oob preview

CVE-2026-28609-matroska-pcm-oob

GitHubdevrodt2/cve-2026-28609-matroska-pcm-oob

Prueba de concepto y arnés de reproducción instrumentado para CVE-2026-28609, una escritura fuera de límites en MatroskaExtractor de Android,…
android-securitymemory-forensicsvulnerability-analysis+5
8hace 1 mes
CVE-2024-42642 preview

CVE-2024-42642

GitHubvl4dr/cve-2024-42642

Pruebas de concepto de explotación para tres vulnerabilidades en el mecanismo de actualización de firmware del SSD Crucial MX500, que permiten…
embedded-systems-securityvulnerability-analysisexploitation+5
14hace 2 años
toy-wasm-symbexp preview

toy-wasm-symbexp

GitHubsynacktiv/toy-wasm-symbexp

Un motor de ejecución simbólica de juguete, que acompaña al artículo de blog ...

reverse-engineeringctfbinary-analysis+1
18hace 5 años
hermit preview

hermit

GitHubxv4l3x/hermit

Inspecciona, descompila y parchea estructuralmente el bytecode de Hermes (HBC) de aplicaciones React Native, con un REPL estilo GDB, CFG,…

android-securitystatic-analysisios-security+7
6hace 20 días
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Conjuntos de datos de referencia y artefactos de síntesis para QSynth, que contienen funciones C ofuscadas con Tigress, binarios x86_64, trazas de…

static-analysisdynamic-analysis-sandboxingcode-analysis+4
11hace 6 años
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
6hace 1 día
IKEV2-POC preview

IKEV2-POC

GitHubepsilonpointori/ikev2-poc

IKEv2, ikeext.dll, CVE-2026-33824, doble liberación, manipulación del heap, ROP, fragmentación SKF, exploit de Windows, anti-depuración, ofuscación,…
exploit-frameworksreverse-engineeringshellcode+3
4hace 4 meses
malware_analysis preview

malware_analysis

GitHubmatthw/malware_analysis

Kit de herramientas Python para análisis de malware, diseñado para inspeccionar archivos sospechosos y extraer indicadores de compromiso para…
reverse-engineeringmalware-analysisdigital-forensics
18hace 2 años
CVE-2024-0311 preview

CVE-2024-0311

GitHubcalligraf0/cve-2024-0311

Exploit de prueba de concepto para CVE-2024-0311 que evita la política de Skyhigh Client Proxy mediante inyección de procesos y manipulación de named…

privilege-escalationexploitationids-ips-evasion+4
9hace 2 años
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Análisis de ingeniería inversa de Formbook, un info-stealer que utiliza manipulación de ensamblados .NET y descifrado XOR. Payload completo extraído…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
6hace 1 mes
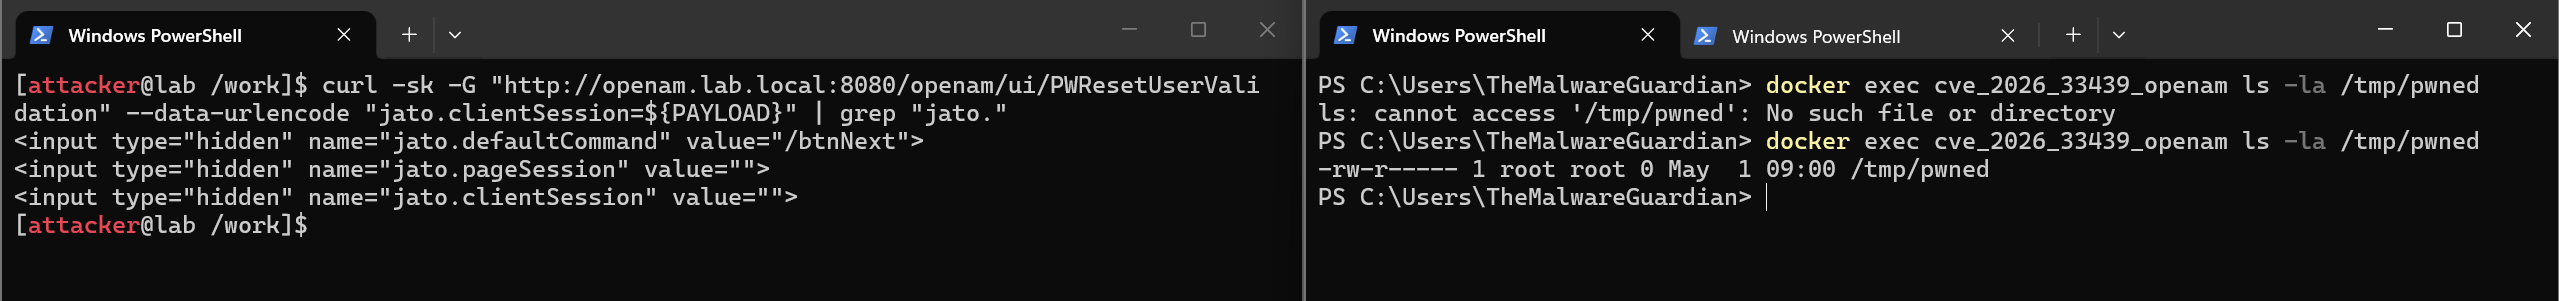
CVE-2026-33439 preview

CVE-2026-33439

GitHubthemalwareguardian/cve-2026-33439

Primera implementación de exploit compartida públicamente para CVE-2026-33439 (RCE pre-autenticación en OpenAM mediante deserialización de…

vulnerability-analysiscode-analysisexploitation+8
2hace 6 meses
NativeMirror preview

NativeMirror

GitHubhabanada/nativemirror

Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
defensive-toolsmemory-forensicsreverse-engineering+4
7hace 7 días
cve-2026-64560-a16 preview

cve-2026-64560-a16

GitHubbecome-illusory/cve-2026-64560-a16

CVE-2026-64560 toolkit: cadena de herramientas Go de binario único + puerto objetivo realme RMX5010 (A16, SM8750)
android-securityprivilege-escalationexploit-frameworks+8
4hace 1 mes
pdbdownload preview

pdbdownload

GitHubp0dalirius/pdbdownload

Una utilidad para descargar archivos PDB asociados con un Portable Executable (PE).

reverse-engineeringutilities-frameworksbinary-analysis
19hace 1 año
Anterior1…697071…100Siguiente








