
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit
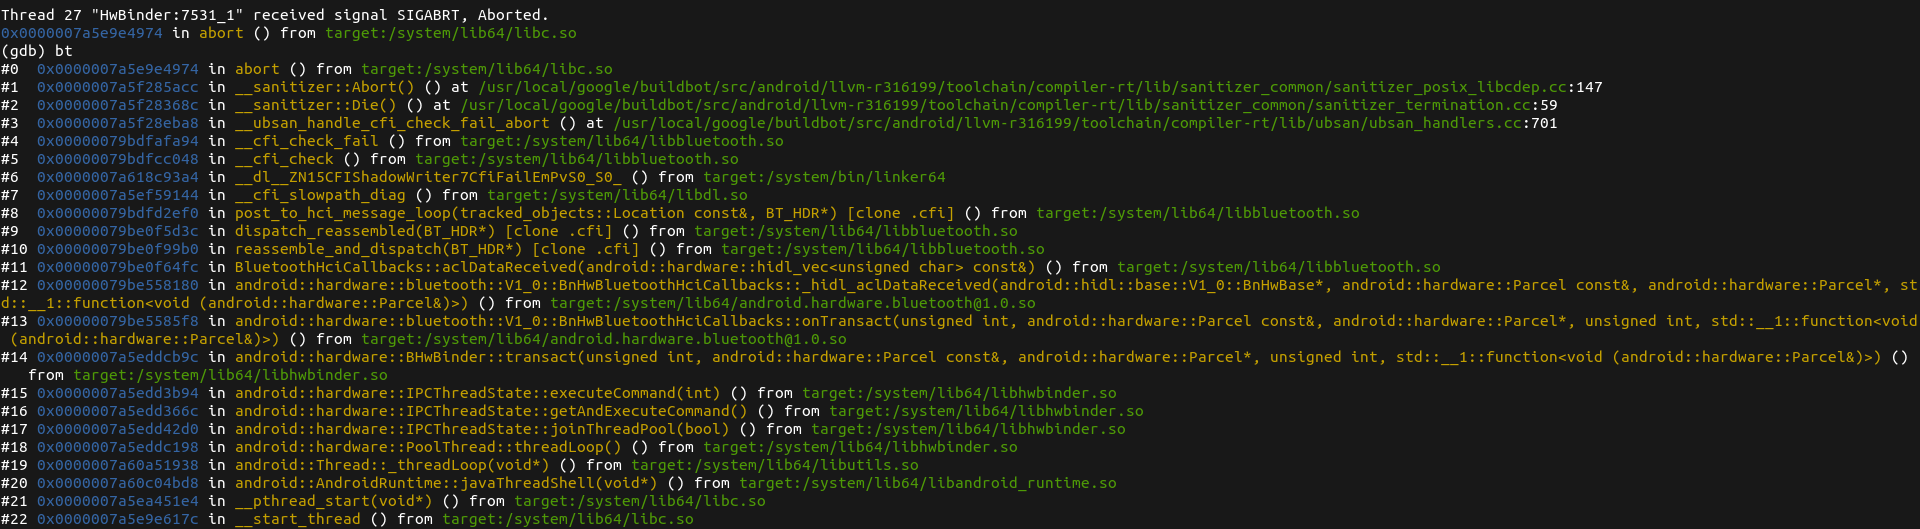
 themmokhtar/cve-2020-0022
Un exploit completamente público de la vulnerabilidad CVE-2020-0022 BlueFrag Android RCE (probado en Pixel 3 XL)
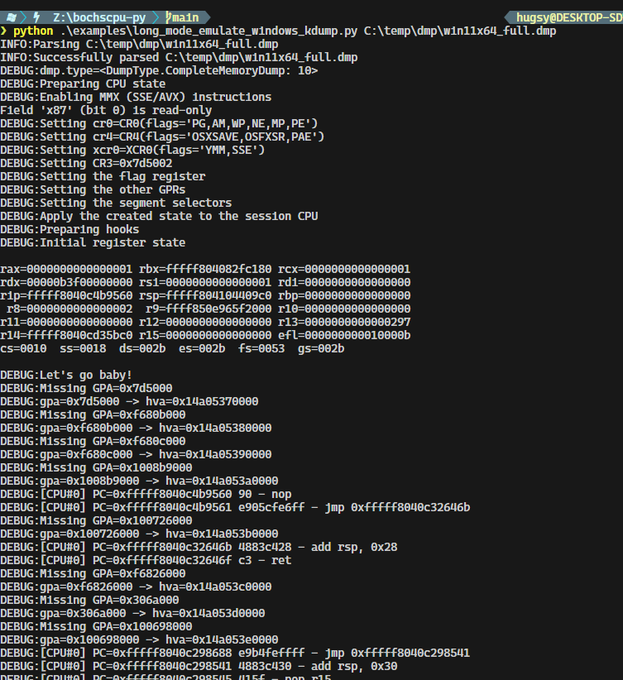 hugsy/bochscpu-python
Enlaces de Python para BochsCPU
 kaisonox/apiscope
Un framework de hooking de API para interceptar y monitorear aplicaciones de Windows.
 sobri3195/-pegasus-suite
Un completo conjunto de herramientas de seguridad con más de 1000 herramientas de pruebas de penetración y evaluación de seguridad.
 gmh5225/driver-soulextraction
SoulExtraction es una biblioteca de controladores de Windows para extraer información de certificados en controladores de Windows
 ctn-qvo/auto_extract_offsets
Calculadora automatizada de desplazamientos para CVE-2026-43499, que permite el cálculo preciso de desplazamientos de memoria para la explotación de…
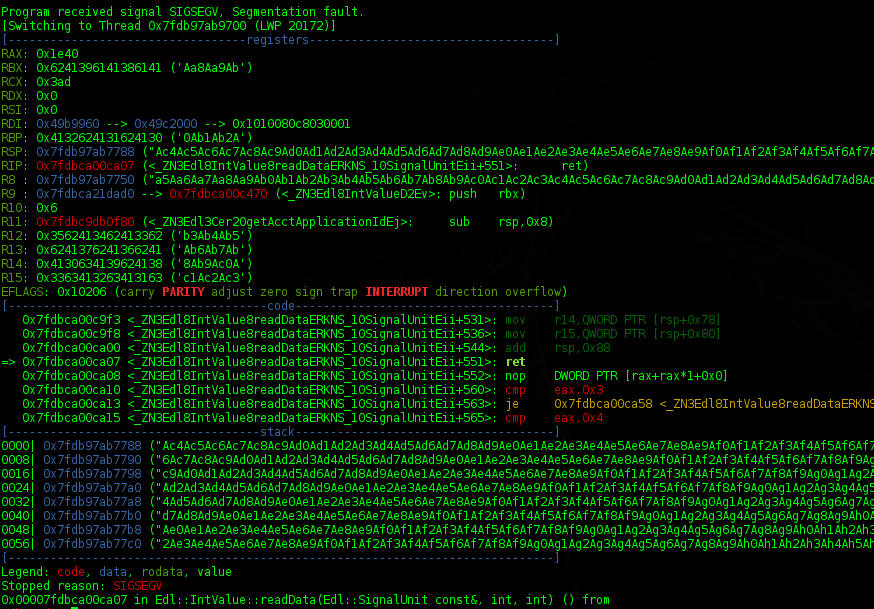 kpn-ciso/dra_writeup
Writeup de la vulnerabilidad de desbordamiento de búfer de pila de Oracle DSR (DRA) CVE-2014-6598
 jaredreabow/reverse-engineering-with-ai
Métodos de investigación para la ingeniería inversa de firmware y software cifrados con análisis asistido por IA, validación independiente y…
 mhelwig/adwind-decryptor
Descifrador simple para el troyano Java AdWind, jRAT, jBifrost
 0x11dfe/file-unpumper
Herramienta que se puede usar para recortar cosas inútiles de un archivo PE, como las cosas que añadiría un file pumper.
 nighthawkk/jnisleuth-mcp
Recuperación automatizada de RegisterNatives de JNI en Android, reconstrucción de tipos de archivos .so ARM64 sin símbolos, desofuscador de OLLVM BR…
 stolevchristian/sylvia
Explorador de Syscalls de iOS para IDA 9.X
 0vercl0k/kepaboo
Neutralizar las técnicas anti-depuración de KEPServerEX
 yasindce1998/barzakh
Ring -4 a Ring 0: plataforma de investigación de firmware de ataque y defensa. Creamos los bootkits y luego los detectamos. Bucle cerrado. Confianza…
 dumpanalysis/prologwindbg
Usa Prolog para analizar volcados de memoria y procesos activos detenidos en WinDbg.
 hdbreaker/ricnar-exploit-solutions
Solución de exploits para los desafíos de CrackLatinos
 talha-nazeef-ahmed/rpc-triage
Un motor de análisis estático de cero símbolos que extrae y clasifica matemáticamente la superficie de ataque de Windows RPC mediante un modelo de…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Análisis estático y de memoria completo de Overlord RAT: arquitectura del agente en Go, C2 sobre HTTP/2 + WebSocket, inyección reflectiva de DLL,…








