
 #1
Frameworks de desarrollo de RATs, herramientas de detección y utilidades de acceso remoto post-explotación.
Recomendado por Kitploit
 d6fault/cve-2026-95675
PoC en Python que explota CVE-2026-95675, una inyección de comandos root no autenticada en el firmware del D-Link DAP-1360 RevB mediante un bypass de…
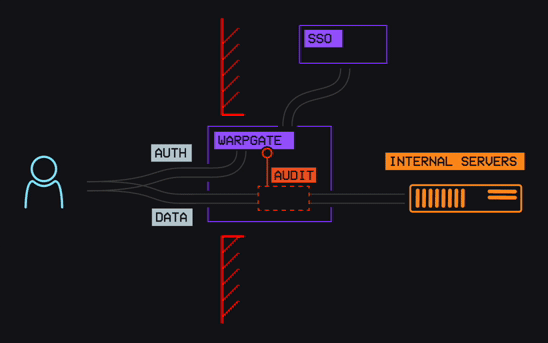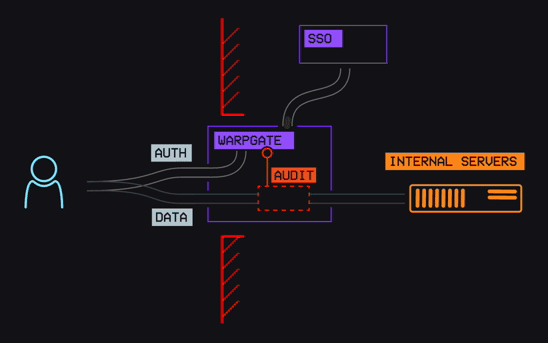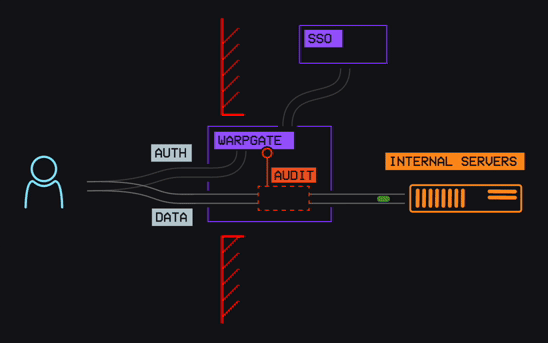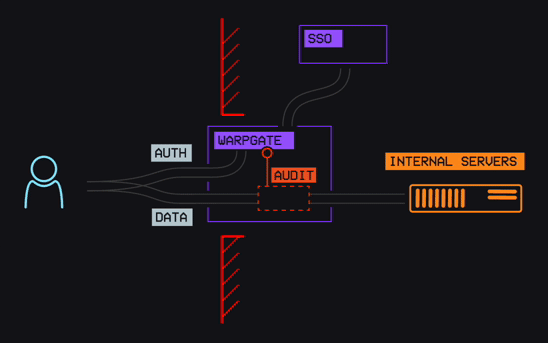 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software Bastión/PAM totalmente…
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 RCE autenticada. Solo con fines educativos y pruebas de penetración autorizadas.
 zyphorixofficialmain-lab/cve-2026-87902
Exploit en Python para CVE-2026-87902, una cadena LFI-to-RCE de WordPress Core. Identifica versiones, escribe un shell PHP mediante pearcmd y…
 bishopfox/cve-2026-28326-check
Comprobador no destructivo del estado de parcheo para SolarWinds ARM CVE-2026-28326 que sondea el listener gRPC en TCP 55555 para informar…
 alyaapm/cve-2025-55182-shellinteractive
Shell interactivo para explotar CVE-2025-55182 en React Server Components, que permite ejecución remota de comandos, transferencia de archivos y…
 fl0ydsec/cve-2026-63030
Explotador masivo y detector en Python para la cadena RCE pre-autenticación de WordPress Core CVE-2026-63030 y CVE-2026-60137, encadenando inyección…
 wgetnz/hfs2
CVE-2024-23692 | HFS 2.3m/2.4-RC07 RCE vulnerability fix
 ustr/cve-2026-25057
PoC for Zip Slip in MarkUs Assignment Configuration Uploads
 lutfifakee-project/cve-2026-87902
Prueba de concepto de exploit para CVE-2026-87902, un path traversal pre-auth en WordPress Core que encadena LFI con ejecución remota de código.
 mwiede/jsch
fork de la popular biblioteca jsch
 bhideki/cve-2026-87902
PoC y escáner en Python para CVE-2026-87902, un path traversal en el núcleo de WordPress que conduce a LFI y RCE basado en PEAR, con bypass de WAF y…
 fortra/impacket
Biblioteca de Python para la manipulación de protocolos de red de bajo nivel, con implementaciones de SMB, MSRPC, Kerberos y WMI, e incluye…
 super-meuw/cve-2026-86218
Prueba de concepto en Python 3 para CVE-2026-86218, un RCE pre-auth en N-able N-central mediante una condición de carrera multipart de Struts, con…
 obrunolima1910/cve-2026-24061
🚨 Explota CVE-2026-24061, un bypass de autenticación remota crítico en GNU inetutils-telnetd, para acceso instantáneo a la shell root sin…
 richlegrand/bitbang-cli
Establece acceso remoto seguro a una máquina con shell interactivo, transferencia de archivos y proxy web a través de WebRTC peer-to-peer cifrado de…
 pwnvader/cve-2026-87902-poc-pwnvader
Shell PoC para CVE-2026-87902, un LFI no autenticado en el núcleo de WordPress mediante la resolución de page-template que encadena a RCE a través de…
 vulpecuna/cve-2026-87902
PoC en Python para CVE-2026-87902, un RCE por path traversal no autenticado en WordPress mediante get_page_template(), con fingerprinting de versión,…








