
 #1
Frameworks de desarrollo de RATs, herramientas de detección y utilidades de acceso remoto post-explotación.
Recomendado por Kitploit
 bishopfox/sliver
Marco de Emulación de Adversarios
 hitechcloud-vietnam/cve-2026-41940-poc
Explota CVE-2026-41940, un bypass de autenticación de cPanel & WHM, para obtener acceso root a WHM y ejecutar comandos de post-explotación, lecturas…
 jacubes/cve-2026-24061
CVE-2026-24061 exploit PoC
 hnytgl/cve-2026-41089
CVE-2026-41089 es una vulnerabilidad crítica de ejecución remota de código en el servicio Windows Netlogon que puede hacer que lsass.exe falle con un…
 k3ystr0k3r/cve-2026-29053
PoC en Python y escáner de versiones para CVE-2026-29053, un RCE autenticado en Ghost CMS anterior a 6.19.1 mediante plantillas de tema Handlebars…
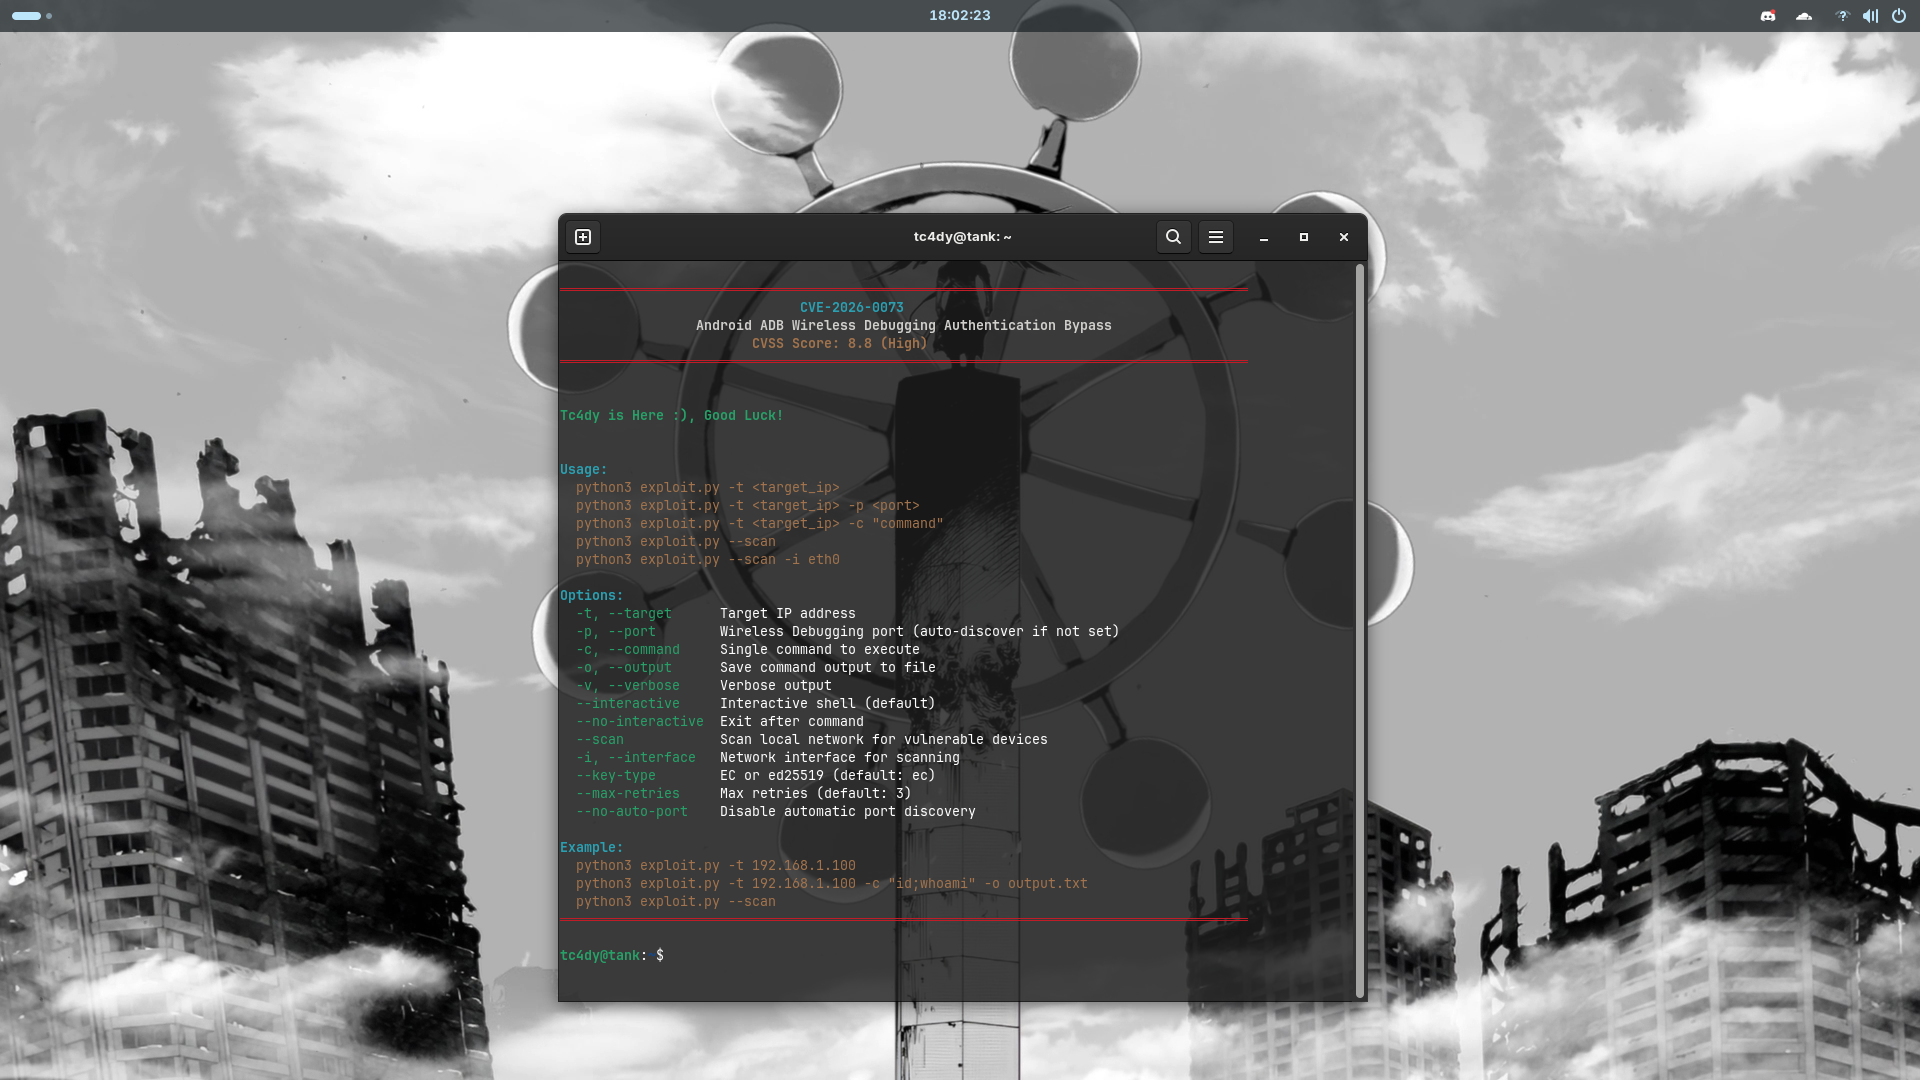 tc4dy/cve-2026-0073-poc-exploit
Zero-click authentication bypass exploit for Android ADB Wireless Debugging (CVE-2026-0073). Provides interactive shell, command execution, and…
 hackspeak/cve-2026-67279
Scripts de prueba de concepto en Python para la cadena de toma de control por SSH de MikroTrick en MikroTik RouterOS (CVE-2026-67279, CVE-2026-86060,…
 mythicagents/thanatos
Agente C2 de Mythic dirigido a hosts Linux y Windows escrito en Rust
 cloudflare/cloudflared
Cliente para Cloudflare Tunnel que permite conexiones seguras solo de salida a orígenes mediante la arquitectura Zero Trust. Soporta tráfico HTTP,…
 pomerium/pomerium
Proxy inverso consciente de la identidad que proporciona acceso de confianza cero a aplicaciones y servicios internos mediante políticas conscientes…
 chinaran0/cve-2026-59310-poc
PoC y exploit en Python para CVE-2026-59310, un path traversal en el syslog de VMware vCenter que conduce a RCE como root sin autenticación mediante…
 kamalx06/tornadorevc2
Modular post-exploitation framework managing reverse-shell sessions over TCP/TLS/mTLS with plugins for enumeration, in-memory execution, SOCKS5…
 crowsec-edtech/cve-2026-87902
PoC en Python que explota CVE-2026-87902, un path traversal no autenticado en locate_template() de WordPress que conduce a LFI y RCE basado en PEAR,…
 nicocha30/ligolo-ng
Una herramienta de túneles/pivoting avanzada, pero simple, que utiliza una interfaz TUN.
 google/grr
Framework de forensia en vivo remota y respuesta a incidentes con agente Python para recopilar datos forenses de endpoints, incluyendo artefactos de…
 adaptix-framework/adaptixc2
AdaptixC2 es un kit de herramientas de red team avanzado y altamente modular.
 borntoberoot/networkmanager
¡Una potente herramienta de código abierto para gestionar redes y solucionar problemas de red!
 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Generador de artefactos de detección en Python y PoC para CVE-2026-94127, un RCE pre-auth en F5 BIG-IP accesible a través de servidores virtuales…






