
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit

 klezvirus/cheesetools
Herramientas autodesarrolladas para Movimiento Lateral/Ejecución de Código
 r00t-3xp10it/morpheus
Morpheus - Automatizando Ettercap TCP/IP (Herramienta de secuestro MITM)
 nyxgeek/onedrive_user_enum
Enumeración de usuarios de onedrive - herramienta de pentest para enumerar usuarios válidos de o365
 al1ex/windowselevation
Windows Elevation(持续更新)
 wh04m1001/dfscoerce
Herramienta de prueba de concepto que fuerza la autenticación de Windows a través de los métodos MS-DFSNM NetrDfsRemoveStdRoot y NetrDfsAddStdRoot…
 samratashok/kautilya
Kautilya - Herramienta para el uso fácil de Dispositivos de Interfaz Humana para seguridad ofensiva y pruebas de penetración.
 rvrsh3ll/tokentactics
Conjunto de herramientas de manipulación de tokens JWT de Azure
 nccgroup/socksoverrdp
Soporte de proxy Socks5/4/4a para Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 ajinabraham/xenotix-python-keylogger
Keylogger de Python Xenotix para Windows.
 finbarr/yolobox
Deja que tu IA se lance a fondo. Tu directorio personal se queda en casa.
 ytisf/pyexfil
PyExfil — kit de herramientas de Python 3 para investigar y probar bajo estrés técnicas de exfiltración de datos a través de canales de red, físicos…
 stivenhacker/ghoststrike
Inyector de process hollowing en C++ que cifra y ofusca el shellcode con XOR, Base64 y resolución dinámica de API para desplegar reverse shells…
 g0h4n/rusthound-ce
Ingestor de datos de Active Directory mediante el protocolo LDAP(S) o ADWS para BloodHound Community Edition, escrito en Rust. 🦀
 ring0lab/catphish
Proyecto CATPHISH - Para phishing y espionaje corporativo. Perfecto para RED TEAM.
 mgeeky/decode-spam-headers
Un script que te ayuda a entender por qué tu correo electrónico terminó en Spam
 secretsquirrel/bdfproxy
Parchear binarios mediante MITM: BackdoorFactory + mitmProxy.
 crypt0s/fakedns
Un servidor DNS MITM en Python basado en expresiones regulares con soporte para ataques de DNS Rebinding.
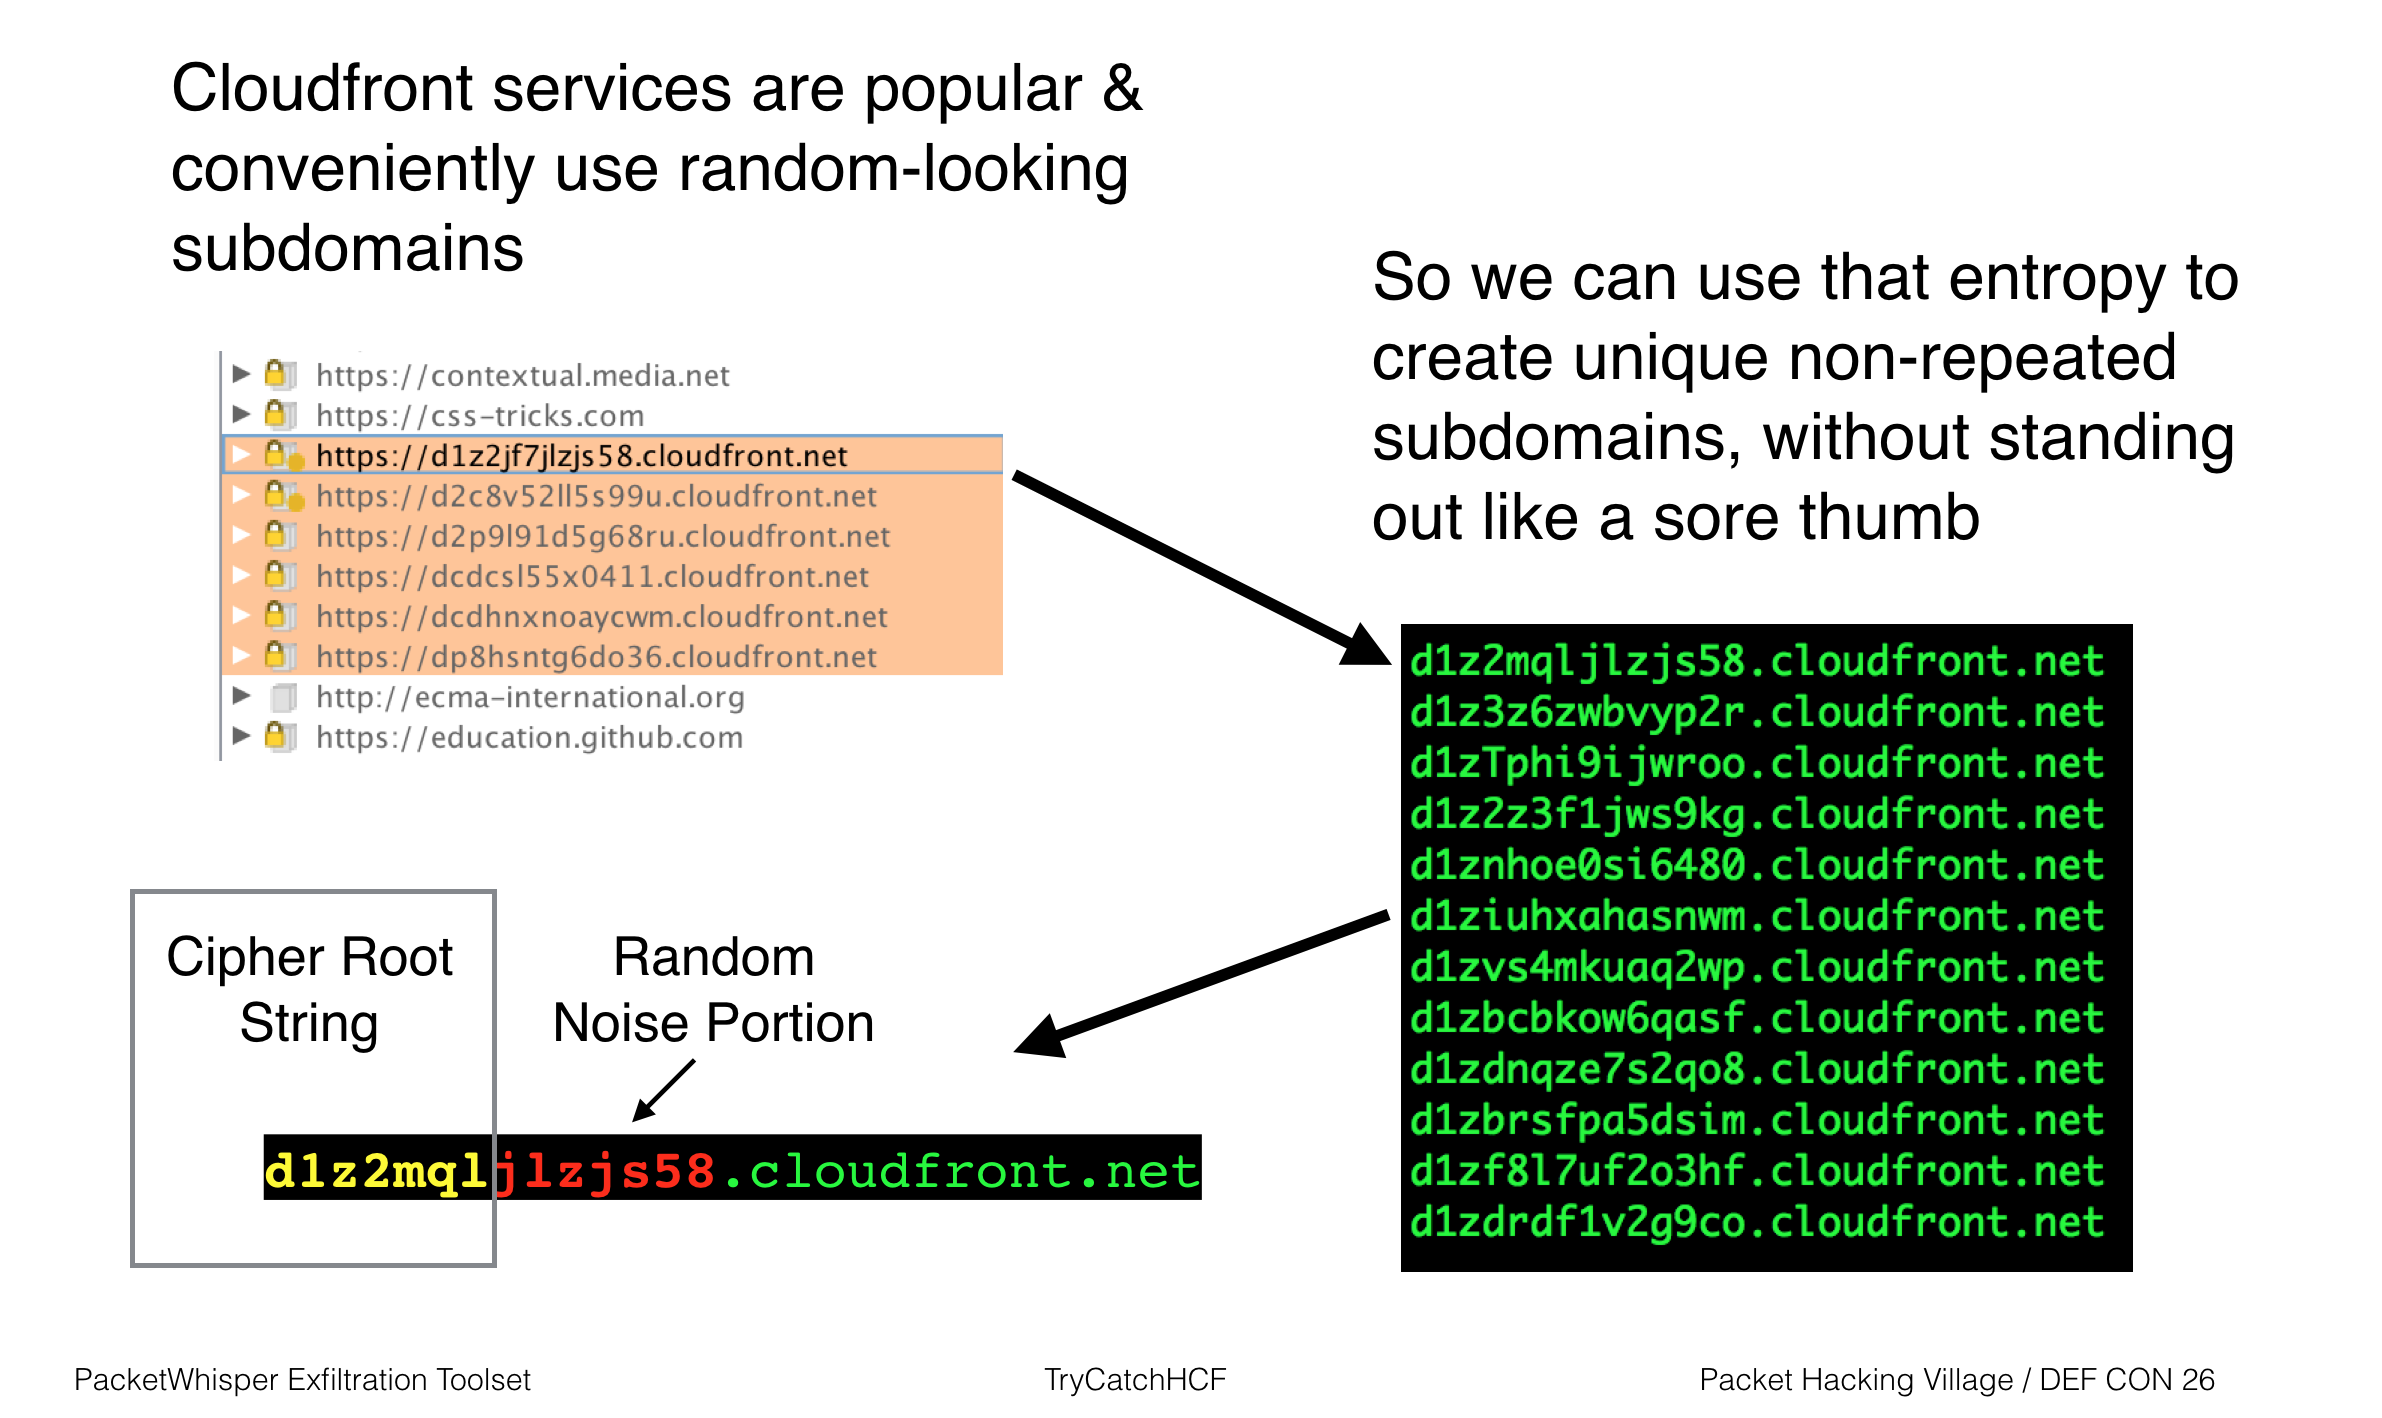 trycatchhcf/packetwhisper
PacketWhisper: Exfiltra datos sigilosamente y evita la atribución mediante consultas DNS y esteganografía basada en texto. Evita los problemas…








