
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit

 safebuffer/sam-the-admin
Explotando CVE-2021-42278 y CVE-2021-42287 para hacerse pasar por DA desde un usuario de dominio estándar
 cytopia/pwncat
pwncat - netcat con esteroides con evasión de Firewall, IDS/IPS, shell bind y reverse, shell autoinyectable y magia de reenvío de puertos - y es…
 trustedsec/cs-remote-ops-bof
Comandos de operaciones remotas implementados mediante Beacon Object Files
 uknowsec/sharpdecryptpwd
Analiza las contraseñas guardadas en el sistema Windows por algunos programas, incluyendo: Navicat, TeamViewer, FileZilla, WinSCP, y los productos de…
 insecurityofthings/jackit
Herramienta de explotación para la vulnerabilidad MouseJack que permite la inyección de pulsaciones de teclado y el secuestro del ratón a través de…
 sensepost/hostapd-mana
El hostapd modificado de SensePost para ataques wifi.
 luemmelsec/pentest-tools-collection
Colección seleccionada de herramientas y comandos de seguridad ofensiva para ataques a Active Directory, C2, escalada de privilegios, ofuscación y…
 carmaa/inception
Inception es una herramienta de manipulación de memoria física y hacking que explota DMA basado en PCI. La herramienta puede atacar a través de…
 garrettfoster13/sccmhunter
Herramienta de post-explotación para identificar, perfilar y atacar activos de Microsoft SCCM dentro de dominios de Active Directory, agilizando la…
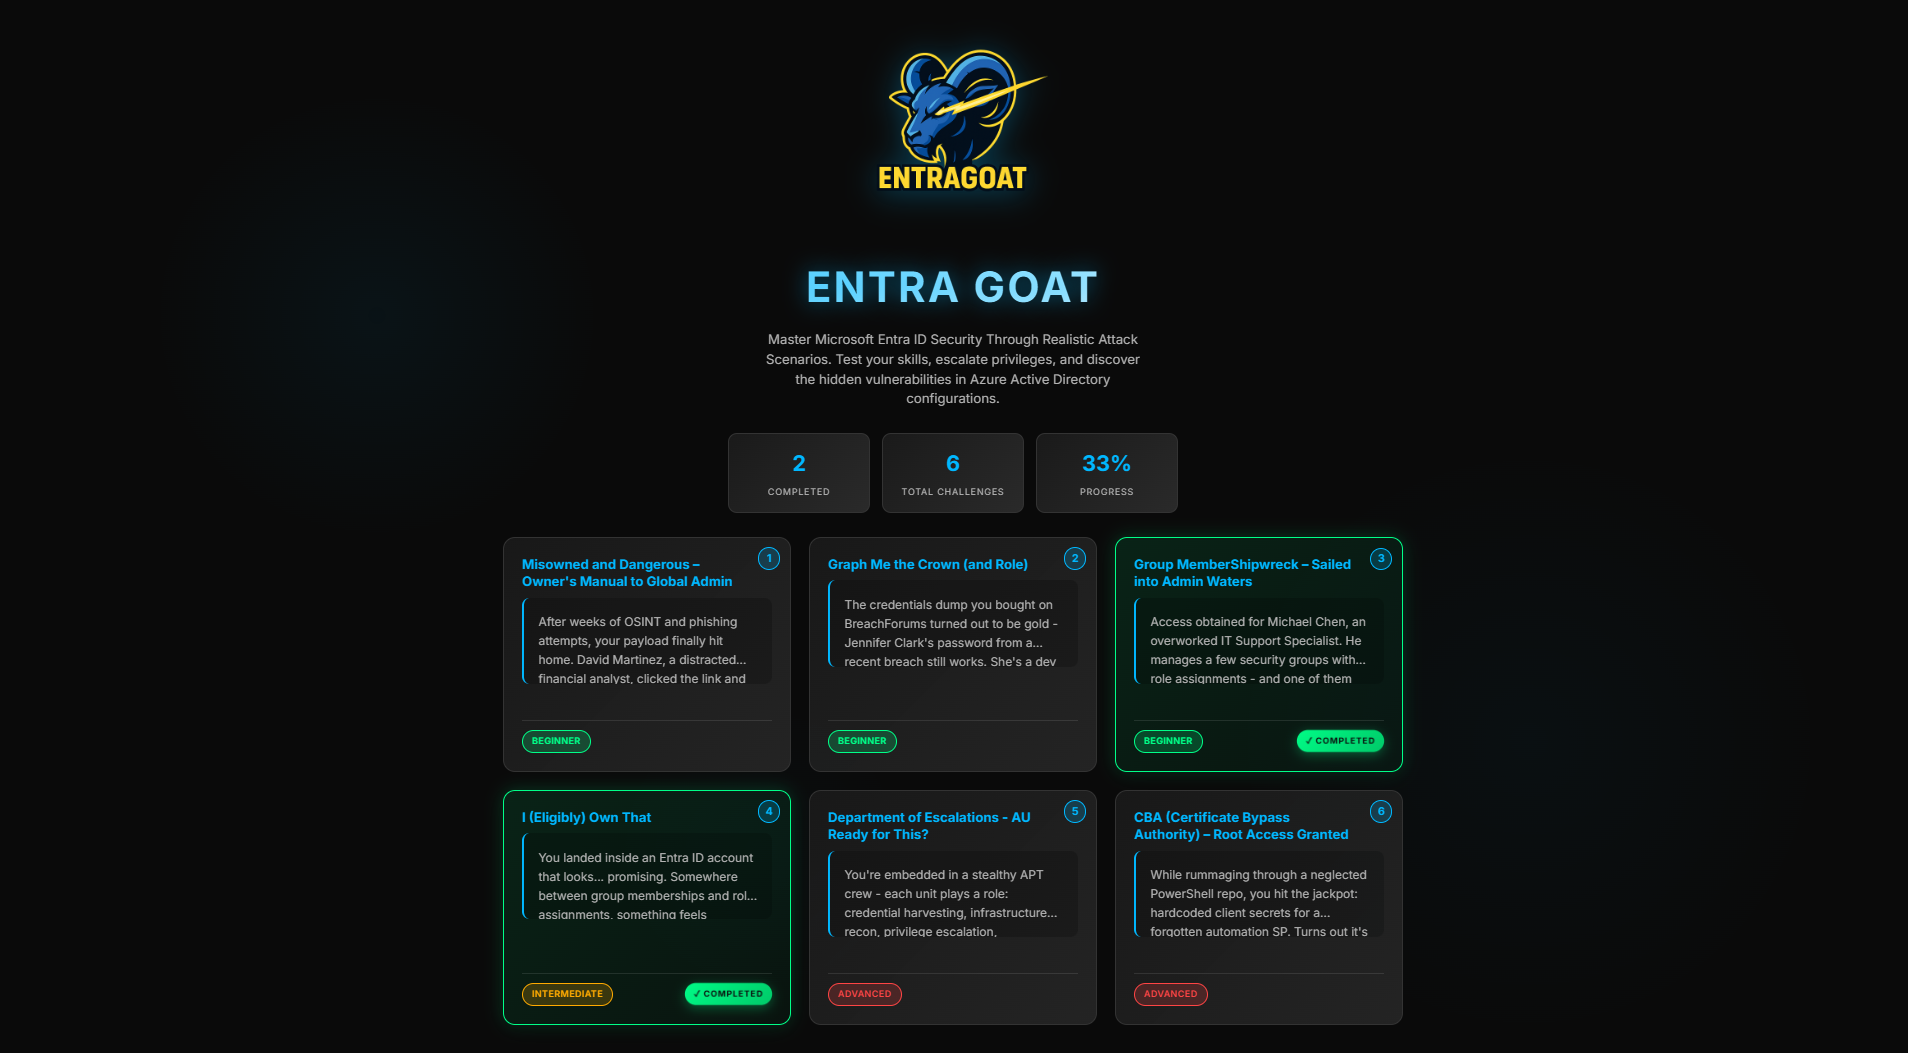 semperis/entragoat
Un entorno de Microsoft Entra ID deliberadamente vulnerable. Aprende seguridad de identidad mediante desafíos de ataque prácticos y realistas.
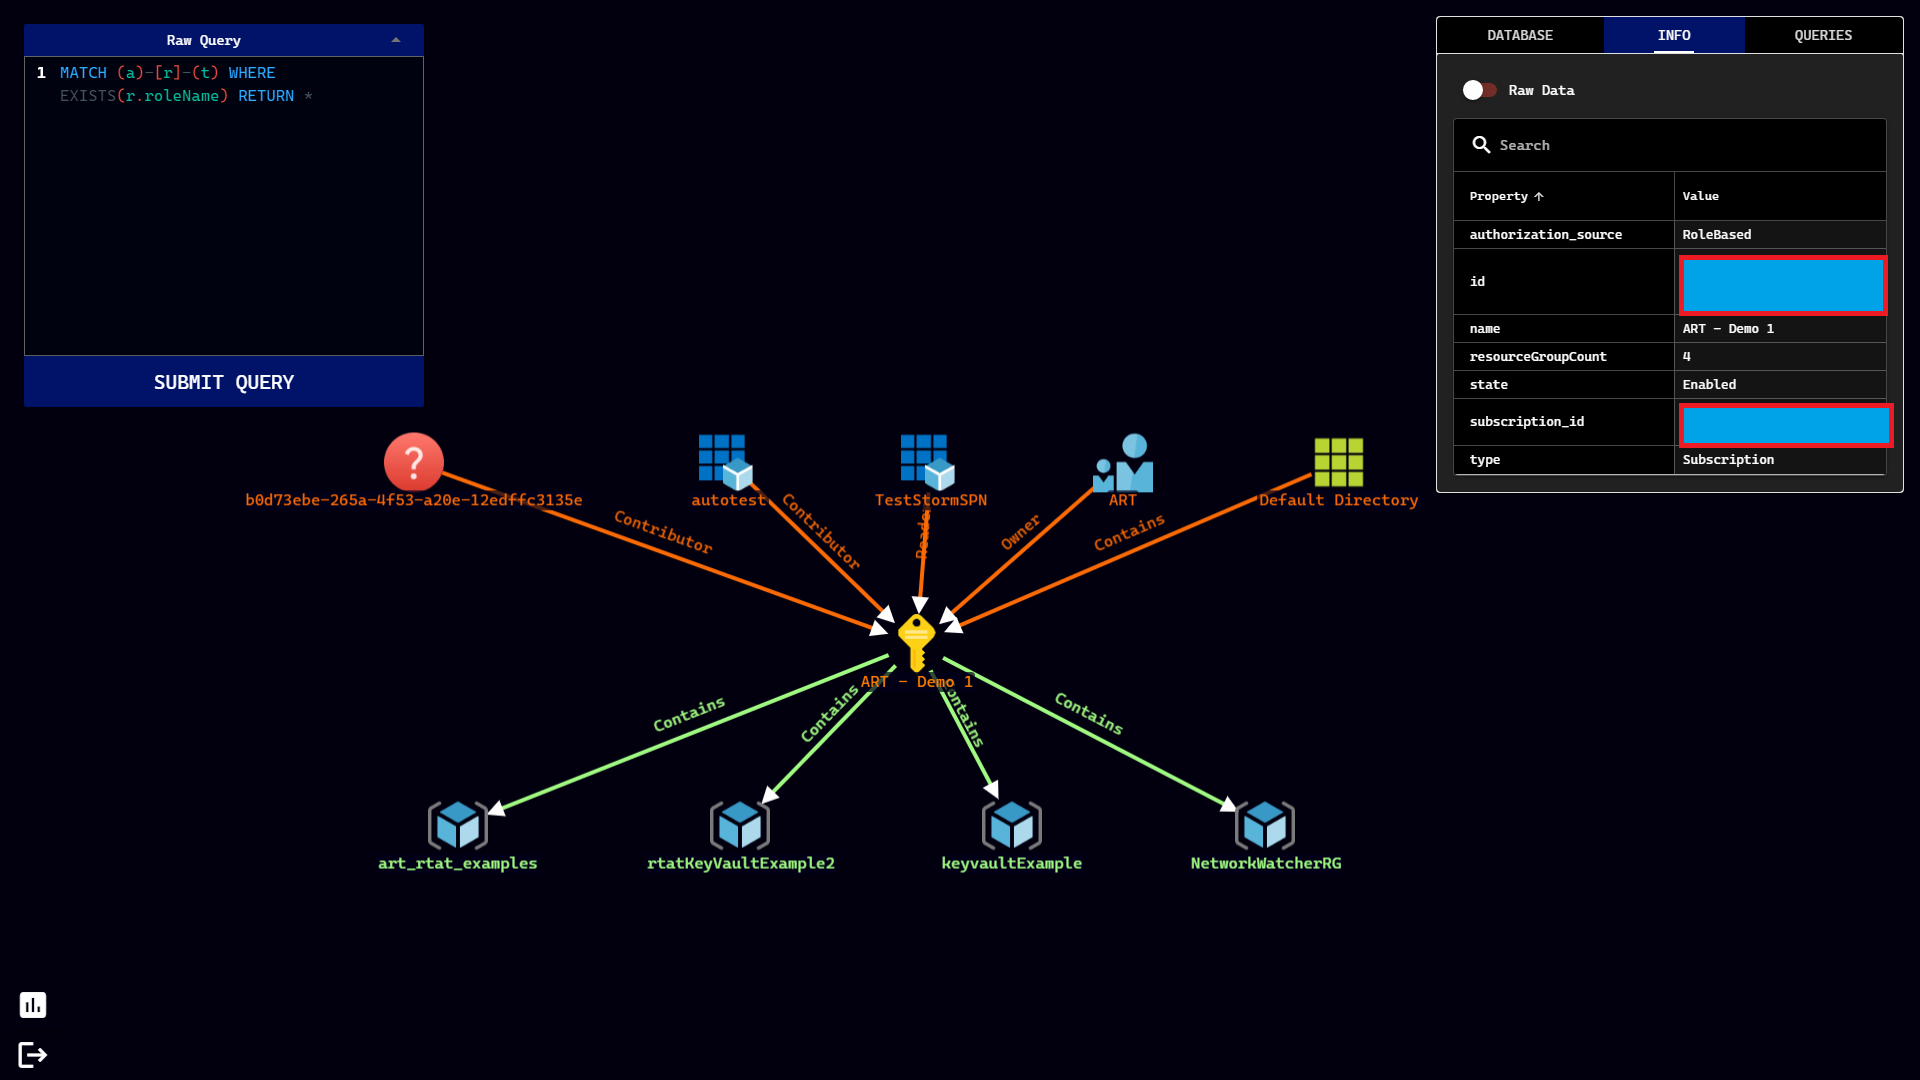 azure/stormspotter
Herramienta de Red Team de Azure para graficar objetos de Azure y Azure Active Directory
 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
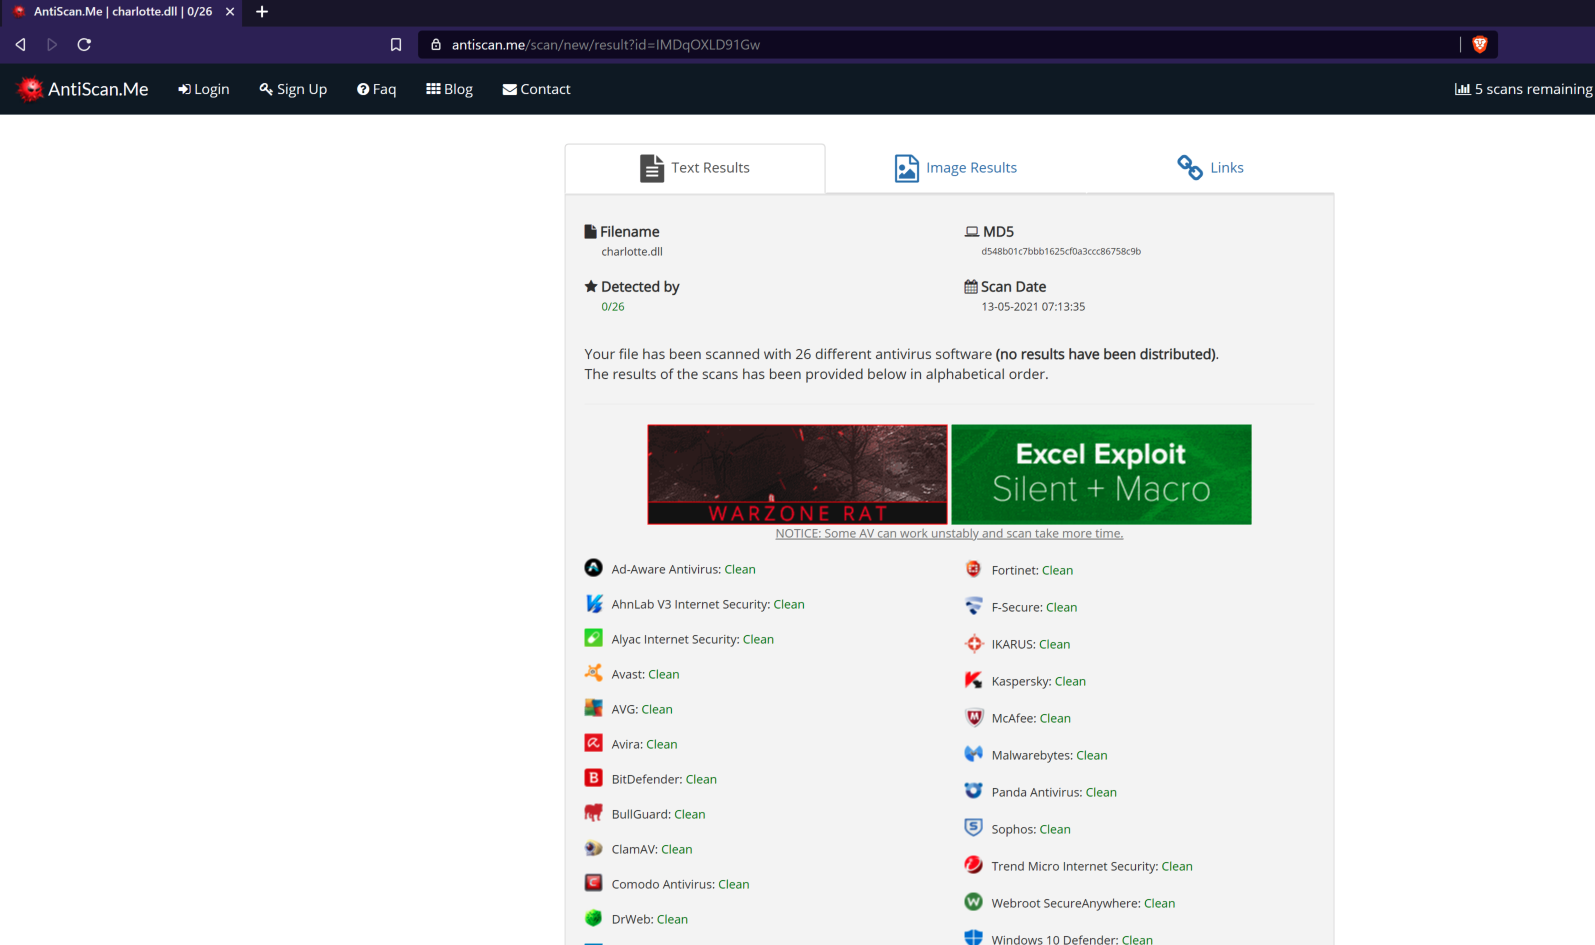 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 sensepost/dns-shell
DNS-Shell es un shell interactivo sobre el canal DNS
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
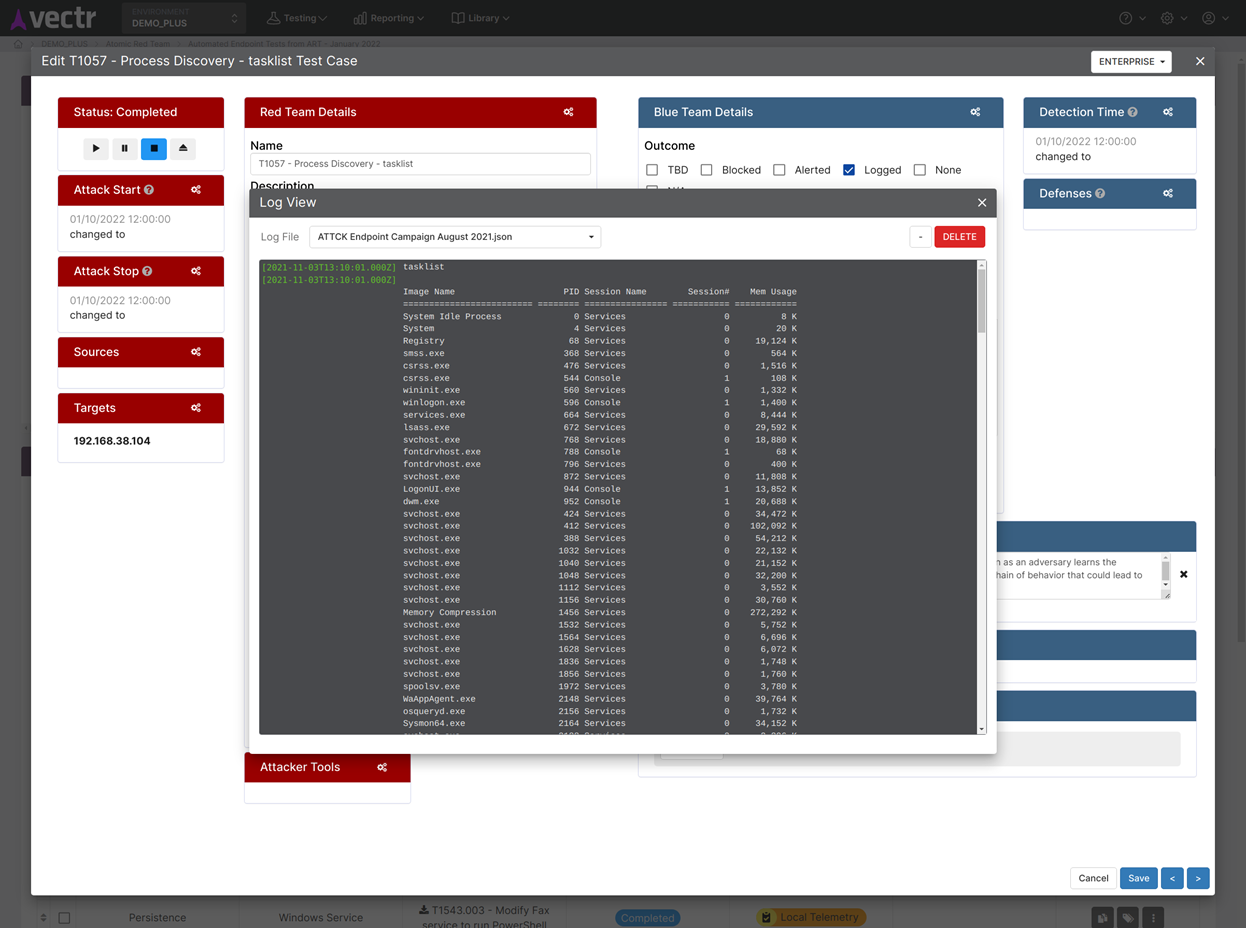 securityriskadvisors/vectr
Seguimiento de las actividades de pruebas del equipo rojo y azul para medir las capacidades de detección y prevención en escenarios de ataque, con…
 netero1010/edrsilencer
Una herramienta utiliza Windows Filtering Platform (WFP) para impedir que los agentes de Endpoint Detection and Response (EDR) informen eventos de…
 ccob/sharpblock
Un método para eludir las DLL de proyección activa de los EDR al impedir la ejecución del punto de entrada.








